सिम स्वैप साइबर धोखाधड़ी और डिजिटल वित्तीय सुरक्षा की कमजोरियां
स्रोत:इंडियन एक्सप्रेस ↗
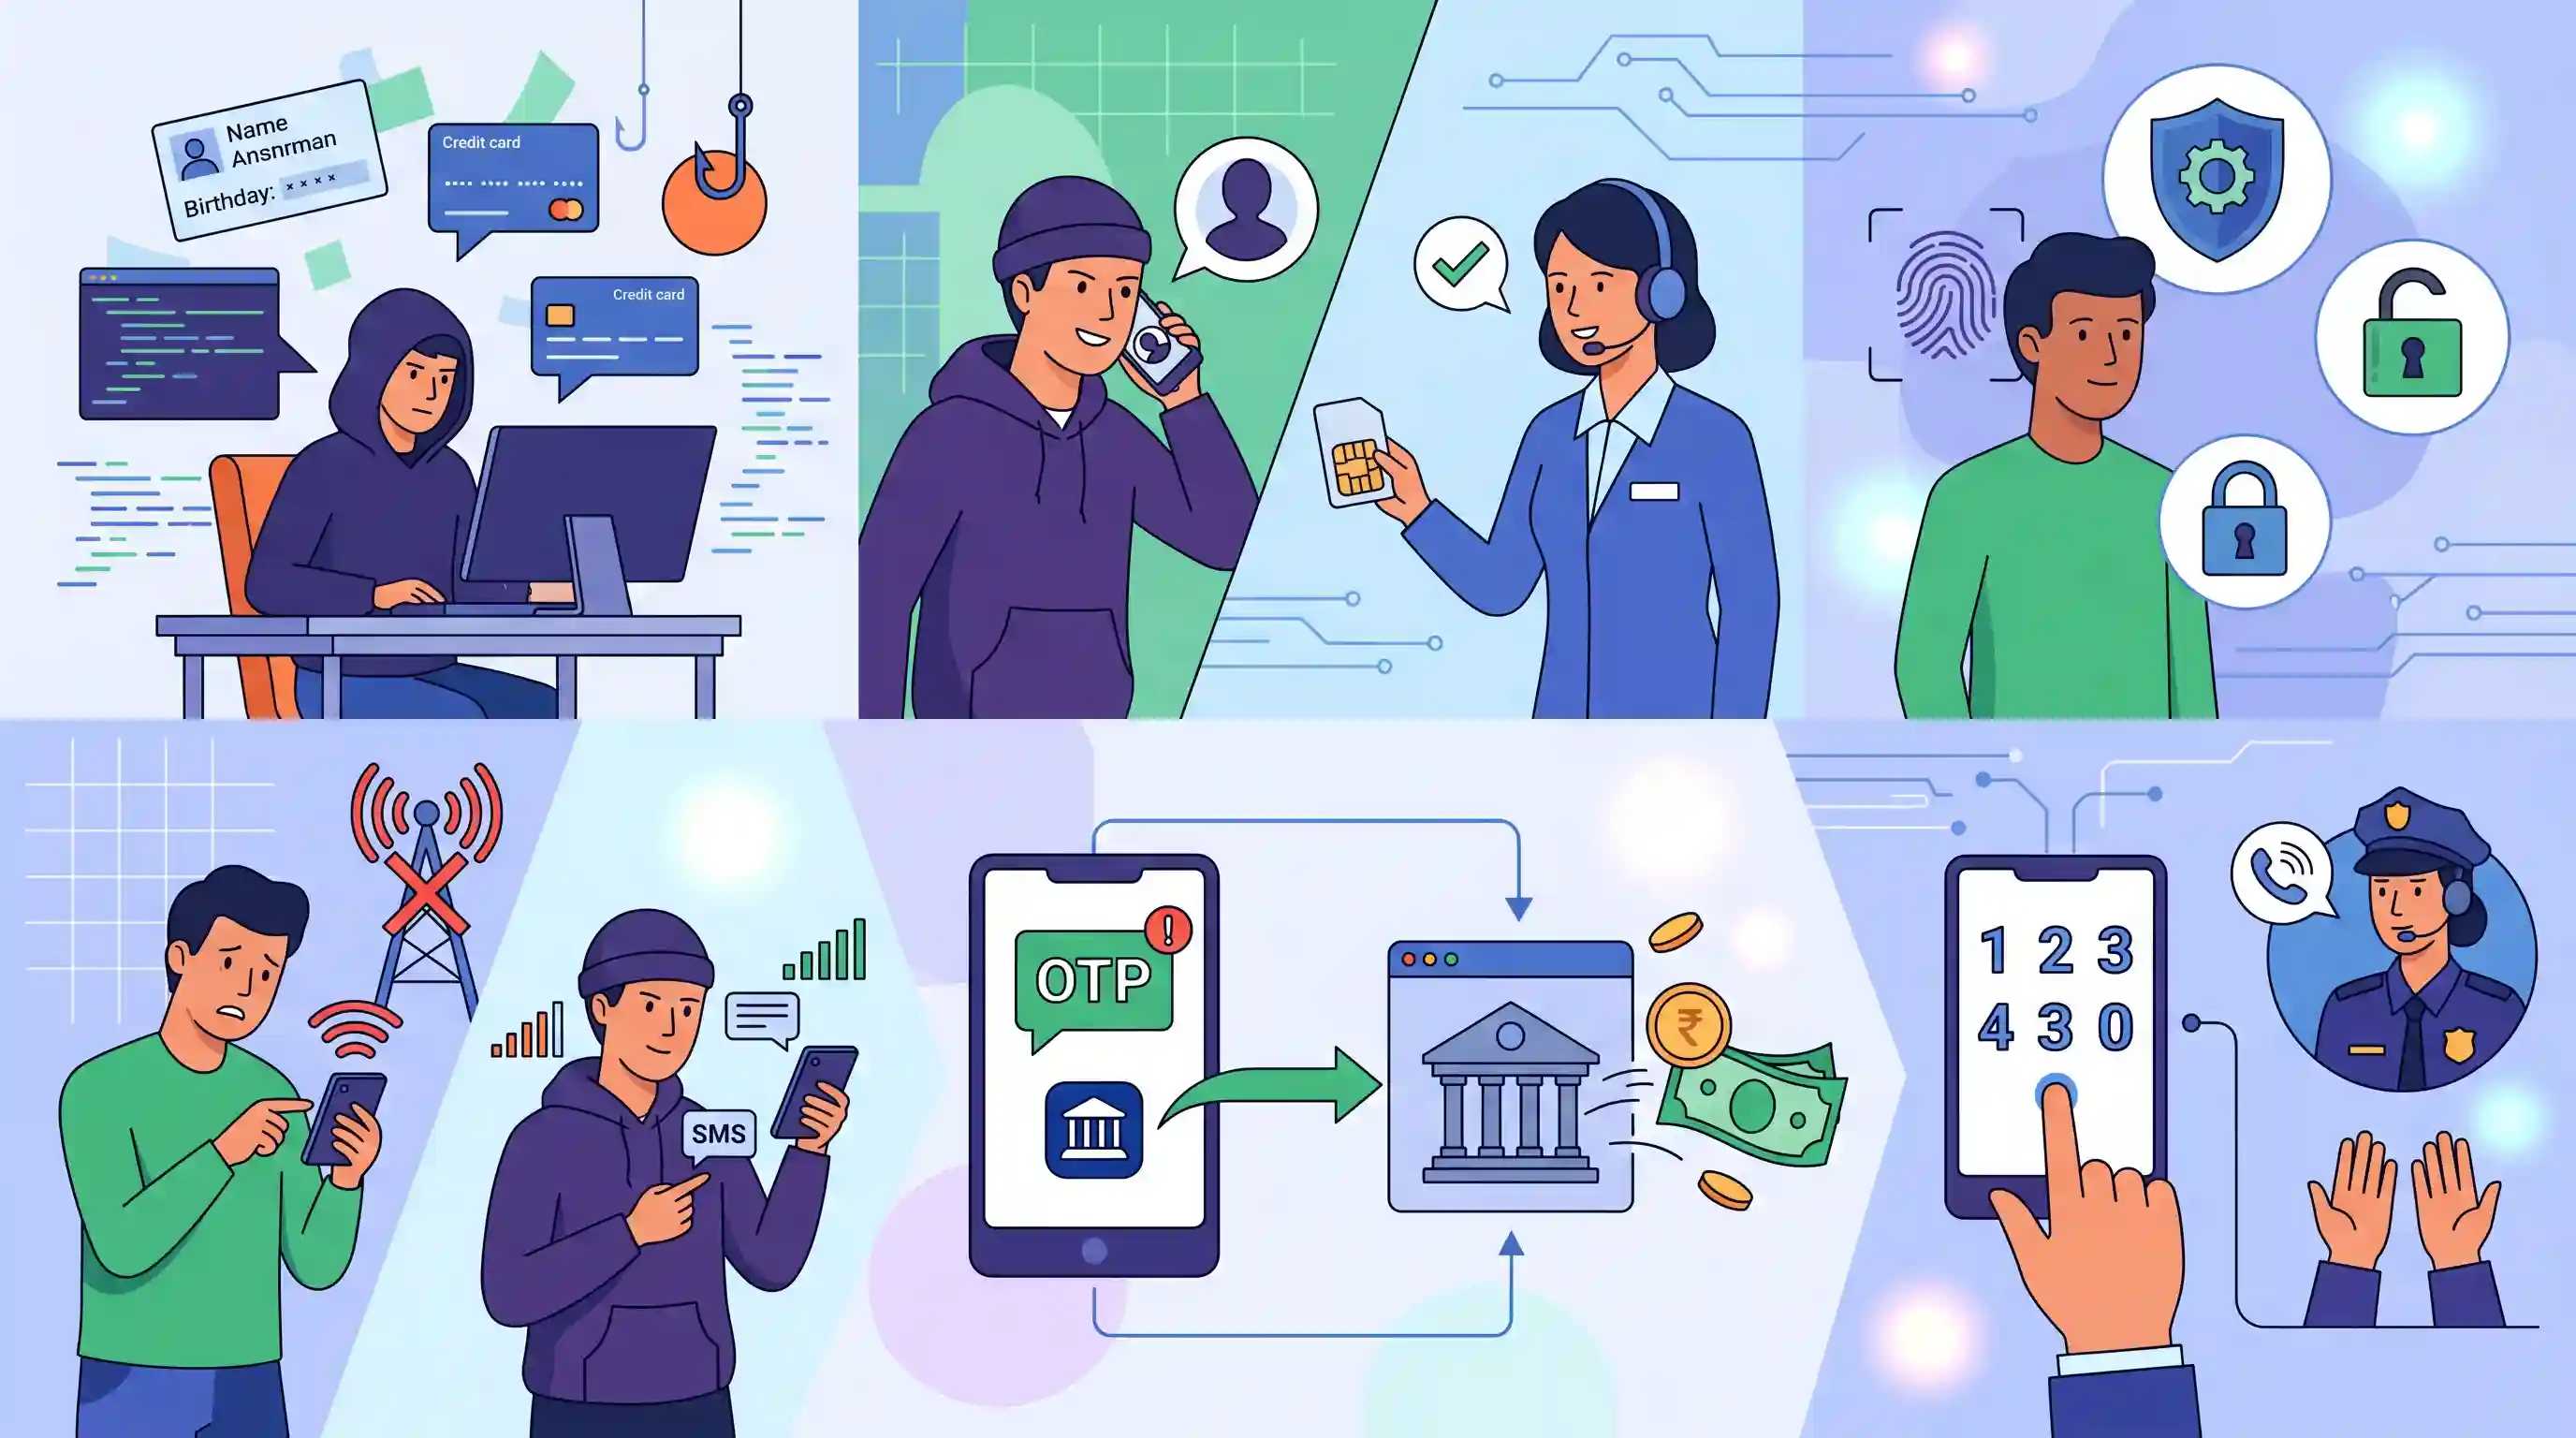
क्यों मायने रखता है
जैसे-जैसे डिजिटल बैंकिंग का प्रसार बढ़ रहा है, वित्तीय प्रमाणीकरण (authentication) के लिए SMS-आधारित OTP पर निर्भरता एक बड़ी सुरक्षा खामी उत्पन्न करती है। SIM स्वैपिंग जैसे उभरते साइबर खतरों को समझना नीति निर्माताओं और कानून प्रवर्तन एजेंसियों के लिए महत्वपूर्ण है ताकि वे मजबूत डेटा सुरक्षा ढांचा विकसित कर सकें, और अधिक सुदृढ़ मल्टी-फैक्टर ऑथेंटिकेशन को अनिवार्य करने के साथ-साथ नागरिकों के बीच डिजिटल साक्षरता में सुधार कर सकें।
सारांश
"SIM स्वैप धोखाधड़ी" के रूप में जाना जाने वाला एक बढ़ता हुआ साइबर अपराध का तरीका अपराधियों को पीड़ितों के मोबाइल नंबरों के "साइलेंट टेकओवर" के माध्यम से बैंक खातों को खाली करने की अनुमति दे रहा है। फिशिंग या डेटा लीक के माध्यम से व्यक्तिगत विवरण इकट्ठा करके, जालसाज टेलीकॉम प्रदाताओं को डुप्लीकेट SIM कार्ड जारी करने के लिए धोखा देते हैं। इससे पीड़ित का SIM निष्क्रिय हो जाता है—जिससे अचानक नेटवर्क गायब हो जाता है—जबकि हमलावर को कॉल, SMS और महत्वपूर्ण बैंकिंग OTP तक पहुंच मिल जाती है। कानून प्रवर्तन अधिकारी जनता से अचानक नेटवर्क कटने के प्रति सतर्क रहने, टू-फैक्टर ऑथेंटिकेशन (2FA) अपनाने और राष्ट्रीय साइबर अपराध हेल्पलाइन (1930) पर तुरंत घटनाओं की रिपोर्ट करने का आग्रह करते हैं।
मुख्य बिंदु
- सिम स्वैप फ्रॉड (SIM swap fraud) पहचान की चोरी का एक तरीका है, जिसमें अपराधी चोरी किए गए व्यक्तिगत डेटा का उपयोग करके डुप्लिकेट सिम कार्ड प्राप्त कर लेते हैं, जिससे उन्हें पीड़ित के मोबाइल नंबर पर नियंत्रण मिल जाता है।
- यह 'साइलेंट टेकओवर' जालसाजों को पीड़ित द्वारा अनजाने में पासवर्ड या PIN साझा किए बिना ही बैंकिंग OTP को इंटरसेप्ट करने और धन की हेराफेरी करने में सक्षम बनाता है।
- इसका एक मुख्य चेतावनी संकेत मोबाइल नेटवर्क सिग्नल का अचानक और लंबे समय तक चले जाना है, क्योंकि डुप्लीकेट जारी होने पर मूल SIM निष्क्रिय (deactivate) हो जाता है।
- पीड़ितों को सलाह दी जाती है कि वे अनधिकृत लेनदेन को रोकने के लिए धोखाधड़ी की सूचना तुरंत राष्ट्रीय साइबर अपराध हेल्पलाइन (1930) और अपने बैंक को दें।
- निवारक उपायों में ऐप्स के माध्यम से टू-फैक्टर ऑथेंटिकेशन (2FA) को सक्षम करना, संदिग्ध लिंक्स से बचना और असत्यापित कॉलर्स के साथ कभी भी व्यक्तिगत जानकारी साझा न करना शामिल है।
महत्वपूर्ण शब्द
सिम स्वैप धोखाधड़ी

एक ऐसा साइबर अपराध जिसमें जालसाज टेलीकॉम प्रदाताओं को धोखा देकर पीड़ित के मोबाइल नंबर को अपने नियंत्रण वाले एक नए SIM कार्ड पर स्थानांतरित करवा लेते हैं, जिससे उन्हें OTPs और वित्तीय अलर्ट (financial alerts) को इंटरसेप्ट करने की सुविधा मिल जाती है।
UPSC context
GS III: आंतरिक सुरक्षा (साइबर सुरक्षा)। डिजिटल वित्तीय खतरों और संगठित साइबर अपराध के बदलते तौर-तरीकों (modus operandi) की समझ का परीक्षण।
राष्ट्रीय साइबर अपराध हेल्पलाइन (1930)
भारतीय साइबर अपराध समन्वय केंद्र (I4C) द्वारा प्रबंधित एक राष्ट्रीय 24/7 टोल-फ्री हेल्पलाइन, जो वित्तीय साइबर धोखाधड़ी की तत्काल रिपोर्टिंग और उनके निवारण (mitigation) के लिए है।
UPSC context
GS III: आंतरिक सुरक्षा। साइबर अपराध से निपटने और डिजिटल अर्थव्यवस्था की सुरक्षा के लिए सरकारी पहलों हेतु प्रासंगिक।
भारतीय साइबर अपराध समन्वय केंद्र (I4C)
गृह मंत्रालय के तहत एक नोडल एजेंसी जो पूरे भारत में साइबर अपराध से समन्वित तरीके से निपटने के लिए कानून प्रवर्तन एजेंसियों को एक ढांचा प्रदान करती है।
UPSC context
GS III: आंतरिक सुरक्षा (संस्थागत ढांचा)। यह साइबर अपराध प्रबंधन के लिए भारत के केंद्रीय ढांचे के ज्ञान का परीक्षण करता है।
टू-फैक्टर ऑथेंटिकेशन (2FA)
एक सुरक्षा प्रक्रिया जिसमें किसी खाते या लेनदेन तक पहुंच (access) प्रदान करने के लिए पहचान के दो अलग-अलग रूपों (जैसे कि एक पासवर्ड और एक समय-सीमित OTP) की आवश्यकता होती है।
UPSC context
GS III: विज्ञान एवं प्रौद्योगिकी (IT/साइबर सुरक्षा)। डिजिटल सुरक्षा मानकों और डेटा संरक्षण से संबंधित प्रश्नों के लिए महत्वपूर्ण।
फ़िशिंग
सोशल इंजीनियरिंग का एक रूप जिसमें हमलावर व्यक्तियों को उनकी संवेदनशील व्यक्तिगत या वित्तीय जानकारी साझा करने के लिए गुमराह करने हेतु भ्रामक ईमेल, संदेश या कॉल का उपयोग करते हैं।
UPSC context
GS III: आंतरिक सुरक्षा (साइबर सुरक्षा)। डिजिटल इन्फ्रास्ट्रक्चर में थ्रेट वेक्टर्स (threat vectors) के संबंध में एक बुनियादी लेकिन महत्वपूर्ण अवधारणा।
सेंटर फॉर साइबर ऑपरेशंस एंड सिक्योरिटी (CenCOPS)
भारत का पहला अत्याधुनिक साइबर केंद्र चंडीगढ़ में स्थापित किया गया है, जो राष्ट्रव्यापी साइबर अपराधों के लिए डेटा एनालिटिक्स, प्रेडिक्टिव पुलिसिंग और साक्ष्य संग्रह का कार्य संभालेगा।
UPSC context
GS III: आंतरिक सुरक्षा (पुलिस आधुनिकीकरण)। हाई-टेक अपराधों से निपटने के लिए कानून प्रवर्तन के आधुनिकीकरण हेतु एक मॉडल।
प्रारंभिक ट्रैप
सिम स्वैप फ्रॉड में लेनदेन के सफल होने के लिए पीड़ित द्वारा अनजाने में OTP साझा करना आवश्यक होता है।
'साइलेंट टेकओवर' में, जालसाज टेलीकॉम स्तर पर SIM को क्लोन कर लेते हैं। वे सीधे ही OTP प्राप्त कर लेते हैं; पीड़ित को केवल नेटवर्क सिग्नल न मिलने का अनुभव होता है और वह वास्तव में कभी भी OTP साझा नहीं करता।
संबंधित अवधारणाएँ
DoT के संचार साथी पोर्टल के मुख्य नागरिक-केंद्रित मॉड्यूल कौन से हैं?
- TAFCOP मॉड्यूल: नागरिकों को उनके नाम पर जारी सक्रिय मोबाइल कनेक्शनों की संख्या की जांच करने और अनधिकृत कनेक्शनों की रिपोर्ट करने या उन्हें बंद करने की अनुमति देता है।
- CEIR मॉड्यूल: सेंट्रल इक्विपमेंट आइडेंटिटी रजिस्टर (Central Equipment Identity Register) उपयोगकर्ताओं को 15-अंकीय IMEI नंबर का उपयोग करके सभी भारतीय नेटवर्कों पर खोए हुए या चोरी हुए मोबाइल डिवाइस को ब्लॉक करने में सक्षम बनाता है।
- चक्षु सुविधा: नागरिकों को कॉल, SMS या WhatsApp के माध्यम से प्राप्त संदिग्ध धोखाधड़ी वाले संचार (जैसे, फर्जी KYC अपडेट) की सक्रिय रूप से रिपोर्ट करने की अनुमति देता है।
साइबर अपराध की रिपोर्टिंग और प्रतिक्रिया के लिए भारत का संस्थागत ढांचा क्या है?
- I4C (MHA): भारतीय साइबर अपराध समन्वय केंद्र गृह मंत्रालय (MHA) के तहत कार्य करता है, जो नेशनल साइबरक्राइम रिपोर्टिंग पोर्टल और 1930 हेल्पलाइन का प्रबंधन करता है।
- CERT-In (MeitY): MeitY के तहत कार्यरत, यह कंप्यूटर सुरक्षा घटनाओं पर प्रतिक्रिया देने और प्रमुख मैलवेयर/इन्फ्रास्ट्रक्चर खतरों की ट्रैकिंग के लिए राष्ट्रीय नोडल एजेंसी है।
- रक्षा साइबर एजेंसी: रक्षा मंत्रालय के तहत एक विशिष्ट एजेंसी, जिसे विशेष रूप से भारतीय सशस्त्र बलों के लिए साइबर सुरक्षा चुनौतियों से निपटने हेतु स्थापित किया गया है।
अंतर-विषय पैटर्न
अंतर-मंत्रालयी साइबर सुरक्षा ढांचे
SIM स्वैप धोखाधड़ी से निपटने के लिए DoT (दूरसंचार नोड सुरक्षा), MHA (I4C वित्तीय धोखाधड़ी ट्रैकिंग) और RBI (बैंकिंग प्रमाणीकरण प्रोटोकॉल) के बीच समन्वय की आवश्यकता है।
पहचान की चोरी बनाम डिवाइस कंप्रोमाइज
स्पाइवेयर (पेगासस) के विपरीत, जो डिवाइस हार्डवेयर को प्रभावित करता है, SIM swapping पहचान की चोरी (identity theft) की एक ऐसी रणनीति है जो नेटवर्क कनेक्शन को हाईजैक करने के लिए टेलीकॉम ऑपरेटर के स्तर पर मानवीय कमजोरियों का लाभ उठाती है।

2026 की प्रारंभिक परीक्षा (Prelims) में साइबर धोखाधड़ी के मामले में संचार साथी (DoT), I4C (MHA) और CERT-In (MeitY) के विशिष्ट जनादेशों (mandates) का परीक्षण करने वाले प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
