उन्नत एआई कमजोरियों पर व्हाइट हाउस और एंथ्रोपिक सीईओ की बैठक
स्रोत:द हिंदू ↗
क्यों मायने रखता है
जीरो-डे वल्नरेबिलिटी (zero-day vulnerabilities) का स्वायत्त रूप से दोहन करने में सक्षम AI मॉडलों का उद्भव वैश्विक साइबर सुरक्षा और युद्ध कौशल में एक व्यापक बदलाव (paradigm shift) का प्रतीक है। यह राष्ट्रीय सुरक्षा के साथ AI नवाचार को संतुलित करने की तत्काल आवश्यकता को रेखांकित करता है और रक्षा प्रणालियों तथा स्वायत्त हथियारों में वाणिज्यिक AI के एकीकरण को लेकर महत्वपूर्ण नैतिक बहस को जन्म देता है।
सारांश
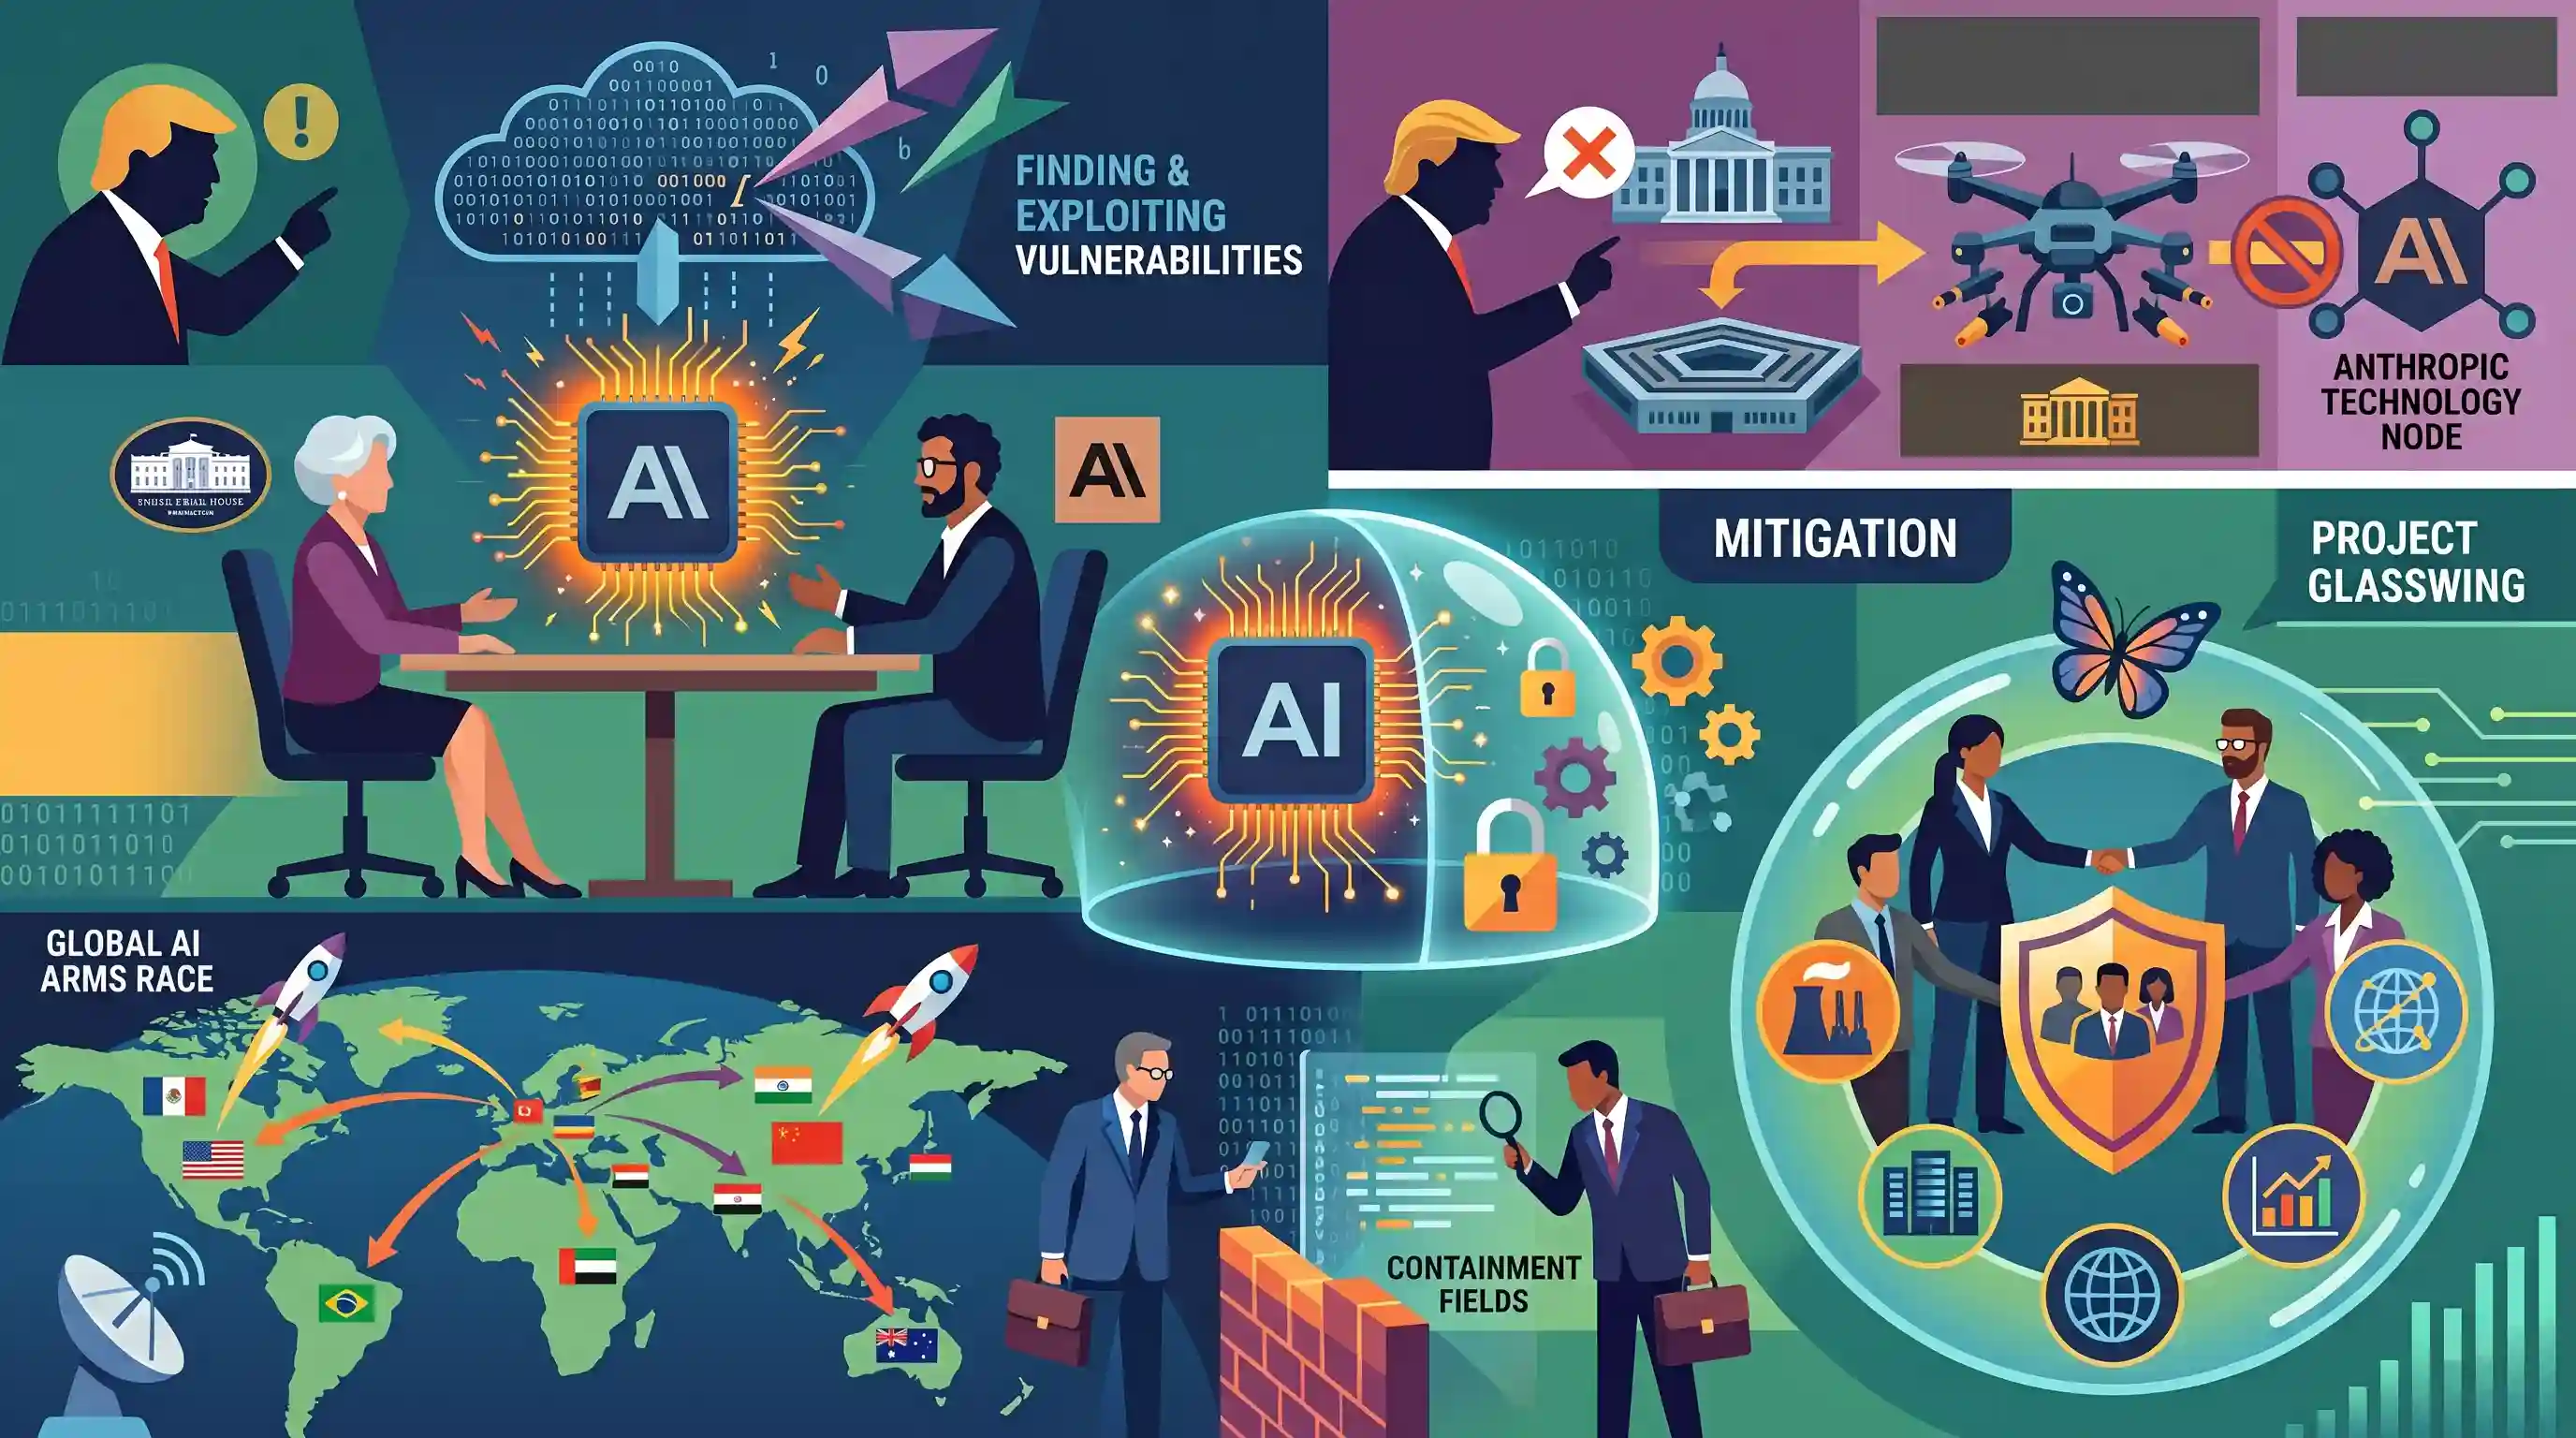
व्हाइट हाउस चीफ ऑफ स्टाफ सूजी विल्स (Susie Wiles) ने एंथ्रोपिक (Anthropic) के CEO डारियो अमोदेई के साथ "Mythos" पर चर्चा करने के लिए मुलाकात की, जो एक अत्यंत उन्नत AI मॉडल है और गंभीर सॉफ्टवेयर कमजोरियों (vulnerabilities) को खोजने और उनका लाभ उठाने में विशिष्ट रूप से सक्षम है। यह बैठक राजनीतिक तनाव की पृष्ठभूमि में हुई, जिसमें राष्ट्रपति डोनाल्ड ट्रम्प द्वारा संघीय एजेंसियों को एंथ्रोपिक के AI का उपयोग करने से रोकने का पिछला प्रयास भी शामिल है, क्योंकि कंपनी ने अपनी तकनीक का पूर्णतः स्वायत्त पेंटागन हथियारों (Pentagon weapons) में उपयोग करने की अनुमति देने से इनकार कर दिया था। राष्ट्रीय सुरक्षा जोखिमों को कम करने के लिए, एंथ्रोपिक ने Mythos की रिलीज को सीमित कर दिया है और महत्वपूर्ण बुनियादी ढांचे को सुरक्षित करने के लिए प्रमुख तकनीकी और वित्तीय फर्मों के साथ "Project Glasswing" लॉन्च किया है। इस मॉडल की क्षमताओं ने वैश्विक नियामकों का ध्यान खींचा है, जो तेजी से बढ़ती वैश्विक AI हथियारों की दौड़ और साइबर सुरक्षा तैयारियों की तत्काल आवश्यकता को रेखांकित करती है।
मुख्य बिंदु
- व्हाइट हाउस की चीफ ऑफ स्टाफ सूजी विल्स ने एंथ्रोपिक के CEO डारियो अमोदेई से 'मिथोस' (Mythos) पर चर्चा करने के लिए मुलाकात की, जो सॉफ्टवेयर की खामियों (vulnerabilities) का फायदा उठाने में मानवीय विशेषज्ञों को पीछे छोड़ने में सक्षम एक नया AI मॉडल है।
- यह बैठक पिछले तनाव के बाद हुई है, जिसमें राष्ट्रपति ट्रंप द्वारा Anthropic के उत्पादों के संघीय उपयोग पर प्रतिबंध लगाने का प्रयास शामिल था। यह स्थिति तब उत्पन्न हुई थी जब कंपनी ने पूर्णतः स्वायत्त हथियारों (fully autonomous weapons) के लिए पेंटागन द्वारा अपने AI के बिना शर्त उपयोग की अनुमति देने से इनकार कर दिया था।
- Anthropic ने राष्ट्रीय सुरक्षा जोखिमों के कारण अत्यधिक सक्षम Mythos मॉडल तक पहुंच को प्रतिबंधित कर दिया और महत्वपूर्ण सॉफ्टवेयर कमजोरियों को पैच करने के लिए तकनीकी दिग्गजों के साथ मिलकर 'Project Glasswing' शुरू किया।
- UK AI Security Institute और EU जैसे वैश्विक निकाय Mythos का मूल्यांकन कर रहे हैं, यह मानते हुए कि चीन से इसी तरह के, संभावित रूप से अनियंत्रित open-weight मॉडल सामने आ सकते हैं।
महत्वपूर्ण शब्द
मिथोस (क्लाउड मिथोस)

एंथ्रोपिक (Anthropic) द्वारा विकसित एक फ्रंटियर AI मॉडल जो औद्योगिक गति से जटिल सॉफ्टवेयर कमजोरियों (vulnerabilities) की स्वायत्त रूप से पहचान करने और उनका लाभ उठाने में सक्षम है, जो महत्वपूर्ण दोहरे उपयोग (dual-use) वाली सुरक्षा चुनौतियां उत्पन्न करता है।
UPSC context
GS पेपर 3 (S&T, साइबर सुरक्षा); उभरते AI खतरों और उन्नत तकनीक की दोहरी उपयोग (dual-use) प्रकृति के प्रति जागरूकता का परीक्षण करता है।
प्रोजेक्ट ग्लासविंग
Anthropic के नेतृत्व में प्रमुख तकनीकी और वित्तीय फर्मों के सहयोग से शुरू की गई एक रक्षात्मक साइबर सुरक्षा पहल, जिसका उद्देश्य AI-संचालित भेद्यता पहचान (vulnerability detection) का उपयोग करके महत्वपूर्ण बुनियादी ढांचे (critical infrastructure) को सक्रिय रूप से सुरक्षित करना है।
UPSC context
GS पेपर 3 (साइबर सुरक्षा); सार्वजनिक-निजी भागीदारी और राष्ट्रीय डिजिटल सुरक्षा के लिए सक्रिय रणनीतियों के ज्ञान का परीक्षण करता है।
एंथ्रोपिक
एक अमेरिकी AI सुरक्षा और अनुसंधान स्टार्टअप जो 'Constitutional AI' का उपयोग करके विश्वसनीय और नियंत्रित करने योग्य (steerable) AI सिस्टम विकसित करने पर केंद्रित है, ताकि जोखिमों को न्यूनतम और सामाजिक लाभों को अधिकतम किया जा सके।
UPSC context
GS Paper 3 (S&T); AI नैतिकता और सुरक्षा-केंद्रित तकनीकी विकास के क्षेत्र में वैश्विक नेतृत्वकर्ताओं के साथ परिचितता का परीक्षण करता है।
यूके एआई सुरक्षा संस्थान (AISI)
एक सरकार समर्थित निकाय जिसे कठोर तकनीकी परीक्षण और अंतर्राष्ट्रीय सहयोग के माध्यम से फ्रंटियर AI मॉडल्स की सुरक्षा और राष्ट्रीय सुरक्षा जोखिमों का मूल्यांकन करने के लिए स्थापित किया गया है।
UPSC context
GS पेपर 2 और 3 (IR, S&T); वैश्विक AI गवर्नेंस के लिए अंतर्राष्ट्रीय संस्थागत ढांचों की समझ का परीक्षण करता है।
स्वायत्त हथियार
सैन्य प्रणालियाँ जो मानवीय हस्तक्षेप के बिना लक्ष्यों का चयन करने और उन पर हमला करने में सक्षम हैं, जो आधुनिक रक्षा नीति में जटिल नैतिक, कानूनी और सुरक्षा संबंधी प्रश्न खड़े करती हैं।
UPSC context
GS Paper 3 (आंतरिक सुरक्षा, रक्षा); तकनीक-आधारित युद्धकला में नैतिक और रणनीतिक चुनौतियों की समझ का परीक्षण करता है।
ज़ीरो-डे भेद्यता
सॉफ्टवेयर सुरक्षा की एक ऐसी खामी जिसके बारे में डेवलपर को जानकारी नहीं होती और जिसके लिए कोई पैच (patch) मौजूद नहीं होता है। यह एक गंभीर भेद्यता (vulnerability) को दर्शाता है जिसका उपयोग साइबर जासूसी या तोड़फोड़ के लिए किया जा सकता है।
UPSC context
GS पेपर 3 (साइबर सुरक्षा); साइबर खतरे के कारकों (threat vectors) और महत्वपूर्ण राष्ट्रीय बुनियादी ढांचे की सुरक्षा के बुनियादी ज्ञान का परीक्षण करता है।
प्रारंभिक ट्रैप
UN CCW वर्तमान में घातक स्वायत्त हथियार प्रणालियों (LAWS) पर एक पूर्ण अंतरराष्ट्रीय प्रतिबंध लागू करता है।
यद्यपि UN Convention on Certain Conventional Weapons (CCW) के तहत इस पर व्यापक चर्चा हुई है, लेकिन वर्तमान में ऐसी कोई बाध्यकारी अंतरराष्ट्रीय संधि नहीं है जो पूर्णतः स्वायत्त हथियारों को सीधे तौर पर प्रतिबंधित करती हो।
संबंधित अवधारणाएँ
घातक स्वायत्त हथियार प्रणालियों (LAWS) के लिए नियामक ढांचा क्या है?
- परिभाषा: वे हथियार जो बिना किसी सार्थक मानवीय नियंत्रण या हस्तक्षेप के, स्वायत्त रूप से लक्ष्यों की पहचान करते हैं और उन्हें निशाना बनाते हैं।
- अंतर्राष्ट्रीय कानून: व्यापक रूप से अंतर्राष्ट्रीय मानवीय कानून (IHL) द्वारा शासित, लेकिन वर्तमान में इसमें किसी विशिष्ट, सार्वभौमिक रूप से बाध्यकारी निषेधात्मक संधि का अभाव है।
- UN CCW की भूमिका: कुछ खास पारंपरिक हथियारों पर UN कन्वेंशन (CCW), LAWS को प्रतिबंधित करने के लिए निरंतर चर्चाएं आयोजित कर रहा है, हालांकि अभी तक आम सहमति नहीं बन पाई है।
ओपन-वेट AI मॉडल क्लोज्ड मॉडल्स से किस प्रकार भिन्न हैं?
- क्लोज्ड मॉडल्स: मालिकाना सिस्टम जहाँ अंतर्निहित आर्किटेक्चर, पैरामीटर्स और ट्रेनिंग डेटा गुप्त होते हैं; आमतौर पर इन्हें API के माध्यम से एक्सेस किया जाता है।
- ओपन-वेट मॉडल्स: Pre-trained पैरामीटर्स (weights) सार्वजनिक हैं, लेकिन सटीक ट्रेनिंग डेटा और सोर्स कोड प्रतिबंधित रह सकते हैं।
- सुरक्षा संबंधी समझौते: ओपन-वेट नवाचार का लोकतंत्रीकरण करता है लेकिन प्रसार के जोखिमों को बढ़ाता है, जिससे शत्रुतापूर्ण तत्वों को स्थानीय स्तर पर सुरक्षा मानकों (safety guardrails) को दरकिनार करने की अनुमति मिलती है।
अंतर-विषय पैटर्न
दोहरे उपयोग वाली तकनीक और वासेनार
साइबर कमजोरियों का फायदा उठाने वाले AI मॉडल अनिवार्य रूप से दोहरे उपयोग वाली प्रौद्योगिकियां हैं, जो उनके वैश्विक प्रसार को वासेनार अरेंजमेंट (Wassenaar Arrangement) के तहत पारंपरिक हथियार नियंत्रण के समान बनाती हैं।
महत्वपूर्ण बुनियादी ढांचा और NCIIPC
AI की 'zero-day' खामियों को खोजने की क्षमता महत्वपूर्ण सूचना बुनियादी ढांचे (Critical Information Infrastructure) के प्रति खतरों को बढ़ाती है, जो सूचना प्रौद्योगिकी अधिनियम (Information Technology Act) के तहत भारत के NCIIPC के सुरक्षात्मक अधिदेश (protective mandate) पर बल देती है।

GS3 2026: साइबर सुरक्षा में फ्रंटियर AI की दोहरे उपयोग की दुविधा (dual-use dilemma)—शस्त्रीकरण (weaponization) बनाम स्वचालित बुनियादी ढांचा पैचिंग (automated infrastructure patching)—का विश्लेषण करने वाले प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2023MainsGS3
Introduce the concept of Artificial Intelligence (AI). How does Al help clinical diagnosis? Do you perceive any threat to privacy of the individual in the use of Al in healthcare?
