व्हाट्सएप यूजरनेम फीचर और सरकारी साइबर सुरक्षा चिंताएं
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
यह घटनाक्रम यूजर प्राइवेसी (फोन नंबरों को छिपाने) को साइबर सुरक्षा और सार्वजनिक सुरक्षा (डिजिटल धोखाधड़ी और प्रतिरूपण को रोकने) के साथ संतुलित करने की जटिल गवर्नेंस चुनौती को दर्शाता है। यह वैश्विक बिग-टेक अपडेट्स द्वारा उत्पन्न संभावित कमजोरियों को पहले ही रोकने के लिए IT फ्रेमवर्क के तहत सरकार के सक्रिय नियामक हस्तक्षेपों को सीधे तौर पर रेखांकित करता है, जो आंतरिक सुरक्षा और प्रौद्योगिकी नीति के तहत फोकस का एक मुख्य क्षेत्र है।
सारांश
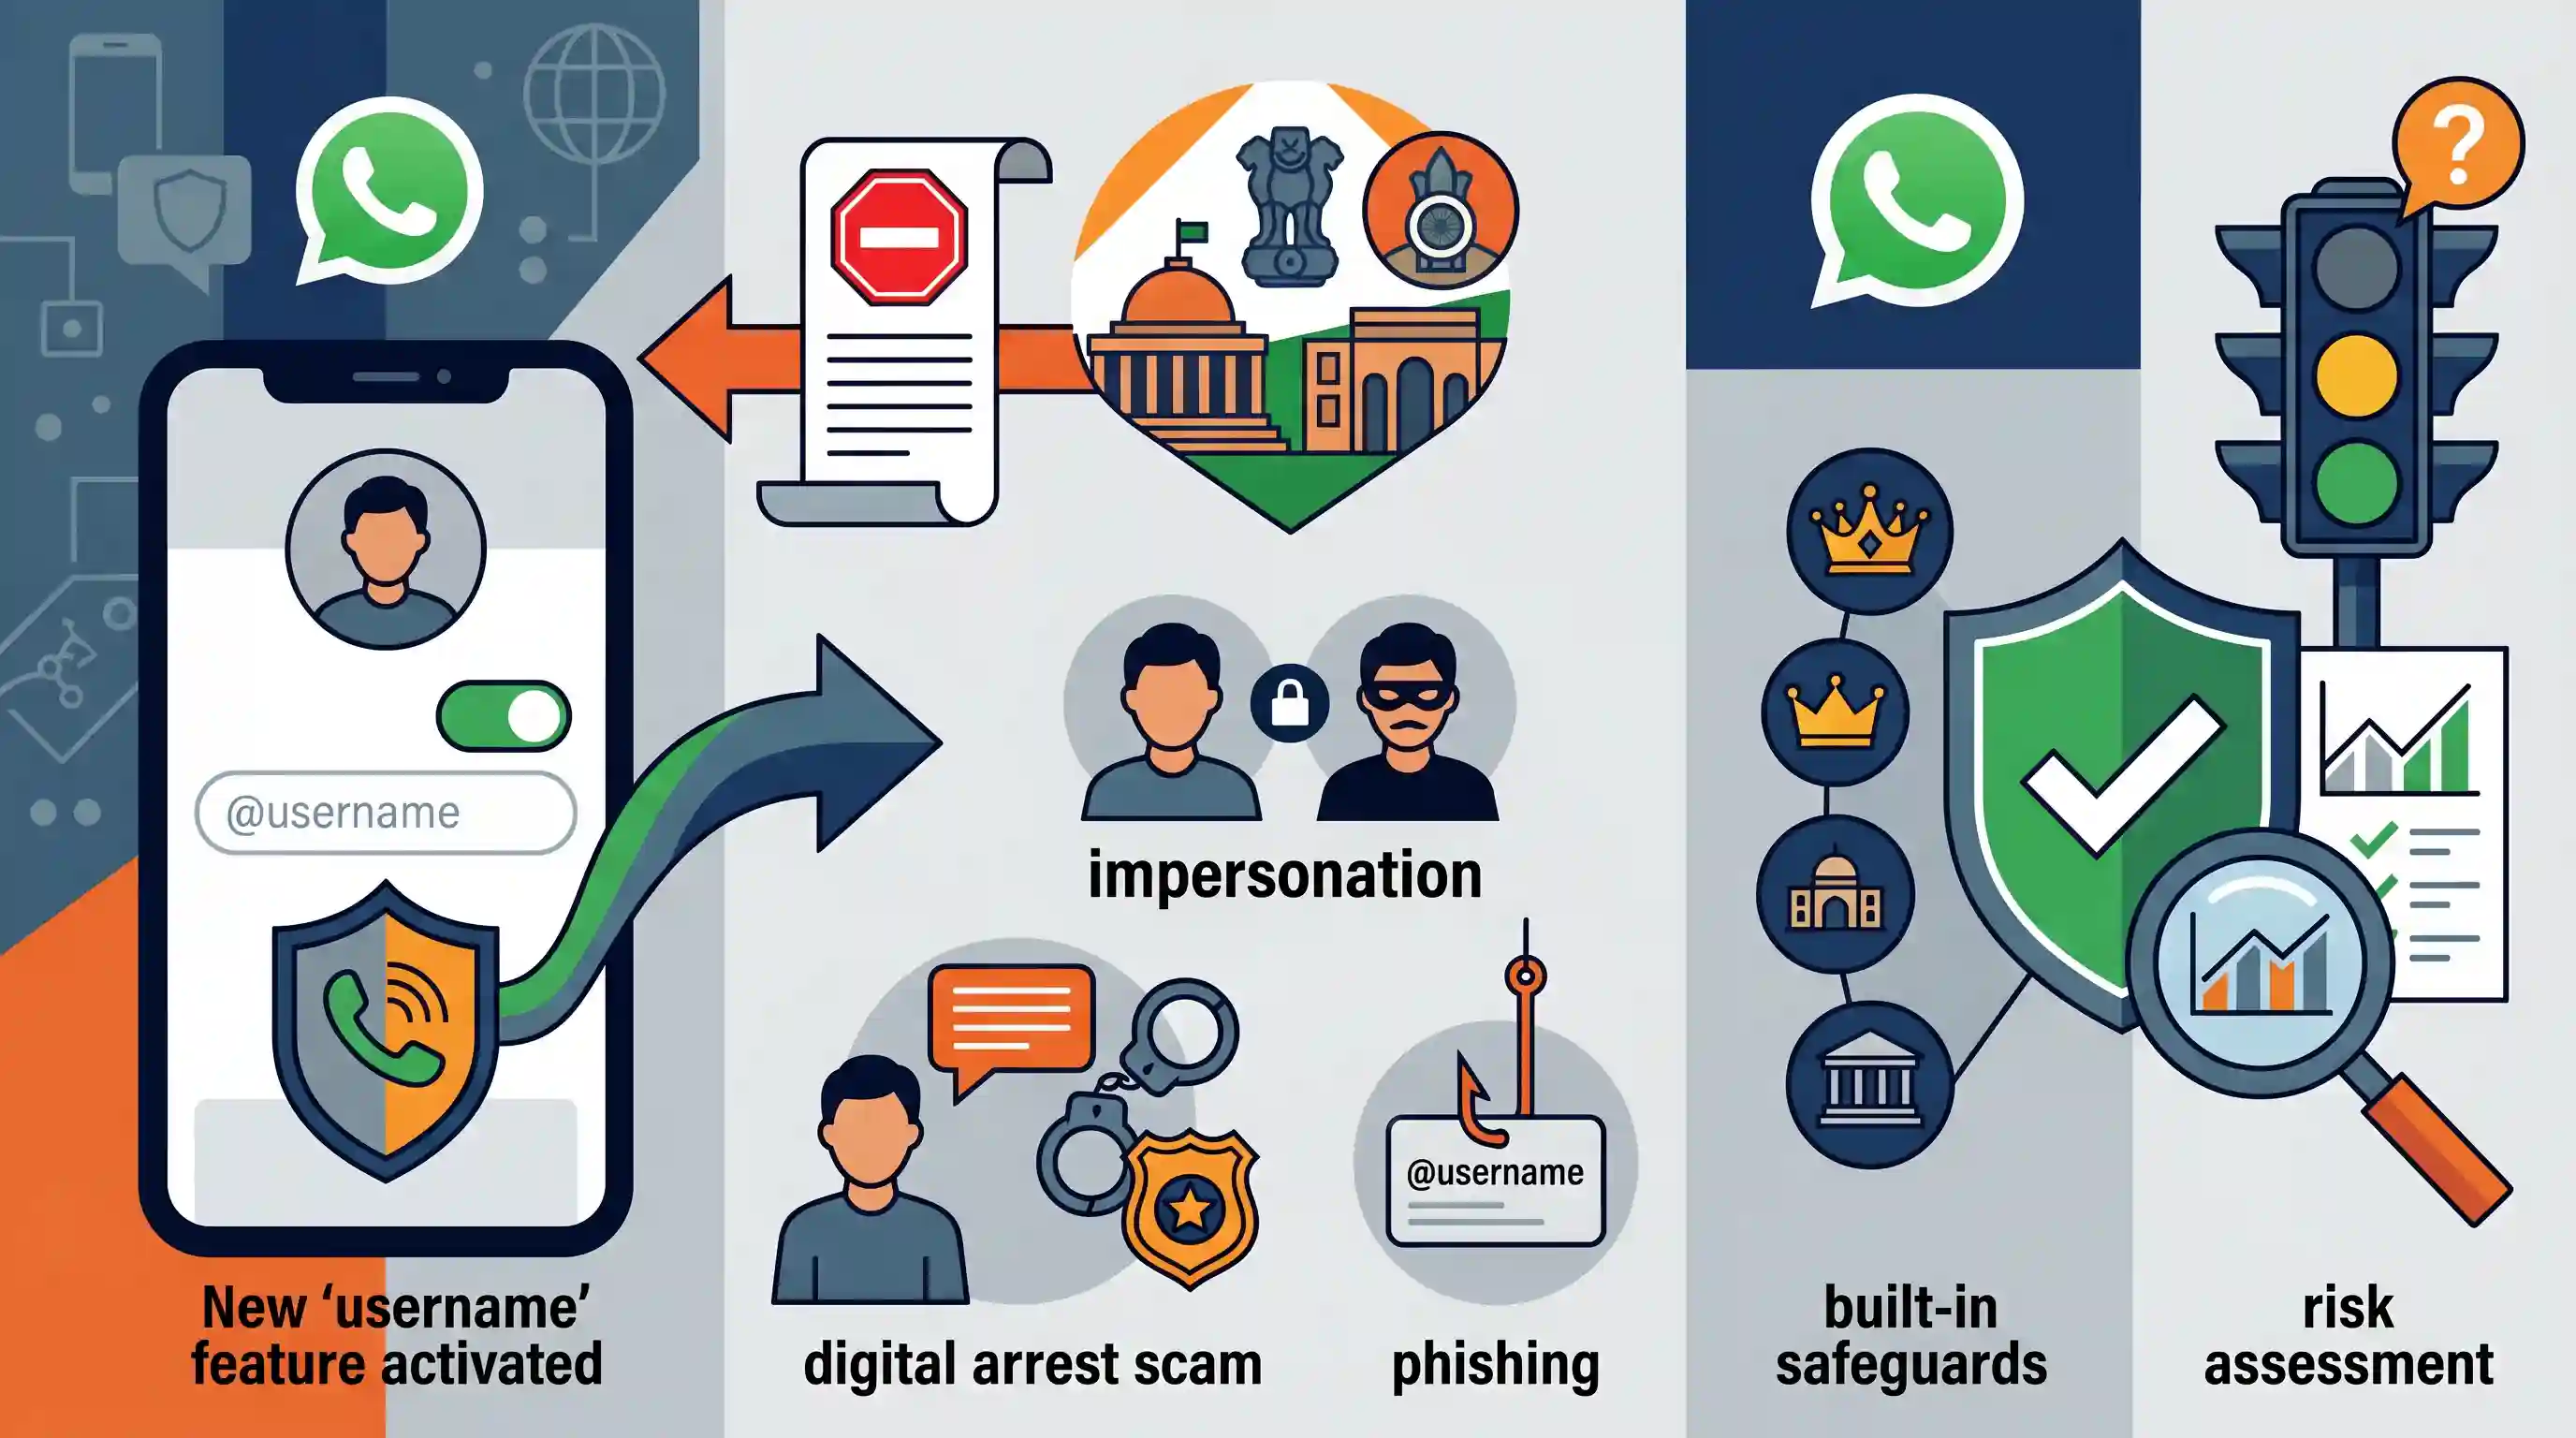
गृह मंत्रालय (MHA) से प्राप्त इनपुट के आधार पर, भारतीय इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) ने मेटा (Meta) के स्वामित्व वाले व्हाट्सएप (WhatsApp) को एक नोटिस जारी कर अपने आगामी वैकल्पिक 'यूजरनेम' (username) फीचर को टालने या उस पर स्पष्टीकरण देने का निर्देश दिया है। हालांकि व्हाट्सएप इस फीचर को शुरुआती चैट के दौरान फोन नंबरों को छिपाने के लिए एक प्राइवेसी एन्हांसमेंट (गोपनीयता सुधार) के रूप में पेश कर रहा है, लेकिन सरकार चिंतित है कि इससे पहचान की चोरी (impersonation) से जुड़े साइबर अपराधों, डिजिटल अरेस्ट घोटालों और फ़िशिंग में बढ़ोतरी हो सकती है। यद्यपि व्हाट्सएप ने प्रमुख सार्वजनिक और आधिकारिक यूजरनेम को आरक्षित करने जैसे इन-बिल्ट सुरक्षा उपायों को रेखांकित किया है, फिर भी सरकार भारत में इसके रोलआउट की अनुमति देने से पहले एक जोखिम मूल्यांकन (risk assessment) कर रही है ताकि यह निर्धारित किया जा सके कि क्या ये सुरक्षात्मक उपाय पर्याप्त हैं।
मुख्य बिंदु
- इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) ने, गृह मंत्रालय (MHA) के आग्रह पर, व्हाट्सएप (WhatsApp) को अपने प्रस्तावित वैकल्पिक 'यूज़रनेम' (username) फीचर को रोकने या उस पर स्पष्टीकरण देने के लिए एक नोटिस जारी किया है।
- सरकार को आशंका है कि यह फीचर दुर्भावनापूर्ण तत्वों को सार्वजनिक अधिकारियों, वित्तीय संस्थानों और सरकारी एजेंसियों के मिलते-जुलते यूजरनेम का उपयोग करने की अनुमति देकर ऑनलाइन धोखाधड़ी, डिजिटल अरेस्ट स्कैम, फ़िशिंग और प्रतिरूपण (impersonation) हमलों को और बढ़ा देगा।
- Paytm के विजय शेखर शर्मा और Mobikwik के बिपिन प्रीत सिंह सहित तकनीकी समुदाय के दिग्गजों ने भी इन चिंताओं को दोहराया है, और चेतावनी दी है कि एक जैसे दिखने वाले (look-alike) यूजरनेम वित्तीय धोखाधड़ी के बड़े माध्यम बन सकते हैं।
- व्हाट्सएप ने इस फीचर का बचाव करते हुए इसे एक बड़ा प्राइवेसी अपग्रेड बताया जो शुरुआती संपर्क के समय यूजर्स के फोन नंबरों को छुपाता है (टेलीग्राम और सिग्नल के समान), और दावा किया कि इसके लिए पर्याप्त सुरक्षा उपाय मौजूद हैं।
- व्हाट्सएप के प्रस्तावित सुरक्षा उपायों में हाई-प्रोफाइल यूजरनेम (सरकारी संस्थाएं, सार्वजनिक हस्तियां, सत्यापित Meta अकाउंट्स) को आरक्षित करना, नए संपर्कों की आवृत्ति को सीमित करना, बार-बार यूजरनेम का अनुमान लगाने के प्रयासों को ब्लॉक करना और दुरुपयोग करने वालों को हटाने के लिए पैटर्न-डिटेक्शन सिस्टम का उपयोग करना शामिल है।
- सरकार वर्तमान में प्रस्तावित फीचर का जोखिम मूल्यांकन कर रही है और यदि वर्तमान साइबर कानूनी ढांचे के तहत इसके अंतर्निहित सुरक्षा उपायों को अपर्याप्त माना जाता है, तो वह इसके रोलआउट को पूरी तरह से रोक सकती है।
महत्वपूर्ण शब्द
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY)

भारत सरकार का वह नोडल मंत्रालय जो आईटी नीति, इलेक्ट्रॉनिक्स विनिर्माण, इंटरनेट गवर्नेंस, साइबर सुरक्षा और सूचना प्रौद्योगिकी अधिनियम को प्रशासित करने के लिए जिम्मेदार है।
UPSC context
GS पेपर 2 (गवर्नेंस) और GS पेपर 3 (साइबर सुरक्षा)। नियामक ढांचे, डिजिटल पब्लिक इंफ्रास्ट्रक्चर और राष्ट्रीय आईटी नीतियों का मूल्यांकन करता है।
गृह मंत्रालय (MHA)
भारत में आंतरिक सुरक्षा, कानून-व्यवस्था बनाए रखने और राष्ट्रीय आपदा प्रबंधन, सीमा प्रबंधन और साइबर अपराध खतरे की खुफिया जानकारी के समन्वय के लिए जिम्मेदार केंद्रीय मंत्रालय।
UPSC context
GS पेपर 3 (आंतरिक सुरक्षा)। कानून प्रवर्तन एजेंसियों, आंतरिक सुरक्षा खतरों और साइबर अपराध रोकथाम तंत्र के ज्ञान का परीक्षण करता है।
मेटा
एक बहुराष्ट्रीय प्रौद्योगिकी समूह और फेसबुक, इंस्टाग्राम और व्हाट्सएप जैसे प्रमुख सोशल मीडिया प्लेटफॉर्मों की मूल कंपनी (parent company), जो भारत के आईटी मध्यवर्ती (IT intermediary) दिशानिर्देशों के दायरे में आती है।
UPSC context
GS Paper 3 (साइबर सुरक्षा और सोशल मीडिया)। यह सोशल मीडिया दिग्गजों से जुड़े नियामक मुद्दों, डेटा गोपनीयता और राष्ट्रीय कानूनों के अनुपालन का परीक्षण करता है।
व्हाट्सएप
मेटा (Meta) के स्वामित्व वाला एक व्यापक रूप से उपयोग किया जाने वाला इंस्टेंट मैसेजिंग एप्लिकेशन, जो भारत के आईटी नियमों (IT Rules) के तहत एक महत्वपूर्ण सोशल मीडिया मध्यस्थ (SSMI) के रूप में कार्य करता है।
UPSC context
जीएस पेपर 3 (संचार नेटवर्क)। मैसेजिंग प्लेटफॉर्म पर एंड-टू-एंड एन्क्रिप्शन, ट्रेसिबिलिटी, गलत सूचना और साइबर धोखाधड़ी की चुनौतियों का विश्लेषण करता है।
प्रारंभिक ट्रैप
IT Rules 2021 के तहत 'प्रथम प्रवर्तक' (first originator) ट्रेसेबिलिटी अधिदेश भारत में संचालित होने वाले सभी इंस्टेंट-मैसेजिंग अनुप्रयोगों पर समान रूप से लागू होता है।
IT Rules 2021 चयनात्मक रूप से ट्रेसेबिलिटी अधिदेश (traceability mandate) को केवल भारत में 50 लाख (5 मिलियन) से अधिक पंजीकृत उपयोगकर्ताओं वाले महत्वपूर्ण सोशल मीडिया मध्यवर्तियों (SSMIs) पर लागू करते हैं, न कि सभी मैसेजिंग संस्थाओं पर।
संबंधित अवधारणाएँ
आईटी (IT) नियम, 2021 के तहत 'पहले प्रवर्तक' (First Originator) की पहचान का पता लगाने का अधिदेश क्या है?
- लक्षित प्रयोज्यता: विशेष रूप से उन महत्वपूर्ण सोशल मीडिया मध्यवर्तियों (SSMIs) पर लागू होता है, जो 5 मिलियन (50 लाख) से अधिक भारतीय उपयोगकर्ताओं को मैसेजिंग सेवाएं प्रदान करते हैं।
- ट्रेसिबिलिटी अधिदेश: सक्षम न्यायिक या कार्यकारी आदेश पर भारत के भीतर किसी विशिष्ट सूचना के पहले प्रेषक की पहचान करना अनिवार्य बनाता है।
- उच्च कानूनी सीमा: इसे केवल संप्रभुता, राज्य की सुरक्षा, लोक व्यवस्था को प्रभावित करने वाले गंभीर अपराधों, या बलात्कार/बाल यौन शोषण सामग्री के लिए ही लागू किया जा सकता है।
- संवैधानिक टकराव: प्लेटफॉर्म्स का तर्क है कि ट्रेसेबिलिटी लागू करने के लिए एंड-टू-एंड एन्क्रिप्शन को तोड़ना आवश्यक होगा, जो पुट्टास्वामी फैसले के तहत निजता के अधिकार का उल्लंघन है।
साइबर अपराध से निपटने के लिए भारत के प्राथमिक संस्थागत तंत्र क्या हैं?
- I4C की भूमिका: गृह मंत्रालय (MHA) द्वारा स्थापित किया गया है ताकि साइबर अपराधों के खिलाफ कानून प्रवर्तन कार्रवाइयों में समन्वय के लिए एक नोडल एजेंसी के रूप में कार्य किया जा सके।
- संचार साथी पोर्टल: दूरसंचार विभाग (DoT) का एक नागरिक-केंद्रित पोर्टल, जो संदिग्ध धोखाधड़ी वाले संचार की रिपोर्ट करने के लिए 'चक्षु' (Chakshu) जैसी सेवाओं को होस्ट करता है।
- नागरिक हेल्पलाइन: राष्ट्रीय हेल्पलाइन नंबर '1930' को ऑनलाइन धोखाधड़ी से होने वाले वित्तीय नुकसान की रीयल-टाइम रिपोर्टिंग और उसके शमन के लिए डिज़ाइन किया गया है।
अंतर-विषय पैटर्न
डिजिटल गवर्नेंस में सुरक्षा बनाम निजता
प्लेटफॉर्म की गुमनामी और कानून प्रवर्तन की मांगों के बीच का टकराव, लोक व्यवस्था और राज्य की सुरक्षा के साथ अनुच्छेद 21 के तहत निजता के मौलिक अधिकारों को संतुलित करने की शासन संबंधी चुनौती को रेखांकित करता है।
साइबर पुलिसिंग में अंतर-मंत्रालयी अभिसरण
डिजिटल अरेस्ट जैसे मनोवैज्ञानिक रूप से दबावकारी साइबर अपराधों के लिए दूरसंचार प्रवर्तन (DoT), आंतरिक सुरक्षा समन्वय (I4C/MHA) और डिजिटल कानून नियामकों (MeitY) के बीच संरचनात्मक तालमेल की आवश्यकता होती है।

SSMI ट्रेसेबिलिटी नियम बनाम एंड-टू-एंड एन्क्रिप्शन (end-to-end encryption) आंतरिक सुरक्षा और डिजिटल अधिकारों पर GS-3 मुख्य परीक्षा (Mains) के प्रश्न के लिए एक प्रमुख संभावित विषय है।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
