रेलवे ने तत्काल टिकट बॉट हमलों को रोकने के लिए सुरक्षा उपाय अपनाए
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
यह महत्वपूर्ण भारतीय ई-गवर्नेंस प्लेटफॉर्मों के विरुद्ध ऑटोमेटेड साइबर हमलों के विशाल पैमाने को प्रदर्शित करता है और नागरिकों को न्यायसंगत एवं सुरक्षित सार्वजनिक सेवा वितरण सुनिश्चित करने के लिए आवश्यक निरंतर तकनीकी प्रतिस्पर्धा को रेखांकित करता है।
सारांश
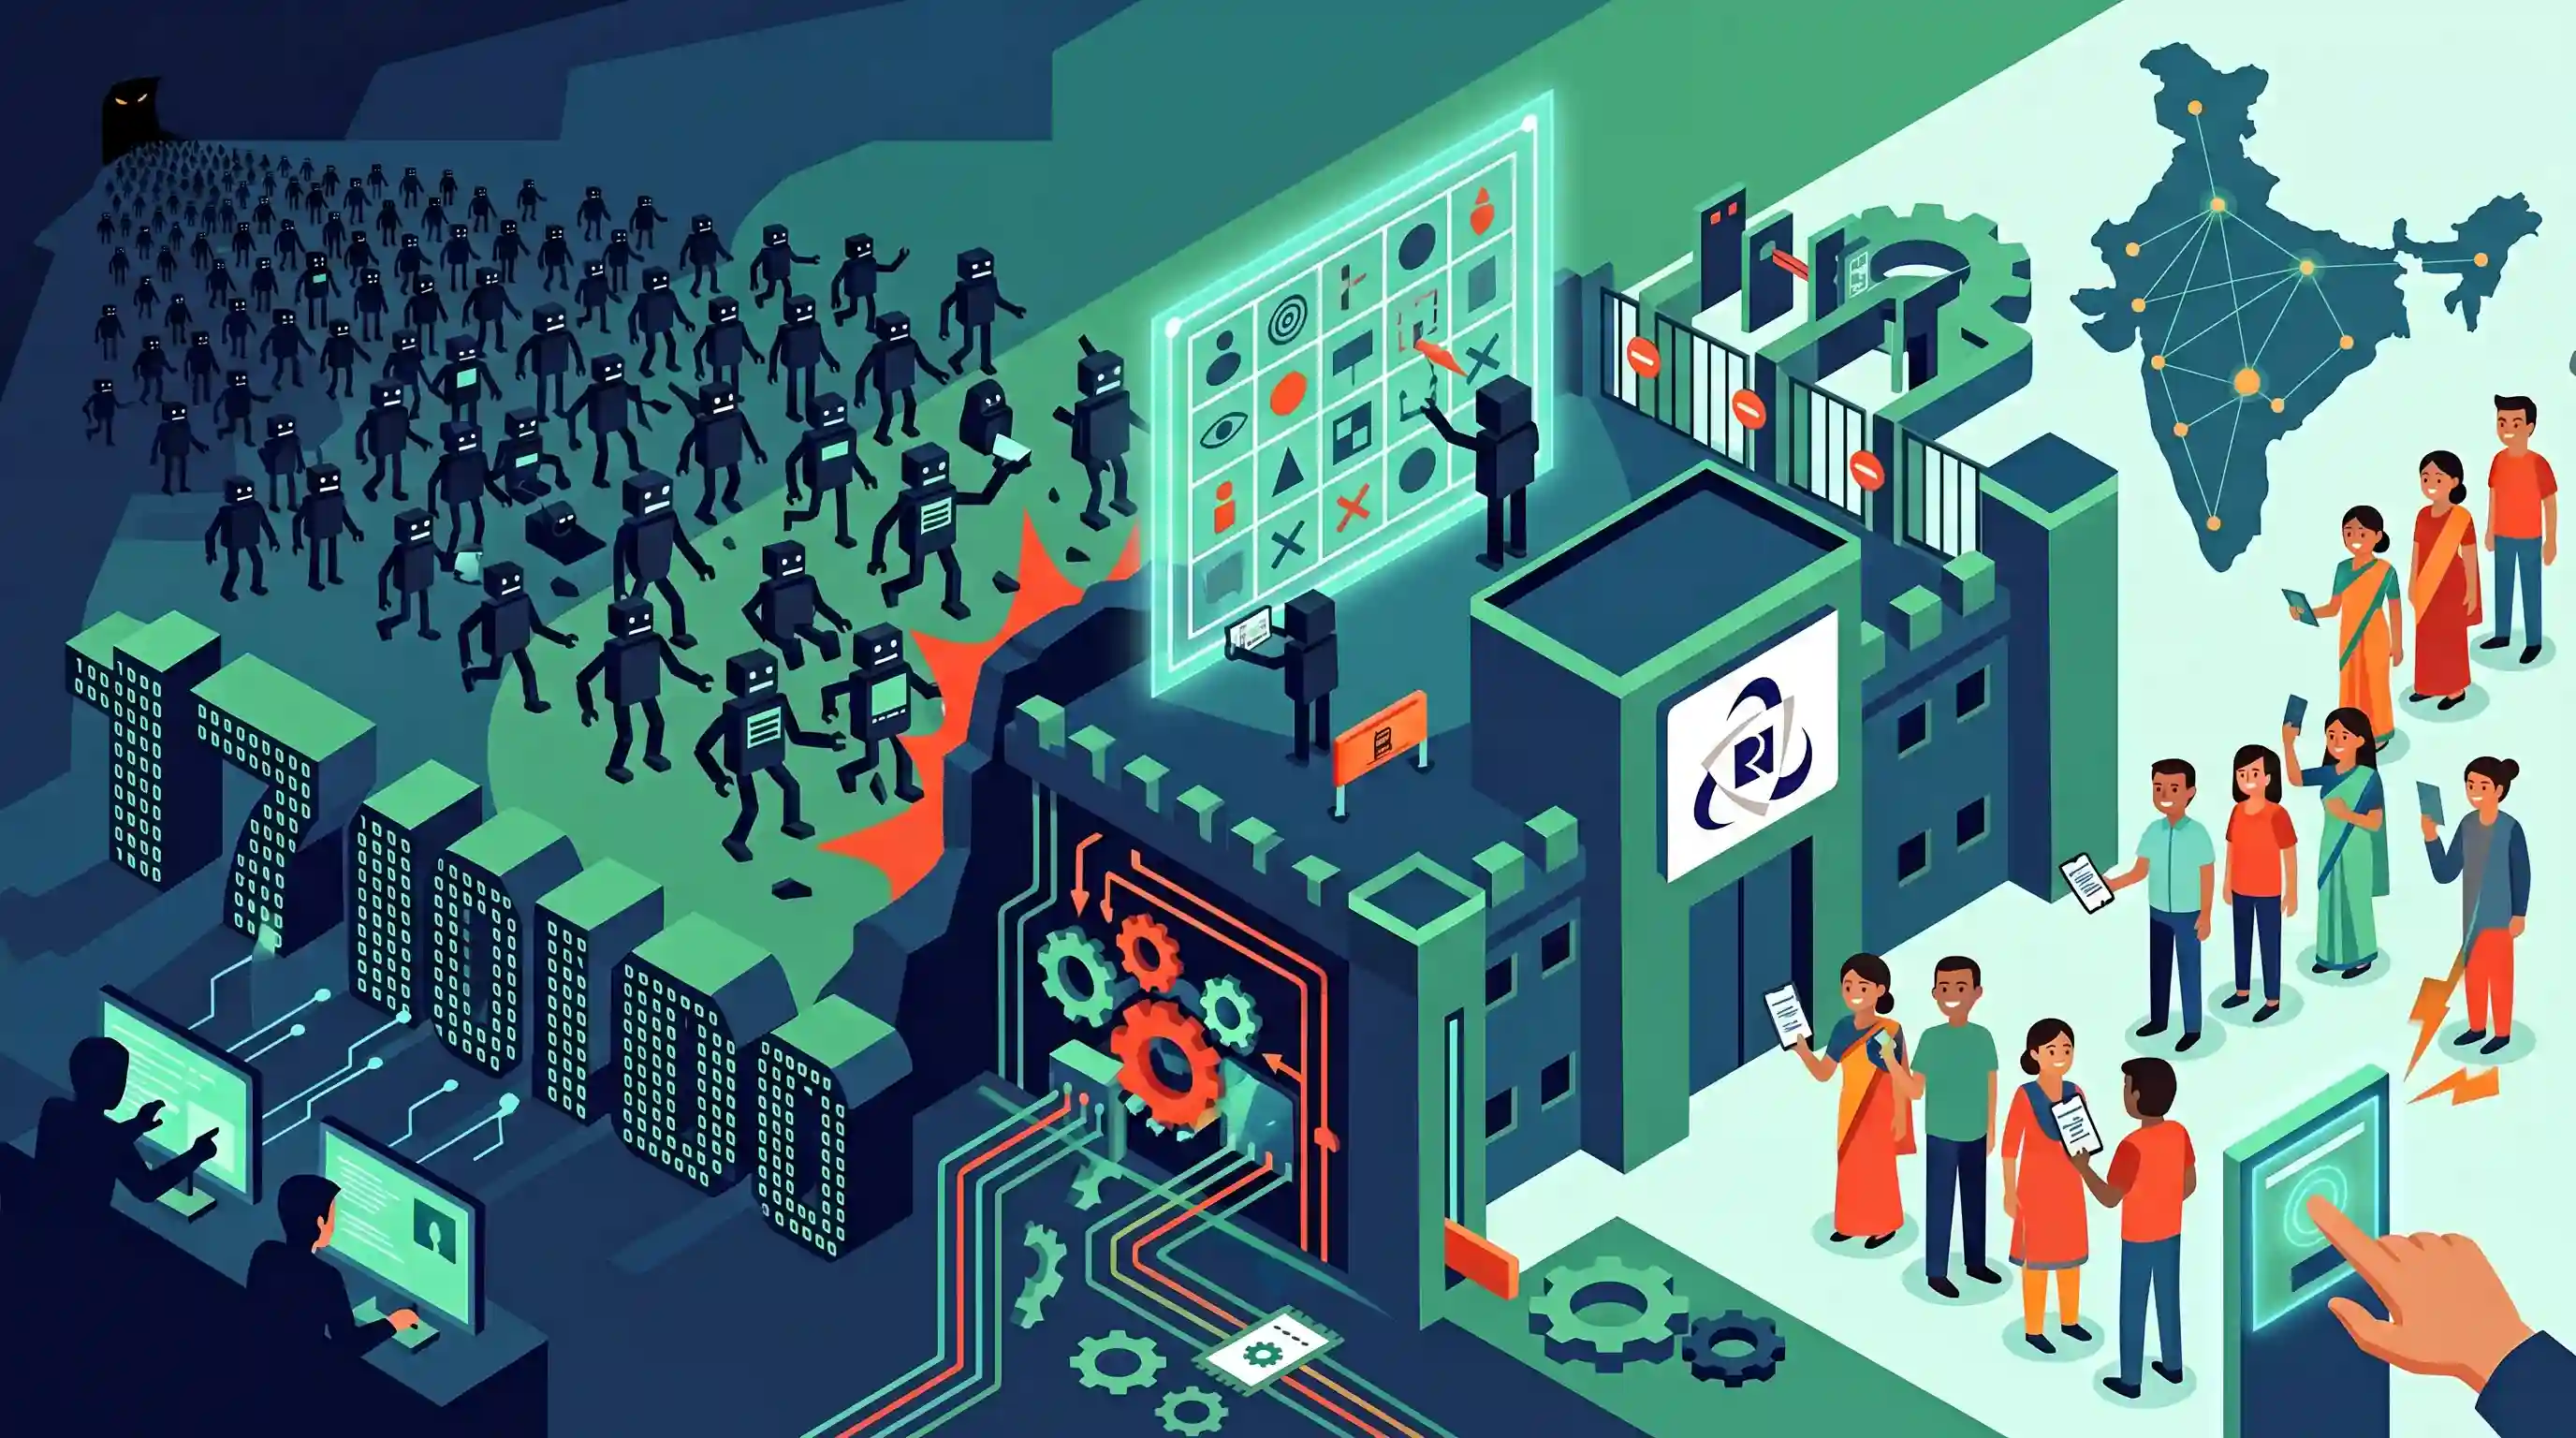
भारतीय रेलवे खानपान और पर्यटन निगम (IRCTC) तत्काल टिकट बुकिंग प्रणाली का दुरुपयोग करने के उद्देश्य से किए जाने वाले प्रति माह आश्चर्यजनक रूप से 17 बिलियन 'बोट हमलों' (bot attacks) को सफलतापूर्वक रोकता है। ये ऑटोमेटेड स्क्रिप्ट्स दुर्भावनापूर्ण तत्वों द्वारा सुरक्षा उपायों को बायपास करने और वास्तविक यात्रियों के लिए आरक्षित टिकटों की जमाखोरी करने के लिए तैनात की जाती हैं, जो साइबर स्पेस में चल रहे एक 'अदृश्य युद्ध' को उजागर करती हैं। प्लेटफॉर्म की सुरक्षा के लिए, IRCTC ने कड़े एंटी-बोट उपाय लागू किए हैं, जिनमें उन्नत CAPTCHA, बुकिंग सीमाएं और बैकएंड इंफ्रास्ट्रक्चर अपग्रेड शामिल हैं। ऑटोमेटेड हमलों का यह विशाल स्तर महत्वपूर्ण साइबर सुरक्षा चुनौतियों और भारत के डिजिटल पब्लिक इंफ्रास्ट्रक्चर तथा ई-गवर्नेंस सेवा वितरण में लचीलेपन (resilience) की आवश्यकता को दर्शाता है।
मुख्य बिंदु
- IRCTC प्रति माह उच्च मांग वाली तत्काल टिकट बुकिंग विंडो को लक्षित करने वाले लगभग 17 बिलियन ऑटोमेटेड बॉट हमलों को विफल करता है।
- दुर्भावनापूर्ण तत्व कतार तंत्र को दरकिनार करने और टिकटों की जमाखोरी करने के लिए परिष्कृत स्क्रिप्ट और बॉटनेट्स का उपयोग करते हैं, जिससे वैध यात्रियों को टिकटों की उपलब्धता से वंचित कर दिया जाता है।
- इन खतरों से निपटने के लिए, रेलवे निरंतर सुरक्षा अपग्रेड तैनात करता है जैसे कि एडवांस CAPTCHA, सेशन टाइमआउट और प्रति IP/यूजर बुकिंग सीमा, ताकि गैर-मानवीय ट्रैफिक को फिल्टर किया जा सके।
- इन हमलों का व्यापक पैमाना भारत के डिजिटल पब्लिक इंफ्रास्ट्रक्चर (DPI) और ई-गवर्नेंस सेवाओं के समक्ष आने वाली साइबर सुरक्षा की गंभीर चुनौतियों को रेखांकित करता है।
- सार्वजनिक सेवाओं तक न्यायसंगत और पारदर्शी पहुंच सुनिश्चित करने के लिए स्वचालित शोषण (automated exploitation) के खिलाफ मजबूत और गतिशील साइबर-सुरक्षा तंत्र की आवश्यकता है।
महत्वपूर्ण शब्द
इंडियन रेलवे कैटरिंग एंड टूरिज्म कॉर्पोरेशन (IRCTC)

रेल मंत्रालय के अधीन एक मिनीरत्न PSU जो ऑनलाइन टिकटिंग, कैटरिंग और पर्यटन का प्रबंधन करता है। यह सार्वजनिक परिवहन के लिए भारत के सबसे बड़े ई-कॉमर्स प्लेटफार्मों में से एक का संचालन करता है।
UPSC context
GS पेपर II/III: सार्वजनिक सेवा वितरण, डिजिटल बुनियादी ढांचा, और सार्वजनिक क्षेत्र के उपक्रमों (PSUs) का गवर्नेंस।
तत्काल योजना
एक आपातकालीन रेल टिकट बुकिंग प्रणाली जो यात्रियों को ट्रेन के प्रस्थान से 24 घंटे पहले अतिरिक्त शुल्क पर सीटें आरक्षित करने की अनुमति देती है; इसे अक्सर ऑटोमेटेड होर्डिंग स्क्रिप्ट्स (automated hoarding scripts) द्वारा लक्षित किया जाता है।
UPSC context
GS पेपर III: बुनियादी ढांचा और परिवहन। आवश्यक सार्वजनिक सेवाओं में दक्षता और निष्पक्ष पहुंच की समझ का परीक्षण।
बॉट हमले
स्वचालित सॉफ्टवेयर स्क्रिप्ट्स जिनका उपयोग उच्च गति पर कार्यों को निष्पादित करने के लिए किया जाता है, जैसे कि टिकटों की सामूहिक बुकिंग (mass-booking), जो सर्वर पर अत्यधिक दबाव डाल सकते हैं और मानक मानवीय इंटरैक्शन प्रोटोकॉल (human interaction protocols) को दरकिनार कर सकते हैं।
UPSC context
GS पेपर III: साइबर सुरक्षा। महत्वपूर्ण सूचना अवसंरचना और डिजिटल सार्वजनिक सेवाओं के खतरों के विश्लेषण के लिए आवश्यक।
डिजिटल पब्लिक इंफ्रास्ट्रक्चर (DPI)
बुनियादी डिजिटल प्लेटफॉर्म (जैसे Aadhaar, UPI, या IRCTC की बुकिंग प्रणाली) जो सरकारों और व्यवसायों को नागरिकों को आवश्यक, स्केलेबल और इंटरऑपरेबल सेवाएं प्रदान करने में सक्षम बनाते हैं।
UPSC context
GS पेपर III: अर्थव्यवस्था/S&T। भारत के डिजिटल परिवर्तन और G20 विकास एजेंडा का एक मुख्य स्तंभ।
आधार-आधारित प्रमाणीकरण
विशिष्ट 12-अंकीय ID का उपयोग करने वाली एक सुरक्षा सत्यापन प्रक्रिया, जो उपयोगकर्ता की पहचान की पुष्टि करने के साथ-साथ डिजिटल प्लेटफॉर्म पर डुप्लिकेट अकाउंट और ऑटोमेटेड बॉट पंजीकरण को रोकने का कार्य करती है।
UPSC context
GS पेपर II: ई-गवर्नेंस। लीकेज को रोकने, पारदर्शिता सुनिश्चित करने और डिजिटल पहचान की सुरक्षा पर चर्चा के लिए महत्वपूर्ण।
CAPTCHA
एक सुरक्षा परीक्षण ("Completely Automated Public Turing test to tell Computers and Humans Apart") जिसे मानव उपयोगकर्ताओं और बॉट्स के बीच अंतर करने के लिए डिज़ाइन किया गया है ताकि स्वचालित दुरुपयोग को रोका जा सके।
UPSC context
GS पेपर III: साइबर सुरक्षा। राष्ट्रीय स्तर के डिजिटल इंटरफेस को शोषण से बचाने के लिए उपयोग किए जाने वाले तकनीकी सुरक्षा उपायों हेतु प्रासंगिक।
प्रारंभिक ट्रैप
CERT-In रेलवे नेटवर्क जैसी महत्वपूर्ण सूचना अवसंरचना की सुरक्षा के लिए नामित नोडल एजेंसी है।
IT अधिनियम की धारा 70A के तहत, NCIIPC (NTRO के तहत) महत्वपूर्ण सूचना बुनियादी ढांचे (परिवहन, ऊर्जा) की सुरक्षा करता है। CERT-In (MeitY के तहत) सामान्य साइबर घटनाओं को संभालता है।
संबंधित अवधारणाएँ
CERT-In और NCIIPC की भूमिकाएं एक-दूसरे से किस प्रकार भिन्न हैं?
- CERT-In (इंसिडेंट रिस्पांस): कंप्यूटर सुरक्षा घटनाओं के घटित होने पर उन पर प्रतिक्रिया देने, अलर्ट और एडवाइजरी जारी करने के लिए राष्ट्रीय एजेंसी के रूप में कार्य करता है (IT Act की धारा 70B के तहत)।
- NCIIPC (CII संरक्षण): आईटी अधिनियम की धारा 70A के तहत बिजली, परिवहन और दूरसंचार जैसे क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर (CII) की सुरक्षा के लिए विशेष रूप से अधिदेशित नोडल एजेंसी के रूप में कार्य करता है।
- पैतृक मंत्रालय: CERT-In इलेक्ट्रॉनिक्स और आईटी मंत्रालय (MeitY) के तहत कार्य करता है, जबकि NCIIPC, PMO में नेशनल टेक्निकल रिसर्च ऑर्गनाइजेशन (NTRO) के तहत कार्य करता है।
बॉटनेट (Botnets) क्या हैं और वे कैसे कार्य करते हैं?
- परिभाषा: इंटरनेट से जुड़े हाइजैक किए गए और मैलवेयर-संक्रमित उपकरणों (zombies) का एक नेटवर्क, जिन्हें मालिकों की जानकारी के बिना एक हैकर (botmaster) द्वारा रिमोटली नियंत्रित किया जाता है।
- कार्यप्रणाली: उन्हें एक साथ बड़े पैमाने पर स्वचालित कार्यों को निष्पादित करने के लिए तैनात किया जाता है, जैसे कि सर्वरों को ओवरलोड करना (DDoS attacks), डेटा स्क्रैपिंग, या टिकटों जैसे सीमित ऑनलाइन संसाधनों की जमाखोरी करना।
- बचने की क्षमता: वे संक्रमित IoT उपकरणों के विशाल पैमाने का दुरुपयोग करते हैं, जिससे पारंपरिक IP-ब्लॉकिंग सुरक्षा प्रणालियों के लिए वैध मानवीय उपयोगकर्ताओं और मैलिशियस स्क्रिप्ट्स के बीच अंतर करना कठिन हो जाता है।
अंतर-विषय पैटर्न
DPI कूटनीति + साइबर रेजिलिएंस
जैसे-जैसे भारत अपने डिजिटल पब्लिक इंफ्रास्ट्रक्चर (UPI, ONDC) का वैश्वीकरण कर रहा है, बॉट-संचालित DDoS हमलों के विरुद्ध प्रणालीगत लचीलापन (systemic resilience) सिद्ध करना डिजिटल कूटनीति और इंडिया स्टैक में विश्वास बनाए रखने के लिए अत्यंत महत्वपूर्ण है।
डिजिटल जमाखोरी + अनुचित व्यापार
बॉट-संचालित टिकटों की जमाखोरी (scalping) साइबर कमजोरियों को सीधे उपभोक्ता संरक्षण अधिनियम (Consumer Protection Act) से जोड़ती है, जो यह रेखांकित करता है कि कैसे तकनीक का उपयोग अनुचित व्यापार प्रथाओं और कृत्रिम कमी (artificial scarcity) को बढ़ावा देने के लिए किया जा सकता है।

प्रारंभिक परीक्षा (Prelims) में साइबर एजेंसियों (NCIIPC, CERT-In, I4C) को उनके विशिष्ट अधिदेशों (mandates) और संबंधित मंत्रालयों के साथ सुमेलित करने वाले एक प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2024MainsGS2
e-governance is not just about the routine application of digital technology in service delivery process. It is as much about multifarious interactions for ensuring transparency and accountability. In this context evaluate the role of the 'Interactive Service Model' of e-governance.
- 2023MainsGS2
e-governance, as a critical tool of governance, has ushered in effectiveness, transparency and accountability in governments. What inadequacies hamper the enhancement of these features ?
