वीज़ा ग्लोबल साइबरक्राइम कमांड सेंटर और फ्रॉड शमन
स्रोत:द हिंदू ↗
क्यों मायने रखता है
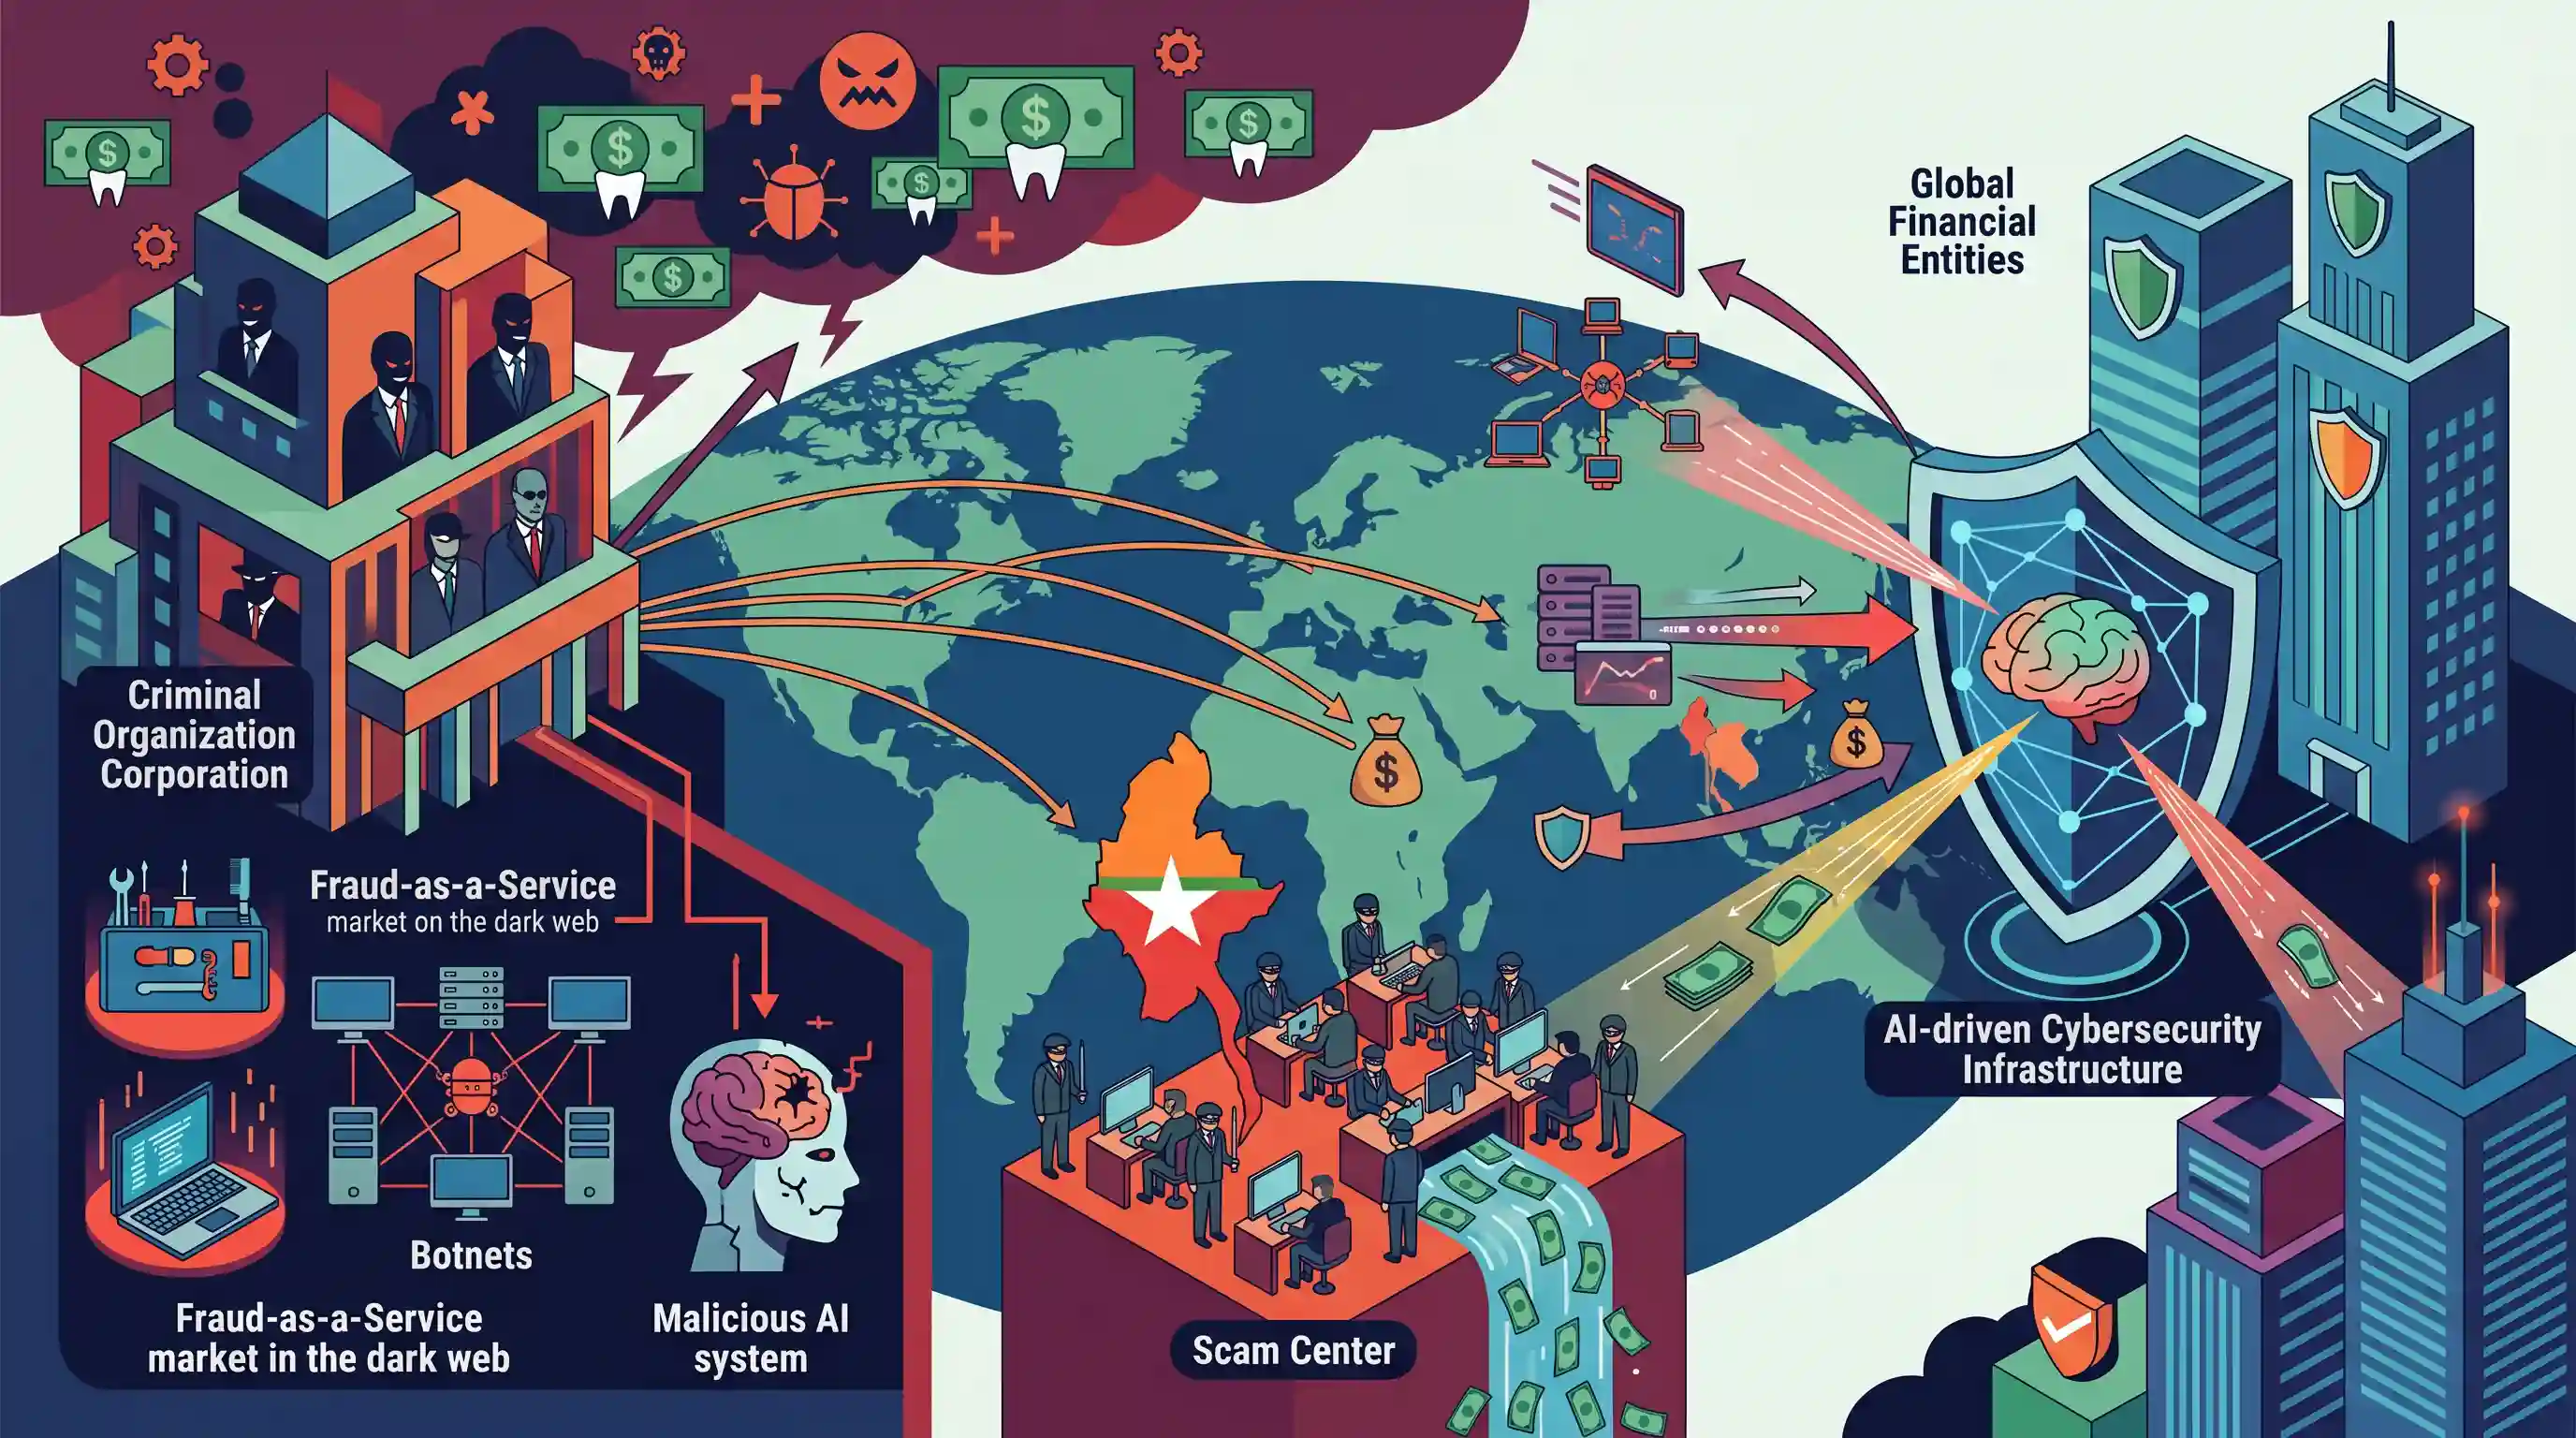
यह लेख साइबर अपराध, उभरती प्रौद्योगिकियों (AI/डीपफेक) और पारराष्ट्रीय संगठित अपराध (म्यांमार में मानव तस्करी) के अभिसरण (convergence) का स्पष्ट चित्रण करता है। यह इस बात के ठोस उदाहरण प्रदान करता है कि कैसे गैर-राज्य अभिनेता (non-state actors) डार्क वेब पर 'fraud-as-a-service' का लाभ उठाते हैं, जो इसे आंतरिक सुरक्षा, सीमा पार साइबर खतरों और संगठित अपराध की बदलती प्रकृति पर GS-3 के उत्तरों के लिए अत्यधिक प्रासंगिक बनाता है।
सारांश
Visa का वैश्विक धोखाधड़ी कमांड सेंटर आधुनिक साइबर अपराध के बढ़ते पैमाने और जटिलता को उजागर करता है, जो अब वैश्विक अर्थव्यवस्था के लिए एक बड़ा खतरा है। आपराधिक संगठनों ने कॉर्पोरेट संरचनाओं और "fraud-as-a-service" मॉडल को अपना लिया है, जो बड़े पैमाने पर हमले और उपभोक्ता घोटाले करने के लिए डार्क वेब टूलकिट, बॉटनेट और AI तकनीकों का उपयोग कर रहे हैं। चिंताजनक रूप से, यह साइबर इकोसिस्टम तेजी से अंतरराष्ट्रीय संगठित अपराध से जुड़ रहा है, जहाँ Myanmar जैसे स्थानों के सिंडिकेट मानव तस्करी के पीड़ितों को अरबों डॉलर के स्कैम सेंटर संचालित करने के लिए मजबूर कर रहे हैं। इसके जवाब में, वैश्विक वित्तीय इकाइयाँ इन जटिल सीमा पार खतरों का सक्रिय रूप से पता लगाने और उन्हें बेअसर करने के लिए AI-आधारित साइबर सुरक्षा बुनियादी ढांचे में भारी निवेश कर रही हैं।
मुख्य बिंदु
- Visa का वैश्विक धोखाधड़ी कमांड सेंटर सालाना $15 ट्रिलियन का प्रसंस्करण करता है, जो व्यक्तियों से लेकर अत्यधिक संगठित आपराधिक सिंडिकेट्स जैसे साइबर खतरों से सुरक्षा प्रदान करता है।
- साइबर अपराध का परिदृश्य अब एक "फ्रॉड-एज-ए-सर्विस" (fraud-as-a-service) मॉडल में विकसित हो गया है, जहाँ अपराधी डार्क वेब पर आसानी से टूलकिट, मैलवेयर और बॉटनेट खरीद सकते हैं।
- आधुनिक साइबर अपराधी कॉर्पोरेट-शैली के प्रबंधन के साथ काम करते हैं और धोखाधड़ी के लिए AI चैटबॉट्स और डीपफेक सॉफ्टवेयर जैसी उभरती प्रौद्योगिकियों का उपयोग करते हैं।
- म्यांमार के सीमावर्ती क्षेत्रों में अंतरराष्ट्रीय संगठित अपराध नेटवर्क, मानव तस्करी के शिकार पीड़ितों से जबरन श्रम करवाकर अरबों डॉलर के साइबर स्कैम केंद्र संचालित करते हैं।
- इन खतरों से निपटने के लिए, Visa जैसे वित्तीय संस्थान AI-संचालित धोखाधड़ी पहचान (fraud detection) में भारी निवेश कर रहे हैं और विशेष साइबर फ्यूजन केंद्रों (cyber fusion centers) के माध्यम से 24/7 वैश्विक सतर्कता बनाए रख रहे हैं।
महत्वपूर्ण शब्द
पार-राष्ट्रीय संगठित अपराध

संरचित समूहों द्वारा सीमाओं के पार समन्वित लाभ-प्रेरित अवैध गतिविधियाँ। इसमें कानूनों को दरकिनार करने के लिए हिंसा और भ्रष्टाचार शामिल है, जो वैश्विक सुरक्षा और राष्ट्रीय संप्रभुता के लिए महत्वपूर्ण खतरा पैदा करती हैं।
UPSC context
GS-III आंतरिक सुरक्षा। यह सीमा पार सुरक्षा चुनौतियों और राष्ट्रीय एवं वैश्विक स्थिरता पर उनके प्रभाव के प्रति जागरूकता का परीक्षण करता है।
मनी लॉन्ड्रिंग
अवैध रूप से प्राप्त धन के स्रोतों को छिपाने की प्रक्रिया ताकि वह वैध प्रतीत हो सके। यह अक्सर जांच से बचने के लिए शेल कंपनियों (shell companies) और जटिल वित्तीय परतों का उपयोग करती है।
UPSC context
GS-III आंतरिक सुरक्षा। "धन शोधन और इसका निवारण" से संबंधित, वित्तीय अपराध ढांचे और PMLA की समझ का परीक्षण।
मानव तस्करी
बल, धोखाधड़ी या जबरदस्ती का उपयोग करके शोषण (जैसे कि जबरन श्रम या यौन दासता) के लिए लोगों की अवैध भर्ती या परिवहन, जो अक्सर आपराधिक सिंडिकेट से जुड़ा होता है।
UPSC context
GS-II शासन और GS-III आंतरिक सुरक्षा। यह अनुच्छेद 23 के तहत प्राप्त संरक्षणों और संगठित अपराध के पारराष्ट्रीय संबंधों (transnational links) के ज्ञान का परीक्षण करता है।
डार्क वेब
डीप वेब (deep web) का एक एन्क्रिप्टेड हिस्सा जिसे सर्च इंजनों द्वारा अनुक्रमित (index) नहीं किया जाता है। इसके लिए Tor जैसे विशेष सॉफ्टवेयर की आवश्यकता होती है और अक्सर इसका उपयोग गुमनाम अवैध लेन-देन के लिए किया जाता है।
UPSC context
GS-III विज्ञान एवं तकनीक और आंतरिक सुरक्षा। छिपे हुए साइबर खतरों और डिजिटल कानून प्रवर्तन की कठिनाइयों की समझ का परीक्षण करता है।
धोखाधड़ी एक सेवा के रूप में (Fraud-as-a-Service - FaaS)
एक साइबर अपराध मॉडल जहाँ उन्नत हैकर्स अन्य अपराधियों को प्री-पैकेज्ड टूलकिट्स, चोरी का डेटा और तकनीकी बुनियादी ढांचा बेचते हैं, जिससे बड़े पैमाने पर हमलों के लिए प्रवेश की बाधाएं कम हो जाती हैं।
UPSC context
GS-III साइबर सुरक्षा। यह साइबर अपराध के औद्योगिकीकरण और आंतरिक सुरक्षा खतरों की बदलती प्रकृति की समझ का परीक्षण करता है।
बोटनेट
दुर्भावनापूर्ण सॉफ़्टवेयर (malicious software) से संक्रमित निजी कंप्यूटरों का एक नेटवर्क, जिसे मालिकों की जानकारी के बिना एक समूह के रूप में नियंत्रित किया जाता है। इसका उपयोग आमतौर पर DDoS हमलों या स्पैम के लिए किया जाता है।
UPSC context
GS-III साइबर सुरक्षा। डिजिटल अटैक वेक्टर्स और महत्वपूर्ण सूचना अवसंरचना (critical information infrastructure) के प्रति सुरक्षा खतरों की तकनीकी समझ का परीक्षण करता है।
प्रारंभिक ट्रैप
Fraud-as-a-Service (FaaS) केंद्रीय बैंक को वित्तीय धोखाधड़ी की रिपोर्ट करने के लिए एक अधिकृत बैंकिंग तंत्र है।
FaaS एक अवैध डार्क-वेब बिजनेस मॉडल है जहाँ आपराधिक संगठन अन्य थ्रेट एक्टर्स को साइबर हमले के टूलकिट और मैलवेयर का व्यवसायीकरण करके उन्हें बेचते हैं।
संबंधित अवधारणाएँ
भारत में साइबर अपराध से निपटने के लिए संस्थागत ढांचा क्या है?
- I4C: साइबर अपराध से समन्वित और व्यापक तरीके से निपटने के लिए गृह मंत्रालय के तहत नोडल बिंदु।
- CERT-In: कंप्यूटर सुरक्षा घटनाओं के घटित होने पर उन पर प्रतिक्रिया देने के लिए MeitY के तहत राष्ट्रीय नोडल एजेंसी।
- NCIIPC: राष्ट्र की महत्वपूर्ण सूचना अवसंरचना (CII) की पहचान करने और उसकी सुरक्षा के लिए IT अधिनियम, 2000 के तहत बनाया गया।
पारराष्ट्रीय संगठित अपराध आधुनिक साइबर खतरों के साथ किस प्रकार जुड़ता है?
- अभिसरण: पारंपरिक अपराध सिंडिकेट डिजिटल धोखाधड़ी की ओर विस्तार कर रहे हैं, तथा अनाम और सीमा-पार मनी लॉन्ड्रिंग के लिए क्रिप्टो-एसेट्स और शेल कंपनियों का उपयोग कर रहे हैं।
- शोषण: सिंडिकेट, विशेष रूप से दक्षिण-पूर्व एशिया में, बड़े पैमाने पर डिजिटल स्कैम सेंटर चलाने के लिए मानव तस्करी के माध्यम से लाए गए जबरन श्रम का उपयोग करते हैं।
- वस्तुकरण: डार्क वेब मार्केट अब कॉर्पोरेट संस्थाओं की तरह संचालित हो रहे हैं, जो कम अनुभवी थ्रेट एक्टर्स को 'Fraud-as-a-Service' टूलकिट बेचते हैं।
अंतर-विषय पैटर्न
वित्तीय साइबर अपराध में AI का दोहरा उपयोग
AI अपराधियों के लिए डीपफेक-आधारित "Fraud-as-a-Service" हमलों और उन्हें निष्प्रभावी करने के लिए वैश्विक वित्तीय केंद्रों द्वारा उपयोग किए जाने वाले 24/7 प्रिडिक्टिव थ्रेट डिटेक्शन इंफ्रास्ट्रक्चर, दोनों को ही सक्षम बनाता है।
मानव तस्करी साइबर सिंडिकेट को बढ़ावा देती है
दक्षिण-पूर्व एशिया में सीमापारीय अपराध नेटवर्क अब व्यक्तियों की सीमाओं के पार तस्करी कर रहे हैं, जिन्हें अरबों डॉलर के डिजिटल स्कैम केंद्रों में जबरन ऑपरेटरों के रूप में बंधक बनाकर रखा जाता है।

पारराष्ट्रीय संगठित अपराध (transnational organized crime) में AI, मानव तस्करी और 'Fraud-as-a-Service' मॉडलों के अभिसरण (convergence) पर GS3 Mains में एक प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2022MainsGS3
Discuss the types of organised crimes. Describe the linkages between terrorists and organised crime that exist at the national and transnational levels.
- 2018MainsGS3
India's proximity to two of the world's biggest illicit opium-growing states has enhanced her internal security concerns. Explain the linkages between drug trafficking and other illicit activities such as gunrunning, money laundering and human trafficking. What counter-measures should be taken to prevent the same?
