संदिग्ध मालवेयर हमले से उत्तराखंड के पोर्टल बाधित हुए
स्रोत:the420 ↗
क्यों मायने रखता है
यह राज्य-स्तरीय डिजिटल बुनियादी ढांचे में प्रणालीगत कमजोरियों और ई-गवर्नेंस (e-governance) प्लेटफॉर्मों के लिए मजबूत साइबर सुरक्षा उपायों की आवश्यकता को रेखांकित करता है, जिन्हें उन्नत मैलवेयर हमलों द्वारा तेजी से निशाना बनाया जा रहा है। मैलवेयर/वायरस जैसी साइबर सुरक्षा अवधारणाओं और डिजिटल गवर्नेंस पहलों को समझना GS-III (आंतरिक सुरक्षा और प्रौद्योगिकी) के लिए अत्यंत महत्वपूर्ण है।
सारांश
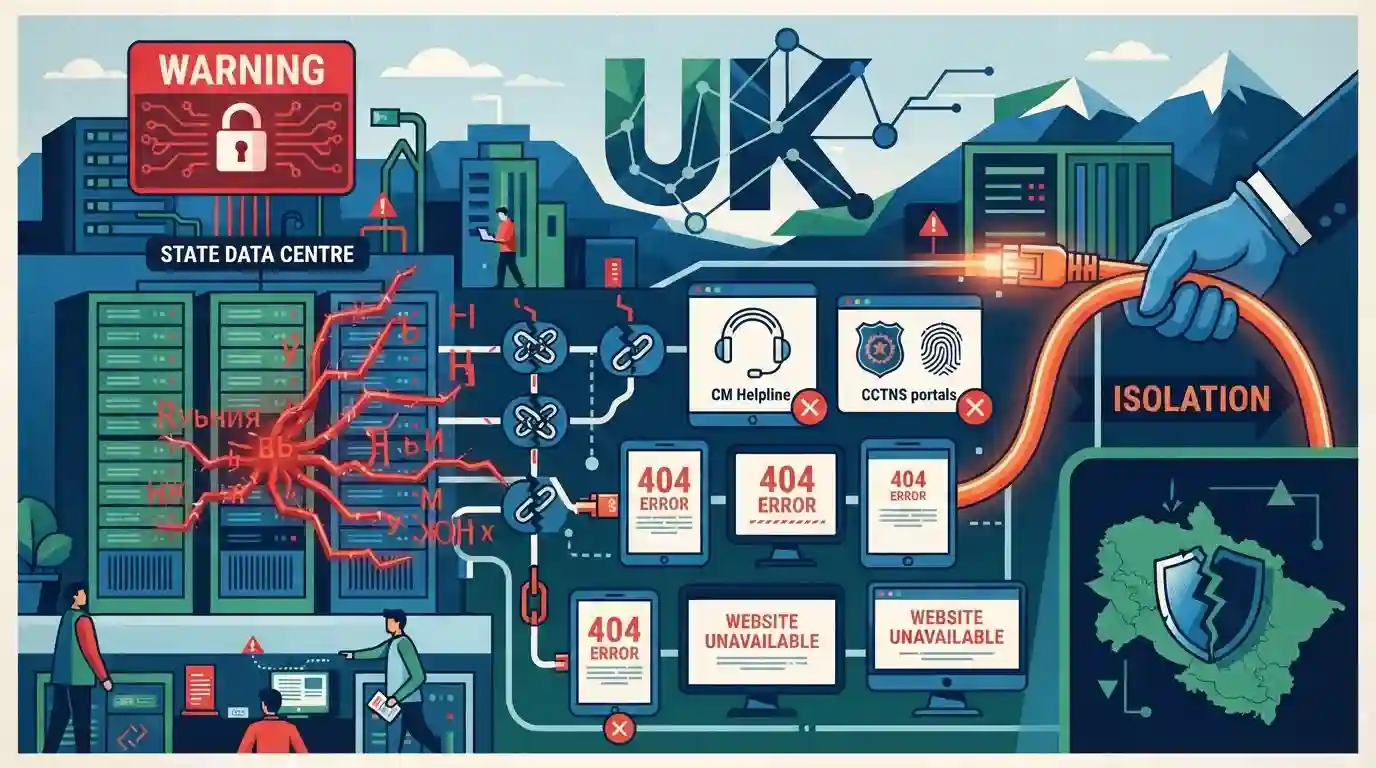
संदिग्ध रूसी मैलवेयर से जुड़े एक बड़े साइबर हमले ने उत्तराखंड स्टेट डेटा सेंटर को प्रभावित किया है, जिससे सीएम हेल्पलाइन और क्राइम एंड क्रिमिनल ट्रैकिंग नेटवर्क सिस्टम (CCTNS) सहित राज्य सरकार के 20 से अधिक पोर्टल ठप हो गए हैं। सूचना प्रौद्योगिकी विकास एजेंसी (ITDA) ने इस हमले के प्रसार को रोकने के लिए सर्वरों को अलग (isolate) कर दिया, जिसने राज्य के डिजिटल बुनियादी ढांचे में मौजूद गंभीर खामियों को उजागर किया है और सरकारी डेटा केंद्रों में बार-बार होने वाले साइबर सुरक्षा उल्लंघनों पर चिंताएं बढ़ा दी हैं।
मुख्य बिंदु
- एक साइबर हमले ने उत्तराखंड स्टेट डेटा सेंटर को प्रभावित किया, जिससे 'अपूनी सरकार', CM हेल्पलाइन और ई-ऑफिस जैसे महत्वपूर्ण ई-गवर्नेंस पोर्टल बाधित हो गए।
- राज्य का क्राइम एंड क्रिमिनल ट्रैकिंग नेटवर्क एंड सिस्टम्स (CCTNS) गंभीर रूप से प्रभावित हुआ, जिससे ऑनलाइन पुलिस कामकाज ठप हो गया।
- ITDA (सूचना प्रौद्योगिकी विकास एजेंसी) ने एक संदिग्ध रूसी मैलवेयर वेरिएंट के प्रसार को रोकने के लिए सर्वरों को बंद कर दिया और नेटवर्क को अलग (isolate) कर दिया।
- यह घटना अक्टूबर 2024 में उत्तराखंड सरकार की वेबसाइटों पर हुए इसी तरह के रैनसमवेयर हमले के बाद हुई है, जिसने राज्य की साइबर सुरक्षा सुदृढ़ता (cybersecurity resilience), डेटा बैकअप प्रोटोकॉल और नेटवर्क सेगमेंटेशन पर गंभीर चिंताएं खड़ी कर दी हैं।
महत्वपूर्ण शब्द
क्राइम एंड क्रिमिनल ट्रैकिंग नेटवर्क एंड सिस्टम्स (CCTNS)

पूरे भारत में पुलिस स्टेशनों को एक केंद्रीकृत डेटाबेस से जोड़ने वाली एक देशव्यापी ई-गवर्नेंस परियोजना। यह अपराध रिकॉर्ड, FIR और जांच का डिजिटलीकरण करती है ताकि राज्यों के बीच निर्बाध डेटा साझाकरण और ट्रैकिंग को सक्षम बनाया जा सके।
UPSC context
डिजिटल पुलिस आधुनिकीकरण और डेटा सुभेद्यता का मूल्यांकन करने के लिए GS Paper 3 (आंतरिक सुरक्षा) और GS Paper 2 (ई-गवर्नेंस) के लिए महत्वपूर्ण।
अपनी सरकार
उत्तराखंड का एकीकृत ई-गवर्नेंस पोर्टल जो प्रमाण पत्रों और भूमि रिकॉर्ड जैसी विभिन्न नागरिक-केंद्रित सेवाओं को एक एकल डिजिटल ढांचे में एकीकृत करता है। यह फेसलेस, पेपरलेस और कैशलेस प्रशासनिक वितरण को बढ़ावा देता है।
UPSC context
GS पेपर 2 (ई-गवर्नेंस) के लिए प्रासंगिक। राज्य-स्तरीय डिजिटल सेवा वितरण और लोक प्रशासन पर साइबर हमलों के प्रभाव को रेखांकित करता है।
सूचना प्रौद्योगिकी विकास एजेंसी (ITDA)
उत्तराखंड में राष्ट्रीय ई-गवर्नेंस योजना के तहत राज्य की आईटी और ई-गवर्नेंस पहलों के कार्यान्वयन और निगरानी के लिए जिम्मेदार नोडल एजेंसी, जिसमें स्टेट डेटा सेंटर का संचालन भी शामिल है।
UPSC context
GS Paper 2 (शासन) और GS Paper 3 (साइबर सुरक्षा) के लिए उपयुक्त, जो राज्य के डिजिटल बुनियादी ढांचे को सुरक्षित करने वाले प्रशासनिक ढांचे पर केंद्रित है।
राज्य डेटा केंद्र (SDC)
राष्ट्रीय ई-गवर्नेंस योजना (NeGP) के तहत स्थापित मुख्य आईटी अवसंरचना (IT infrastructure)। यह राज्य-स्तरीय ई-गवर्नेंस अनुप्रयोगों (applications), पोर्टलों और नागरिक डेटाबेस को होस्ट करने के लिए एक सुरक्षित, केंद्रीकृत भौतिक भंडार (repository) के रूप में कार्य करता है।
UPSC context
GS पेपर 3 (साइबर सुरक्षा, बुनियादी ढांचा) के लिए अत्यधिक प्रासंगिक। केंद्रीकृत डेटा होस्टिंग के लाभों बनाम प्रणालीगत मैलवेयर कमजोरियों की समझ का परीक्षण करता है।
प्रारंभिक ट्रैप
CCTNS राज्य पुलिस नेटवर्क को सुरक्षित करने के लिए MeitY द्वारा कार्यान्वित एक नोडल परियोजना है।
अभ्यर्थी अक्सर सभी डिजिटल प्लेटफॉर्मों को MeitY से जोड़कर देखते हैं। हालांकि, CCTNS गृह मंत्रालय के तहत राष्ट्रीय अपराध रिकॉर्ड ब्यूरो (NCRB) द्वारा कार्यान्वित एक मिशन मोड परियोजना है।
संबंधित अवधारणाएँ
क्राइम एंड क्रिमिनल ट्रैकिंग नेटवर्क एंड सिस्टम्स (CCTNS) क्या है?
- नोडल एजेंसी: गृह मंत्रालय के तहत राष्ट्रीय अपराध रिकॉर्ड ब्यूरो (NCRB) द्वारा कार्यान्वित।
- मुख्य उद्देश्य: इसका उद्देश्य 16,000 से अधिक पुलिस स्टेशनों को डिजिटल रूप से जोड़कर पुलिसिंग के लिए एक व्यापक, एकीकृत राष्ट्रीय डेटाबेस तैयार करना है।
- ICJS लिंकेज: यह इंटर-ऑपरेबल क्रिमिनल जस्टिस सिस्टम (ICJS) का एक बुनियादी स्तंभ है, जो पुलिस डेटा को ई-कोर्ट (eCourts), ई-प्रिज़न (ePrisons) और फोरेंसिक (forensics) से जोड़ता है।
UPSC शब्दावली में मुख्य मैलवेयर प्रकार कैसे भिन्न हैं?
- रैनसमवेयर: ऐसा मालवेयर जो पीड़ित के डेटा को एन्क्रिप्ट करता है या सिस्टम को लॉक कर देता है, और डिक्रिप्शन की (decryption key) के लिए भुगतान (अक्सर क्रिप्टोकरेंसी) की मांग करता है (जैसे- WannaCry, Petya)।
- ट्रोजन: वैध प्रोग्रामों के रूप में प्रच्छन्न दुर्भावनापूर्ण सॉफ़्टवेयर। वर्म्स के विपरीत, ट्रोजन स्व-प्रतिकृति (self-replicate) नहीं करते हैं, बल्कि वे उपयोगकर्ता द्वारा निष्पादित (execute) किए जाने पर निर्भर रहते हैं।
- जीरो-डे एक्सप्लॉइट: एक ऐसा हमला जो सॉफ़्टवेयर की एक ऐसी भेद्यता (vulnerability) का फायदा उठाता है जो पहले विक्रेता के लिए अज्ञात थी, जिसका अर्थ है कि "डे ज़ीरो" (day zero) पर इसका कोई पैच उपलब्ध नहीं होता है।
अंतर-विषय पैटर्न
महत्वपूर्ण आईटी अवसंरचना में संघीय अंतराल
राज्य डेटा केंद्रों पर होने वाले हमले संघीय अंतरालों को उजागर करते हैं; जबकि CERT-In और NCIIPC राष्ट्रीय स्तर पर कार्य करते हैं, संवेदनशील नागरिक डेटाबेस और स्थानीय ई-गवर्नेंस पोर्टलों का प्रबंधन करने के बावजूद राज्यों में अक्सर मजबूत साइबर-लचीलापन ढांचे की कमी होती है।
ई-गवर्नेंस में DPI की कमजोरियां
'अपनी सरकार' (Apuni Sarkar) का बाधित होना यह रेखांकित करता है कि कैसे पेपरलेस गवर्नेंस और डिजिटल पब्लिक इंफ्रास्ट्रक्चर (DPI) के लिए भारत का तीव्र प्रयास, पर्याप्त एयर-गैप्ड बैकअप के बिना, विफलता के बड़े एकल बिंदु (single points of failure) उत्पन्न करता है।

2026 में रैनसमवेयर की परिभाषाओं, IT नियमों के तहत CERT-In के रिपोर्टिंग अधिदेशों और CCTNS आर्किटेक्चर को जोड़ने वाले एक बहु-कथन प्रश्न की उम्मीद की जा सकती है।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2012UKPSC_PRELIMSGS1
A program that has capability to infect other program and make copies of itself and spread into other programs is called:
- 2025UKPSC_PRELIMSGS1
What is the objective of 'DigiLocker' service?
