यूएस हाउस ने ऑनलाइन प्लेटफार्मों के लिए युवा डिजिटल सुरक्षा कानून पारित किया
स्रोत:द हिंदू ↗
क्यों मायने रखता है
अमेरिका में बाल सुरक्षा के लिए सोशल मीडिया को विनियमित करने के विधायी प्रयास, भारत में डिजिटल विनियमन, डेटा संरक्षण (जैसे DPDP अधिनियम), और डिजिटल युग में युवाओं की सुरक्षा में NCPCR जैसे निकायों की भूमिका पर चल रही बहसों के लिए एक तुलनात्मक वैश्विक संदर्भ प्रदान करते हैं।
सारांश
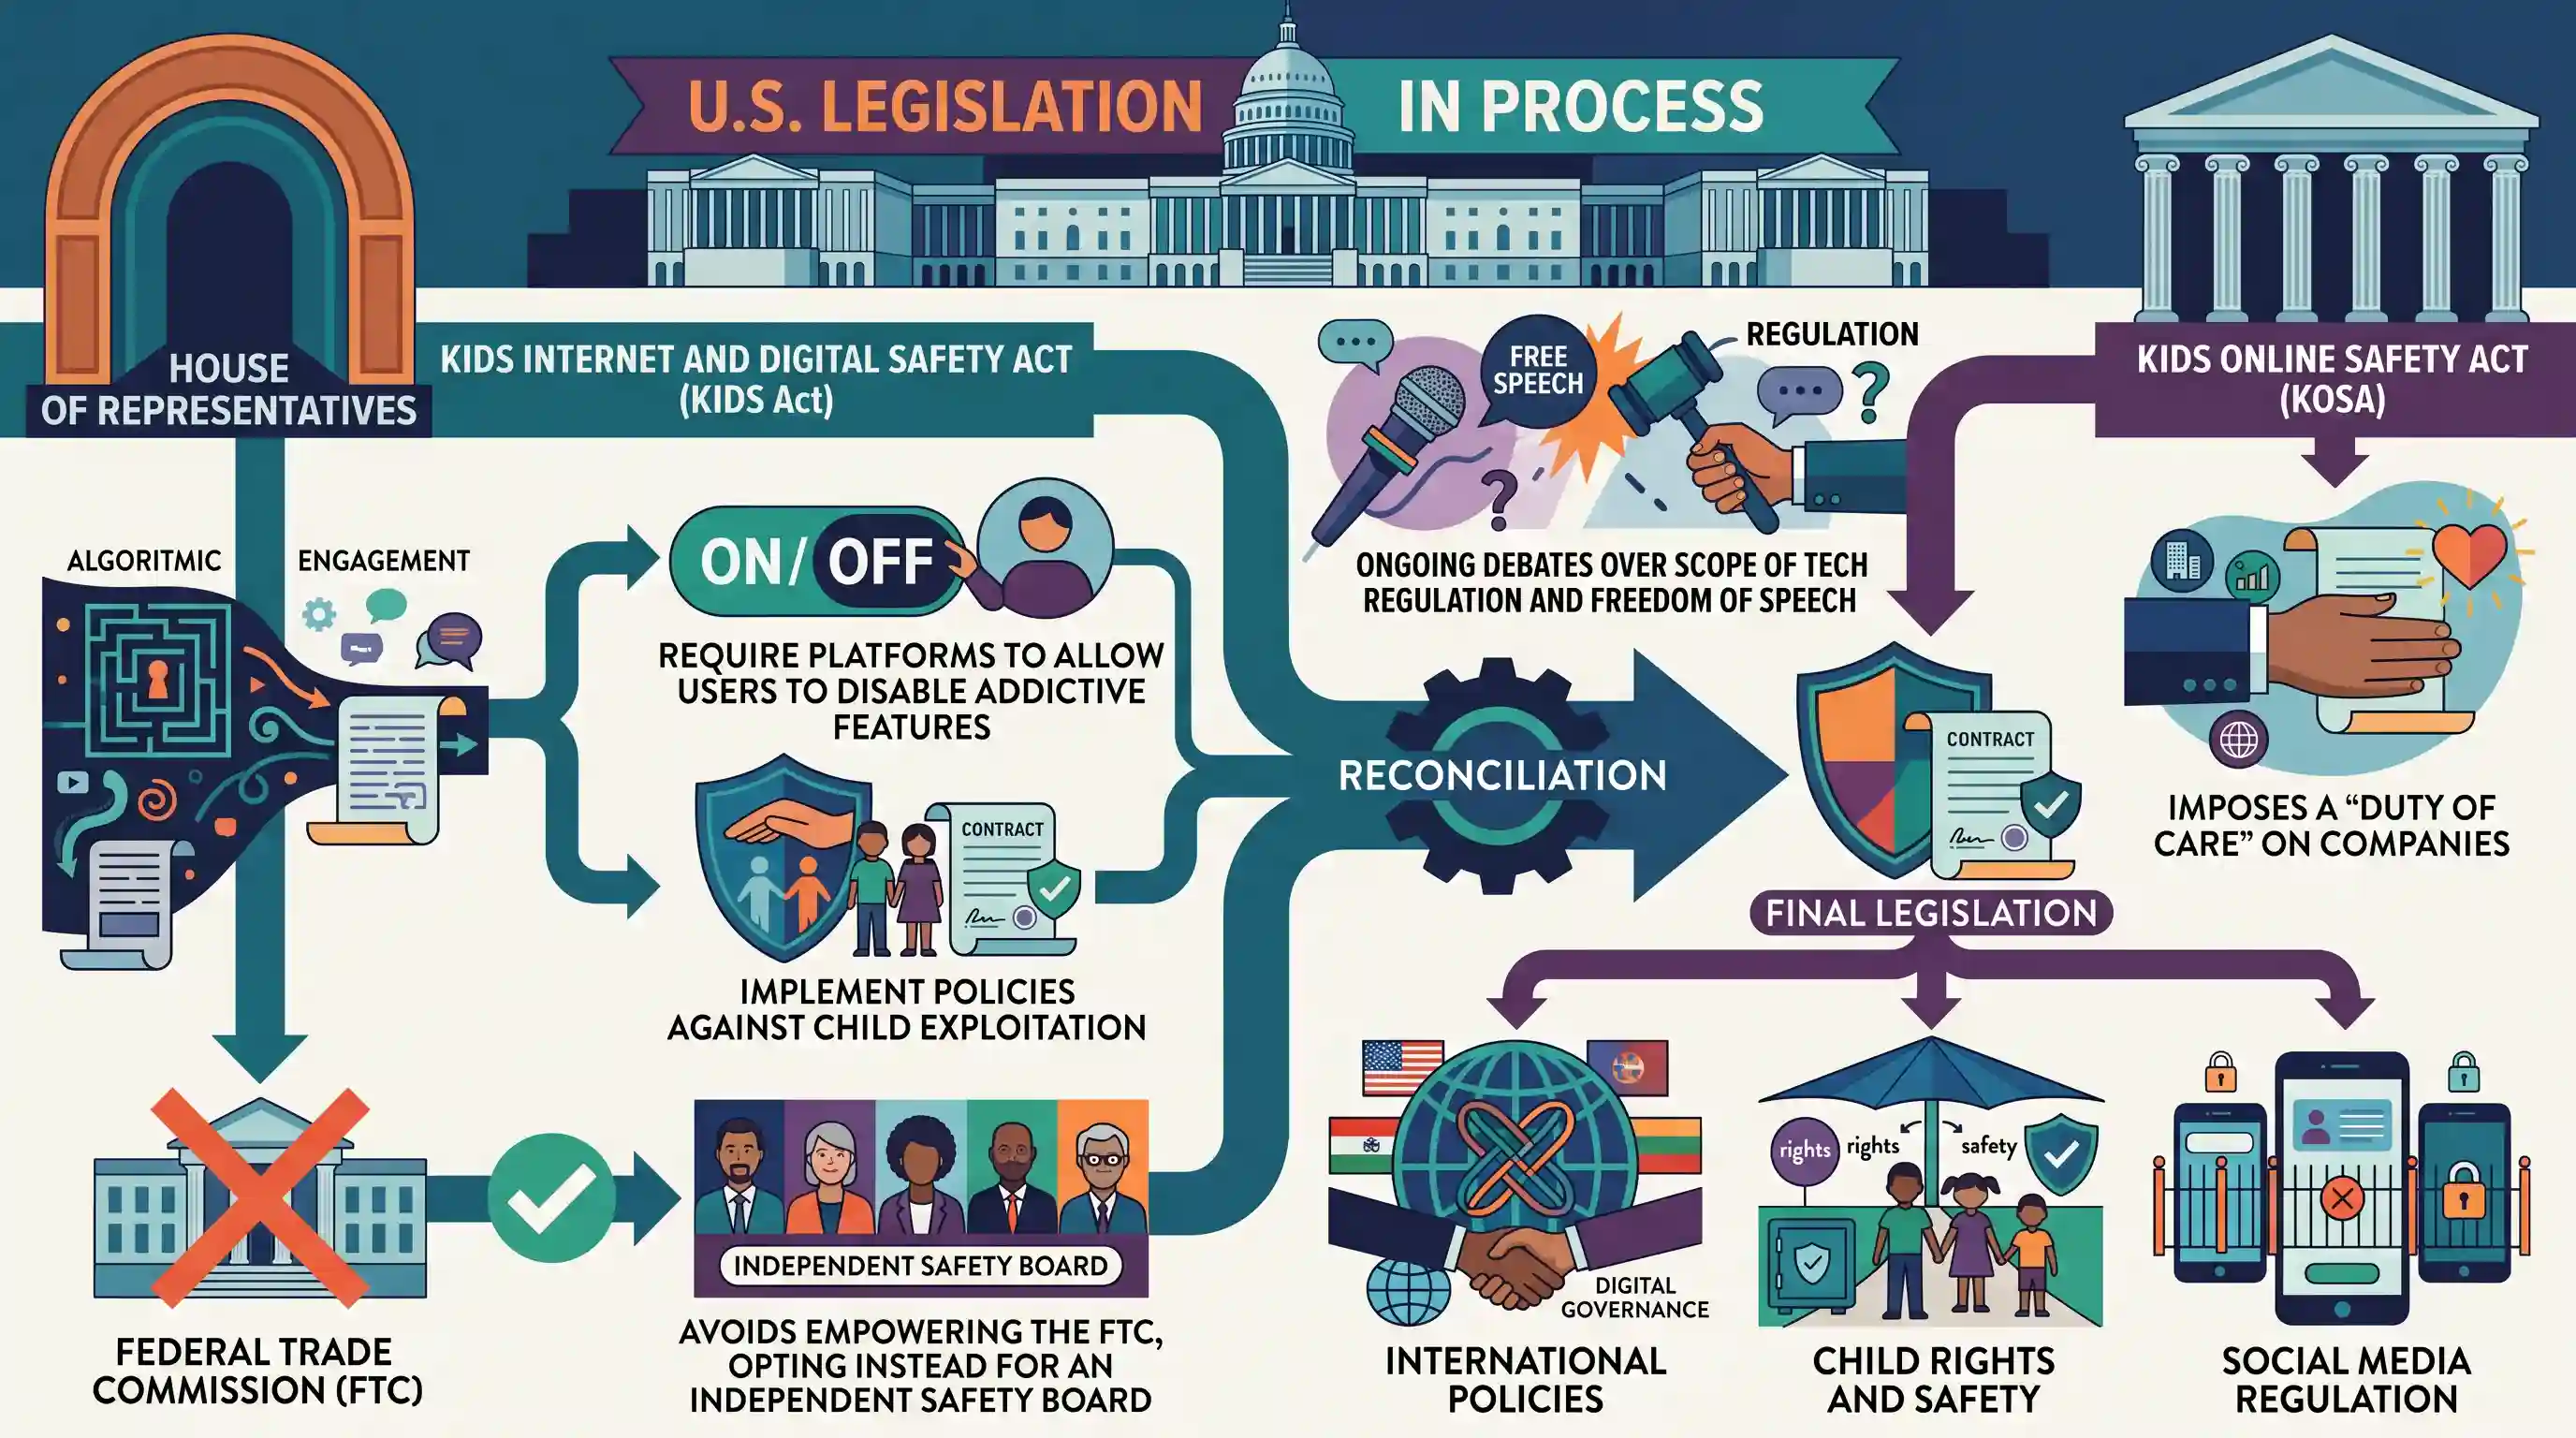
अमेरिकी प्रतिनिधि सभा ने 'किड्स इंटरनेट एंड डिजिटल सेफ्टी एक्ट' (Kids Internet and Digital Safety Act) पारित किया है, जो युवाओं को ऑनलाइन सुरक्षित रखने के उद्देश्य से लाया गया एक महत्वपूर्ण कानून है। यह प्लेटफार्मों के लिए यह अनिवार्य बनाता है कि वे उपयोगकर्ताओं को एडिक्टिव फीचर्स (addictive features) को अक्षम करने की अनुमति दें और बाल शोषण के खिलाफ नीतियां लागू करें। अब इस विधेयक का मिलान सीनेट के 'किड्स ऑनलाइन सेफ्टी एक्ट' (KOSA) के साथ किया जाना चाहिए, जिसने कंपनियों पर 'ड्यूटी ऑफ केयर' (duty of care) लागू करके एक अलग दृष्टिकोण अपनाया था। हाउस (House) का यह संस्करण फेडरल ट्रेड कमीशन (FTC) को सशक्त बनाने के बजाय एक स्वतंत्र सुरक्षा बोर्ड का विकल्प चुनता है, जो टेक रेगुलेशन के दायरे और अभिव्यक्ति की स्वतंत्रता पर चल रही बहस को दर्शाता है।
मुख्य बिंदु
- अमेरिकी हाउस (U.S. House) ने 'Kids Internet and Digital Safety Act' पारित किया है, जो ऑनलाइन प्लेटफॉर्म्स के लिए लत लगाने वाली विशेषताओं (addictive features) को अक्षम करने के विकल्प प्रदान करने और बाल यौन शोषण के खिलाफ नीतियां निर्धारित करने को अनिवार्य बनाता है।
- हाउस बिल, पहले पारित किए गए सीनेट के 'किड्स ऑनलाइन सेफ्टी एक्ट' (KOSA) से अलग है, जो टेक प्लेटफॉर्म्स पर नाबालिगों को होने वाले नुकसान को सक्रिय रूप से कम करने के लिए 'ड्यूटी ऑफ केयर' (duty of care) का दायित्व डालता है।
- FTC को प्रवर्तन शक्तियाँ प्रदान करने के स्थान पर, सदन का विधेयक सुरक्षा मानकों के प्रबंधन हेतु एक स्वतंत्र बोर्ड का गठन करता है, जो संभावित अतिरेक (overreach) की चिंताओं का समाधान करता है।
- कानून बनने से पहले दोनों विधेयकों में सामंजस्य स्थापित करना और उन्हें पुनः पारित करना होगा, जो बिग टेक (Big Tech) के बिजनेस मॉडल के विरुद्ध युवाओं की ऑनलाइन सुरक्षा के लिए वैश्विक नियामक प्रयासों को रेखांकित करता है।
महत्वपूर्ण शब्द
किड्स ऑनलाइन सेफ्टी एक्ट (KOSA)

अमेरिकी सीनेट द्वारा पारित एक विधेयक जो सोशल मीडिया प्लेटफॉर्म्स के लिए 'ड्यूटी ऑफ केयर' (duty of care), पैरेंटल कंट्रोल और एल्गोरिद्मिक ऑप्ट-आउट के माध्यम से नाबालिगों को हानिकारक सामग्री (जैसे, आत्म-नुकसान) से सुरक्षित रखना अनिवार्य बनाता है।
UPSC context
GS Paper II (ग्लोबल गवर्नेंस); अंतरराष्ट्रीय डिजिटल सुरक्षा कानूनों और बाल संरक्षण नीतियों के तुलनात्मक विश्लेषण के लिए प्रासंगिक।
सावधानी बरतने का कर्तव्य
एक विधिक दायित्व जिसके तहत डिजिटल प्लेटफॉर्मों के लिए उपयोगकर्ताओं को होने वाले संभावित नुकसानों का सक्रिय रूप से शमन करना और उन्हें रोकना अनिवार्य होता है। यह जिम्मेदारी को व्यक्तियों से हटाकर सेवा प्रदाताओं के डिज़ाइन और मॉडरेशन सिस्टम पर स्थानांतरित करता है।
UPSC context
GS पेपर II/III; 'सेफ्टी बाय डिज़ाइन' (safety by design) संबंधी बहसों और डिजिटल युग में मध्यवर्ती दायित्व (intermediary liability) के विकास के केंद्र में।
फेडरल ट्रेड कमीशन (FTC)
एक स्वतंत्र अमेरिकी सरकारी एजेंसी जो उपभोक्ता संरक्षण और एंटी-ट्रस्ट (antitrust) पर केंद्रित है। यह डिजिटल गोपनीयता और प्लेटफॉर्म सुरक्षा प्रवर्तन के लिए प्राथमिक संघीय नियामक के रूप में कार्य करती है।
UPSC context
GS Paper II; डिजिटल विनियमन में CCI/MeitY जैसे भारतीय नियामक निकायों की अंतरराष्ट्रीय समकक्षों के साथ तुलना करने के लिए उपयोगी।
किड्स इंटरनेट एंड डिजिटल सेफ्टी एक्ट (KIDS Act)
अमेरिकी हाउस (U.S. House) द्वारा पारित एक विधायी पैकेज जो नाबालिगों के लिए डिफॉल्ट सुरक्षा सेटिंग्स अनिवार्य करता है, लेकिन संभावित सरकारी अतिरेक (overreach) से अभिव्यक्ति की स्वतंत्रता की रक्षा के लिए 'ड्यूटी ऑफ केयर' (duty of care) मानक से बचता है।
UPSC context
GS पेपर II; डिजिटल गवर्नेंस में विधायी भिन्नताओं और सुरक्षा के साथ मौलिक अभिव्यक्ति की स्वतंत्रता के बीच संतुलन को दर्शाता है।
अमेरिकन सिविल लिबर्टीज यूनियन (ACLU)
एक प्रमुख अमेरिकी नागरिक स्वतंत्रता संगठन जो ऑनलाइन सुरक्षा विधेयकों का विरोध करता है, यह तर्क देते हुए कि वे 'lawful but harmful' सामग्री की सरकारी सेंसरशिप का कारण बन सकते हैं और user privacy को खतरे में डाल सकते हैं।
UPSC context
GS Paper II (सामाजिक न्याय/अधिकार); राज्य द्वारा संचालित डिजिटल विनियमनों और निजता जैसे मौलिक अधिकारों के बीच के तनाव को रेखांकित करता है।
प्रारंभिक ट्रैप
DPDP Act 2023 के तहत, प्लेटफॉर्म्स को केवल 14 वर्ष से कम आयु के उपयोगकर्ताओं के लिए सत्यापन योग्य माता-पिता की सहमति की आवश्यकता होती है।
DPDP अधिनियम 2023 समान रूप से 'बच्चे' को 18 वर्ष से कम आयु के व्यक्ति के रूप में परिभाषित करता है, जिसमें सत्यापन योग्य माता-पिता की सहमति अनिवार्य है और सभी नाबालिगों के लिए व्यावहारिक विज्ञापनों (behavioral ads) पर प्रतिबंध लगाया गया है।
संबंधित अवधारणाएँ
भारत का DPDP अधिनियम, 2023 बच्चों की ऑनलाइन सुरक्षा कैसे करता है?
- माता-पिता की सहमति: तकनीकी प्लेटफॉर्मों के लिए किसी बच्चे के व्यक्तिगत डेटा को संसाधित (processing) करने से पहले माता-पिता या कानूनी अभिभावक से सत्यापन योग्य सहमति (verifiable consent) प्राप्त करना अनिवार्य बनाता है।
- व्यवहार-आधारित विज्ञापनों पर प्रतिबंध: बच्चों को लक्षित ट्रैकिंग, व्यवहार संबंधी निगरानी और लक्षित विज्ञापनों को स्पष्ट रूप से प्रतिबंधित करता है।
- सुरक्षित छूट: केंद्र सरकार प्लेटफार्मों की कुछ श्रेणियों को इन प्रतिबंधों से छूट दे सकती है, यदि उन्हें 'सत्यापन योग्य रूप से सुरक्षित' माना जाता है।
डिजिटल विनियमन में 'ड्यूटी ऑफ केयर' (duty of care) की अवधारणा क्या है?
- सेफ्टी-बाय-डिजाइन: एक कानूनी बाध्यता जिसके तहत टेक प्लेटफॉर्मों के लिए सक्रिय रूप से ऐसी प्रणालियाँ डिज़ाइन करना आवश्यक है जो उपयोगकर्ताओं (विशेषकर नाबालिगों) को होने वाले संभावित नुकसानों (foreseeable harms) को रोकें या उन्हें कम करें।
- सक्रिय जवाबदेही: यह जिम्मेदारी को कार्योत्तर (post-facto) कंटेंट मॉडरेशन (खराब पोस्ट को हटाने) से स्थानांतरित कर सक्रिय एल्गोरिथम सुरक्षा और एडिक्टिव फीचर्स (addictive features) को कम करने पर केंद्रित करता है।
- भारतीय समकक्ष: भारत के IT नियम 2021 'यथोचित सावधानी' (due diligence) के माध्यम से एक समानांतर अवधारणा को लागू करते हैं, जिसमें मध्यवर्तियों (intermediaries) के लिए बच्चों को नुकसान पहुँचाने वाली सामग्री की होस्टिंग को रोकना अनिवार्य है।
अंतर-विषय पैटर्न
बच्चों की गोपनीयता बनाम सूचना का अधिकार
नाबालिगों के लिए 'Blanket age-gating' और सोशल मीडिया प्रतिबंध अक्सर बच्चे के सूचना और अभिव्यक्ति के अधिकार के साथ टकराव पैदा करते हैं, जो बाल अधिकारों पर संयुक्त राष्ट्र सम्मेलन (UNCRC) के अनुच्छेद 13 के तहत गारंटीकृत है।
अतिव्यापी साइबर क्षेत्राधिकार
भारत का नियामक ढांचा, एकीकृत वैश्विक मॉडलों के विपरीत, बच्चों की ऑनलाइन सुरक्षा को NCPCR (शोषण की ट्रैकिंग/दिशानिर्देश) और डेटा संरक्षण बोर्ड (गोपनीयता उल्लंघन) के बीच विभाजित करता है।

GS2 मुख्य परीक्षा में भारत के DPDP अधिनियम के बाल-सुरक्षा प्रावधानों की वैश्विक 'safety-by-design' नियामक मॉडलों के साथ तुलना करने वाले प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2025MainsGS2
The National Commission for Protection of Child Rights has to address the challenges faced by children in the digital era. Examine the existing policies and suggest measures the Commission can initiate to tackle the issue.
- 2023MainsGS1
Child cuddling is now being replaced by mobile phones. Discuss its impact on the socialization of children.
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
