स्पाइवेयर फर्म एनएसओ ग्रुप के संचालन के खिलाफ अमेरिकी अदालत का आदेश
स्रोत:द हिंदू ↗
क्यों मायने रखता है
यह मुद्दा GS पेपर 3 (साइबर सुरक्षा) और GS पेपर 2 (शासन/निजता का अधिकार) के लिए अत्यंत महत्वपूर्ण है। पेगासस (Pegasus) जैसे कमर्शियल स्पाइवेयर एन्क्रिप्टेड संचार की सुरक्षा के लिए सीधा खतरा पैदा करते हैं और राज्य की निगरानी की सीमाओं बनाम व्यक्तिगत निजता के अधिकारों के बारे में महत्वपूर्ण नैतिक, कानूनी और संवैधानिक प्रश्न उठाते हैं।
सारांश
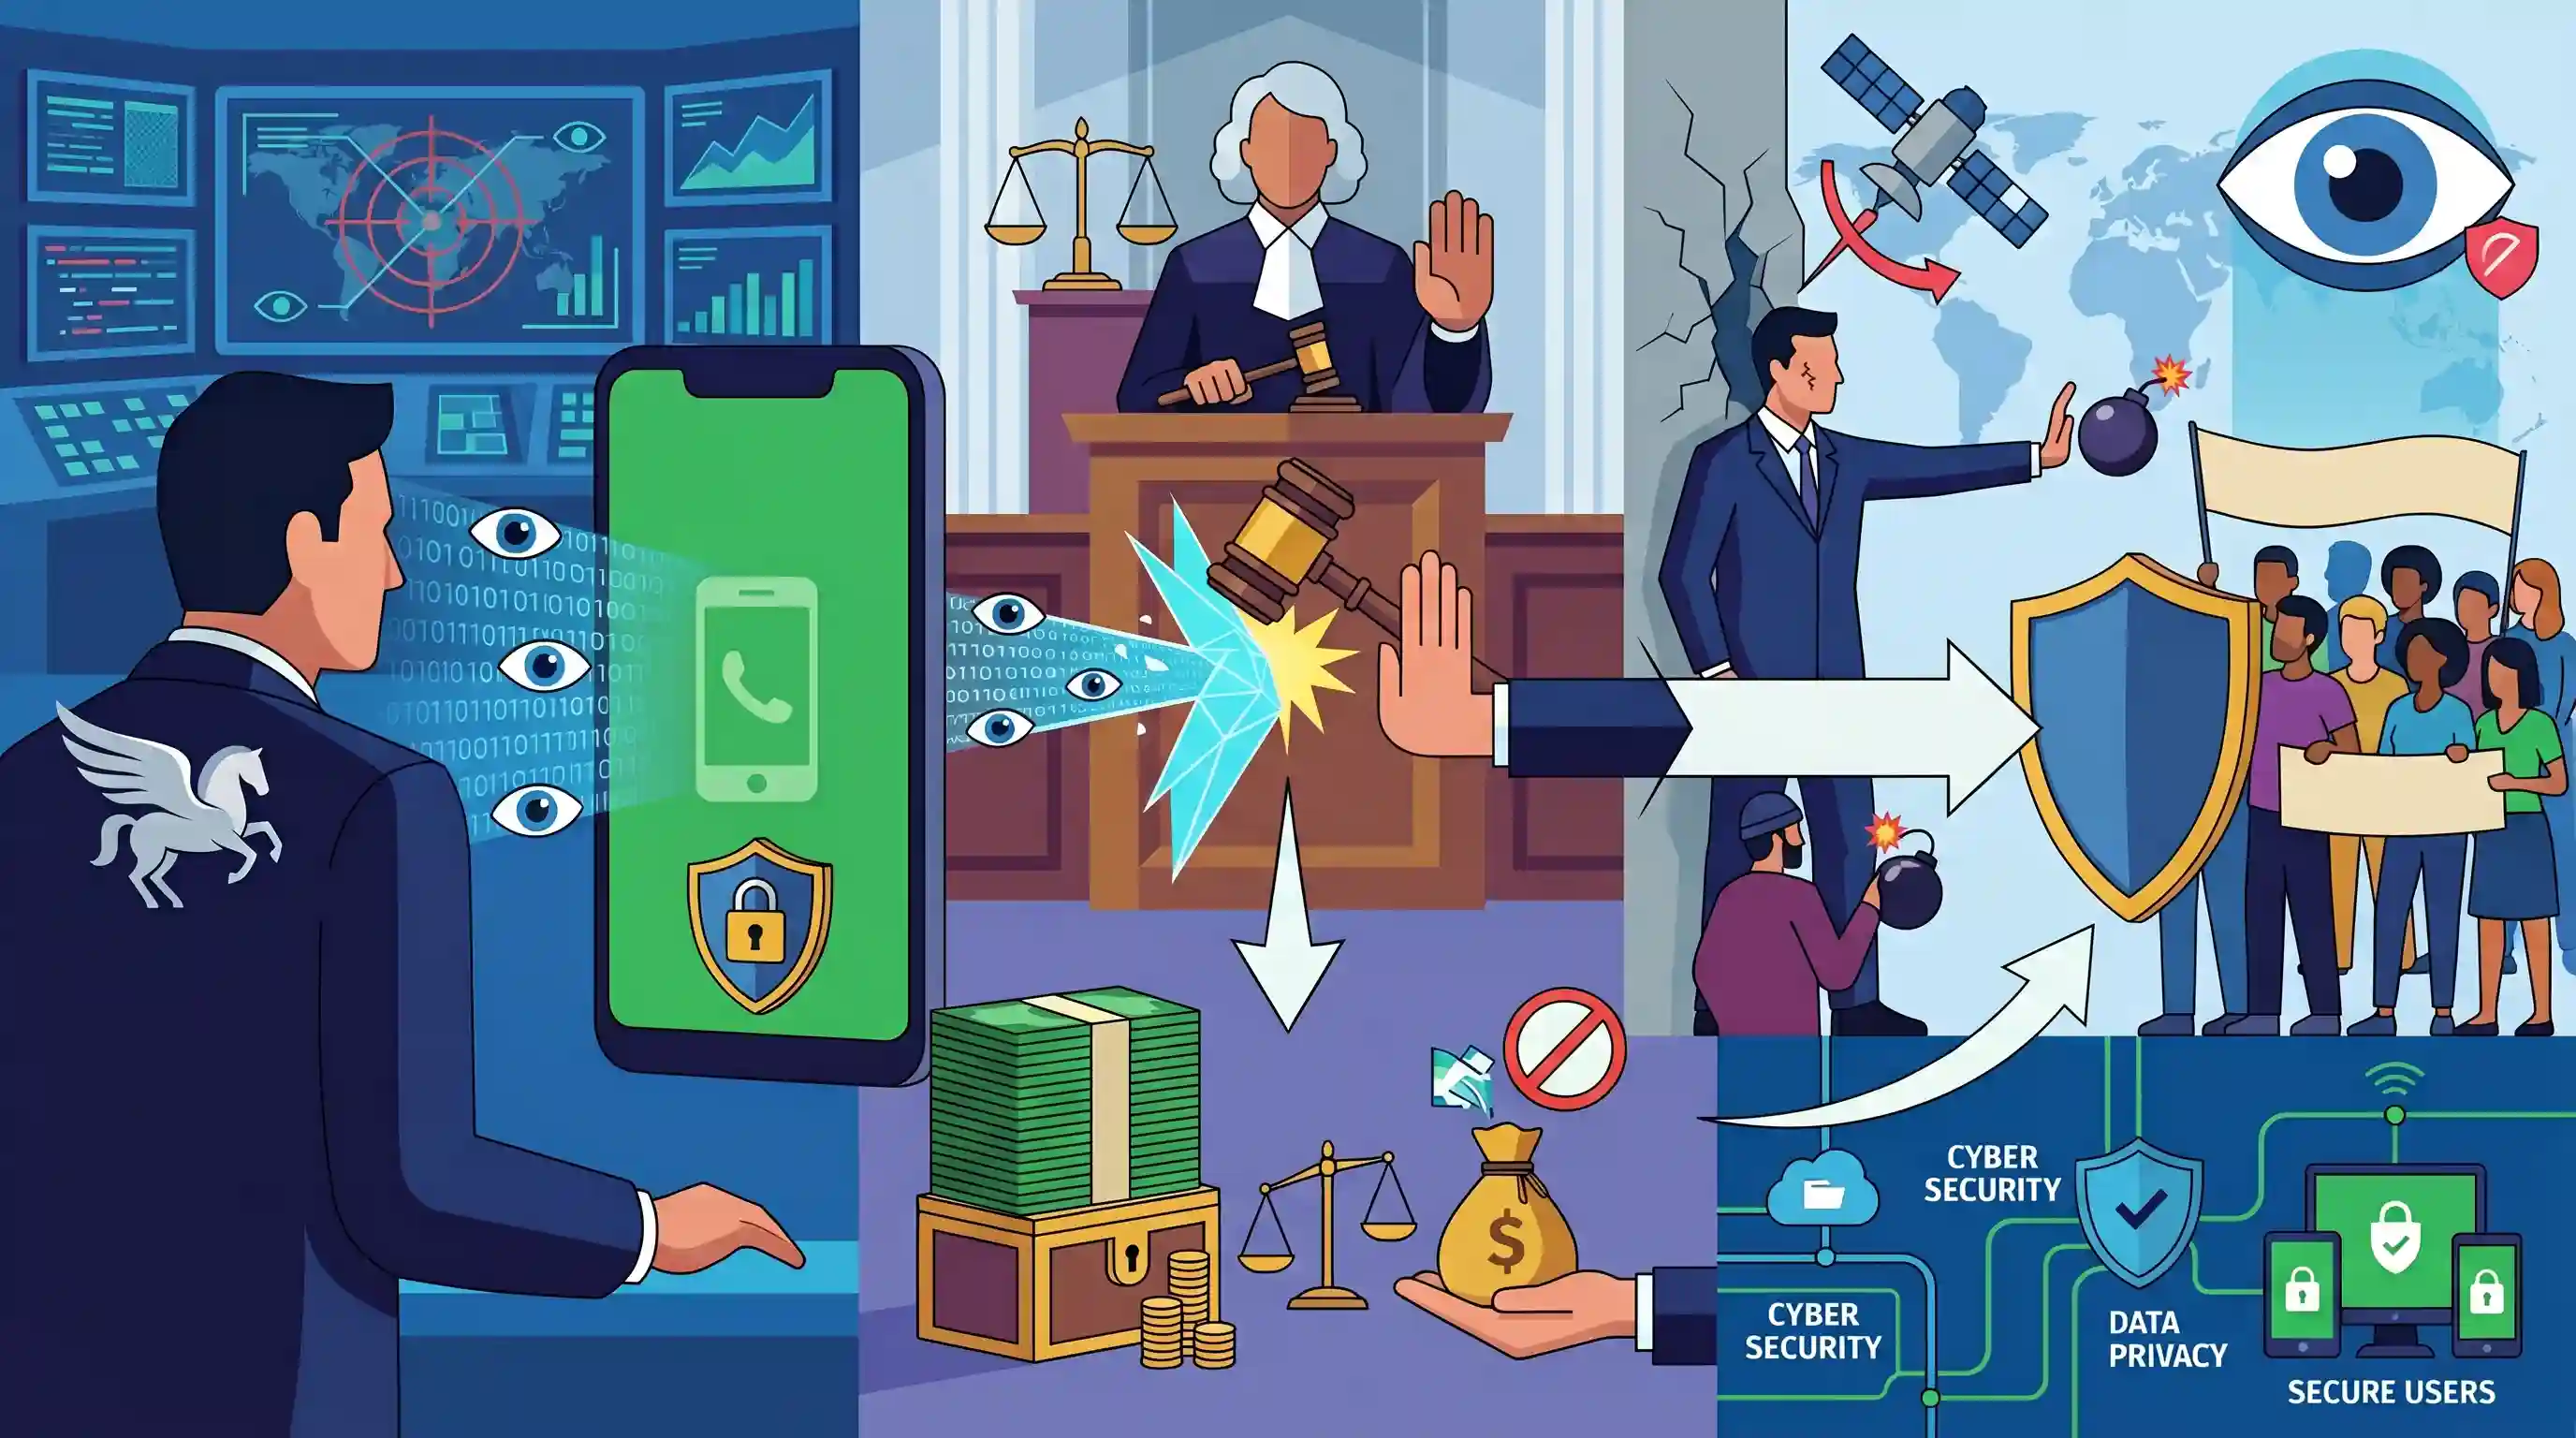
एक अमेरिकी जिला न्यायाधीश ने पेगासस स्पाइवेयर के निर्माता, इजरायल स्थित NSO ग्रुप को मेटा के व्हाट्सएप मैसेजिंग प्लेटफॉर्म को निशाना बनाना बंद करने का आदेश दिया है। इस निषेधाज्ञा का उद्देश्य अक्सर निगरानी के लिए उपयोग किए जाने वाले व्यावसायिक हैकिंग टूल से एन्क्रिप्टेड मैसेजिंग सेवाओं की अखंडता की रक्षा करना है। हालांकि, अदालत ने मेटा को दिए जाने वाले दंडात्मक हर्जाने को मांगे गए $167 मिलियन से घटाकर $4 मिलियन कर दिया। NSO ग्रुप ने तर्क दिया कि यह निषेधाज्ञा उसके अस्तित्व के लिए खतरा है और उसने अपना पक्ष रखा कि उसका सॉफ्टवेयर अपराध और आतंकवाद से निपटने वाली सरकारों के लिए एक महत्वपूर्ण उपकरण है। यह मुकदमा राज्य-प्रायोजित निगरानी, व्यावसायिक स्पाइवेयर, साइबर सुरक्षा और निजता के मौलिक अधिकार पर बढ़ती वैश्विक बहस को उजागर करता है।
मुख्य बिंदु
- अमेरिकी अदालत ने इजरायली फर्म NSO Group के खिलाफ एक निषेधाज्ञा (injunction) जारी की है, जिसमें उसे अपने निगरानी उपकरणों के माध्यम से WhatsApp को निशाना बनाना बंद करने का आदेश दिया गया है।
- अदालत ने Meta द्वारा मांगे गए $167 मिलियन के दंडात्मक हर्जाने को घटाकर $4 मिलियन कर दिया।
- NSO Group पेगासस का निर्माता है, जो एक परिष्कृत स्पाईवेयर है और सॉफ्टवेयर की कमियों (vulnerabilities) का फायदा उठाकर सरकारी एजेंसियों को मोबाइल उपकरणों तक पहुंच प्रदान करता है।
- NSO ने तर्क दिया कि यह निषेधाज्ञा उसके व्यावसायिक परिचालन को खतरे में डाल सकती है, और यह दावा किया कि उसके उपकरण केवल वैध सरकारी खुफिया जानकारी और कानून प्रवर्तन कार्यों के लिए ही बने हैं।
- यह निर्णय डेटा गोपनीयता के लिए नागरिक समाज की मांग और सरकारों द्वारा वाणिज्यिक जीरो-क्लिक स्पाइवेयर की तैनाती के बीच जारी संघर्ष को रेखांकित करता है।
महत्वपूर्ण शब्द
NSO ग्रुप

इज़राइल स्थित एक साइबर-इंटेलिजेंस फर्म जो पेगासस (Pegasus) स्पाइवेयर विकसित करती है और बेचती है। यह दावा करती है कि वह इसे केवल कानून प्रवर्तन और आतंकवाद विरोधी उद्देश्यों के लिए 'जांच की गई सरकारों' (vetted governments) को ही बेचती है।
UPSC context
GS Paper 2 और 3: राज्य निगरानी (state surveillance) संबंधी बहसों, साइबर युद्ध और निजी 'surveillance-for-hire' फर्मों की भूमिका के लिए महत्वपूर्ण।
पेगासस स्पाइवेयर
NSO Group द्वारा विकसित एक उन्नत 'zero-click' मैलवेयर जो उपयोगकर्ता की बिना किसी गतिविधि के स्मार्टफोन में गुप्त रूप से घुसपैठ करता है ताकि संदेशों को निकाला जा सके, कॉल रिकॉर्ड की जा सके और कैमरा/माइक्रोफ़ोन को सक्रिय किया जा सके।
UPSC context
GS पेपर 3: साइबर सुरक्षा, आंतरिक सुरक्षा चुनौतियों और डिजिटल जासूसी उपकरणों के विकास के लिए महत्वपूर्ण।
जीरो-क्लिक अटैक
एक ऐसी विधि जिसमें मैलवेयर उपयोगकर्ता की किसी भी गतिविधि के बिना, जैसे कि लिंक पर क्लिक करना या कॉल उठाना, डिवाइस को संक्रमित कर देता है; यह अक्सर लोकप्रिय ऐप्स में 'zero-day' कमजोरियों (vulnerabilities) का लाभ उठाकर किया जाता है।
UPSC context
GS पेपर 3: साइबर सुरक्षा के तकनीकी पहलुओं और डिजिटल इन्फ्रास्ट्रक्चर की रक्षा की बढ़ती जटिलता के लिए प्रासंगिक।
के.एस. पुट्टास्वामी निर्णय
2017 का सुप्रीम कोर्ट का एक ऐतिहासिक निर्णय जिसने भारतीय संविधान के अनुच्छेद 21 के तहत निजता के अधिकार (Right to Privacy) को एक मौलिक अधिकार घोषित किया और राज्य के अनुमेय हस्तक्षेप (permissible interference) के लिए परीक्षण निर्धारित किए।
UPSC context
GS पेपर 2: प्राइवेसी, संवैधानिक नैतिकता और सरकारी निगरानी की कानूनी सीमाओं से संबंधित प्रश्नों के लिए महत्वपूर्ण।
डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम, 2023
व्यक्तिगत डेटा के लिए भारत का पहला व्यापक कानून, जो डेटा प्रोसेसर्स के लिए दायित्व और व्यक्तियों के लिए अधिकार निर्धारित करता है, जबकि राष्ट्रीय सुरक्षा के लिए राज्य को व्यापक छूट प्रदान करता है।
UPSC context
GS पेपर 2: डिजिटल गवर्नेंस, डेटा संप्रभुता और अनधिकृत डेटा प्रोसेसिंग के खिलाफ विधायी सुरक्षा उपायों जैसे विषयों के लिए महत्वपूर्ण।
प्रारंभिक ट्रैप
एंड-टू-एंड एन्क्रिप्शन (E2EE), पेगासस जैसे जीरो-क्लिक स्पाइवेयर को निजी संदेशों को पढ़ने से रोकता है।
पेगासस एंडपॉइंट डिवाइस (OS लेवल) को हैक करता है, जिससे यह एन्क्रिप्शन से पहले या डिक्रिप्शन के बाद संदेशों तक पहुंच प्राप्त कर लेता है। E2EE केवल ट्रांजिट के दौरान ही डेटा की सुरक्षा करता है।
संबंधित अवधारणाएँ
Zero-day वल्नरेबिलिटी और Zero-click एक्सप्लोयट के बीच क्या अंतर है?
- जीरो-डे वल्नरेबिलिटी: विक्रेता के लिए अज्ञात एक सॉफ्टवेयर खामी; डेवलपर द्वारा सुरक्षा पैच (security patch) जारी किए जाने से पहले हैकर्स इसका फायदा उठा लेते हैं।
- जीरो-क्लिक एक्सप्लॉइट: ऐसे हमले जो उपयोगकर्ता की किसी भी भागीदारी (user interaction) के बिना सफलतापूर्वक मैलवेयर इंस्टॉल कर देते हैं, जैसे कि किसी दुर्भावनापूर्ण लिंक पर क्लिक करना।
- एंडपॉइंट कॉम्प्रोमाइज: स्पाईवेयर OS स्तर पर डिवाइस सेंसर और डेटा तक पहुँच प्राप्त करता है, जिससे नेटवर्क-स्तर का एन्क्रिप्शन पूरी तरह से बायपास हो जाता है।
निजता में राज्य के हस्तक्षेप के लिए आनुपातिकता परीक्षण (Proportionality Test) क्या है?
- पुट्टास्वामी की उत्पत्ति: 2017 के के.एस. पुट्टास्वामी निर्णय में कानूनी राज्य निगरानी के लिए एक अनिवार्य शर्त के रूप में स्थापित।
- वैधता और उद्देश्य: निजता का कोई भी उल्लंघन कानून द्वारा अनिवार्य रूप से समर्थित होना चाहिए और इसे एक वैध राजकीय उद्देश्य की पूर्ति करनी चाहिए।
- तार्किक संबंध: अपनाए गए साधन उद्देश्य के आनुपातिक होने चाहिए, यह सुनिश्चित करते हुए कि यह न्यूनतम हस्तक्षेपकारी तरीका है।
अंतर-विषय पैटर्न
DPDP Act में छूट और राज्य निगरानी
डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम 2023 के तहत राष्ट्रीय सुरक्षा के लिए राज्य को मिलने वाली छूट, अनियंत्रित वाणिज्यिक स्पाइवेयर की तैनाती के संबंध में अक्सर पुट्टास्वामी आनुपातिकता परीक्षण (proportionality test) के साथ टकराती है।
अंतर्राष्ट्रीय साइबर युद्ध में निजी प्रॉक्सी
कमर्शियल स्पाइवेयर विक्रेताओं का उपयोग करने वाली सरकारें अंतरराष्ट्रीय साइबर युद्ध में 'स्टेट एट्रिब्यूशन' (राज्य की संलिप्तता के निर्धारण) की रेखाओं को धुंधला करती हैं, जिससे पारंपरिक राजनयिक जवाबदेही और अंतरराष्ट्रीय कानून के ढांचों की अनदेखी होती है।

पुट्टास्वामी आनुपातिकता परीक्षण (proportionality test) और DPDP अधिनियम के तहत राज्य को मिलने वाली छूटों के साथ Zero-click स्पाइवेयर, Prelims 2026 के लिए अत्यधिक संभावित है।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2018PrelimsGS1
The terms 'WannaCry, Petya and EternalBlue' sometimes mentioned in the news recently are related to
- 2024MainsGS2
Right to privacy is intrinsic to life and personal liberty and is inherently protected under Article 21 of the constitution. Explain. In this reference discuss the law relating to D.N.A. testing of child in the womb to establish its paternity.
