ट्रूकॉलर ने ऐप विनियमन पर ट्राई के कदम की आलोचना की
स्रोत:द हिंदू ↗
क्यों मायने रखता है
यह घटनाक्रम भारत में डिजिटल अर्थव्यवस्था के प्रशासन को समझने के लिए अत्यधिक प्रासंगिक है, विशेष रूप से डिजिटल एप्लिकेशन्स को लेकर वैधानिक नियामकों (TRAI, DoT) और प्रशासनिक मंत्रालयों (MeitY) के बीच क्षेत्राधिकार के टकराव को समझने के संदर्भ में। यह निजी तकनीकी नवाचार और उपयोगकर्ता अनुभव के साथ उपभोक्ता संरक्षण, वित्तीय धोखाधड़ी की रोकथाम और अवांछित व्यावसायिक संचार (UCC) के नियमन को संतुलित करने की चुनौतियों पर भी प्रकाश डालता है।
सारांश
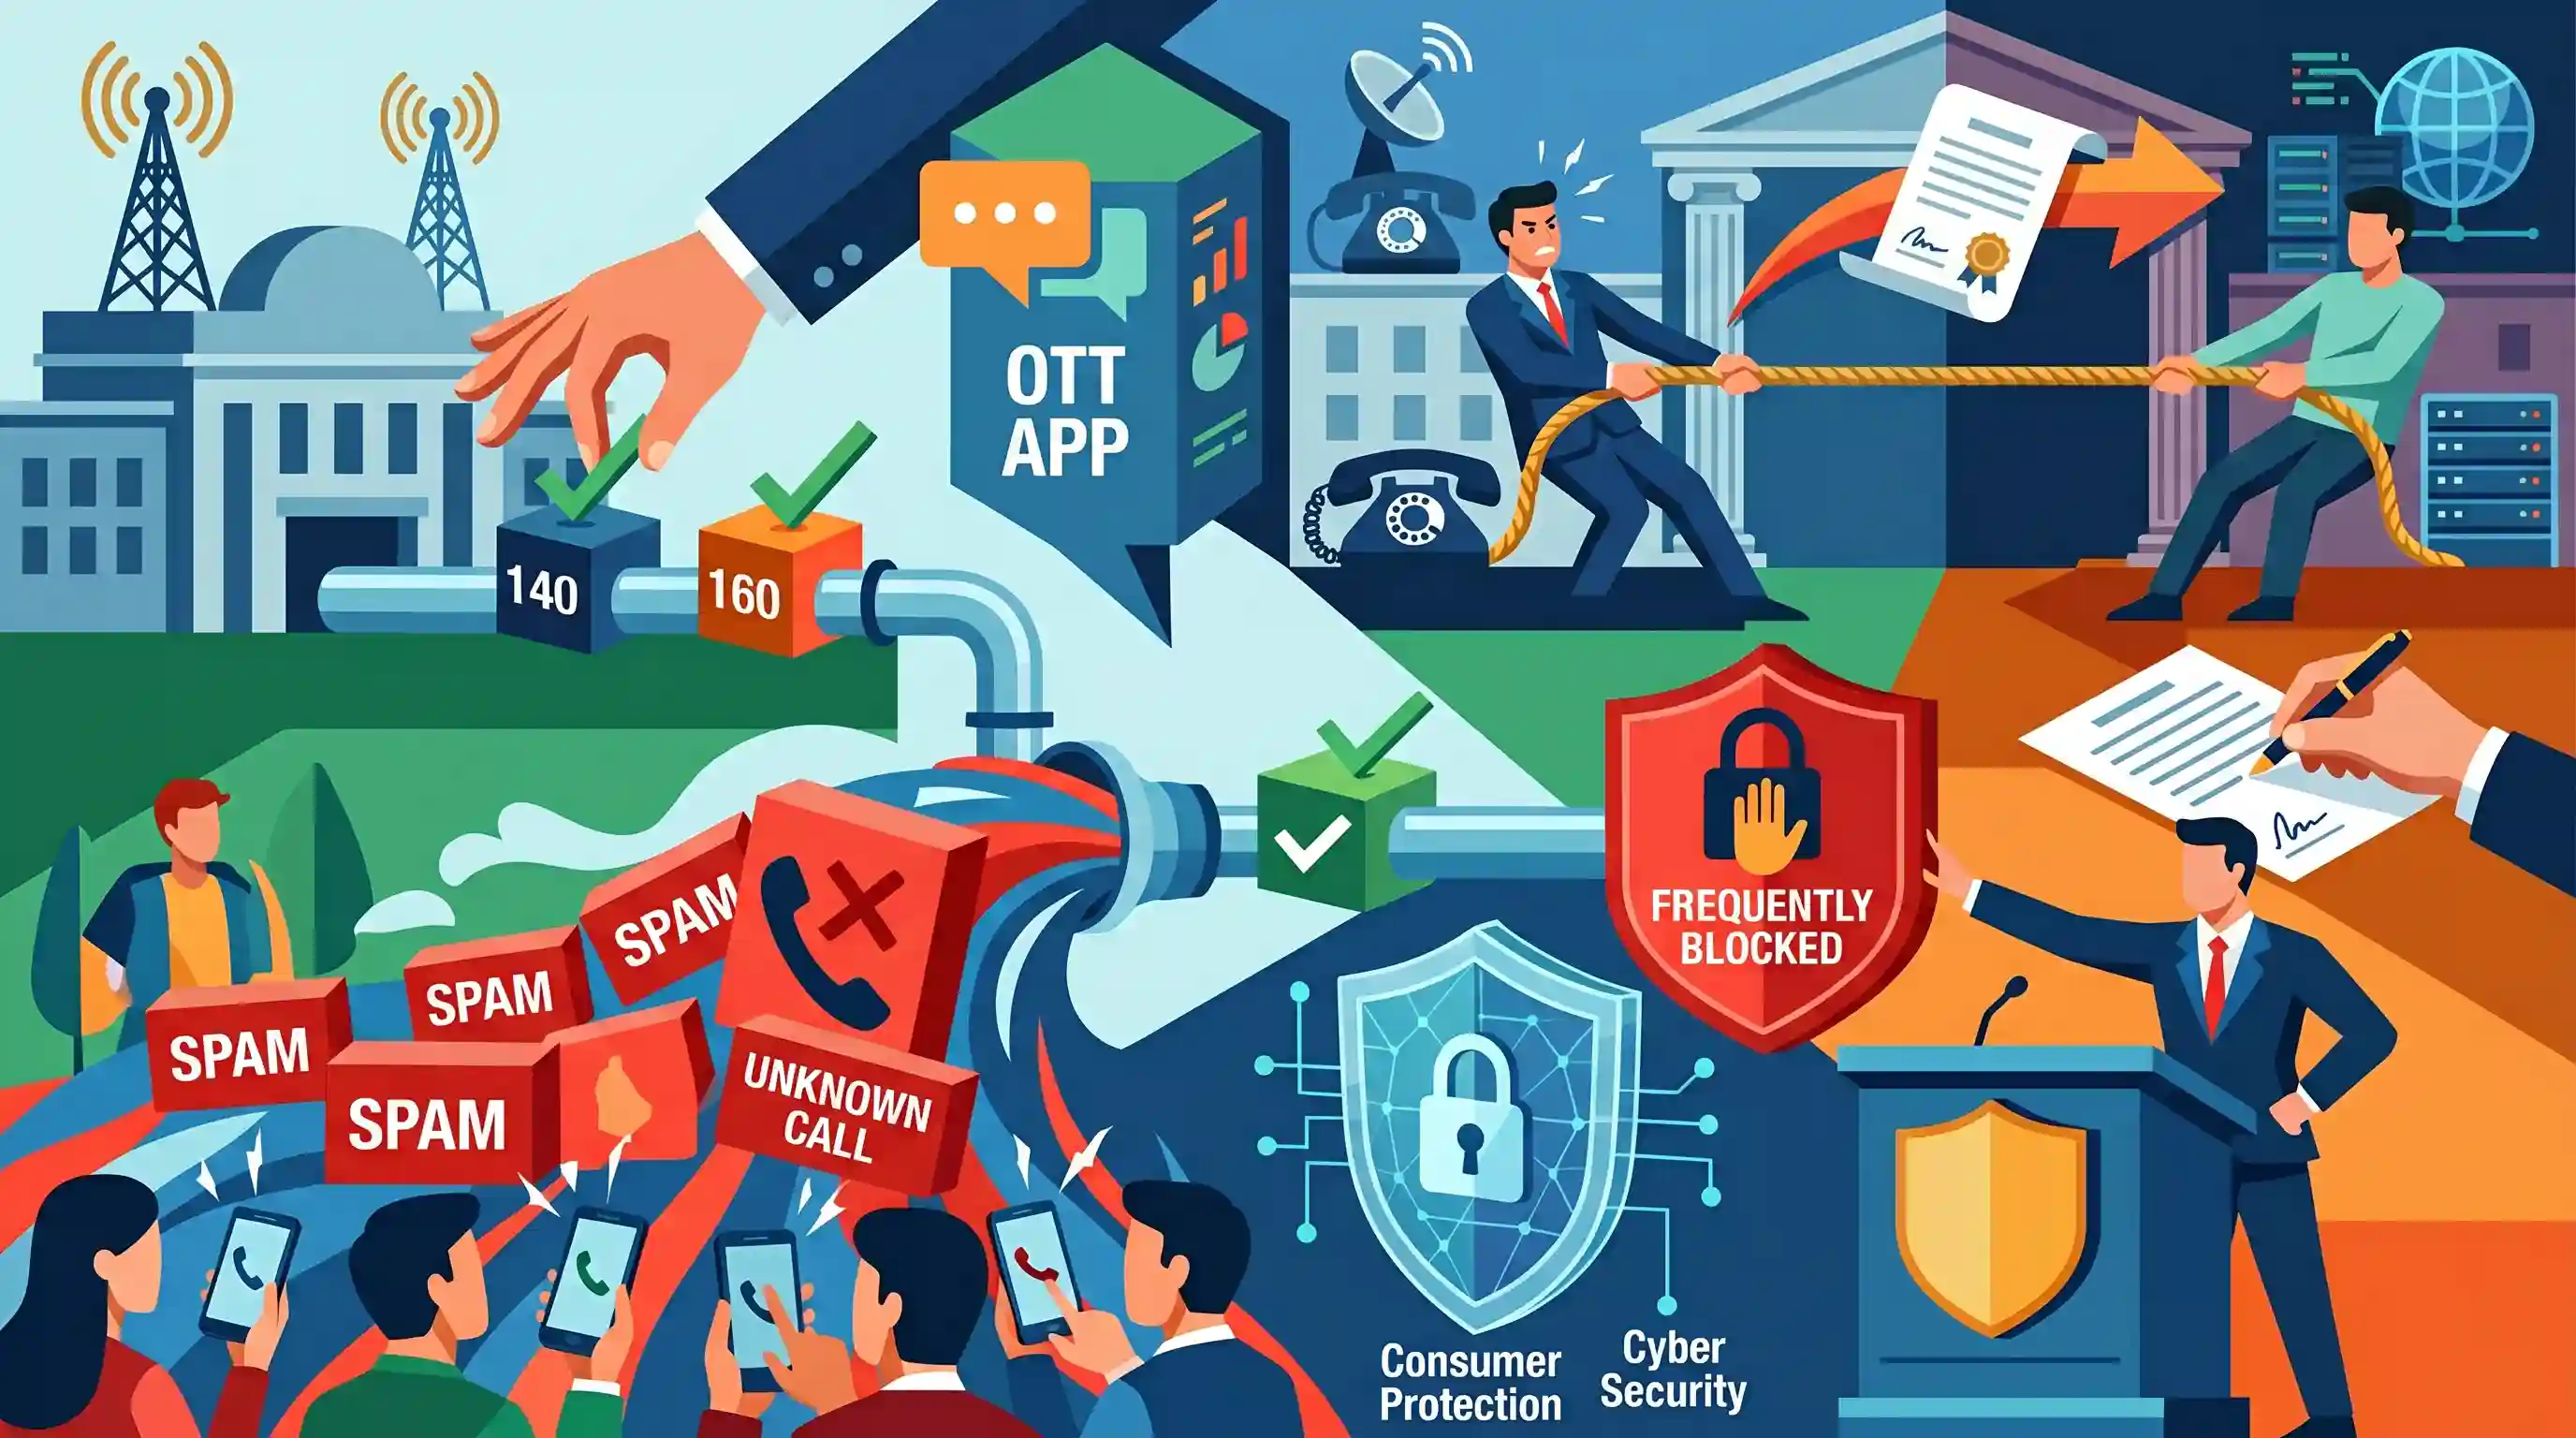
Truecaller के CEO ऋषित झुंझुनवाला ने कॉलर ID एप्लीकेशन्स को अपने नियामक दायरे में लाने के भारतीय दूरसंचार नियामक प्राधिकरण (TRAI) के प्रयासों की कड़ी आलोचना की है। यह विवाद TRAI के उस अधिदेश (mandate) से उत्पन्न हुआ है जिसके तहत ऐप्स के लिए 140-सीरीज (प्रचार संबंधी) और 160-सीरीज (बैंकिंग) नंबरों को व्हाइटलिस्ट करना अनिवार्य किया गया है। Truecaller का दावा है कि इस कदम के कारण अनुत्तरित स्पैम कॉल्स (प्रतिदिन 51 मिलियन से अधिक) में भारी उछाल आया है। Truecaller द्वारा इन व्हाइटलिस्ट किए गए नंबरों पर 'फ्रीक्वेंटली ब्लॉक्ड' (बार-बार ब्लॉक की गई) चेतावनी शुरू करने के बाद, TRAI ने इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) को पत्र लिखकर ऐसे ऐप्स को विनियमित करने का अधिकार मांगा है। यह टकराव ओवर-द-टॉप (OTT) संचार उपकरणों और ऐप डिज़ाइनों के प्रशासन को लेकर पारंपरिक दूरसंचार अधिकारियों (DoT और TRAI) और आईटी मंत्रालयों (MeitY) के बीच बढ़ते क्षेत्राधिकार संबंधी विवाद को रेखांकित करता है।
मुख्य बिंदु
- Truecaller के CEO ऋषित झुनझुनवाला ने कॉलर ID एप्लिकेशन को विनियमित करने के लिए इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) से मंजूरी मांगने पर भारतीय दूरसंचार नियामक प्राधिकरण (TRAI) की आलोचना की है।
- यह विवाद TRAI के उस अधिदेश (mandate) को लेकर उत्पन्न हुआ जिसके तहत 140-सीरीज (प्रचार संबंधी) और 160-सीरीज (बैंकिंग संबंधी) फोन नंबरों को स्पैम चेतावनियों से व्हाइटलिस्ट (whitelist) करना था, जिसके बारे में Truecaller का दावा है कि इससे स्पैम कॉल में तुरंत भारी उछाल आया (जिसके परिणामस्वरूप दैनिक स्तर पर 51 मिलियन से अधिक कॉल अनुत्तरित रहीं)।
- उपयोगकर्ताओं से मिली प्रतिक्रिया के जवाब में, Truecaller ने एक 'Frequently Blocked' (अक्सर ब्लॉक किया जाने वाला) बैज लागू करके व्हाइटलिस्टिंग को दरकिनार कर दिया, जिससे बैंकों ने शिकायतें दर्ज कराईं और TRAI को MeitY से कॉलर ID ऐप्स पर नियामक नियंत्रण की मांग करने के लिए प्रेरित होना पड़ा।
- यह विवाद भारत के डिजिटल इकोसिस्टम में विनियामक (regulatory) और अधिकार क्षेत्र के ओवरलैप की एक व्यापक प्रवृत्ति को रेखांकित करता है, जिसमें OTT कम्युनिकेशन प्लेटफॉर्म और ऑनलाइन सेवाओं को लेकर दूरसंचार विभाग (DoT), MeitY और TRAI शामिल हैं।
- इस ओवरलैप के उदाहरणों में DoT द्वारा WhatsApp को केवल तभी काम करने का निर्देश देना शामिल है जब पंजीकृत SIM कार्ड फोन के अंदर हो, और MeitY द्वारा WhatsApp से अपने गोपनीयता-उन्मुख (privacy-oriented) यूजरनेम फीचर को रोकने का अनुरोध करना शामिल है।
- TRAI के नियामक प्रयास, जैसे कि दूरसंचार व्यावसायिक संचार ग्राहक वरीयता (दूसरा संशोधन) विनियम, 2025 (Telecom Commercial Communications Customer Preference (Second Amendment) Regulations, 2025), का उद्देश्य अवांछित व्यावसायिक संचार (UCC) पर अंकुश लगाना है, लेकिन निजी, ऐप-आधारित इकोसिस्टम समाधानों को लक्षित करते समय इन्हें निष्पादन संबंधी चुनौतियों का सामना करना पड़ता है।
महत्वपूर्ण शब्द
दूरसंचार वाणिज्यिक संचार ग्राहक वरीयता (द्वितीय संशोधन) विनियम, 2025

रजिस्टर्ड हेडर (registered headers) को अनिवार्य करके, प्रमोशनल कॉल के लिए 140-सीरीज के नंबर और ट्रांजैक्शनल/सर्विस कॉल के लिए 160-सीरीज के नंबर आवंटित करके स्पैम को रोकने के लिए तैयार किए गए TRAI के नियम।
UPSC context
GS Paper II और III: सरकारी नीतियां, उपभोक्ता संरक्षण, और अवांछित व्यावसायिक संचार (unsolicited commercial communications) का विनियमन।
कॉलिंग नेम प्रेजेंटेशन (CNAP)
TRAI द्वारा अनुशंसित एक दूरसंचार पूरक सेवा (supplementary service), जो स्पैम और धोखाधड़ी से निपटने के लिए प्राप्तकर्ता की स्क्रीन पर कॉलर का पंजीकृत, KYC-सत्यापित नाम प्रदर्शित करती है।
UPSC context
GS Paper III: विज्ञान एवं प्रौद्योगिकी, डिजिटल बुनियादी ढांचा और उपभोक्ता डेटा गोपनीयता।
भारतीय दूरसंचार विनियामक प्राधिकरण (TRAI)
TRAI अधिनियम, 1997 के तहत स्थापित भारत में दूरसंचार क्षेत्र का वैधानिक नियामक, जिसका उद्देश्य उपभोक्ताओं के हितों की रक्षा करना और इस क्षेत्र का व्यवस्थित विकास सुनिश्चित करना है।
UPSC context
GS Paper II: वैधानिक, नियामक और अर्ध-न्यायिक निकाय तथा उनके अधिदेश।
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय
सूचना प्रौद्योगिकी, इलेक्ट्रॉनिक्स विनिर्माण, साइबर सुरक्षा और IT अधिनियम के तहत डिजिटल प्लेटफॉर्म के नियमन में कार्यकारी नीति-निर्माण के लिए जिम्मेदार केंद्रीय मंत्रालय।
UPSC context
GS Paper II: कार्यकारी संरचना, केंद्रीय मंत्रालय और साइबर गवर्नेंस।_
दूरसंचार विभाग
भारत सरकार के संचार मंत्रालय के अधीन एक विभाग, जो दूरसंचार ऑपरेटरों को लाइसेंस देता है, दूरसंचार नीतियों को लागू करता है, और राष्ट्रीय स्पेक्ट्रम आवंटन का प्रबंधन करता है।
UPSC context
GS पेपर II और III: संचार क्षेत्र में नियामक नीति और बुनियादी ढांचे का विकास।
ट्रूकॉलर (Truecaller)
एक थर्ड-पार्टी डिजिटल कॉल-मैनेजमेंट एप्लीकेशन जो वैश्विक स्तर पर मोबाइल उपयोगकर्ताओं को क्राउडसोर्स कॉलर आइडेंटिफिकेशन, स्पैम डिटेक्शन और कॉल-टैगिंग सेवाएं प्रदान करता है।
UPSC context
जीएस पेपर III: भारत में साइबर सुरक्षा, मध्यस्थ दायित्व (इन्टरमीडियरी लायबिलिटी) और डेटा संरक्षण व्यवस्था।
IT कानूनों के तहत विनियमित एक प्रमुख ओवर-द-टॉप (OTT) संचार एप्लीकेशन, जो पंजीकरण और उपयोगकर्ता सत्यापन को लेकर समय-समय पर दूरसंचार नीतियों के साथ विवादों में रहा है।
UPSC context
GS Paper III: मध्यस्थ अनुपालन (Intermediary compliance), OTT बनाम दूरसंचार ऑपरेटर नियामक समानता (regulatory parity), और डिजिटल सुरक्षा।
प्रारंभिक ट्रैप
TRAI के पास भारत में ओवर-द-टॉप (OTT) कम्युनिकेशन और कॉलर-ID एप्लिकेशन्स पर प्रत्यक्ष लाइसेंसिंग और नियामक अधिकार क्षेत्र है।
इन ऐप्स को IT अधिनियम, 2000 के तहत मध्यवर्ती (intermediaries) के रूप में वर्गीकृत किया गया है, जिससे ये MeitY के अधिकार क्षेत्र में आते हैं, न कि TRAI के प्रत्यक्ष दूरसंचार लाइसेंसिंग ढांचे के तहत।
संबंधित अवधारणाएँ
TRAI और TDSAT के बीच कार्यात्मक विभाजन क्या है?
- TRAI का अधिदेश (Mandate): TRAI अधिनियम, 1997 के तहत स्थापित, जिसका उद्देश्य दूरसंचार के लिए लाइसेंसिंग शर्तों की सिफारिश करना, शुल्क (टैरिफ) निर्धारित करना और सेवा की गुणवत्ता (QoS) की निगरानी करना है।
- TDSAT की भूमिका: TRAI को न्यायिक शक्तियों से अलग करने के लिए वर्ष 2000 के एक संशोधन के माध्यम से बनाया गया; यह लाइसेंसदाताओं, लाइसेंसधारकों और उपभोक्ताओं के बीच विवादों का निपटारा करता है।
भारत में OTT संचार सेवा प्रदाताओं (communication players) की नियामक स्थिति (regulatory status) क्या है?
- नोडल मंत्रालय: मुख्य रूप से DoT के दूरसंचार कानूनों के बजाय सूचना प्रौद्योगिकी अधिनियम, 2000 के तहत MeitY द्वारा शासित।
- मध्यवर्ती स्थिति (Intermediary Status): मध्यस्थों (intermediaries) के रूप में वर्गीकृत, जो उन्हें लाइसेंस प्राप्त दूरसंचार सेवा प्रदाताओं के विपरीत, धारा 79 के तहत सेफ-हार्बर (safe-harbor) संरक्षण प्रदान करता है।
अंतर-विषय पैटर्न
नियामक अभिसरण (Regulatory Convergence) बनाम शासन के साइलो (Governance Silos)
तकनीकी अभिसरण (convergence) दूरसंचार और इंटरनेट सेवाओं के बीच की सीमाओं को धुंधला करता है, जिससे अलग-अलग काम करने वाले मंत्रालयों (DoT, MeitY, MIB) की सीमाओं का परीक्षण होता है और एक एकीकृत डिजिटल नियामक की मांग उठती है।
ई-गवर्नेंस बनाम प्राइवेट ऐप डिजाइन
अवांछित संचार को रोकने के लिए राज्य के उपाय (जैसे TRAI की व्हाइटलिस्टिंग) उपयोगकर्ता-केंद्रित स्पैम ब्लॉकिंग के लिए डिज़ाइन किए गए निजी एल्गोरिदम के साथ टकराते हैं, जिससे डिजिटल पब्लिक गुड्स में टकराव की स्थिति पैदा होती है।_

GS-2/3 में OTT और डिजिटल मध्यस्थ (digital intermediary) विनियमन के संबंध में TRAI (दूरसंचार) और MeitY (IT) के बीच अधिकार क्षेत्र की सीमाओं (jurisdictional boundaries) का परीक्षण किए जाने की संभावना है।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2015MainsGS2
For achieving the desired objectives, it is necessary to ensure that the regulatory institutions remain independent and autonomous. Discuss in the light of the experiences in recent past.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
