वैज्ञानिक सहमति सोशल मीडिया प्रतिबंधों की प्रभावशीलता पर सवाल उठाती है
स्रोत:द हिंदू ↗
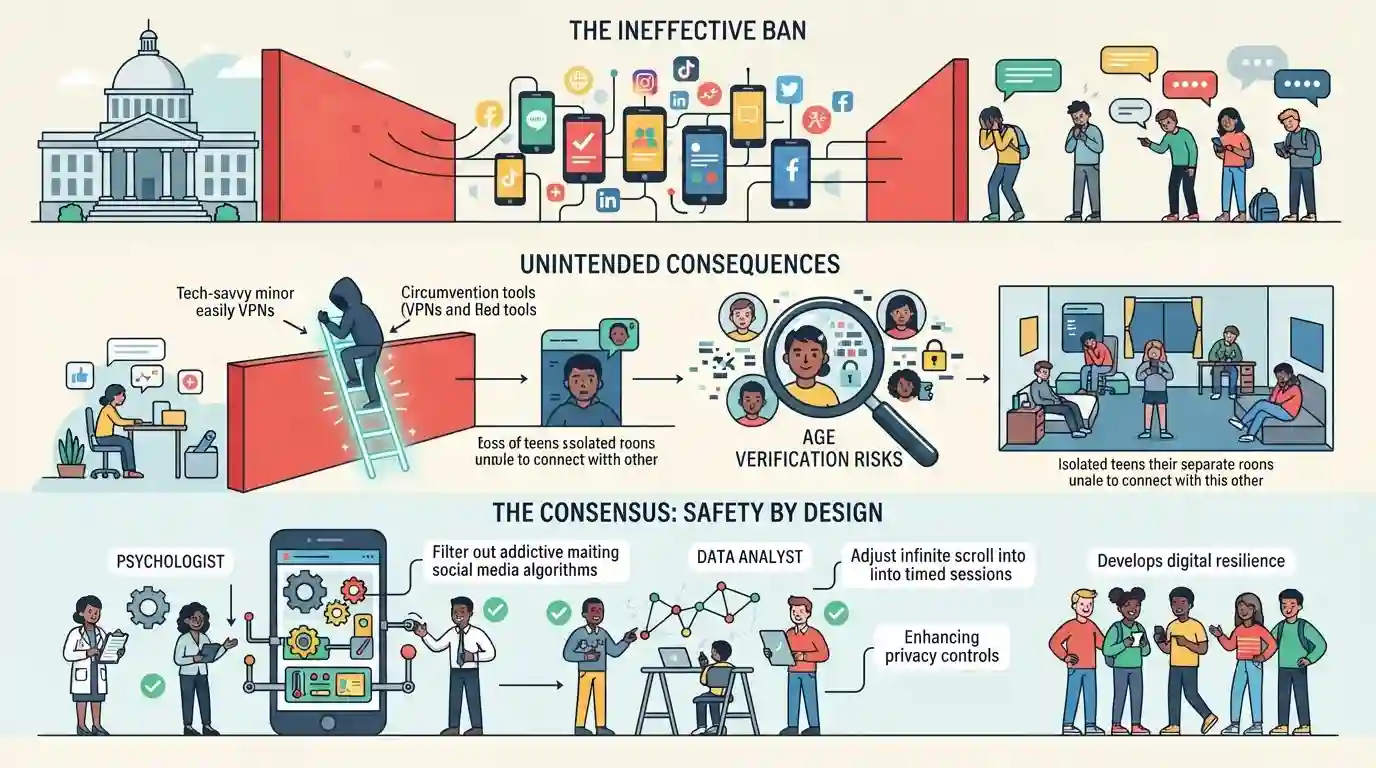
क्यों मायने रखता है
जैसे-जैसे भारत डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम, 2023 को लागू कर रहा है और ऑनलाइन बाल सुरक्षा पर चर्चा कर रहा है, सपाट प्रतिबंधों (blunt bans) बनाम सूक्ष्म 'सेफ्टी बाई डिज़ाइन' (safety by design) नियमों की नियामक, नैतिक और मनोवैज्ञानिक कमियों को समझना, UPSC GS पेपर 2 और 3 में सार्वजनिक नीति, डिजिटल अधिकारों और शासन संबंधी प्रश्नों के लिए अत्यंत महत्वपूर्ण है।
सारांश
यह लेख किशोरों के मानसिक स्वास्थ्य की रक्षा के लिए सरकारों द्वारा आयु-आधारित सोशल मीडिया प्रतिबंध लगाने की बढ़ती प्रवृत्ति का विश्लेषण करता है और यह स्पष्ट करता है कि वैज्ञानिक प्रमाण इन प्रतिबंधों को अप्रभावी क्यों बताते हैं। मनोवैज्ञानिक और तकनीकी विशेषज्ञ तर्क देते हैं कि पूर्ण प्रतिबंध (blanket bans) मानसिक स्वास्थ्य समस्याओं के मूल कारणों का समाधान करने में विफल रहते हैं, हाशिए पर मौजूद युवाओं के लिए महत्वपूर्ण साथी सहायता समूहों (peer support groups) तक पहुंच को सीमित करते हैं, और डिजिटल लचीलेपन (digital resilience) के विकास को रोकते हैं। इसके अलावा, आयु सत्यापन के लिए आवश्यक तकनीकी प्रणालियां गंभीर गोपनीयता जोखिम पैदा करती हैं, और तकनीक-प्रेमी नाबालिग इन प्रतिबंधों को आसानी से दरकिनार कर देते हैं। पूर्ण प्रतिबंधों के बजाय, वैज्ञानिक सहमति 'सेफ्टी बाई डिजाइन' (Safety by Design) नियमों का समर्थन करती है, जो तकनीकी दिग्गजों को लत लगाने वाले एल्गोरिदम में सुधार करने और नाबालिग उपयोगकर्ताओं के लिए सुरक्षा सुविधाओं को बढ़ाने के लिए जवाबदेह बनाती है।
मुख्य बिंदु
- ऑस्ट्रेलिया और अमेरिका के विभिन्न राज्यों सहित दुनिया भर की सरकारें, मानसिक स्वास्थ्य संबंधी चिंताओं का हवाला देते हुए नाबालिगों के लिए सोशल मीडिया पर पूर्ण प्रतिबंध लागू कर रही हैं या प्रस्तावित कर रही हैं।
- अमेरिकन साइकोलॉजिकल एसोसिएशन (APA) के विचारों सहित मनोवैज्ञानिक सहमति यह दर्शाती है कि सोशल मीडिया मूल रूप से हानिकारक नहीं है, बल्कि यह इसके डिज़ाइन, उपयोग और व्यक्तिगत संवेदनशीलताओं पर निर्भर करता है।
- पूर्ण प्रतिबंध सरल तकनीकी बाईपास (जैसे VPN और वैकल्पिक प्लेटफॉर्म) के कारण विफल हो जाते हैं, जो अनजाने में बच्चों को इंटरनेट के अनियमित और अधिक खतरनाक हिस्सों की ओर धकेल सकते हैं।
- आयु सत्यापन को लागू करने से गंभीर गोपनीयता, डेटा संप्रभुता और सुरक्षा जोखिम उत्पन्न होते हैं, क्योंकि इसके लिए आमतौर पर बायोमेट्रिक डेटा या आधिकारिक आईडी अपलोड करने की आवश्यकता होती है।
- पूर्ण प्रतिबंध किशोरों को माता-पिता की देखरेख में महत्वपूर्ण डिजिटल साक्षरता, समालोचनात्मक सोच और ऑनलाइन आत्म-नियमन सीखने से रोकते हैं।
- विशेषज्ञ 'सेफ्टी बाई डिज़ाइन' (Safety by Design) विनियमों की वकालत करते हैं, जो उपयोगकर्ताओं पर बोझ डालने के बजाय प्लेटफॉर्मों को नाबालिगों के लिए लत लगाने वाले एल्गोरिद्मिक फीचर्स (जैसे इनफिनिट स्क्रॉल या पुश नोटिफिकेशन) और हानिकारक लक्षित विज्ञापनों को अक्षम करने के लिए बाध्य करते हैं।
महत्वपूर्ण शब्द
डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम, 2023

भारत का प्रमुख डेटा गोपनीयता कानून जो 18 वर्ष से कम आयु के व्यक्तियों को बच्चों के रूप में परिभाषित करता है, जिसके तहत माता-पिता की सत्यापन योग्य सहमति आवश्यक होती है और नाबालिगों की ट्रैकिंग या उनके व्यवहार संबंधी निगरानी को प्रतिबंधित किया गया है।
UPSC context
GS पेपर 2 (राजव्यवस्था) और GS पेपर 3 (साइबर सुरक्षा); डेटा गोपनीयता ढांचे और बाल डेटा संरक्षण का परीक्षण करता है।
ऑनलाइन सुरक्षा अधिनियम
यूके (UK) का एक ऐतिहासिक कानून (2023) जो बच्चों को ऑनलाइन हानिकारक सामग्री से बचाने के लिए टेक कंपनियों पर वैधानिक देखभाल का कर्तव्य लागू करता है, और मजबूत आयु सत्यापन को अनिवार्य बनाता है।
UPSC context
GS पेपर 2 (राजव्यवस्था/शासन); साइबर सुरक्षा और मध्यस्थ दायित्व के प्रति अंतर्राष्ट्रीय विधायी दृष्टिकोणों का परीक्षण करता है।
किड्स ऑनलाइन सेफ्टी एक्ट (KOSA)
एक द्विदलीय अमेरिकी विधायी प्रस्ताव जो नाबालिगों को हानिकारक एल्गोरिदम, साइबरबुलिंग, यौन शोषण और लत लगाने वाली डिज़ाइन विशेषताओं से बचाने के लिए ऑनलाइन प्लेटफॉर्म पर "duty of care" (देखभाल का कर्तव्य) लागू करता है।
UPSC context
GS पेपर 2 (सामाजिक क्षेत्र/शासन); सोशल मीडिया विनियमन और बाल स्वास्थ्य में अंतर्राष्ट्रीय तुलनाओं का परीक्षण करता है।
राष्ट्रीय बाल अधिकार संरक्षण आयोग (NCPCR)
CPCR अधिनियम, 2005 के तहत भारत का सर्वोच्च वैधानिक निकाय, जिसे बाल अधिकारों के संरक्षण का कार्य सौंपा गया है और जो वर्तमान में सोशल मीडिया के लिए एक बाल-सुरक्षा आचार संहिता का मसौदा तैयार कर रहा है।
UPSC context
GS पेपर 2 (सांविधिक निकाय); डिजिटल स्पेस में बाल सुरक्षा को विनियमित करने में घरेलू संस्थानों की भूमिका का परीक्षण करता है।
अमेरिकन साइकोलॉजिकल एसोसिएशन (APA)
अमेरिका में मनोवैज्ञानिकों का प्रमुख वैज्ञानिक और पेशेवर संगठन, जो किशोरों के मानसिक स्वास्थ्य की सुरक्षा के लिए सोशल मीडिया के उपयोग पर साक्ष्य-आधारित परामर्श जारी करने के लिए जाना जाता है।
UPSC context
GS Paper 2 (सामाजिक क्षेत्र - स्वास्थ्य); अंतर्राष्ट्रीय विकासात्मक नीतियों के मूल्यांकन में वैज्ञानिक सहमति के उपयोग का परीक्षण करता है।
विश्व स्वास्थ्य संगठन (WHO)
सार्वजनिक स्वास्थ्य के लिए संयुक्त राष्ट्र की विशिष्ट एजेंसी, जो वैश्विक स्क्रीन समय दिशानिर्देश जारी करती है और समस्याग्रस्त डिजिटल और सोशल मीडिया की लत के बढ़ने पर शोध करती है।
UPSC context
GS पेपर 2 (अंतरराष्ट्रीय एजेंसियां); वैश्विक स्वास्थ्य मानकों और किशोर कल्याण को संबोधित करने वाले अंतरराष्ट्रीय ढांचों का परीक्षण करता है।
प्रारंभिक ट्रैप
डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम, 2023 डिजिटल सहमति की आयु 16 वर्ष निर्धारित करता है, जो यूरोपीय GDPR मानकों के अनुरूप है।
DPDP अधिनियम, 2023 की धारा 2(f) के तहत, भारत 'बच्चे' को एक ऐसे व्यक्ति के रूप में परिभाषित करता है जिसने 18 वर्ष की आयु पूरी नहीं की है, जो कि US (13) या EU (16) जैसे क्षेत्राधिकारों से भिन्न है।
संबंधित अवधारणाएँ
डिजिटल प्लेटफॉर्म विनियमन में 'सेफ्टी बाई डिज़ाइन' क्या है?
- मूल सिद्धांत: डिजिटल उत्पादों को इस प्रकार डिज़ाइन करना जिसमें उपयोगकर्ता सुरक्षा को बाद में जोड़ी गई किसी नीति के बजाय प्रारंभ से ही एक मौलिक, गैर-परक्राम्य संरचनात्मक आवश्यकता के रूप में समाहित किया गया हो।
- दायित्व का स्थानांतरण: कानूनी रूप से उपयोगकर्ता सुरक्षा (विशेष रूप से नाबालिगों के लिए) के दायित्व को माता-पिता या बच्चों पर डालने के बजाय प्रौद्योगिकी दिग्गजों और डेवलपर्स पर स्थानांतरित करता है।
- प्रमुख कार्यान्वयन: नाबालिगों के खातों के लिए डिफ़ॉल्ट रूप से इनफिनिट स्क्रॉल, ऑटोप्ले और व्यवहार-लक्षित विज्ञापन जैसे उच्च-डोपामाइन फीचर्स को अक्षम करना।
अंतर-विषय पैटर्न
निजता बनाम बाल संरक्षण
कड़े आयु-सत्यापन नियम, आक्रामक आईडी या बायोमेट्रिक डेटा संग्रह को बाध्य करके भारत के DPDP अधिनियम 2023 के मूल डेटा न्यूनीकरण (data minimization) सिद्धांतों के साथ टकराते हैं।
सार्वजनिक स्वास्थ्य और टेक अल्पाधिकार
किशोरों के मानसिक स्वास्थ्य से जुड़े विमर्श को व्यक्तिगत इच्छाशक्ति से हटाकर संरचनात्मक कॉर्पोरेट जवाबदेही और नैतिक एल्गोरिथमिक डिज़ाइन की ओर ले जाना।

भारत के DPDP अधिनियम के तहत डिजिटल पितृसत्तावाद बनाम 'सेफ्टी बाय डिजाइन' (Safety by Design) का विश्लेषण GS पेपर 2/3 के विनियमन संबंधी प्रश्नों में पूछे जाने की संभावना है।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2025MainsGS2
The National Commission for Protection of Child Rights has to address the challenges faced by children in the digital era. Examine the existing policies and suggest measures the Commission can initiate to tackle the issue.
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
