कम दोषसिद्धि दरों के साथ साइबर अपराध में तेलंगाना दूसरे स्थान पर
स्रोत:द हिंदू ↗
क्यों मायने रखता है
प्रमुख IT हब (जैसे बेंगलुरु और हैदराबाद) में साइबर अपराधों के भौगोलिक संकेंद्रण पर NCRB के ठोस आँकड़े प्रदान करता है और डिजिटल जांच को संभालने के लिए आपराधिक न्याय प्रणाली में क्षमता की गंभीर कमी को उजागर करता है, जैसा कि खराब चार्जशीट दरों से स्पष्ट है। साइबर सुरक्षा और पुलिस सुधारों पर GS-3 के उत्तरों के लिए अत्यंत उपयोगी।
सारांश
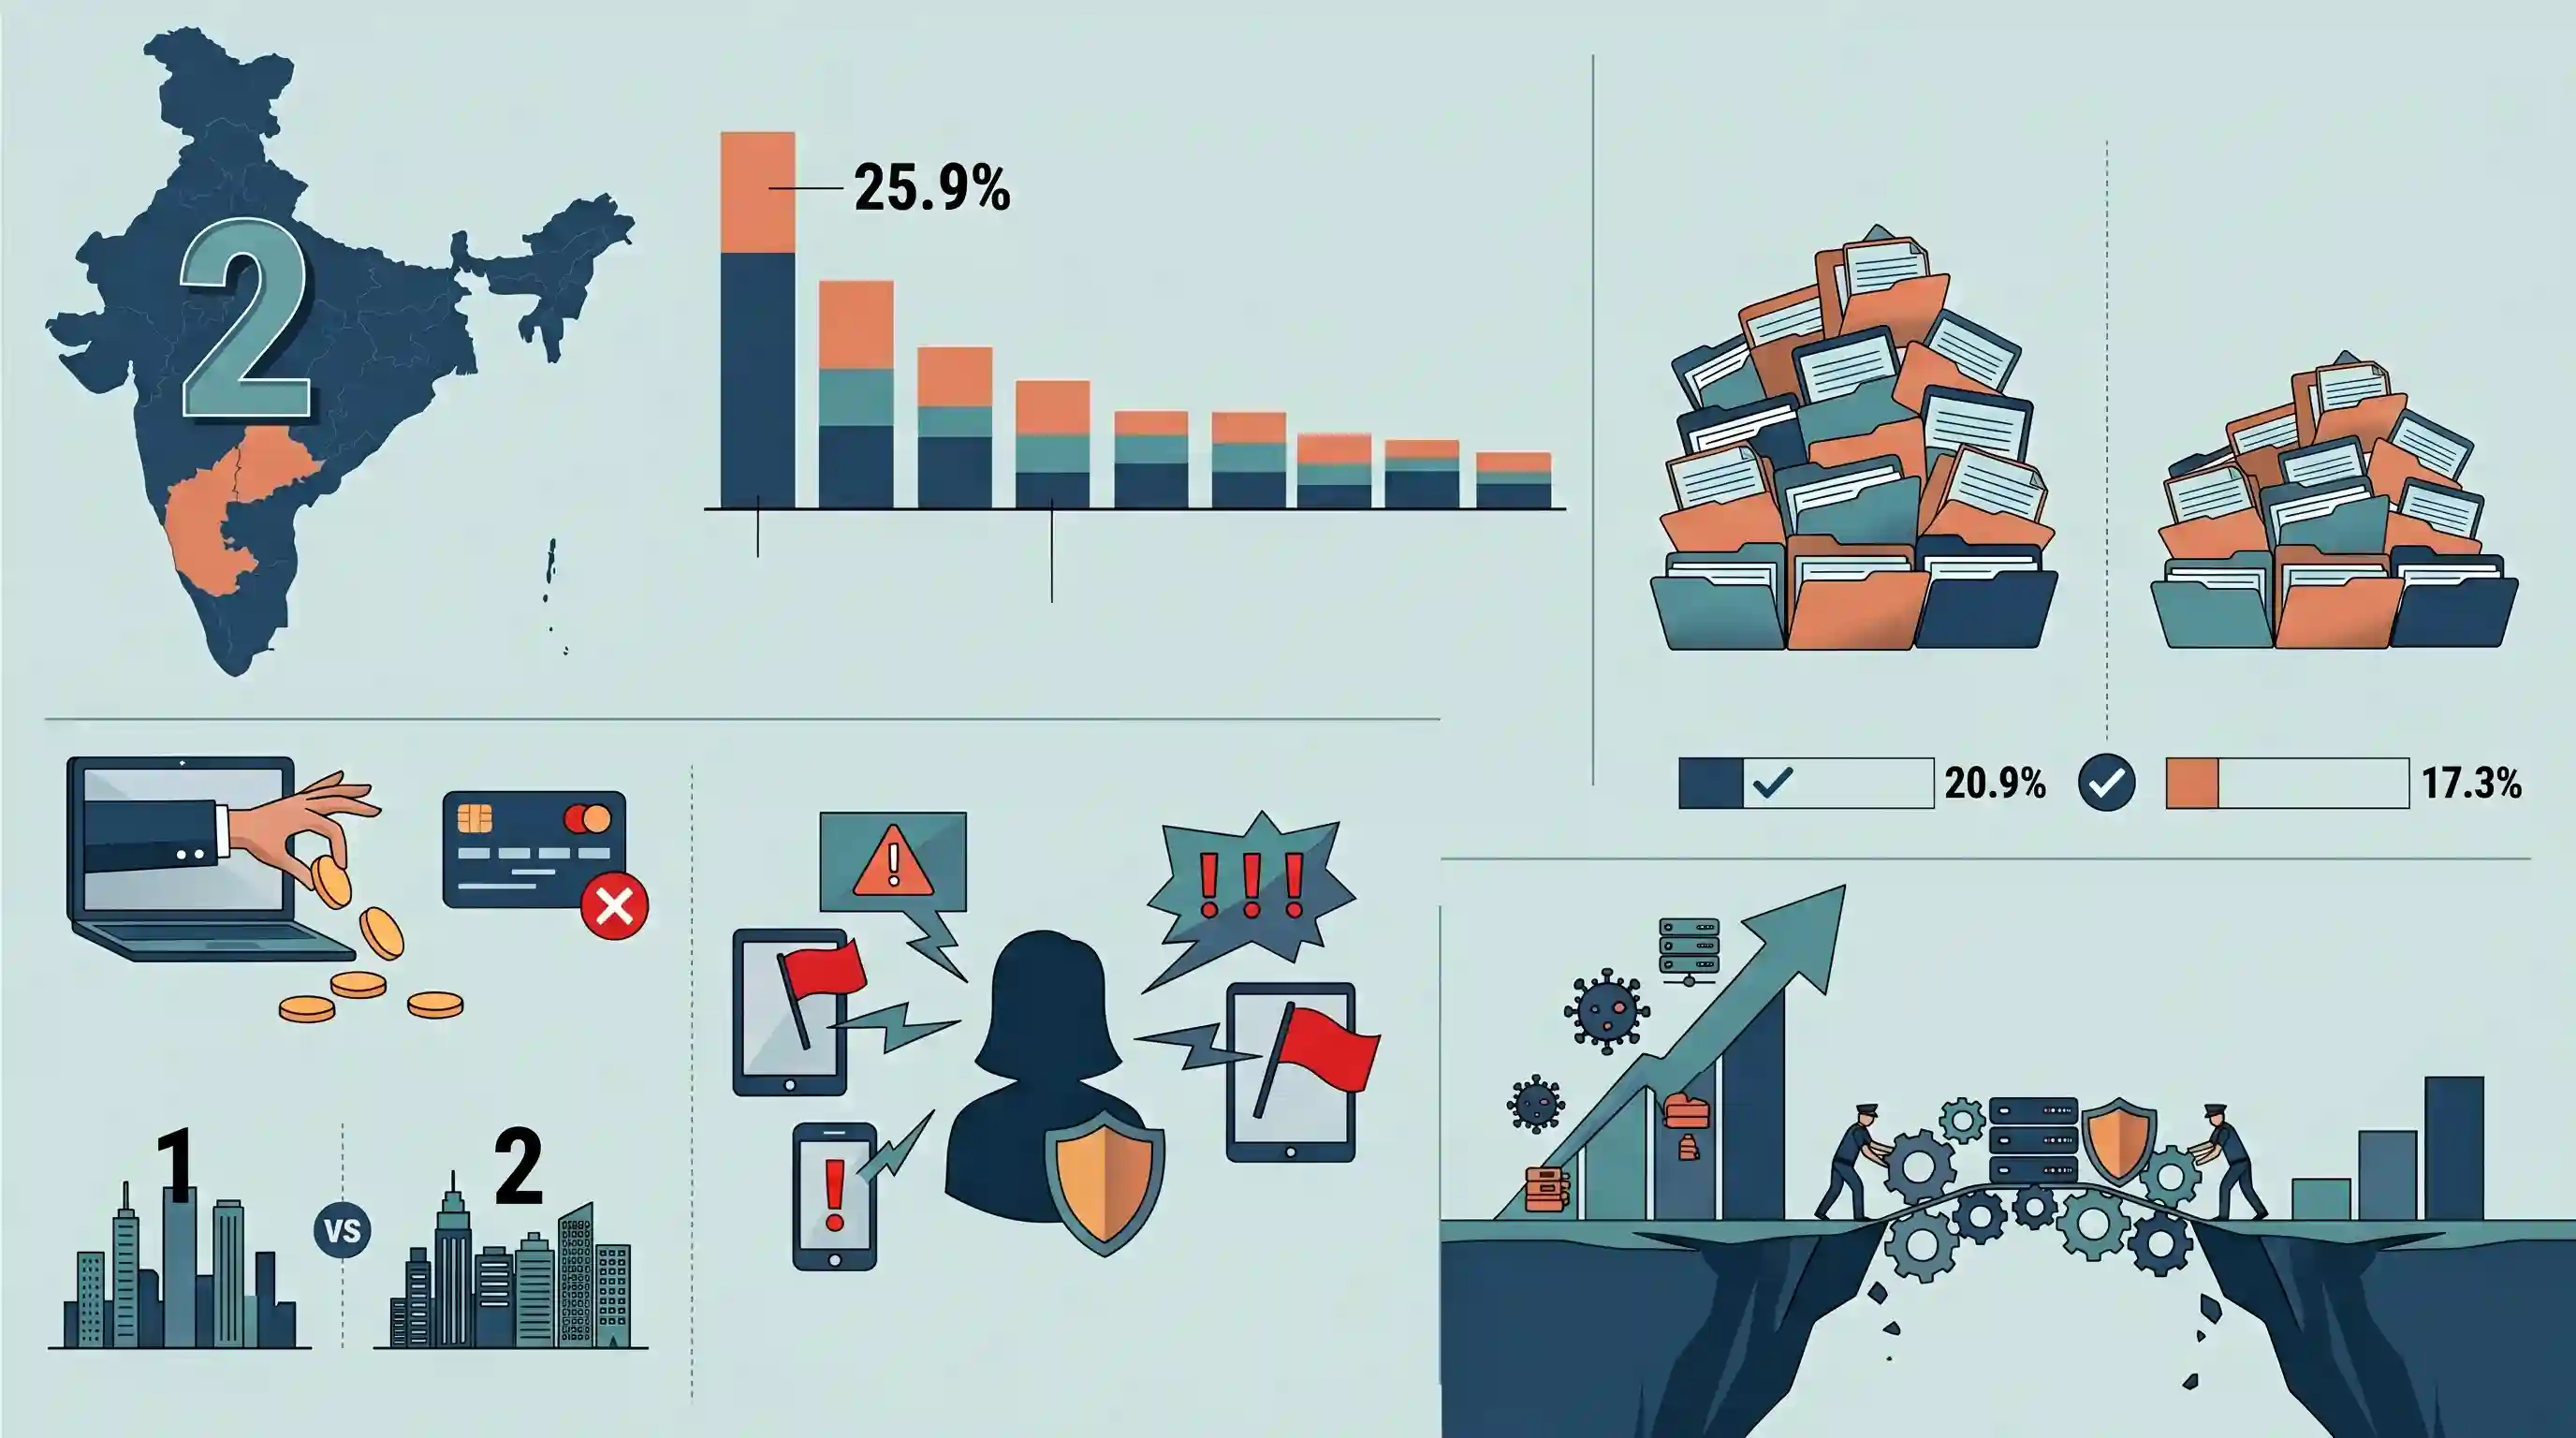
नेशनल क्राइम रिकॉर्ड्स ब्यूरो (NCRB) के नवीनतम आंकड़ों के अनुसार, तेलंगाना भारत में कर्नाटक के बाद साइबर अपराधों की दूसरी सबसे अधिक संख्या वाला राज्य बनकर उभरा है। 2023 में, देश के कुल साइबर अपराध के मामलों में राज्य की हिस्सेदारी पांचवें हिस्से से अधिक थी, जिसमें हैदराबाद बेंगलुरु के बाद दूसरा सबसे अधिक प्रभावित महानगरीय शहर रहा। इनमें से अधिकांश अपराध वित्तीय धोखाधड़ी (financial frauds) हैं, साथ ही महिलाओं को लक्षित करने वाले साइबर उत्पीड़न की दर भी काफी अधिक है। हालांकि, एक बड़ी चिंता अत्यधिक अक्षम जांच प्रक्रिया है; तेलंगाना और हैदराबाद में चार्जशीट दाखिल करने की दर क्रमशः 20.9% और 17.3% के निराशाजनक स्तर पर है। यह डेटा डिजिटल अपराधों में तेजी से हो रही वृद्धि और अपराधियों की प्रभावी ढंग से जांच करने और उन पर मुकदमा चलाने की कानून प्रवर्तन एजेंसियों की तकनीकी क्षमताओं के बीच बढ़ते अंतर को रेखांकित करता है।
मुख्य बिंदु
- तेलंगाना ने 2023 में 18,236 साइबर अपराध के मामले दर्ज किए, और यह कर्नाटक के बाद राष्ट्रीय स्तर पर दूसरे स्थान पर रहा, जो देश के कुल साइबर अपराधों का 21.1% है।
- हैदराबाद साइबर अपराधों के मामले में बेंगलुरु के बाद दूसरा सबसे अधिक प्रभावित महानगर है, जहाँ डिजिटल अपराधों की भारी संख्या देखी गई है।
- वित्तीय धोखाधड़ी, जिसमें OTP, ऑनलाइन बैंकिंग और क्रेडिट/डेबिट कार्ड घोटाले शामिल हैं, रिपोर्ट किए गए साइबर अपराधों का अधिकांश हिस्सा थे।
- इन अपराधों की जांच में कानून प्रवर्तन को महत्वपूर्ण बाधाओं का सामना करना पड़ता है, जो तेलंगाना के लिए 20.9% और हैदराबाद के लिए 17.3% की अत्यंत कम चार्जशीट दरों में दिखाई देता है।
महत्वपूर्ण शब्द
राष्ट्रीय अपराध रिकॉर्ड ब्यूरो (NCRB)

गृह मंत्रालय के अधीन 1986 में स्थापित एक एजेंसी, जो पूरे भारत में अपराध के आंकड़ों को एकत्र करने और उनका विश्लेषण करने का कार्य करती है, विशेष रूप से अपनी वार्षिक 'क्राइम इन इंडिया' (Crime in India) रिपोर्ट के माध्यम से।
UPSC context
GS पेपर II (शासन) और III (आंतरिक सुरक्षा); प्रामाणिक अपराध आंकड़ों को उद्धृत करने और कानून प्रवर्तन प्रदर्शन के मूल्यांकन के लिए आवश्यक।
साइबर अपराध
कंप्यूटर या डिजिटल नेटवर्क से जुड़ी आपराधिक गतिविधियाँ, जिन्हें IT Act, 2000 के तहत वर्गीकृत किया गया है, जिनमें वित्तीय धोखाधड़ी, पहचान की चोरी (identity theft) और साइबरस्टॉकिंग शामिल हैं।
UPSC context
GS पेपर III (आंतरिक सुरक्षा); संचार नेटवर्क के माध्यम से आंतरिक सुरक्षा की चुनौतियों और महत्वपूर्ण बुनियादी ढांचे की सुरक्षा से संबंधित एक मुख्य विषय।
चार्जशीटिंग दर
एक प्रदर्शन मानक जो कुल जांचे गए और निपटाए गए मामलों में से उन मामलों के प्रतिशत को दर्शाता है जिनमें पुलिस ने न्यायालय में औपचारिक आरोप पत्र (charge sheet) दाखिल किया है।
UPSC context
GS पेपर II (गवर्नेंस) और III (पुलिस सुधार); यह जांच प्रक्रियाओं की दक्षता और आपराधिक न्याय प्रणाली की प्रभावशीलता को मापता है।
सूचना प्रौद्योगिकी (IT) अधिनियम, 2000
भारत में ई-कॉमर्स को कानूनी मान्यता प्रदान करने और हैकिंग तथा डेटा चोरी जैसे साइबर अपराधों के लिए दंड निर्धारित करने वाला प्राथमिक कानून।
UPSC context
GS पेपर III (साइबर सुरक्षा); भारत में डिजिटल गतिविधियों को विनियमित करने और साइबर अपराधों के खिलाफ मुकदमा चलाने के लिए बुनियादी कानूनी ढांचा।
भारतीय साइबर अपराध समन्वय केंद्र (I4C)
गृह मंत्रालय की एक पहल, जिसका उद्देश्य कानून प्रवर्तन एजेंसियों (Law Enforcement Agencies) को साइबर अपराधों से व्यापक और समन्वित तरीके से निपटने के लिए एक ढांचा और इको-सिस्टम प्रदान करना है।
UPSC context
GS पेपर III (आंतरिक सुरक्षा); कानून प्रवर्तन के क्षमता निर्माण और अंतर-राज्यीय सुरक्षा समन्वय पर प्रश्नों के लिए महत्वपूर्ण।
क्राइम एंड क्रिमिनल ट्रैकिंग नेटवर्क एंड सिस्टम्स (CCTNS)
राष्ट्रीय ई-गवर्नेंस योजना के तहत एक मिशन मोड प्रोजेक्ट, जिसका उद्देश्य एक राष्ट्रव्यापी आईटी नेटवर्क के माध्यम से प्रभावी पुलिसिंग के लिए एक व्यापक और एकीकृत प्रणाली बनाना है।
UPSC context
GS पेपर II (ई-गवर्नेंस) और III (आंतरिक सुरक्षा); पुलिस आधुनिकीकरण और अपराधियों की डिजिटल ट्रैकिंग के लिए प्रासंगिक।
प्रारंभिक ट्रैप
साइबर अपराधों की जांच और अभियोजन का कार्य विशेष रूप से भारतीय साइबर अपराध समन्वय केंद्र (I4C) द्वारा किया जाता है।
'पुलिस' और 'लोक व्यवस्था' राज्य के विषय हैं। राज्य पुलिस साइबर अपराधों की जांच करती है। I4C केवल एक समन्वय ढांचा (coordination framework) प्रदान करता है, न कि प्रत्यक्ष जांच।
संबंधित अवधारणाएँ
साइबर खतरों से निपटने के लिए भारत का संस्थागत ढांचा क्या है?
- CERT-In: MeitY के तहत कंप्यूटर सुरक्षा घटनाओं पर प्रतिक्रिया देने, एडवाइजरी जारी करने और भेद्यता अलर्ट (vulnerability alerts) को ट्रैक करने के लिए नोडल एजेंसी।
- NCIIPC: IT Act के तहत राष्ट्र के क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर (CII) जैसे कि पावर ग्रिड और बैंकिंग सिस्टम की सुरक्षा के लिए बनाया गया।
- I4C: यह राज्यों को साइबर अपराध जांच में समन्वय स्थापित करने में मदद करने के लिए MHA के तहत कार्य करता है। यह नेशनल साइबर क्राइम रिपोर्टिंग पोर्टल (National Cyber Crime Reporting Portal) की मेजबानी करता है।
साइबर अपराधों में चार्जशीट दाखिल करने की दर इतनी कम क्यों है?
- क्षेत्राधिकार संबंधी टकराव: डिजिटल अपराधों की सीमाहीन प्रकृति के लिए जटिल अंतर-राज्यीय और अंतर्राष्ट्रीय सहयोग की आवश्यकता होती है, जिससे जाँच में अत्यधिक देरी होती है।
- Capacity deficit: राज्य पुलिस बल प्रशिक्षित डिजिटल फोरेंसिक कर्मियों और अस्थायी (volatile) इलेक्ट्रॉनिक साक्ष्यों को संसाधित करने के लिए आधुनिक प्रयोगशालाओं की भारी कमी का सामना कर रहे हैं।
- अनामिकता उपकरण: VPNs, डार्क वेब नेटवर्क और क्रिप्टोकरेंसी का बढ़ता उपयोग पहचान और वित्तीय पदचिह्नों (financial trails) का पता लगाने के मार्ग में बाधाएं (dead-ends) उत्पन्न करता है।
अंतर-विषय पैटर्न
डिजिटल समावेशन बनाम डिजिटल साक्षरता
UPI और JAM ट्रिनिटी के तीव्र विस्तार ने संरचनात्मक रूप से जमीनी स्तर की डिजिटल साक्षरता को पीछे छोड़ दिया है, जिससे नागरिक सोशल इंजीनियरिंग और OTP धोखाधड़ी के प्रति अत्यधिक संवेदनशील हो गए हैं।
साइबर हिंसा और महिलाओं की सुरक्षा
GS-1 (समाज) और GS-3 (साइबर सुरक्षा) से जुड़ा हुआ है। साइबर-दुर्व्यवहार की उच्च दरें और निराशाजनक अभियोजन महिलाओं को डिजिटल स्पेस से दूर करते हैं, जिससे भारत की डिजिटल अर्थव्यवस्था में लैंगिक समानता के लिए खतरा पैदा होता है।

GS-3 मुख्य परीक्षा में I4C जैसी केंद्रीय एजेंसियों की तुलना में सीमा-रहित साइबर अपराधों से निपटने में राज्य पुलिस की क्षमता की कमी (capacity deficit) पर प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2022MainsGS3
What are the different elements of cyber security ? Keeping in view the challenges in cyber security, examine the extent to which India has successfully developed a comprehensive National Cyber Security Strategy.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
