ऑनलाइन शोषण से बच्चों की रक्षा के लिए बहुआयामी रणनीति
स्रोत:द हिंदू ↗
क्यों मायने रखता है
यह लेख बाल अधिकारों और डिजिटल गवर्नेंस के अंतर्संबंधों (intersection) पर महत्वपूर्ण अंतर्दृष्टि प्रदान करता है, जो GS2 (संवेदनशील वर्ग) और GS3 (साइबर सुरक्षा) के लिए एक अत्यंत प्रासंगिक विषय है। यह विशिष्ट नीतिगत सिफारिशें (जैसे आयु सत्यापन और नाबालिगों के लिए सोशल मीडिया प्रतिबंध) पेश करता है और पुलिसिंग में मौजूद प्रणालीगत बाधाओं (systemic bottlenecks) को उजागर करता है, जो संवेदनशील आबादी की रक्षा हेतु साइबर स्पेस के विनियमन पर Mains के उत्तरों के लिए मूल्यवान बिंदु हैं।
सारांश
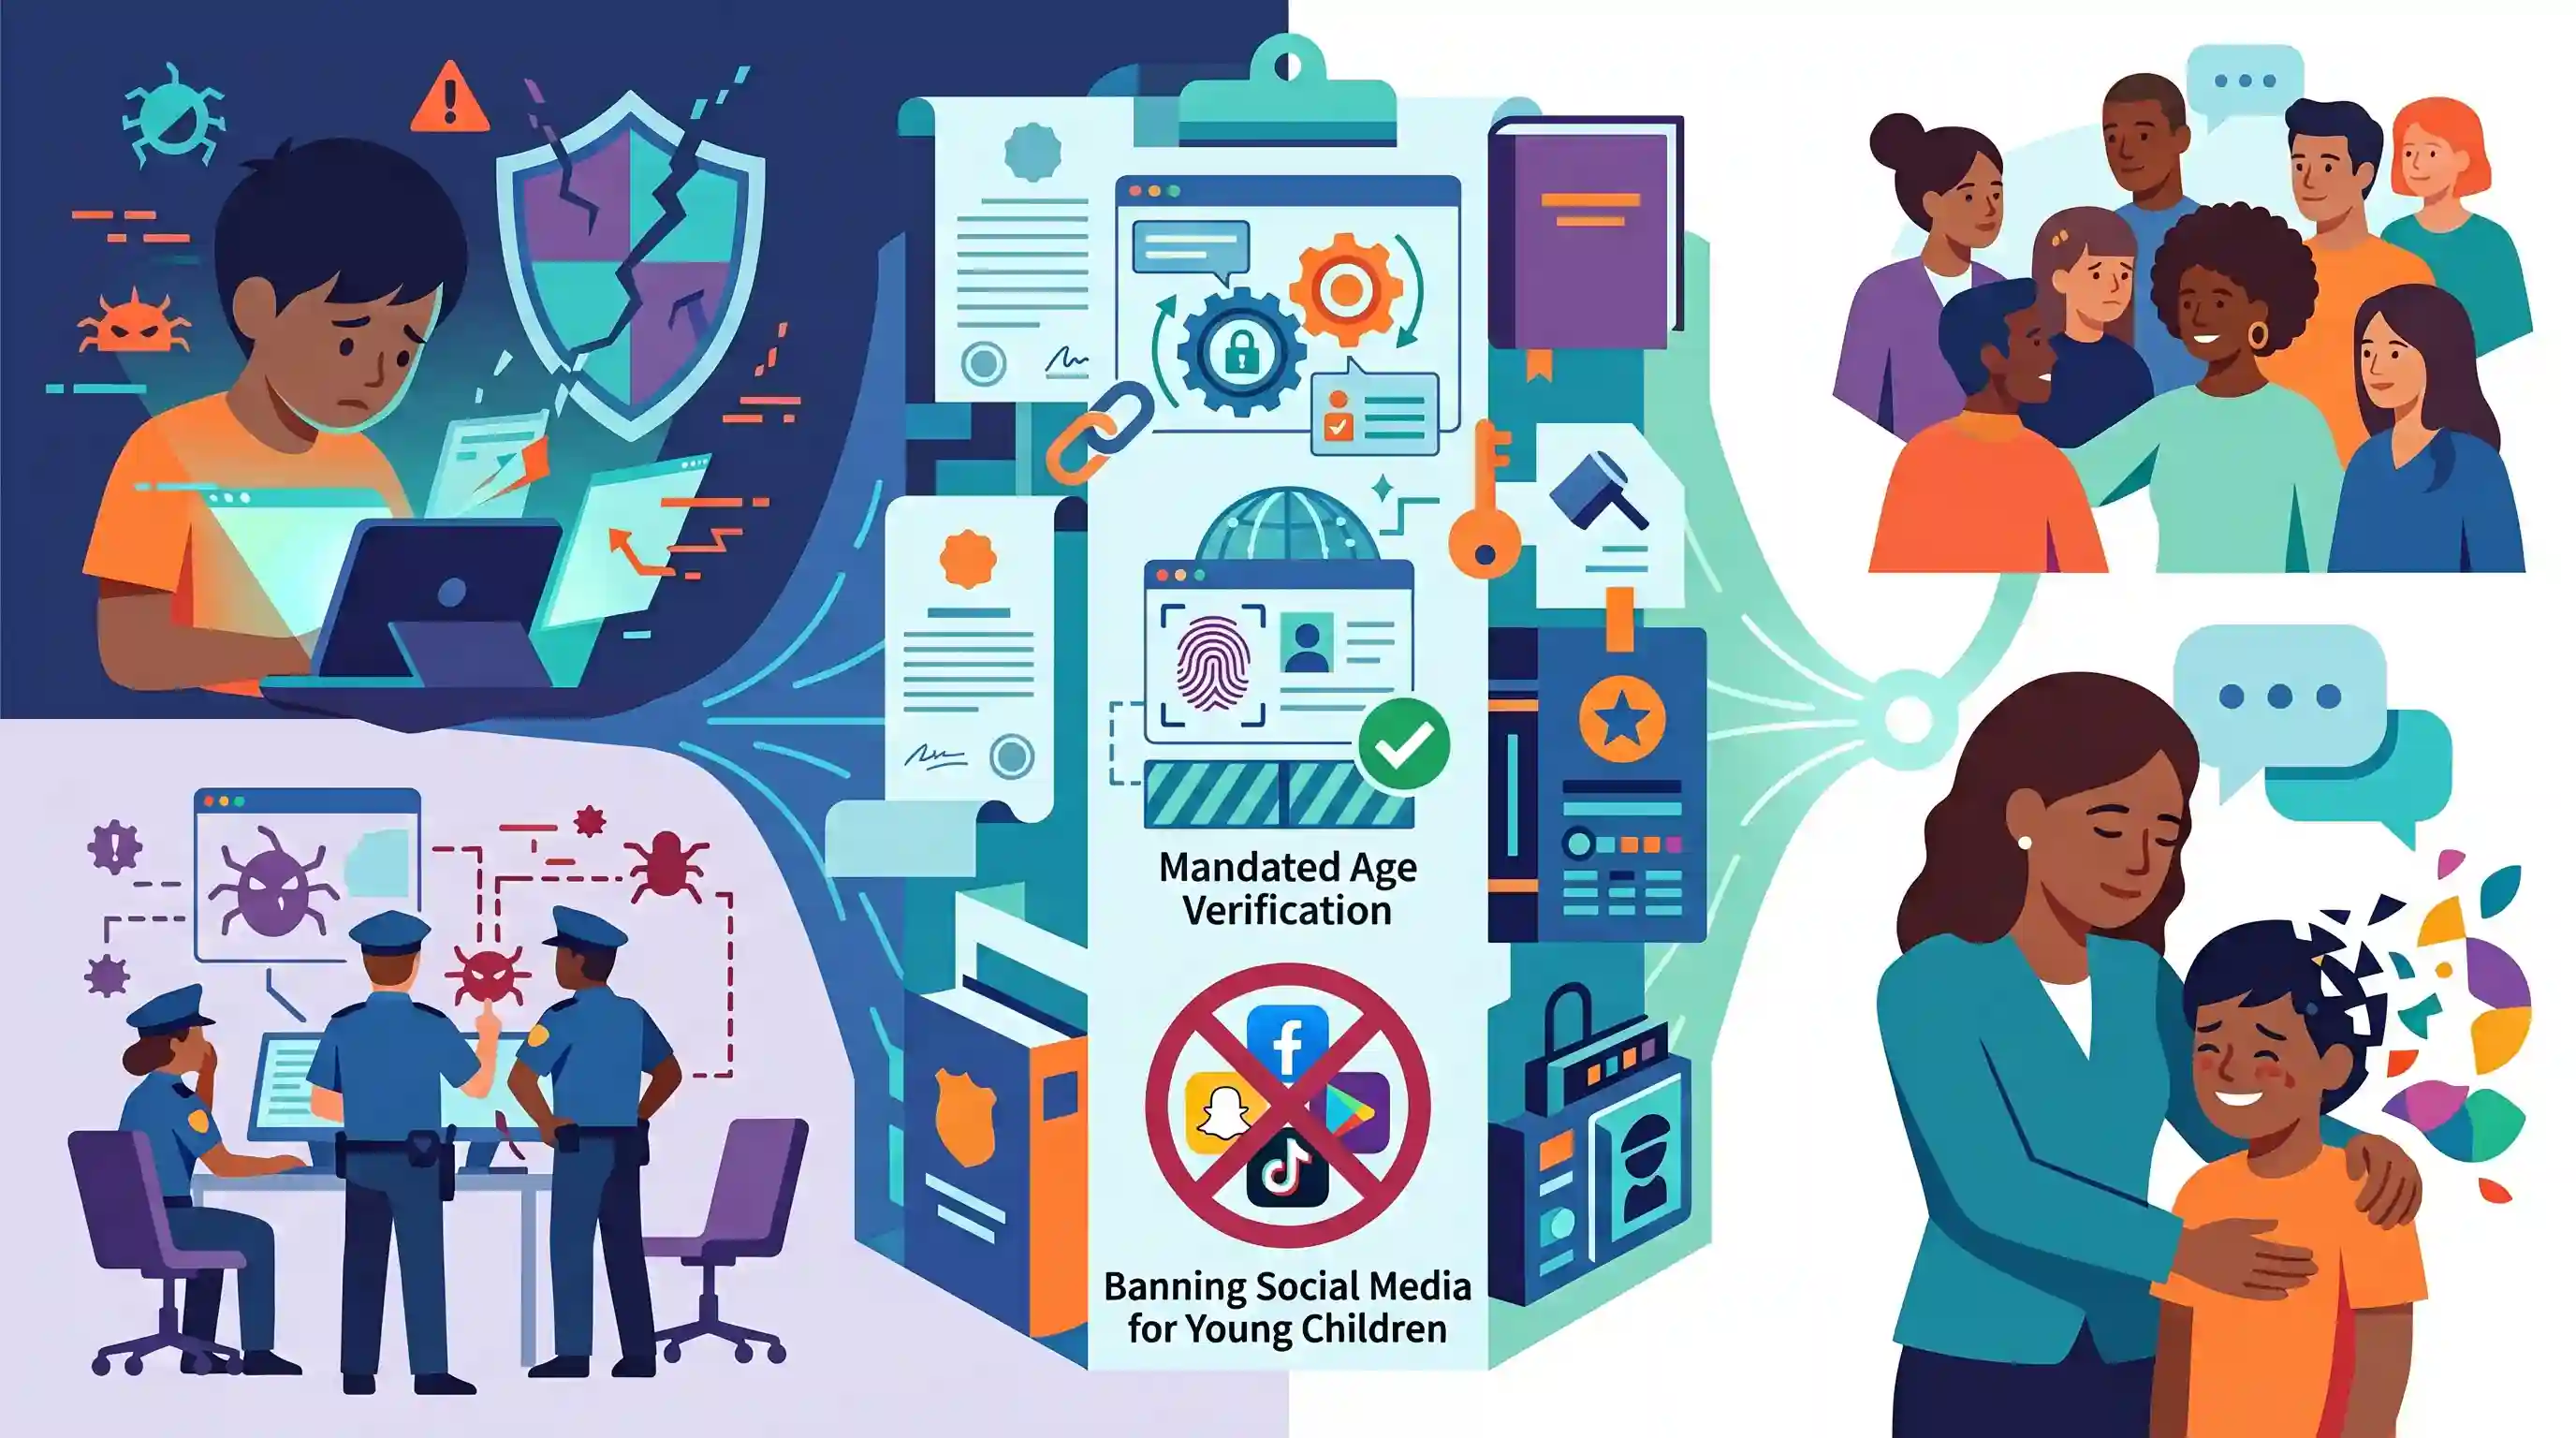
हैदराबाद में आयोजित शील्ड 2026 (Shield 2026) कॉन्क्लेव के विशेषज्ञों ने इस बात पर जोर दिया कि केवल तकनीक ऑनलाइन बाल शोषण को नहीं रोक सकती; इसे मजबूत नीतियों और सक्षम पुलिसिंग का समर्थन मिलना चाहिए। प्रमुख सिफारिशों में 'सेफ्टी बाई डिजाइन' (safety by design) को शामिल करना, डिजिटल प्लेटफॉर्म्स के लिए आयु सत्यापन अनिवार्य करना और छोटे बच्चों के लिए सोशल मीडिया पर प्रतिबंध लगाना शामिल था। चर्चाओं में साइबर खतरों से निपटने के लिए कानून प्रवर्तन (law enforcement) में तकनीकी विशेषज्ञों की भारी कमी पर भी प्रकाश डाला गया। इसके अलावा, वक्ताओं ने बाल पीड़ितों द्वारा झेले जाने वाले गंभीर और दीर्घकालिक मनोवैज्ञानिक आघात को दूर करने में नागरिक समाज और प्रशिक्षित परामर्शदाताओं की अनिवार्य भूमिका को रेखांकित किया।
मुख्य बिंदु
- शील्ड 2026 कॉन्क्लेव ने इस बात पर जोर दिया कि बच्चों को ऑनलाइन शोषण से बचाने के लिए तकनीक, त्वरित नीति निर्माण और निरंतर मानवीय जुड़ाव को संयोजित करने वाले एक बहुआयामी दृष्टिकोण की आवश्यकता है।
- विशेषज्ञों ने 'निवारण-प्रथम' (prevention-first) रणनीति का आह्वान किया, जिसमें छोटे बच्चों द्वारा सोशल मीडिया के उपयोग पर कड़े प्रतिबंध और आयु-अनुपयुक्त सामग्री वाले प्लेटफॉर्मों के लिए अनिवार्य आयु सत्यापन की वकालत की गई है।
- कानून प्रवर्तन को बच्चों के खिलाफ साइबर अपराधों से निपटने में गंभीर व्यावहारिक चुनौतियों का सामना करना पड़ रहा है, विशेष रूप से विकसित होती आपराधिक पद्धतियों को समझने के लिए विशेषज्ञ तकनीकी कर्मियों की भारी कमी है।
- ऑनलाइन यौन शोषण के दीर्घकालिक आघात से युवा पीड़ितों को उबरने में मदद करने हेतु आवश्यक मानवीय जुड़ाव प्रदान करने के लिए जिला और स्कूल स्तर पर नागरिक समाज संगठन और प्रशिक्षित परामर्शदाता अनिवार्य हैं।
महत्वपूर्ण शब्द
जस्ट राइट्स फॉर चिल्ड्रन (JRC)

250 से अधिक NGOs का एक वैश्विक नेटवर्क जो बाल तस्करी, श्रम, विवाह और ऑनलाइन शोषण से निपटने के लिए कानूनी हस्तक्षेपों पर केंद्रित है।
UPSC context
GS पेपर 2 (सामाजिक न्याय/नागरिक समाज)। मानवाधिकारों और कानूनी सुधारों में गैर-राज्य अभिनेताओं की भूमिका के लिए प्रासंगिक।
इंडिया चाइल्ड प्रोटेक्शन (ICP)
एक एनजीओ (NGO) नेटवर्क (जिसे अक्सर इंडिया चाइल्ड प्रोटेक्शन फंड कहा जाता है) जो बाल शोषण पर अंकुश लगाने और POCSO मामलों की पेंडेंसी की निगरानी के लिए अनुसंधान और फंडिंग पर केंद्रित है।
UPSC context
GS पेपर 2 (बच्चों से संबंधित मुद्दे)। डेटा-संचालित बाल सुरक्षा और न्यायिक प्रभावकारिता की समझ का परीक्षण करता है।
डिज़ाइन द्वारा सुरक्षा
एक सक्रिय सिद्धांत जहाँ सुरक्षा और गोपनीयता संबंधी सुरक्षा उपायों को शुरुआत से ही डिजिटल प्लेटफॉर्म के तकनीकी आर्किटेक्चर और डिफॉल्ट सेटिंग्स में अंतर्निहित किया जाता है।
UPSC context
GS पेपर 3 (साइबर सुरक्षा) और GS पेपर 2। प्लेटफॉर्म जवाबदेही और प्रणालीगत जोखिम शमन (systemic risk mitigation) से संबंधित विषयों के लिए महत्वपूर्ण।
आयु सत्यापन
डिजिटल प्लेटफॉर्म द्वारा उपयोगकर्ता की आयु की पुष्टि करने के लिए उपयोग की जाने वाली तकनीकी प्रक्रियाएं, जिनका मुख्य उद्देश्य नाबालिगों को आयु-अनुपयुक्त सामग्री से बचाना और माता-पिता की सहमति सुनिश्चित करना है।
UPSC context
GS Paper 2 (सरकारी हस्तक्षेप)। डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम और सुरक्षा के साथ गोपनीयता को संतुलित करने से संबंधित है।
POCSO अधिनियम, 2012
यौन शोषण को दंडित करने के लिए बच्चों के अनुकूल कानूनी ढांचा प्रदान करने वाला 2012 का एक व्यापक कानून, जिसमें बाल यौन शोषण सामग्री का ऑनलाइन प्रसारण भी शामिल है।
UPSC context
GS पेपर 2 (कमजोर वर्गों के लिए कानून)। बाल अधिकारों और न्यायिक सुधारों पर प्रश्नों के लिए एक महत्वपूर्ण विधायी ढांचा।
डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम, 2023
डेटा प्रोसेसिंग के लिए सहमति-आधारित ढांचा (consent-based framework) स्थापित करने वाला कानून, जो बच्चों के डेटा की सुरक्षा और आयु सत्यापन के लिए प्लेटफॉर्मों पर 'वैश्वासिक कर्तव्य' (fiduciary duties) आरोपित करता है।
UPSC context
GS पेपर 3 (सुरक्षा/IT) और GS पेपर 2 (अधिकार)। डिजिटल संप्रभुता और मध्यस्थों के कानूनी दायित्वों के ज्ञान का परीक्षण करता है।
शील्ड 2026
हैदराबाद में आयोजित एक वार्षिक साइबर सुरक्षा सम्मेलन, जो AI-संचालित रक्षा, बाल संरक्षण, और कानून प्रवर्तन एवं नागरिक समाज के बीच सहयोग पर केंद्रित है।
UPSC context
GS पेपर 3 (आंतरिक सुरक्षा)। साइबर अपराधों में राज्य-स्तरीय संस्थागत तंत्र और सार्वजनिक-निजी भागीदारी के अध्ययन के लिए प्रासंगिक।
तेलंगाना साइबर सुरक्षा ब्यूरो (TGCSB)
तेलंगाना पुलिस के तहत एक विशेष राज्य एजेंसी जो फोरेंसिक विशेषज्ञता और विशेष इकाइयों के माध्यम से साइबर अपराध से निपटने और साइबर सुरक्षा को मजबूत करने के लिए समर्पित है।
UPSC context
GS पेपर 3 (आंतरिक सुरक्षा)। डिजिटल खतरों से निपटने वाली राज्य के नेतृत्व वाली विशेष कानून प्रवर्तन एजेंसियों के एक मॉडल के रूप में महत्वपूर्ण।
प्रारंभिक ट्रैप
POCSO अधिनियम 2012 स्पष्ट रूप से AI-जनित सिंथेटिक चाइल्ड सेक्सुअल अब्यूज मटेरियल (CSAM) को दंडित करता है, जिसमें पूर्णतः अस्तित्वहीन, कंप्यूटर-जनित बच्चे शामिल होते हैं।
वर्तमान IT नियम और POCSO पूर्ण रूप से सिंथेटिक AI-जनित CSAM से निपटने में संघर्ष कर रहे हैं जहाँ कोई वास्तविक बच्चा पीड़ित नहीं होता है। वास्तविक मानव पीड़ित की अनुपस्थिति एक विनियामक 'ग्रे एरिया' पैदा करती है जो पुरानी परिभाषाओं के तहत स्पष्ट रूप से शामिल नहीं है।
संबंधित अवधारणाएँ
भारत में ऑनलाइन बाल यौन शोषण से निपटने के लिए प्रमुख कानूनी प्रावधान क्या हैं?
- आईटी अधिनियम की धारा 67B: इलेक्ट्रॉनिक रूप में बच्चों को यौन रूप से स्पष्ट कृत्यों में चित्रित करने वाली सामग्री के प्रकाशन, संचरण, निर्माण या उसे ब्राउज़ करने को दंडित करता है।
- POCSO अधिनियम 2012: इसमें विशिष्ट प्रावधान (धारा 13 और 14) शामिल हैं, जो बच्चों के अश्लील उद्देश्यों के लिए उपयोग और ऐसी सामग्री के भंडारण/वितरण को अपराध घोषित करते हैं।
डिजिटल प्लेटफॉर्म के लिए 'Safety by Design' (SBD) सिद्धांत का क्या अर्थ है?
- प्रोएक्टिव आर्किटेक्चर: प्रतिक्रियात्मक मॉडरेशन पर निर्भर रहने के बजाय, सॉफ्टवेयर के मुख्य डिजाइन चरण में ही उपयोगकर्ता सुरक्षा, खतरे के शमन और आयु सत्यापन को सीधे अंतर्निहित करना।
- प्राइवेसी बाय डिफ़ॉल्ट: यह सुनिश्चित करना कि डिफ़ॉल्ट सेटिंग्स उपयोगकर्ता की गोपनीयता को अधिकतम करें, विशेष रूप से नाबालिगों के लिए, जिसमें लक्षित विज्ञापन (targeted advertising) और सार्वजनिक डेटा साझाकरण को स्वचालित रूप से अक्षम किया जाए।
अंतर-विषय पैटर्न
साइबर पुलिसिंग में क्षमता की कमी
डिजिटल फॉरेंसिक विशेषज्ञों की भारी कमी GS-3 साइबर सुरक्षा को सीधे तौर पर GS-2 पुलिस सुधार की बहसों से जोड़ती है, जो जटिल तकनीकी अपराधों से निपटने में संस्थागत बाधाओं को रेखांकित करती है।
DPDP अधिनियम 2023 और बच्चों की डेटा प्राइवेसी
डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम बच्चों के डेटा के प्रसंस्करण के लिए सत्यापन योग्य माता-पिता की सहमति को अनिवार्य बनाता है, जो स्पष्ट रूप से ऑनलाइन बाल संरक्षण को निजता के व्यापक मौलिक अधिकार से जोड़ता है।

GS-3 मुख्य परीक्षा में AI-जनित सिंथेटिक CSAM खतरों को IT अधिनियम और POCSO अधिनियम की नियामक सीमाओं के साथ एकीकृत करने वाले प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2025MainsGS2
The National Commission for Protection of Child Rights has to address the challenges faced by children in the digital era. Examine the existing policies and suggest measures the Commission can initiate to tackle the issue.
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
