चीनी ऐप्स के संबंध में विनियामक ढांचा और प्रौद्योगिकी शासन
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
यह भू-राजनीति (geopolitics), FDI नीति और डिजिटल गवर्नेंस के अंतर्संबंधों पर एक महत्वपूर्ण केस स्टडी (case study) प्रदान करता है। तदर्थ नीतिगत उपायों (ad-hoc policy measures) बनाम संस्थागत विनियमन (institutionalized regulation) की बारीकियों को समझना GS2 (Governance) और GS3 (Economy, Cyber Security) के लिए अत्यंत महत्वपूर्ण है।
सारांश
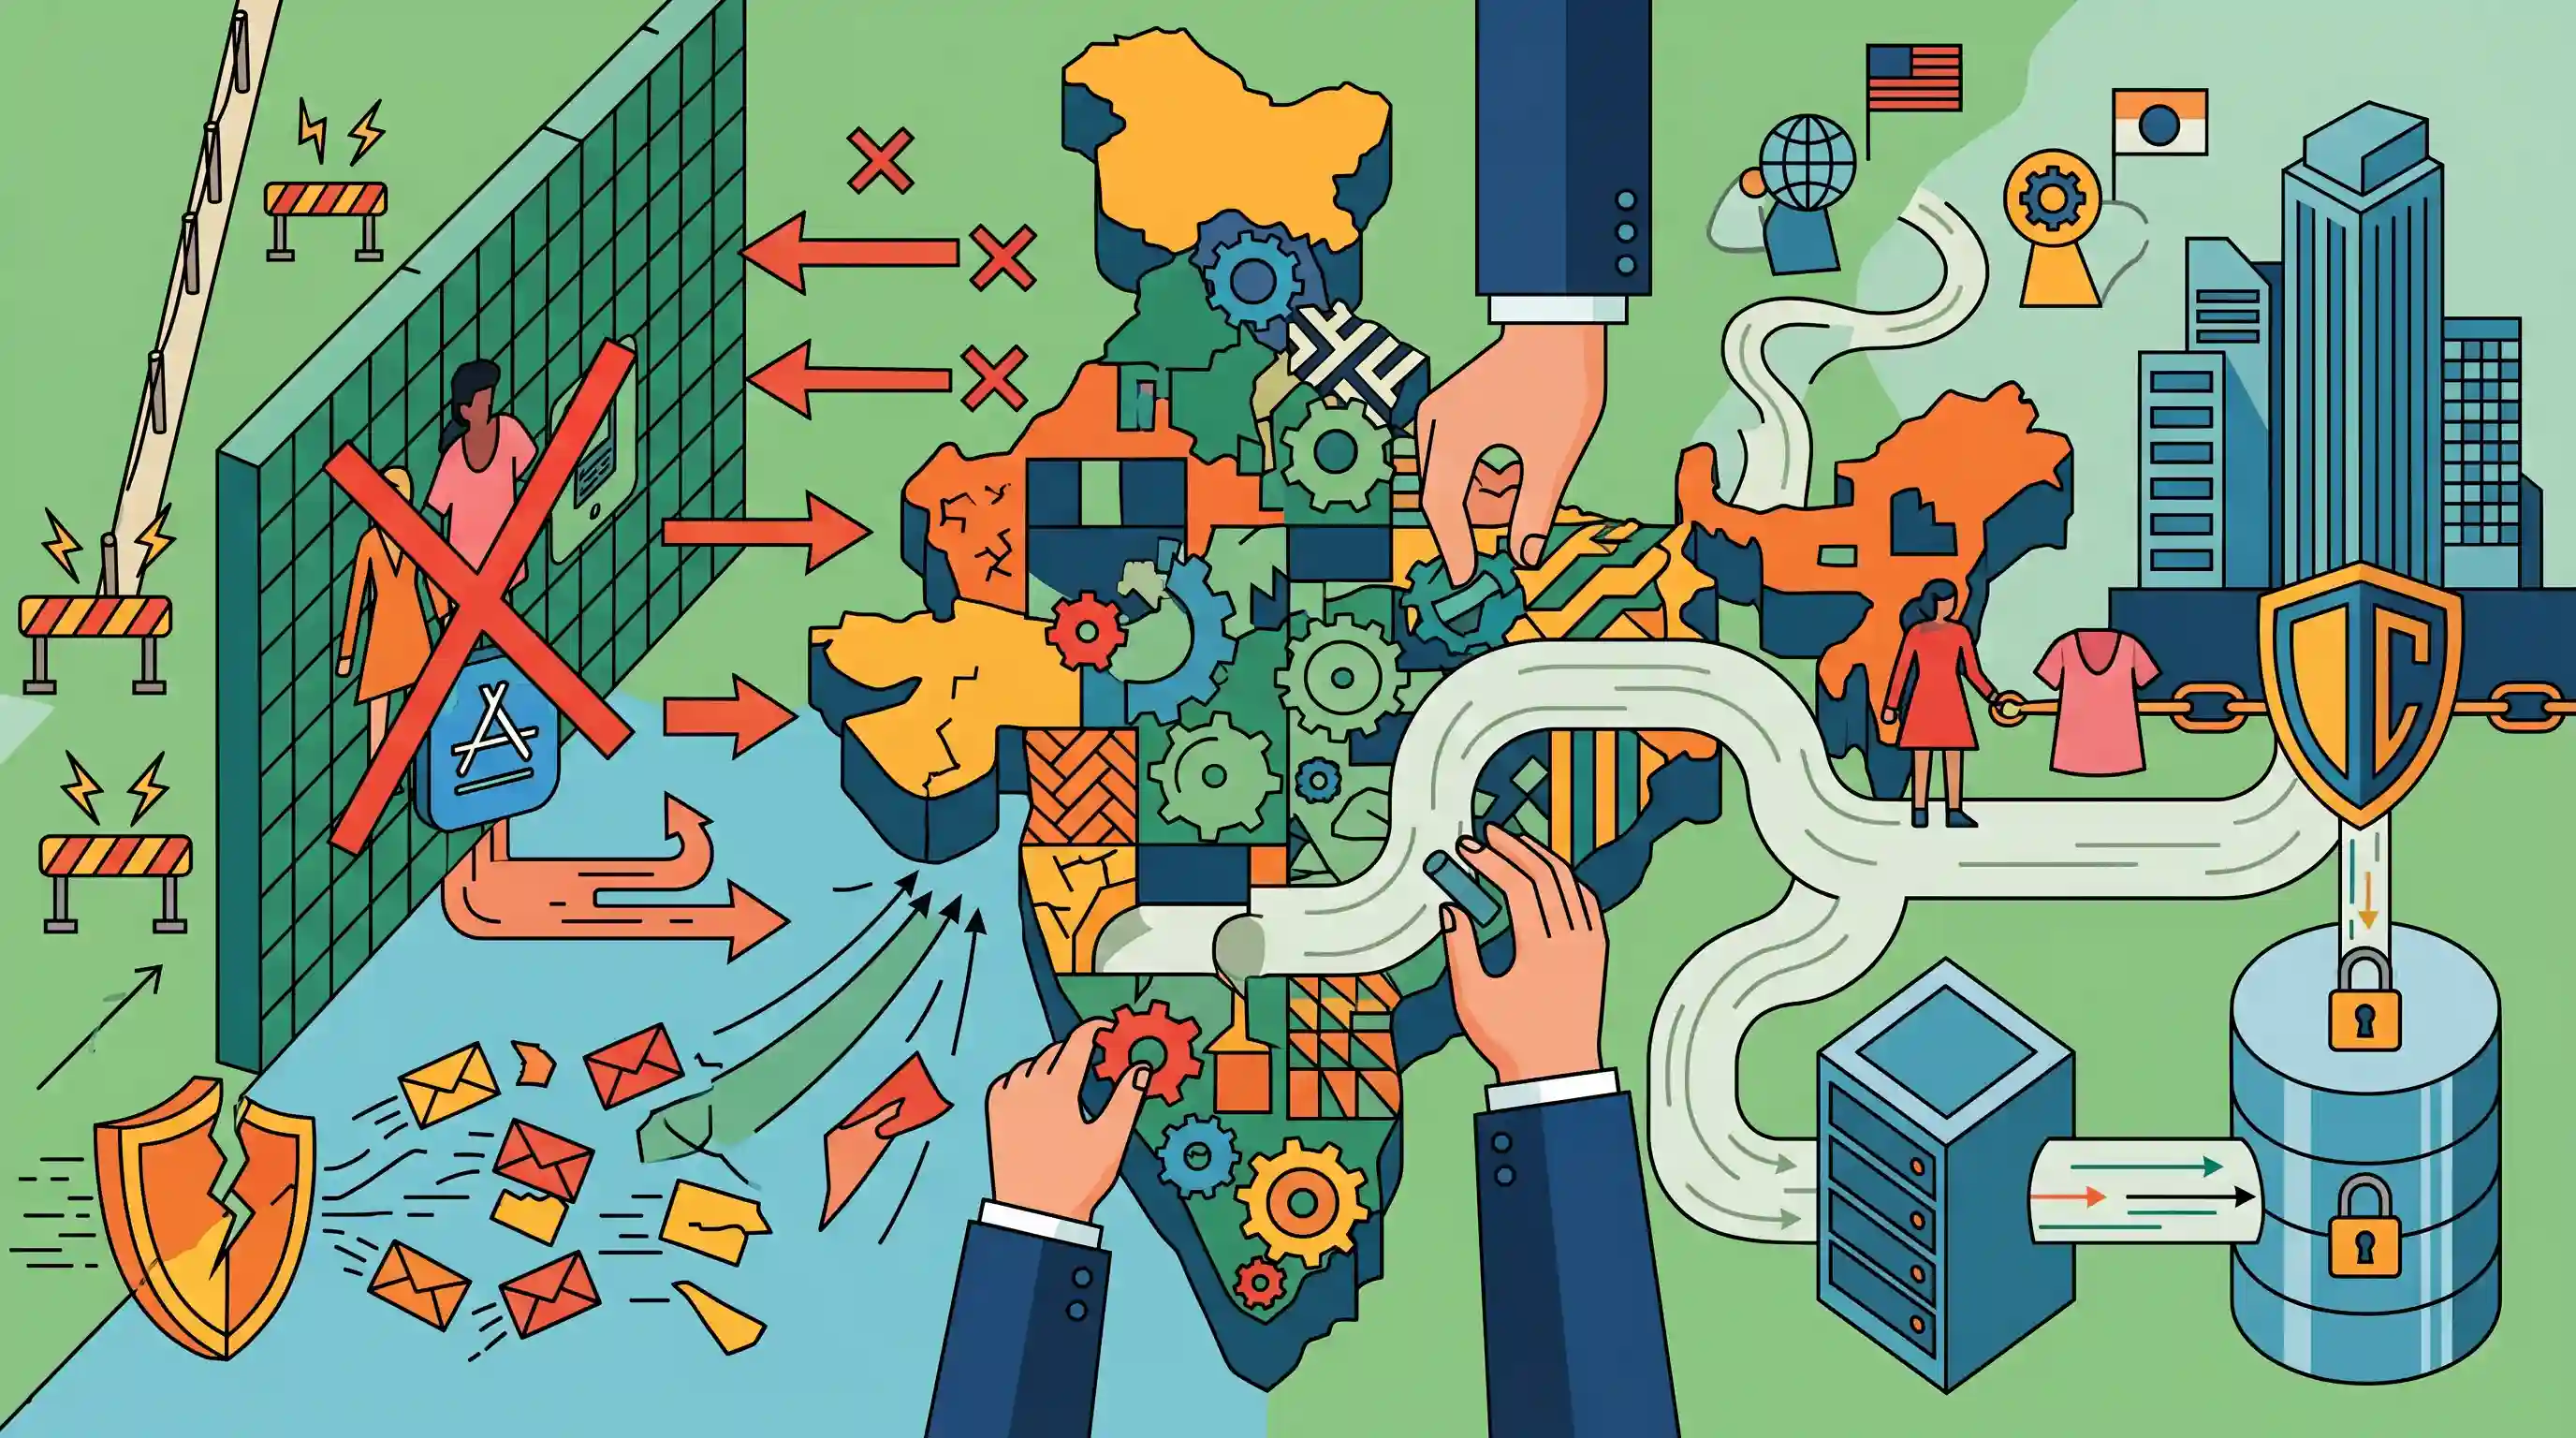
यह लेख भारत के प्रौद्योगिकी शासन (technology governance) के दृष्टिकोण की आलोचना करता है, जिसमें चीनी फास्ट-फैशन ब्रांड Shein की आगामी वापसी को एक प्रमुख उदाहरण के रूप में पेश किया गया है। सीमा पर तनाव के बाद 2020 में IT अधिनियम की धारा 69A के तहत TikTok के साथ प्रतिबंधित होने के बाद, Shein डेटा पर घरेलू नियंत्रण सुनिश्चित करने के लिए Reliance Retail के साथ साझेदारी करके भारतीय बाजार में फिर से प्रवेश कर रहा है। लेखक का तर्क है कि यह वापसी भारत की प्रौद्योगिकी और डेटा सुरक्षा नीतियों की तदर्थ (ad-hoc) और मनमानी प्रकृति को उजागर करती है। विदेशी निवेश और डेटा संप्रभुता के प्रबंधन के लिए पारदर्शी, पूर्वानुमानित और मजबूत संस्थागत ढांचे विकसित करने के बजाय, सरकार अपारदर्शी प्रतिबंधों और चयनात्मक समाधानों पर निर्भर है। यह 'मामले-दर-मामले' (case-by-case) वाला दृष्टिकोण न केवल नियामक पूर्वानुमानितता को कमजोर करता है, बल्कि यह भी दर्शाता है कि विदेशी टेक कंपनियां मुख्य रूप से बड़े घरेलू समूहों (conglomerates) के साथ गठबंधन करके सुरक्षा बाधाओं को पार कर सकती हैं।
मुख्य बिंदु
- Shein, एक चीनी फास्ट-फैशन ऐप जिसे राष्ट्रीय सुरक्षा चिंताओं के कारण IT एक्ट की धारा 69A के तहत 2020 में प्रतिबंधित कर दिया गया था, Reliance Retail के साथ साझेदारी के माध्यम से भारत में वापसी कर रहा है।
- प्रतिबंधों से बचने और डेटा सुरक्षा चिंताओं को दूर करने के लिए, Shein का डेटा नियंत्रण और इंफ्रास्ट्रक्चर स्थानीयकृत किया जाएगा और घरेलू भागीदार द्वारा प्रबंधित किया जाएगा।
- यह वापसी भारत के टेक गवर्नेंस (tech governance) की 'तदर्थ' (ad-hoc) प्रकृति को रेखांकित करती है, जो सुसंगत नियामक ढांचों के बजाय अपारदर्शी कार्यकारी कार्रवाइयों, अचानक लगाए गए प्रतिबंधों और चुनिंदा मंजूरियों पर भारी रूप से निर्भर है।
- लेखक का मानना है कि सुरक्षा प्रतिबंधों से बचने के लिए विदेशी परिचालनों को घरेलू समूहों (domestic conglomerates) के माध्यम से संचालित करना मनमानी नीति-निर्माण को दर्शाता है, जो संभावित रूप से घरेलू एकाधिकार (domestic monopolies) के पक्ष में हो सकता है।
- यह स्थिति सीमा पार डेटा प्रवाह (cross-border data flows), FDI और डिजिटल सुरक्षा को प्रबंधित करने के लिए पूर्वानुमानित (predictable), पारदर्शी और संस्थागत तंत्र (जैसे DPDP Act के प्रभावी कार्यान्वयन) की आवश्यकता को रेखांकित करती है।
महत्वपूर्ण शब्द
सूचना प्रौद्योगिकी अधिनियम की धारा 69A

IT अधिनियम, 2000 का एक प्रावधान, जो केंद्र सरकार को राष्ट्रीय सुरक्षा, संप्रभुता या सार्वजनिक व्यवस्था के कारणों से ऑनलाइन सूचनाओं तक सार्वजनिक पहुँच को अवरुद्ध करने की शक्ति प्रदान करता है।
UPSC context
GS Paper 2 एवं 3: कार्यकारी शक्तियों, राष्ट्रीय सुरक्षा और डिजिटल अधिकारों पर उनके प्रभाव की समझ का परीक्षण करता है।
2020 का प्रेस नोट 3
भारत की FDI नीति में 2020 का एक संशोधन जिसके तहत भारत के साथ जमीनी सीमा साझा करने वाले देशों से निवेश के लिए सरकार की पूर्व मंजूरी अनिवार्य है, जो मुख्य रूप से अवसरवादी अधिग्रहणों (opportunistic takeovers) को लक्षित करता है।
UPSC context
GS पेपर 3: भारतीय अर्थव्यवस्था। FDI रुझानों, भू-राजनीतिक प्रभावों और आर्थिक संप्रभुता के विश्लेषण के लिए महत्वपूर्ण।
डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम, 2023
2023 में अधिनियमित एक व्यापक कानूनी ढांचा, जो व्यक्तिगत गोपनीयता अधिकारों और डेटा के वैध उपयोग के बीच संतुलन स्थापित करते हुए डिजिटल व्यक्तिगत डेटा के प्रसंस्करण (processing) को विनियमित करता है।
UPSC context
GS पेपर 2: शासन व्यवस्था और राजव्यवस्था। निजता के मौलिक अधिकार पर आधारित प्रश्नों के लिए अत्यंत महत्वपूर्ण।
डेटा संप्रभुता
यह सिद्धांत कि किसी राष्ट्र का अपनी सीमाओं के भीतर उत्पन्न डेटा पर अधिकार होता है, जिसमें अक्सर राष्ट्रीय सुरक्षा और क्षेत्राधिकार सुनिश्चित करने के लिए स्थानीय भंडारण (local storage) और प्रसंस्करण (processing) की आवश्यकता होती है।
UPSC context
GS पेपर 3: साइबर सुरक्षा। डिजिटल वैश्वीकरण बनाम राष्ट्रीय हित पर चर्चाओं के केंद्र में।
नियामक पूर्वानुमेयता
सरकार के नियमों और उनके प्रवर्तन की निरंतरता और पारदर्शिता, जो व्यवसायों को अचानक नीतिगत बदलावों के डर के बिना सोच-समझकर दीर्घकालिक निवेश निर्णय लेने में सक्षम बनाती है।
UPSC context
GS पेपर 2: गवर्नेंस। 'Ease of Doing Business' और तदर्थ नीति निर्माण की आलोचना करने की क्षमता का परीक्षण करता है।
प्रारंभिक ट्रैप
DPDP Act 2023 भारत में संचालित सभी विदेशी रिटेल और टेक ऐप्स के लिए सख्त डेटा लोकलाइजेशन अनिवार्य करता है।
DPDP अधिनियम वास्तव में एक 'नेगेटिव लिस्ट' (negative list) दृष्टिकोण का उपयोग करता है, जो केंद्र सरकार द्वारा विशेष रूप से प्रतिबंधित किए जाने तक किसी भी क्षेत्राधिकार (jurisdiction) में सीमा पार डेटा हस्तांतरण (cross-border data transfers) की अनुमति देता है। यह पूर्ण डेटा स्थानीयकरण (blanket data localization) को अनिवार्य नहीं बनाता है।
संबंधित अवधारणाएँ
IT अधिनियम की धारा 69A के तहत डिजिटल सामग्री को ब्लॉक करने के कानूनी आधार क्या हैं?
- संप्रभुता और रक्षा: भारत की संप्रभुता, अखंडता और रक्षा की सुरक्षा के लिए।
- सुरक्षा और विदेश संबंध: राज्य की सुरक्षा और विदेशी राज्यों के साथ मैत्रीपूर्ण संबंधों को बनाए रखने के लिए।
- लोक व्यवस्था: उपरोक्त से संबंधित किसी भी संज्ञेय अपराध को किए जाने के लिए उकसावे को रोकने हेतु।
प्रेस नोट 3 (2020) भारत की FDI नीति में किस प्रकार बदलाव करता है?
- सीमावर्ती देशों की मंजूरी: भारत के साथ भूमि सीमा साझा करने वाले देशों से आने वाले सभी FDI के लिए सरकार की पूर्व अनुमति अनिवार्य है।
- लाभकारी स्वामित्व क्लॉज: यह तब भी लागू होता है जब निवेश का लाभकारी स्वामी (beneficial owner) किसी सीमावर्ती देश में स्थित हो या वहां का नागरिक हो।
- अवसरवाद-विरोधी उद्देश्य: मूल रूप से इसे COVID-19 महामारी के दौरान कमजोर भारतीय कंपनियों के अवसरवादी अधिग्रहण को रोकने के लिए लागू किया गया था।
अंतर-विषय पैटर्न
FDI प्रतिबंध + प्रॉक्सी के माध्यम से डेटा संप्रभुता
शीन (Shein) का JV मॉडल यह दर्शाता है कि कैसे भारत के सीमावर्ती देशों से संबंधित FDI प्रतिबंध (प्रेस नोट 3) तेजी से वास्तविक (de-facto) डेटा स्थानीयकरण (data localization) अधिदेशों में बदल रहे हैं, जिन्हें घरेलू कॉर्पोरेट प्रॉक्सी के माध्यम से लागू किया जा रहा है।
कार्यकारी प्रतिबंध बनाम वैधानिक डेटा गवर्नेंस
यह धारा 69A के तहत कार्यपालिका द्वारा लगाए गए मनमाने ऐप प्रतिबंधों और हाल ही में अधिनियमित DPDP Act 2023 के तहत संस्थागत, नियम-आधारित डेटा गवर्नेंस की ओर होने वाले बदलाव के बीच जारी तनाव को रेखांकित करता है।

DPDP अधिनियम 2023 के तहत 'नेगेटिव लिस्ट' डेटा ट्रांसफर और धारा 69A की ब्लॉकिंग शक्तियों के बीच तुलना करने वाले एक बहु-कथनीय (multi-statement) प्रीलिम्स प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2024MainsGS3
Describe the context and salient features of the Digital Personal Data Protection Act, 2023.
- 2016MainsGS3
Justify the need for FDI for the development of the Indian economy. Why there is gap between MOUs signed and actual FDIs? Suggest remedial steps to be taken for increasing actual FDIs in India.
- 2013MainsGS3
Though India allowed Foreign Direct Investment (FDI) in what is called multi-brand retail through the joint venture route in September 2012, the FDI, even after a year, has not picked up. Discuss the reasons.
