डिजिटल धोखाधड़ी और वित्तीय अपराधों पर उच्चतम न्यायालय के निर्देश
स्रोत:द हिंदू ↗
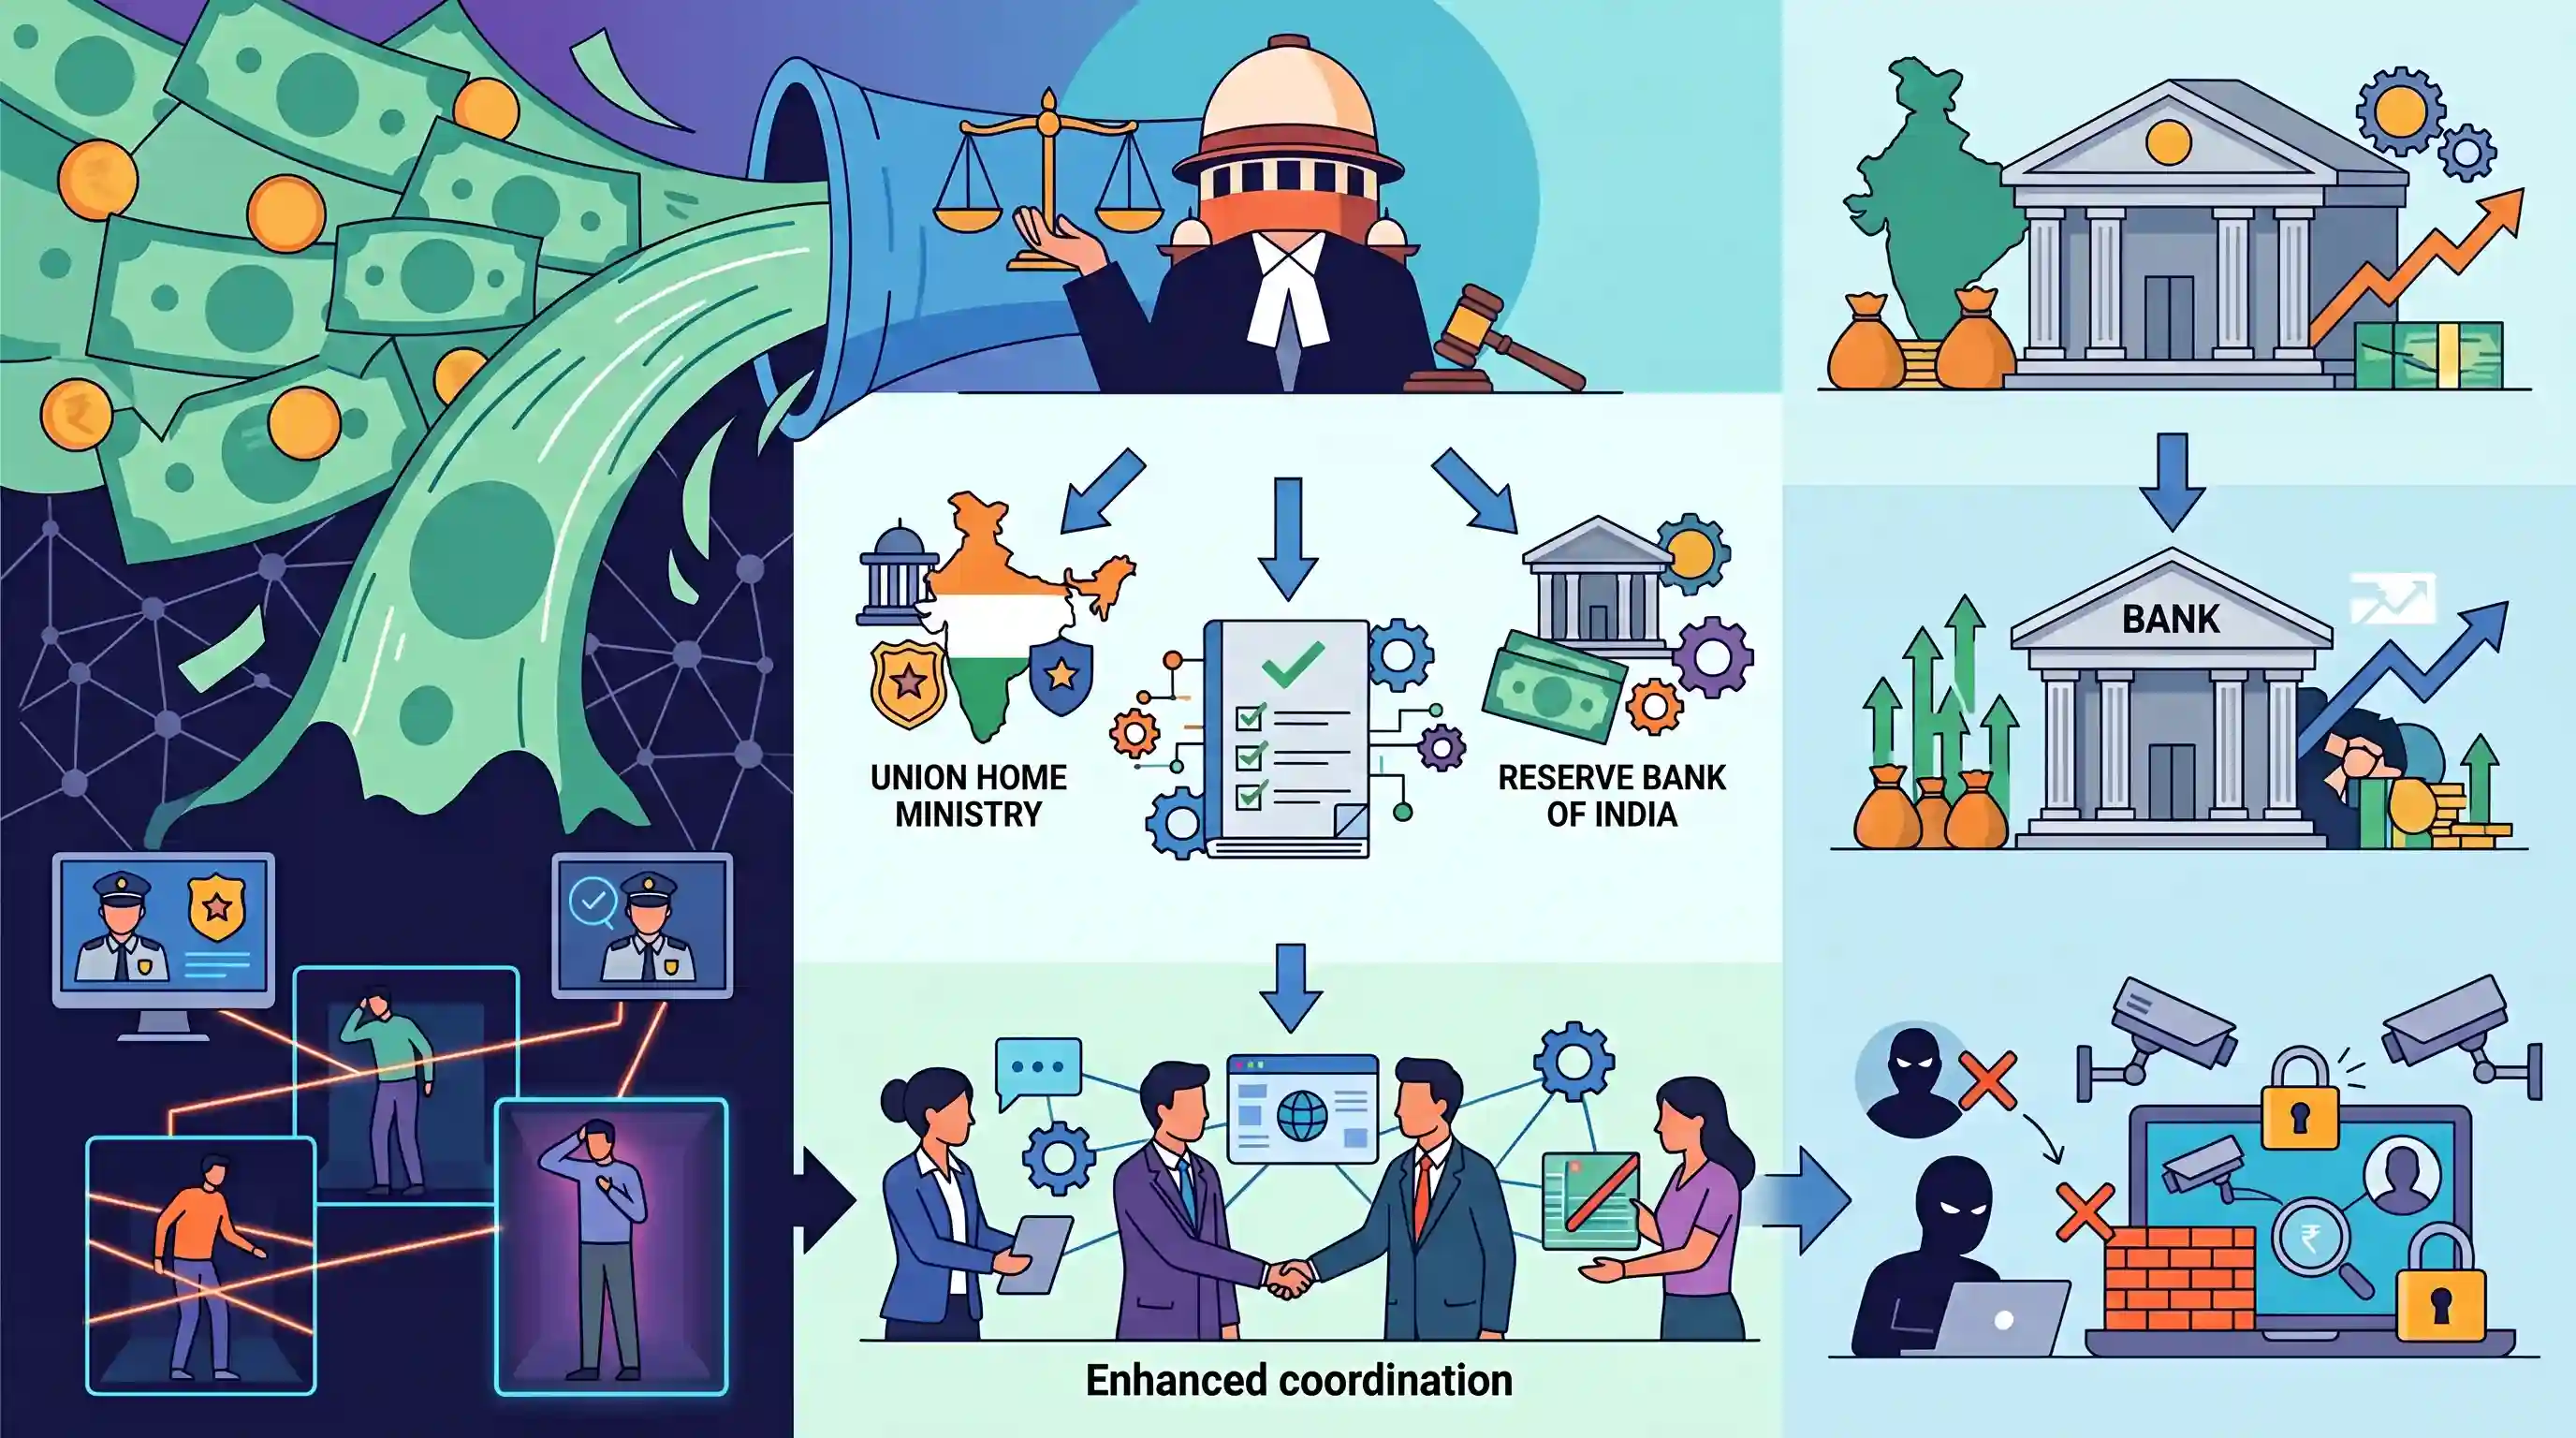
क्यों मायने रखता है
वित्तीय सेवाओं के तेजी से होते डिजिटलीकरण के साथ, साइबर धोखाधड़ी संगठित अपराध के रूप में विकसित हुई है, जो नागरिकों की वित्तीय सुरक्षा के लिए खतरा पैदा कर रही है। सुप्रीम कोर्ट का हस्तक्षेप एक एकजुट संस्थागत ढांचे—जिसमें कानून प्रवर्तन एजेंसियां और RBI जैसे बैंकिंग नियामक शामिल हों—की तत्काल आवश्यकता को रेखांकित करता है, ताकि डिजिटल वित्तीय अपराधों पर अंकुश लगाया जा सके और प्रणालीगत जवाबदेही लागू की जा सके।
सारांश
सुप्रीम कोर्ट ने "डिजिटल अरेस्ट" जैसे साइबर धोखाधड़ी के माध्यम से लगभग ₹53,000 करोड़ की हेराफेरी पर गहरी चिंता व्यक्त की और इसे "पूर्ण लूट या डकैती" करार दिया। नागरिकों की संवेदनशीलता पर जोर देते हुए, कोर्ट ने केंद्रीय गृह मंत्रालय और RBI को एक व्यापक मानक संचालन प्रक्रिया (SOP) तैयार करने का निर्देश दिया ताकि प्रभावी अंतर-एजेंसी समन्वय सुनिश्चित किया जा सके और बैंक खातों के माध्यम से चोरी किए गए धन के त्वरित हस्तांतरण को रोका जा सके। कोर्ट ने अपने प्लेटफार्मों के दुरुपयोग की अनदेखी करते हुए केवल "बिजनेस मोड" में काम करने के लिए बैंकों की आलोचना की, और जनता के लिए बढ़ी हुई जवाबदेही और सुरक्षा तंत्र की मांग की।
मुख्य बिंदु
- सुप्रीम कोर्ट ने साइबर-सक्षम वित्तीय धोखाधड़ी (अप्रैल 2021–नवंबर 2025) के माध्यम से ₹52,969 करोड़ से अधिक की राशि की निकासी को पूर्ण लूट या "डकैती" करार दिया।
- अदालत ने "डिजिटल अरेस्ट" जैसे हथकंडों के कारण होने वाले गंभीर मनोवैज्ञानिक संकट को रेखांकित किया, जिसने कुछ पीड़ितों को आत्महत्या के लिए मजबूर किया है।
- केंद्रीय गृह मंत्रालय और RBI को प्रभावी अंतर-एजेंसी समन्वय सुनिश्चित करने के लिए एक व्यापक मानक संचालन प्रक्रिया (SOP) तैयार करने और लागू करने का निर्देश दिया गया।
- न्यायालय ने बैंकों की पूरी तरह से 'बिजनेस मोड' में काम करने के लिए आलोचना की और यह उल्लेख किया कि उनकी प्रणालियाँ अनजाने में चोरी किए गए धन की तेजी से रूटिंग (routing) को सुलभ बनाती हैं।
- सरकार संदिग्धों की डेटा रजिस्ट्री साझा करने और धोखाधड़ी वाले लेनदेन को रोकने के लिए 'म्यूल अकाउंट डिटेक्शन टूल्स' तैनात करने हेतु एक समझौता ज्ञापन (MoU) को अंतिम रूप दे रही है।
महत्वपूर्ण शब्द
डिजिटल अरेस्ट

साइबर-जबरन वसूली (cyber-extortion) की एक रणनीति जिसमें जालसाज वीडियो/ऑडियो कॉल के माध्यम से कानून प्रवर्तन अधिकारियों का रूप धारण करते हैं, पीड़ितों पर अपराधों का झूठा आरोप लगाते हैं और उन्हें वर्चुअल निगरानी (virtual surveillance) में रखते हुए 'settlement fees' की मांग करते हैं।
UPSC context
GS III (आंतरिक सुरक्षा); उभरते साइबर खतरों, अपराध में AI/डीपफेक की भूमिका और सार्वजनिक डिजिटल साक्षरता की आवश्यकता को रेखांकित करता है।
भारतीय साइबर अपराध समन्वय केंद्र (I4C)
गृह मंत्रालय (MHA) के तहत एक नोडल एजेंसी, जिसे कानून प्रवर्तन एजेंसियों के लिए समन्वित तरीके से साइबर अपराध से निपटने हेतु एक एकीकृत पारितंत्र (ecosystem) प्रदान करने के लिए डिज़ाइन किया गया है।
UPSC context
GS III (आंतरिक सुरक्षा); संस्थागत ढांचे, अंतर-एजेंसी समन्वय और राष्ट्रीय साइबर सुरक्षा रणनीति पर आधारित प्रश्नों के लिए महत्वपूर्ण।
मानक संचालन प्रक्रिया (SOP)
किसी संगठन द्वारा नियमित या जटिल कार्यों के दौरान दक्षता, प्रदर्शन में एकरूपता और नियमों का अनुपालन सुनिश्चित करने के लिए संकलित चरण-दर-चरण निर्देशों का एक समूह।
UPSC context
GS II (शासन); यह प्रशासनिक दक्षता और वित्तीय अपराधों के प्रति बहु-एजेंसी प्रतिक्रियाओं में मानकीकृत प्रोटोकॉल के महत्व को दर्शाता है।
भारतीय रिज़र्व बैंक (RBI)
भारत का केंद्रीय बैंक और प्राथमिक नियामक प्राधिकरण जो वित्तीय स्थिरता सुनिश्चित करने के लिए मौद्रिक नीति और बैंकिंग प्रणाली के पर्यवेक्षण के लिए उत्तरदायी है।
UPSC context
GS III (अर्थव्यवस्था); बैंकिंग विनियमन, उपभोक्ता संरक्षण और वित्तीय प्लेटफॉर्मों के दुरुपयोग को रोकने में इसकी भूमिका पर केंद्रित है।
गृह मंत्रालय (MHA)
आंतरिक सुरक्षा, लोक व्यवस्था बनाए रखने और संगठित अपराध एवं साइबर खतरों के प्रति राष्ट्रीय प्रतिक्रिया का समन्वय करने के लिए उत्तरदायी केंद्रीय मंत्रालय।
UPSC context
GS III (आंतरिक सुरक्षा); राष्ट्रीय सुरक्षा नीति, कानून प्रवर्तन समन्वय और साइबर अपराध शमन रणनीतियों से संबंधित विषयों के लिए महत्वपूर्ण।
प्रारंभिक ट्रैप
डिजिटल अरेस्ट साइबर संदिग्धों को हिरासत में लेने के लिए IT एक्ट, 2000 के तहत कानूनी रूप से मान्यता प्राप्त प्रावधान हैं।
"डिजिटल अरेस्ट" पूरी तरह से साइबर-उगाही (cyber-extortion) की एक रणनीति है। भारतीय आपराधिक कानून (BNSS) या IT Act, 2000 के तहत ऑनलाइन या वर्चुअल अरेस्ट का कोई कानूनी प्रावधान नहीं है।
संबंधित अवधारणाएँ
I4C का जनादेश और संरचना क्या है?
- नोडल एजेंसी: गृह मंत्रालय (MHA) के तहत समन्वित तरीके से साइबर अपराध से निपटने के लिए नोडल बिंदु के रूप में कार्य करता है।
- मुख्य घटक: इसमें नेशनल साइबर क्राइम रिपोर्टिंग पोर्टल (NCRP), नेशनल साइबरक्राइम थ्रेट एनालिटिक्स यूनिट और सेंट्रल सस्पेक्ट रजिस्ट्री जैसे घटक शामिल हैं।
- मुख्य कार्य: सीमा-पार धोखाधड़ी को ट्रैक करने के लिए कानून प्रवर्तन एजेंसियों, वित्तीय संस्थानों और मध्यस्थों के बीच रियल-टाइम डेटा साझाकरण और समन्वय को सुगम बनाता है।
'मनी म्यूल' खाते डिजिटल मनी लॉन्ड्रिंग को कैसे सुगम बनाते हैं?
- परिभाषा: मनी म्यूल किसी और की ओर से अवैध रूप से प्राप्त धन को, अक्सर अनजाने में, कमीशन के बदले हस्तांतरित करता है।
- परिचालन तंत्र: जालसाज चोरी की गई धनराशि की तेज़ी से लेयरिंग करने और उनके अवैध स्रोत को छिपाने के लिए समझौता किए गए KYC का उपयोग करते हैं या कमज़ोर व्यक्तियों से खाते किराए पर लेते हैं।
- PMLA उल्लंघन: इस तरह की लेयरिंग (स्तरीकरण) अवैध धन को औपचारिक बैंकिंग प्रणाली में शामिल करके सीधे तौर पर धन शोधन निवारण अधिनियम (PMLA) का उल्लंघन करती है।
अंतर-विषय पैटर्न
साइबर फ्रॉड + PMLA प्रवर्तन
"म्यूल खातों" (mule accounts) के माध्यम से धन का तीव्र हस्तांतरण साइबर जबरन वसूली को धन शोधन निवारण अधिनियम (PMLA) के साथ मजबूती से जोड़ता है, जिसके लिए RBI की बैंकिंग निगरानी के साथ-साथ प्रवर्तन निदेशालय (ED) के हस्तक्षेप की आवश्यकता है।
निजता का अधिकार बनाम अधिक सख्त KYC मानदंड
वित्तीय धोखाधड़ी को रोकने के लिए सख्त KYC मानदंडों को अनिवार्य बनाना और Central Suspect Registries का संचालन करना, पुट्टास्वामी निर्णय के दिशानिर्देशों के तहत स्थापित निजता बनाम सुरक्षा की बहस को पुनर्जीवित करता है।

I4C के अधिदेश (mandate), म्यूल अकाउंट्स पर RBI के नियमों और 'डिजिटल अरेस्ट' की कानूनी शून्यता (legal non-entity) को मिलाकर एक बहु-कथनीय (multi-statement) प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2021MainsGS3
Discuss how emerging technologies and globalisation contribute to money laundering. Elaborate measures to tackle the problem of money laundering both at national and international levels.
