चीनी हैकर्स ने माइक्रोसॉफ्ट सर्वर में कमजोरियों का फायदा उठाया
स्रोत:द हिंदू ↗
क्यों मायने रखता है
UPSC उम्मीदवारों के लिए, यह लेख राज्य-प्रायोजित साइबर हमलों और महत्वपूर्ण सूचना अवसंरचना (critical information infrastructure) में सुभेद्यताओं पर एक ठोस केस स्टडी प्रदान करता है। यह GS Paper 3 (आंतरिक सुरक्षा - साइबर सुरक्षा) के लिए अत्यधिक प्रासंगिक है, जो सीमा पार साइबर जासूसी (cross-border cyber espionage) की जटिलताओं, व्यापक रूप से उपयोग किए जाने वाले एंटरप्राइज़ सॉफ़्टवेयर को लक्षित करने और सक्रिय रक्षात्मक तंत्रों (proactive defensive mechanisms) की आवश्यकता को दर्शाता है।
सारांश
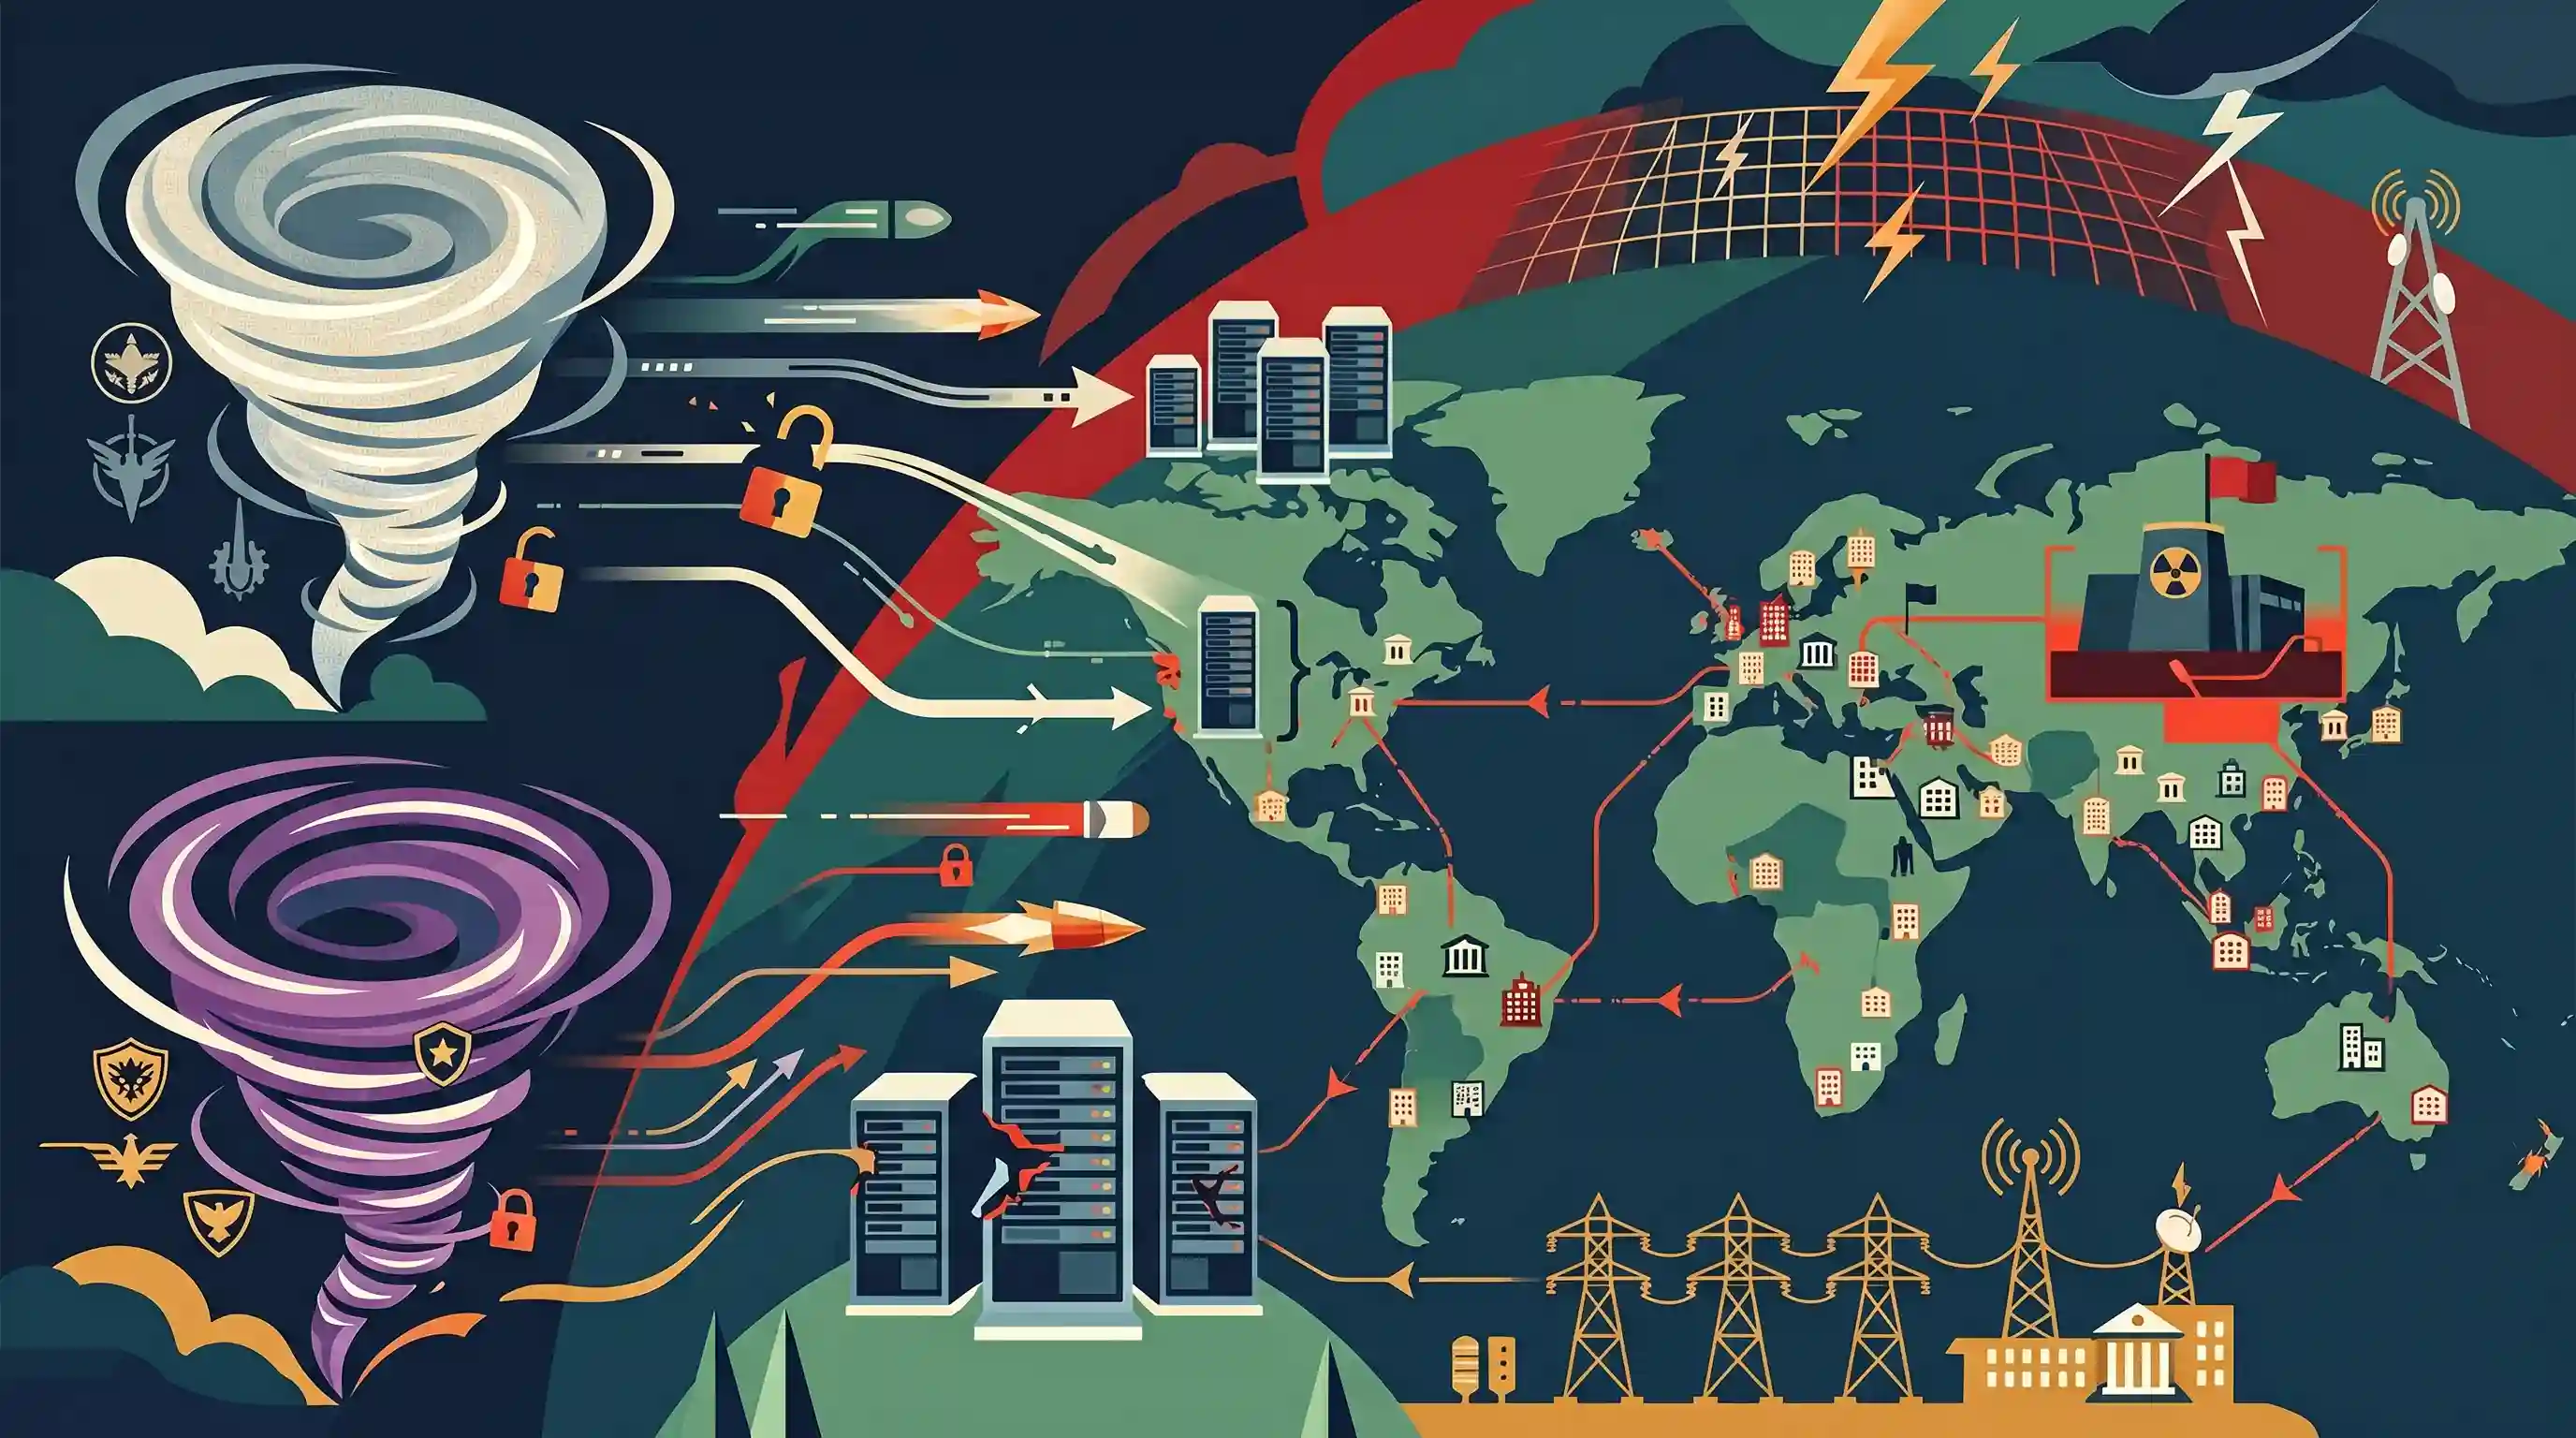
यह लेख महत्वपूर्ण साइबर सुरक्षा भेद्यताओं पर प्रकाश डालता है क्योंकि Linen Typhoon और Violet Typhoon जैसे राज्य-प्रायोजित चीनी हैकिंग समूहों ने Microsoft SharePoint सर्वरों को लक्षित किया है। सॉफ्टवेयर खामियों का फायदा उठाकर, इन तत्वों ने वैश्विक स्तर पर 400 से अधिक संगठनों में घुसपैठ की, जिनमें अमेरिकी परमाणु हथियार एजेंसी जैसी महत्वपूर्ण संस्थाएं भी शामिल हैं। इन हमलों का पैमाना और गति राज्य-प्रायोजित साइबर जासूसी के बढ़ते खतरे और सीमा पार साइबर युद्ध से महत्वपूर्ण उद्यम आईटी बुनियादी ढांचे (enterprise IT infrastructure) की रक्षा के लिए मजबूत सुरक्षा ढांचे की अनिवार्य आवश्यकता को रेखांकित करते हैं।
मुख्य बिंदु
- Linen Typhoon, Violet Typhoon और Storm-2603 सहित चीनी सरकार से जुड़े हैकर समूहों ने ऑन-प्रिमाइसेस यूजर सुविधाओं (on-premises user facilities) तक पहुंच प्राप्त करने के लिए Microsoft SharePoint सर्वर की खामियों (vulnerabilities) का फायदा उठाया।
- 400 से अधिक संगठनों को निशाना बनाया गया, जिनमें यूरोप, मध्य पूर्व और संयुक्त राज्य अमेरिका की सरकारी संस्थाएं शामिल थीं, जैसे कि अमेरिका की परमाणु हथियार एजेंसी।
- यह साइबर जासूसी अभियान व्यापक रूप से उपयोग किए जाने वाले एंटरप्राइज़ सॉफ़्टवेयर इकोसिस्टम के लिए उत्पन्न गंभीर खतरों और उस गति को रेखांकित करता है, जिससे हैकर्स नई खोजी गई खामियों को वेपनाइज़ करते हैं।
- साइबर सुरक्षा विशेषज्ञ इस बात पर जोर देते हैं कि इस तरह के राज्य-प्रायोजित हमले राष्ट्रों द्वारा अपनी साइबर युद्ध और बौद्धिक संपदा चोरी की क्षमताओं को निखारने की एक व्यापक वैश्विक प्रवृत्ति का हिस्सा हैं।
- यह घटना महत्वपूर्ण सूचना अवसंरचना (critical information infrastructure) की पैचिंग और सीमा पार साइबर खतरों के खिलाफ मजबूत रक्षात्मक उपायों को लागू करने की तात्कालिकता को रेखांकित करती है।
महत्वपूर्ण शब्द
महत्वपूर्ण सूचना अवसंरचना (CII)

ऐसे कंप्यूटर संसाधन जिनका अक्षम होना या नष्ट होना राष्ट्रीय सुरक्षा, अर्थव्यवस्था या सार्वजनिक सुरक्षा पर महत्वपूर्ण प्रभाव डालता है। भारत में, इसे IT अधिनियम, 2000 की धारा 70 के तहत परिभाषित किया गया है।
UPSC context
GS पेपर III: आंतरिक सुरक्षा। यह राष्ट्रीय सुरक्षा ढांचों और डिजिटल संपत्तियों की सुरक्षा में NCIIPC जैसी एजेंसियों की भूमिका के ज्ञान का परीक्षण करता है।
राष्ट्रीय परमाणु सुरक्षा प्रशासन (NNSA)
ऊर्जा विभाग के तहत एक अर्ध-स्वायत्त अमेरिकी संघीय एजेंसी जो परमाणु हथियारों के भंडार के प्रबंधन और रेडियोलॉजिकल आपात स्थितियों के प्रति प्रतिक्रिया देने के लिए जिम्मेदार है; हाल ही में चीनी हैकर्स द्वारा इसमें सेंध लगाई गई थी।
UPSC context
GS पेपर III: साइबर सुरक्षा। यह सीमा पार साइबर युद्ध और राज्य-प्रायोजित जासूसी के प्रति वैश्विक रणनीतिक संपत्तियों की सुभेद्यता को दर्शाता है।
लिनेन टाइफून और वॉयलेट टाइफून
चीन सरकार द्वारा समर्थित हैकिंग समूहों के लिए उपयोग किए जाने वाले नाम (जिन्हें APT27 और APT31 के रूप में भी जाना जाता है), जो सरकारी और रक्षा क्षेत्रों से जासूसी और बौद्धिक संपदा की चोरी करने में विशेषज्ञता रखते हैं।
UPSC context
GS पेपर II और III: अंतरराष्ट्रीय संबंध और आंतरिक सुरक्षा। यह असममित युद्ध (asymmetric warfare) और राज्य-प्रायोजित साइबर खतरों के भू-राजनीतिक आयामों से संबंधित है।
राज्य-प्रायोजित साइबर जासूसी
किसी सरकार द्वारा रणनीतिक लाभ प्राप्त करने के लिए अन्य देशों या संगठनों से संवेदनशील जानकारी या रहस्यों को चुराने के उद्देश्य से अनधिकृत साइबर गतिविधियों को संचालित करने का कृत्य।
UPSC context
GS पेपर III: आंतरिक सुरक्षा। आधुनिक सुरक्षा खतरों की प्रकृति और पारंपरिक युद्ध से डिजिटल-डोमेन युद्ध की ओर बदलाव का मूल्यांकन करता है।
ज़ीरो-डे सुभेद्यता
सॉफ्टवेयर की एक ऐसी भेद्यता (vulnerability) जिसका लाभ हमलावरों द्वारा तब उठाया जाता है, जब डेवलपर को इसके बारे में जानकारी न मिली हो या इसे ठीक करने के लिए कोई पैच (patch) जारी न किया गया हो।
UPSC context
GS पेपर III: विज्ञान एवं तकनीक / सुरक्षा। यह तकनीकी सुरक्षा जोखिमों और समय पर सॉफ्टवेयर पैचिंग के अत्यंत महत्व की समझ का परीक्षण करता है।
एडवांस्ड पर्सिस्टेंट थ्रेट (APT)
संसाधन-संपन्न समूहों (आमतौर पर राज्य-प्रायोजित) द्वारा एक परिष्कृत, दीर्घकालिक साइबर हमले का अभियान, जिसका उद्देश्य डेटा चोरी (data exfiltration) या निगरानी के लिए किसी नेटवर्क तक निरंतर पहुंच बनाए रखना है।
UPSC context
GS पेपर III: सुरक्षा। यह उन जटिल साइबर खतरों के वर्गीकरण पर केंद्रित है जिनके लिए सामान्य एंटीवायरस टूल्स से इतर उन्नत शमन रणनीतियों की आवश्यकता होती है।
प्रारंभिक ट्रैप
CERT-In भारत में महत्वपूर्ण सूचना बुनियादी ढांचे (Critical Information Infrastructure) के संरक्षण के लिए नामित नोडल एजेंसी है।
गलत। जबकि CERT-In सामान्य साइबर सुरक्षा घटनाओं को संभालता है, NCIIPC (NTRO के अंतर्गत) IT Act द्वारा विशेष रूप से महत्वपूर्ण सूचना अवसंरचना (Critical Information Infrastructure) की सुरक्षा के लिए अधिदेशित नामित नोडल एजेंसी है।
संबंधित अवधारणाएँ
भारत में क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर (CII) और इसकी नोडल एजेंसी की परिभाषा क्या है?
- कानूनी परिभाषा: IT अधिनियम, 2000 की धारा 70, CII को ऐसे कंप्यूटर संसाधनों के रूप में परिभाषित करती है जिनके अक्षम होने का राष्ट्रीय सुरक्षा, अर्थव्यवस्था या सार्वजनिक स्वास्थ्य पर गहरा प्रभाव पड़ेगा।
- नोडल एजेंसी: NTRO के तहत कार्यरत नेशनल क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर प्रोटेक्शन सेंटर (NCIIPC), CII की सुरक्षा के लिए नोडल एजेंसी है।
- छह प्रमुख क्षेत्र: परिवहन, विद्युत एवं ऊर्जा, दूरसंचार, सरकारी, बैंकिंग एवं वित्तीय सेवाएं, और रणनीतिक/सार्वजनिक उद्यम।
जीरो-डे वल्नरेबिलिटीज़ (Zero-Day vulnerabilities) और एडवांस्ड पर्सिस्टेंट थ्रेट्स (APTs) क्या हैं?
- जीरो-डे वल्नरेबिलिटी: एक सॉफ्टवेयर भेद्यता (vulnerability) जो वेंडर के लिए अज्ञात होती है। हमलावर इसके पता चलने के "zero days" के भीतर ही इसका फायदा उठाते हैं, जिससे पैच (patch) के लिए समय नहीं बचता।
- एडवांस्ड पर्सिस्टेंट थ्रेट (APT): परिष्कृत, दीर्घकालिक और लक्षित साइबर हमले—अक्सर राज्य-प्रायोजित—जिन्हें नेटवर्क में घुसपैठ करने और डेटा चोरी करने के लिए लंबी अवधि तक बिना पता चले बने रहने के लिए डिज़ाइन किया गया है।
अंतर-विषय पैटर्न
हाइब्रिड वारफेयर + महत्वपूर्ण बुनियादी ढांचा
महत्वपूर्ण क्षेत्रों को निशाना बनाने वाले राज्य-समर्थित हैकर्स साइबर जासूसी और भौतिक युद्ध के बीच के अंतर को धुंधला कर रहे हैं, जो GS-3 साइबर सुरक्षा को सीधे GS-2 अंतर्राष्ट्रीय संबंधों (हाइब्रिड वॉरफेयर) से जोड़ता है।
Big Tech एकाधिकार + संप्रभु भेद्यता
व्यापक रूप से उपयोग होने वाले एंटरप्राइज सॉफ्टवेयर (जैसे Microsoft) पर अत्यधिक निर्भरता संप्रभु सरकारों के लिए प्रणालीगत 'सिंगल पॉइंट्स ऑफ फेल्योर' (systemic single points of failure) उत्पन्न करती है, जो स्वदेशी और स्थानीयकृत तकनीकी प्लेटफार्मों पर बहस को और तेज कर रही है।

APT समूहों (Linen Typhoon, RedEcho) को देशों से सुमेलित करने (match-the-following) वाले प्रीलिम्स प्रश्नों, या CII संरक्षण पर GS-3 निबंध की अपेक्षा करें।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2015MainsGS3
Considering the threats cyberspace poses for the country, India needs a "Digital Armed Force" to prevent crimes. Critically evaluate the National Cyber Security Policy, 2013 outlining the challenges perceived in its effective implementation.
