IMEI से छेड़छाड़ और सुरक्षा पर दूरसञ्चार विभाग की एडवाइजरी
स्रोत:पीआईबी ↗
क्यों मायने रखता है
यह दूरसंचार अधिनियम जैसे उभरते हुए कानूनी ढाँचों के तहत टेलीकॉम सुरक्षा और उपकरण की नकल (काउंटरफ़ीटिंग) तथा साइबर अपराधों के खिलाफ उपभोक्ता संरक्षण से जुड़ी महत्वपूर्ण सरकारी पहलों को रेखांकित करता है।
सारांश
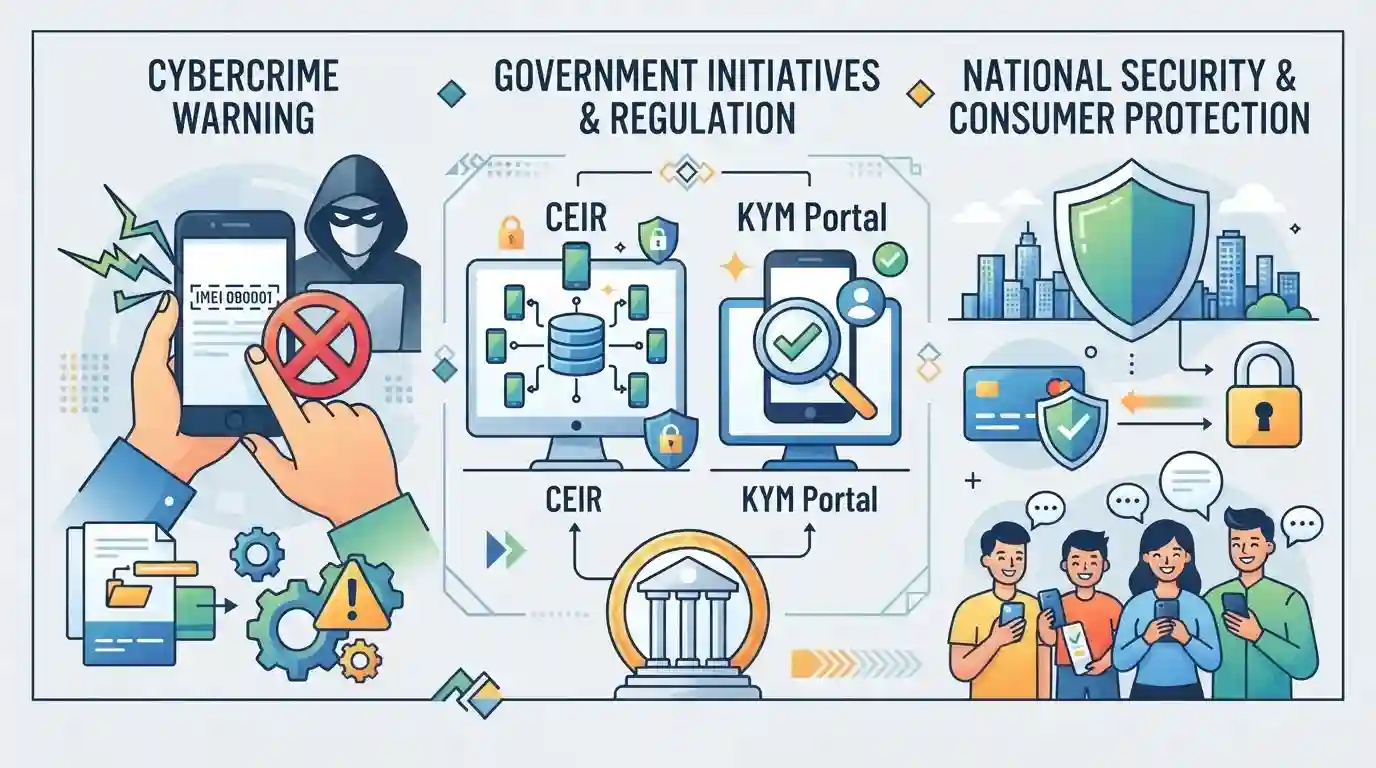
दूरसंचार विभाग (DoT) ने नागरिकों को IMEI से छेड़छाड़ और दूरसंचार पहचानकर्ताओं के दुरुपयोग के प्रति आगाह करते हुए एक सार्वजनिक एडवाइजरी जारी की है, जिसमें इस बात पर जोर दिया गया है कि डिवाइस की पहचान बदलना एक गंभीर साइबर अपराध है। सरकार ने उपयोगकर्ताओं की सुरक्षा करने, वित्तीय धोखाधड़ी को रोकने और राष्ट्रीय सुरक्षा को बढ़ाने के लिए सेंट्रल इक्विपमेंट आइडेंटिटी रजिस्टर (CEIR) और नो योर मोबाइल (KYM) पोर्टल जैसे डिजिटल टूल पर प्रकाश डाला है।
मुख्य बिंदु
- दूरसंचार विभाग (DoT) ने नागरिकों को IMEI से छेड़छाड़ और दूरसंचार पहचानकर्ताओं के दुरुपयोग के प्रति आगाह करते हुए एक सार्वजनिक परामर्श जारी किया है।
- भारतीय कानून के तहत इंटरनेशनल मोबाइल इक्विपमेंट आइडेंटिटी (IMEI) नंबरों के साथ छेड़छाड़ करना एक गंभीर साइबर अपराध है, जिससे अवैध और राष्ट्र-विरोधी गतिविधियों में इस्तेमाल होने वाले उपकरणों की क्लोनिंग संभव हो जाती है।
- यह एडवाइजरी डिवाइस की प्रामाणिकता की जाँच करने और चोरी हुए या खोए हुए फोन को ब्लॉक करने के लिए सेंट्रल इक्विपमेंट आइडेंटिटी रजिस्टर (CEIR) और 'KYM - नो योर मोबाइल' ऐप/पोर्टल जैसे तंत्रों पर प्रकाश डालती है।
- ऐसे उपाय उपभोक्ता सुरक्षा की रक्षा करने, वित्तीय धोखाधड़ी को रोकने और राष्ट्रीय साइबर सुरक्षा बुनियादी ढांचे को मजबूत करने के लिए महत्वपूर्ण हैं।
महत्वपूर्ण शब्द
द टेलीकम्युनिकेशंस एक्ट 2023

भारत के दूरसंचार क्षेत्र को नियंत्रित करने वाला एक प्रमुख कानून, जो IMEI नंबर जैसे दूरसंचार पहचानकर्ताओं के साथ छेड़छाड़ करने पर 3 साल तक की जेल और ₹50 लाख तक के जुर्माने का प्रावधान करता है।
UPSC context
GS पेपर II/III (शासन, आंतरिक सुरक्षा और दूरसंचार विनियमन) के लिए महत्वपूर्ण, जो साइबर अपराध दंड और नेटवर्क सुरक्षा पर केंद्रित है।
दूरसंचार विभाग
संचार मंत्रालय के तहत वह केंद्रीय सरकारी निकाय जो टेलीकॉम नीतियों के निर्धारण, लाइसेंसिंग और IMEI से छेड़छाड़ की रोकथाम जैसे विनियमों को लागू करने के लिए ज़िम्मेदार है।
UPSC context
जीएस पेपर II (सरकारी नीतियां और हस्तक्षेप) और जीएस पेपर III (आंतरिक सुरक्षा और साइबर खतरे) के लिए प्रासंगिक।
संबंधित अवधारणाएँ
सेंट्रल इक्विपमेंट आइडेंटिटी रजिस्टर (CEIR) क्या है और यह भारत में कैसे काम करता है?
- नोडल एजेंसी: नोडल एजेंसी, मोबाइल चोरी और जालसाजी पर लगाम लगाने के लिए दूरसंचार विभाग (DoT) द्वारा प्रबंधित।
- क्रॉस-नेटवर्क ब्लॉकिंग: क्रॉस-नेटवर्क ब्लॉकिंग (Cross-Network Blocking), चोरी हुए या खोए हुए मोबाइल फोन को देश भर में ब्लॉक करने के लिए सभी टेलीकॉम ऑपरेटरों के बीच IMEI डेटाबेस साझा करता है।
- उपभोक्ता पोर्टल: कंज्यूमर पोर्टल (Consumer Portal), खरीद से पहले डिवाइस की प्रामाणिकता की जाँच करने के लिए 'नो योर मोबाइल' (KYM) सेवा के साथ एकीकृत होता है।
अंतर-विषय पैटर्न
साइबर सुरक्षा + आंतरिक सुरक्षा चुनौतियाँ
क्लोन किए गए उपकरणों के माध्यम से आंतरिक सुरक्षा खतरे सीधे तौर पर दूरसंचार अवरोधन कानूनों और राष्ट्रीय पहचान डेटाबेस (आधार/सिम लिंकेज) से जुड़े हैं।

Telecommunications Act 2023 के तहत CEIR, KYM पोर्टल और IMEI से छेड़छाड़ के अपराध एक हाई-यील्ड प्रीलिम्स मैच बनाते हैं।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2025MainsGS2
e-governance projects have a built-in bias towards technology and back-end integration than user-centric designs. Examine.
