NIELIT साइबर सुरक्षा हैकथॉन और AI सत्यापन मानक
स्रोत:पीआईबी ↗
क्यों मायने रखता है
यह हैकाथॉन साइबर सुरक्षा प्रशिक्षण में एक महत्वपूर्ण बदलाव को दर्शाता है—त्वरित पहचान की गति से विश्लेषणात्मक मानवीय निर्णय की ओर बढ़ना—जो कि बेहद महत्वपूर्ण है क्योंकि AI तेजी से भेद्यता स्कैनिंग (vulnerability scanning) को स्वचालित कर रहा है। यह जटिल खतरों के खिलाफ महत्वपूर्ण डिजिटल अवसंरचना की रक्षा के लिए उन्नत साइबर सुरक्षा क्षमता का निर्माण करने की भारत की व्यापक रणनीति के अनुरूप है।
सारांश
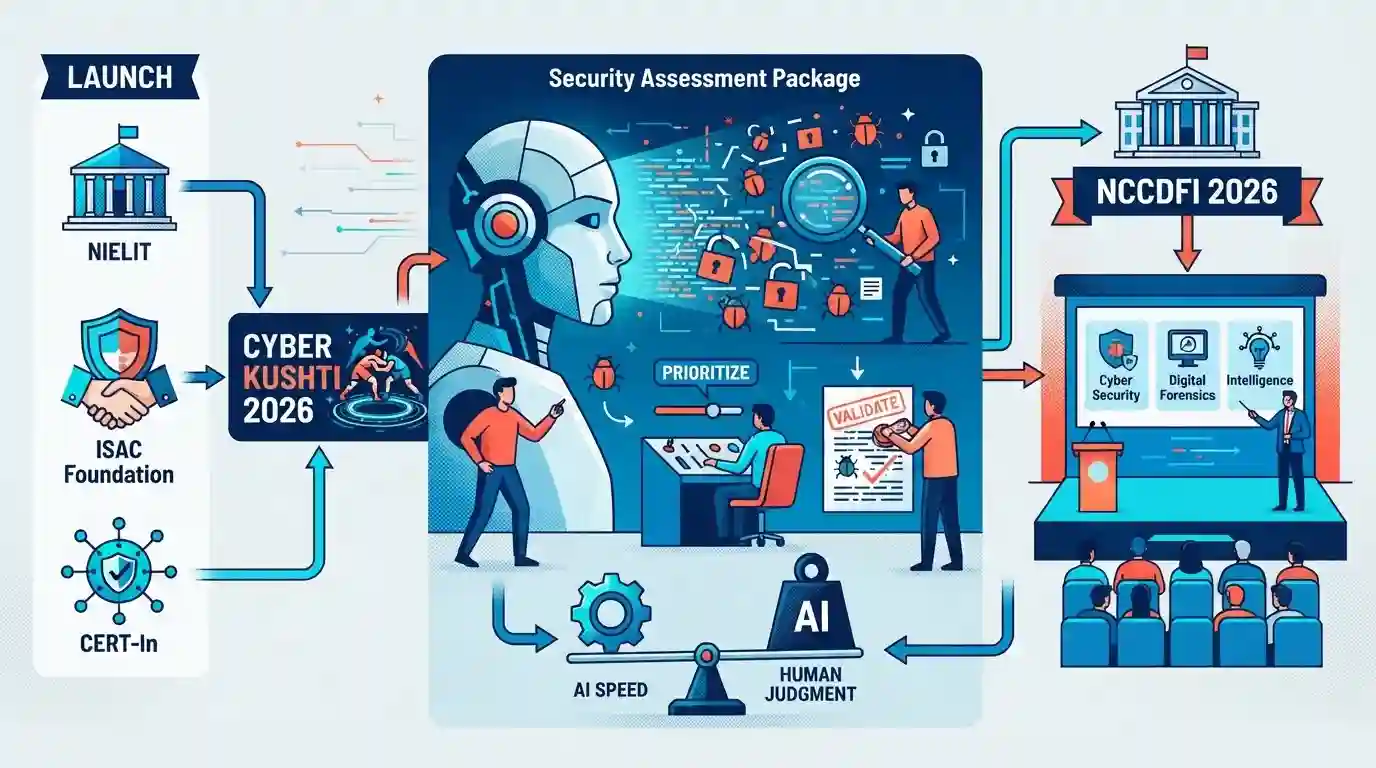
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत राष्ट्रीय इलेक्ट्रॉनिक्स एवं सूचना प्रौद्योगिकी संस्थान (NIELIT) ने ISAC फाउंडेशन और CERT-In के सहयोग से 'साइबर कुश्ती 2026' (CYBER KUSHTI 2026) हैकाथॉन लॉन्च किया है। पारंपरिक भेद्यता खोज (vulnerability discovery) चुनौतियों से हटकर, साइबर कुश्ती विशिष्ट रूप से मानवीय निर्णय का परीक्षण करती है, जिसमें टीमों को एक अपूर्ण, सिम्युलेटेड AI-जनित सुरक्षा मूल्यांकन पैकेज (Security Assessment Package) को ठीक करने और उसे प्राथमिकता देने की आवश्यकता होती है। यह पहल इस बात पर बल देती है कि भले ही AI भेद्यता का पता लगाने की प्रक्रिया को तेज करता है, लेकिन सत्यापन (validation) और रणनीतिक जोखिम मूल्यांकन (strategic risk assessment) के लिए मानवीय विशेषज्ञता अत्यंत महत्वपूर्ण बनी हुई है। इस कार्यक्रम का समापन साइबर सुरक्षा, डिजिटल फोरेंसिक और इंटेलिजेंस पर तीसरे राष्ट्रीय सम्मेलन (NCCDFI 2026) में होगा।
मुख्य बिंदु
- साइबर कुश्ती 2026 (CYBER KUSHTI 2026) एक राष्ट्रीय साइबर सुरक्षा और AI हैकाथॉन है, जिसे ISAC Foundation और CERT-In के साथ साझेदारी में NIELIT (MeitY) द्वारा लॉन्च किया गया है।
- पारंपरिक 'कैप्चर-द-फ्लैग' प्रतियोगिताओं के विपरीत, यह फोकस को वल्नरेबिलिटी (कमजोरी) का पता लगाने की गति से हटाकर मानवीय निर्णय, जोखिमों के प्राथमिकताकरण और प्रासंगिक समझ के मूल्यांकन पर स्थानांतरित करता है।
- प्रतिभागियों को एक त्रुटिपूर्ण सुरक्षा मूल्यांकन पैकेज (Security Assessment Package) प्राप्त होता है जिसमें फॉल्स पॉजिटिव (false positives), छूटी हुई कमजोरियां (omitted vulnerabilities) और डुप्लिकेट निष्कर्ष (duplicate findings) शामिल होते हैं, जिन्हें उन्हें ठीक करना और प्राथमिकता देनी होती है।
- यह हैकाथॉन AI-संचालित साइबर सुरक्षा उपकरणों का मूल्यांकन करने और उन्हें संवर्धित करने के लिए कुशल मानवीय हस्तक्षेप की बढ़ती आवश्यकता को रेखांकित करता है, साथ ही यह स्वीकार करता है कि जोखिम मूल्यांकन में मानवीय निर्णय सर्वोपरि है।
महत्वपूर्ण शब्द
साइबर कुश्ती 2026

NIELIT द्वारा शुरू किया गया एक राष्ट्रीय साइबर सुरक्षा और AI हैकाथॉन। यह टीमों से AI-जनरेटेड सुरक्षा आकलनों का मूल्यांकन करने, उन्हें सुधारने और प्राथमिकता देने की अपेक्षा करते हुए मानवीय निर्णय क्षमता का परीक्षण करता है, तथा बुनियादी भेद्यता खोज (vulnerability discovery) की तुलना में रणनीतिक जोखिम प्रबंधन पर अधिक बल देता है।
UPSC context
GS-3 (साइबर सुरक्षा)। भारत की विकसित होती साइबर रक्षा रणनीति को रेखांकित करता है, जो स्वचालित खतरे की पहचान से AI-जनरेटेड अलर्ट के महत्वपूर्ण मानवीय सत्यापन की ओर बदलाव को दर्शाता है।
राष्ट्रीय इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी संस्थान (NIELIT)
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत एक स्वायत्त वैज्ञानिक सोसायटी। यह भारत के ICT और साइबर सुरक्षा क्षेत्रों में क्षमता निर्माण, कौशल विकास और डिजिटल सशक्तिकरण में अग्रणी भूमिका निभाती है।
UPSC context
GS-2 (सरकारी निकाय) और GS-3 (आईटी)। डिजिटल स्किलिंग और साइबर कार्यबल विकास के लिए भारत के संस्थागत ढांचे को समझने के लिए आवश्यक।
साइबर सुरक्षा, डिजिटल फॉरेंसिक और इंटेलिजेंस पर राष्ट्रीय सम्मेलन (NCCDFI)
NIELIT द्वारा आयोजित एक बहु-विषयक मंच जो सरकार, कानून प्रवर्तन, न्यायपालिका और उद्योग विशेषज्ञों को एकजुट करता है। यह डिजिटल अपराधों, फोरेंसिक और राष्ट्रीय साइबर लचीलेपन में उभरती चुनौतियों के समाधान पर ध्यान केंद्रित करता है।
UPSC context
GS-3 (आंतरिक सुरक्षा)। भारत में साइबर अपराधों से निपटने और मजबूत डिजिटल फॉरेंसिक ढांचे के निर्माण में बहु-हितधारक समन्वय के लिए अत्यंत महत्वपूर्ण।
आईसैक फाउंडेशन
भारत में एक पंजीकृत गैर-लाभकारी साइबर सुरक्षा फाउंडेशन, जो एक सेक्शन 8 संगठन के रूप में कार्यरत है। यह साइबर सुरक्षा, AI और व्यावसायिक नैतिकता पर ध्यान केंद्रित करता है, तथा साइबर क्षमता निर्माण के लिए सरकारी निकायों के साथ साझेदारी करता है।
UPSC context
GS-3 (साइबर सुरक्षा)। सार्वजनिक-निजी भागीदारी (PPP) को दर्शाता है जो भारत की डिजिटल रक्षा को मजबूत करने और साइबर सुरक्षा पेशेवरों के लिए मानक स्थापित करने में सहायक है।
राष्ट्रीय सुरक्षा डेटाबेस (NSD)
ISAC फाउंडेशन द्वारा प्रबंधित एक व्यावसायिक मान्यता और प्रमाणन परियोजना। यह भारत में एक विश्वसनीय, सरकार द्वारा मान्यता प्राप्त साइबर कार्यबल तैयार करने के लिए सक्षम सूचना सुरक्षा पेशेवरों की पहचान करता है और उन्हें मान्यता देता है।
UPSC context
GS-3 (साइबर सुरक्षा)। राष्ट्रीय क्षमता निर्माण, और महत्वपूर्ण डिजिटल बुनियादी ढांचे को संभालने के लिए प्रमाणित विशेषज्ञों का एक विश्वसनीय पूल तैयार करने के लिए महत्वपूर्ण।
प्रारंभिक ट्रैप
साइबर कुश्ती डिफेंस साइबर एजेंसी द्वारा कमजोरियों का पता लगाने के लिए आयोजित एक आक्रामक साइबर युद्ध अभ्यास है।
साइबर कुश्ती NIELIT और CERT-In (MeitY) द्वारा आयोजित एक नागरिक हैकाथॉन है, जो AI सुरक्षा खामियों के मानवीय मूल्यांकन का परीक्षण करता है, न कि कोई सैन्य अभ्यास।
संबंधित अवधारणाएँ
आईटी अधिनियम, 2000 के तहत CERT-In का वैधानिक अधिदेश क्या है?
- नोडल एजेंसी: कंप्यूटर सुरक्षा घटनाओं के घटित होने पर उन पर प्रतिक्रिया देने के लिए राष्ट्रीय नोडल एजेंसी के रूप में कार्य करता है।
- वैधानिक समर्थन: सूचना प्रौद्योगिकी अधिनियम, 2000 (2008 में संशोधित) की धारा 70B के तहत स्थापित और संचालित।
- मुख्य कार्य: साइबर घटनाओं का पूर्वानुमान लगाना, अलर्ट जारी करना, आपातकालीन प्रतिक्रिया उपायों का समन्वय करना और संगठनों को सुभेद्यता दिशानिर्देश जारी करना।
AI-संचालित साइबर सुरक्षा में 'ह्यूमन-इन-द-लूप' (HITL) मॉडल क्यों महत्वपूर्ण है?
- फॉल्स पॉजिटिव को फ़िल्टर करना: AI थ्रेट डिटेक्शन सिस्टम अक्सर हैलुसिनेट करते हैं या हानिरहित नेटवर्क गतिविधि को गलत तरीके से दुर्भावनापूर्ण के रूप में चिह्नित करते हैं, जिसके लिए विशेषज्ञ मानवीय सत्यापन की आवश्यकता होती है।
- संदर्भगत जोखिम निर्णय: हालांकि AI पता लगाने की गति में उत्कृष्ट है, लेकिन रणनीतिक जोखिमों के प्राथमिकताकरण और किसी भेद्यता के प्रासंगिक प्रभाव के मूल्यांकन के लिए अभी भी मानव बुद्धि की आवश्यकता होती है।
अंतर-विषय पैटर्न
CERT-In बनाम NCIIPC के अधिदेश
UPSC अक्सर संस्थागत अधिदेशों (institutional mandates) का परीक्षण करता है। जहाँ CERT-In (MeitY) सामान्य साइबर सुरक्षा घटना प्रतिक्रिया (cyber incident response) को संभालता है, वहीं NCIIPC (NTRO) को IT Act के तहत महत्वपूर्ण सूचना अवसंरचना (Critical Information Infrastructure) की सुरक्षा करने का स्पष्ट अधिदेश प्राप्त है।
एआई गवर्नेंस और मानव-केंद्रितता
साइबर कुश्ती में मानवीय निर्णय पर दिया गया जोर व्यापक वैश्विक AI ढांचों (जैसे ब्लेचली घोषणापत्र) को दर्शाता है, जो पूर्णतः स्वायत्त AI प्रणालियों की तुलना में सख्त मानवीय पर्यवेक्षण (Human-in-the-Loop) को प्राथमिकता देते हैं।

IT Act के तहत CERT-In की वैधानिक भूमिका को NCIIPC से अलग करने वाले एक बहु-कथनी (multi-statement) प्रश्न की उम्मीद करें, जो AI खतरे की अवधारणाओं (AI threat concepts) से युक्त हो।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
