पेगासस जासूसी कांड और निजता के अधिकार की निगरानी
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
यह मुद्दा राज्य की सुरक्षा अनिवार्यताओं और व्यक्तिगत नागरिक स्वतंत्रताओं के बीच के गंभीर तनाव को रेखांकित करता है। यह भारत में निजता के अधिकार (Right to Privacy) को सुरक्षित करने के लिए संरचनात्मक सुधारों, खुफिया एजेंसियों की संसदीय निगरानी और कड़े डेटा संरक्षण कानूनों की तत्काल आवश्यकता पर प्रकाश डालता है।
सारांश
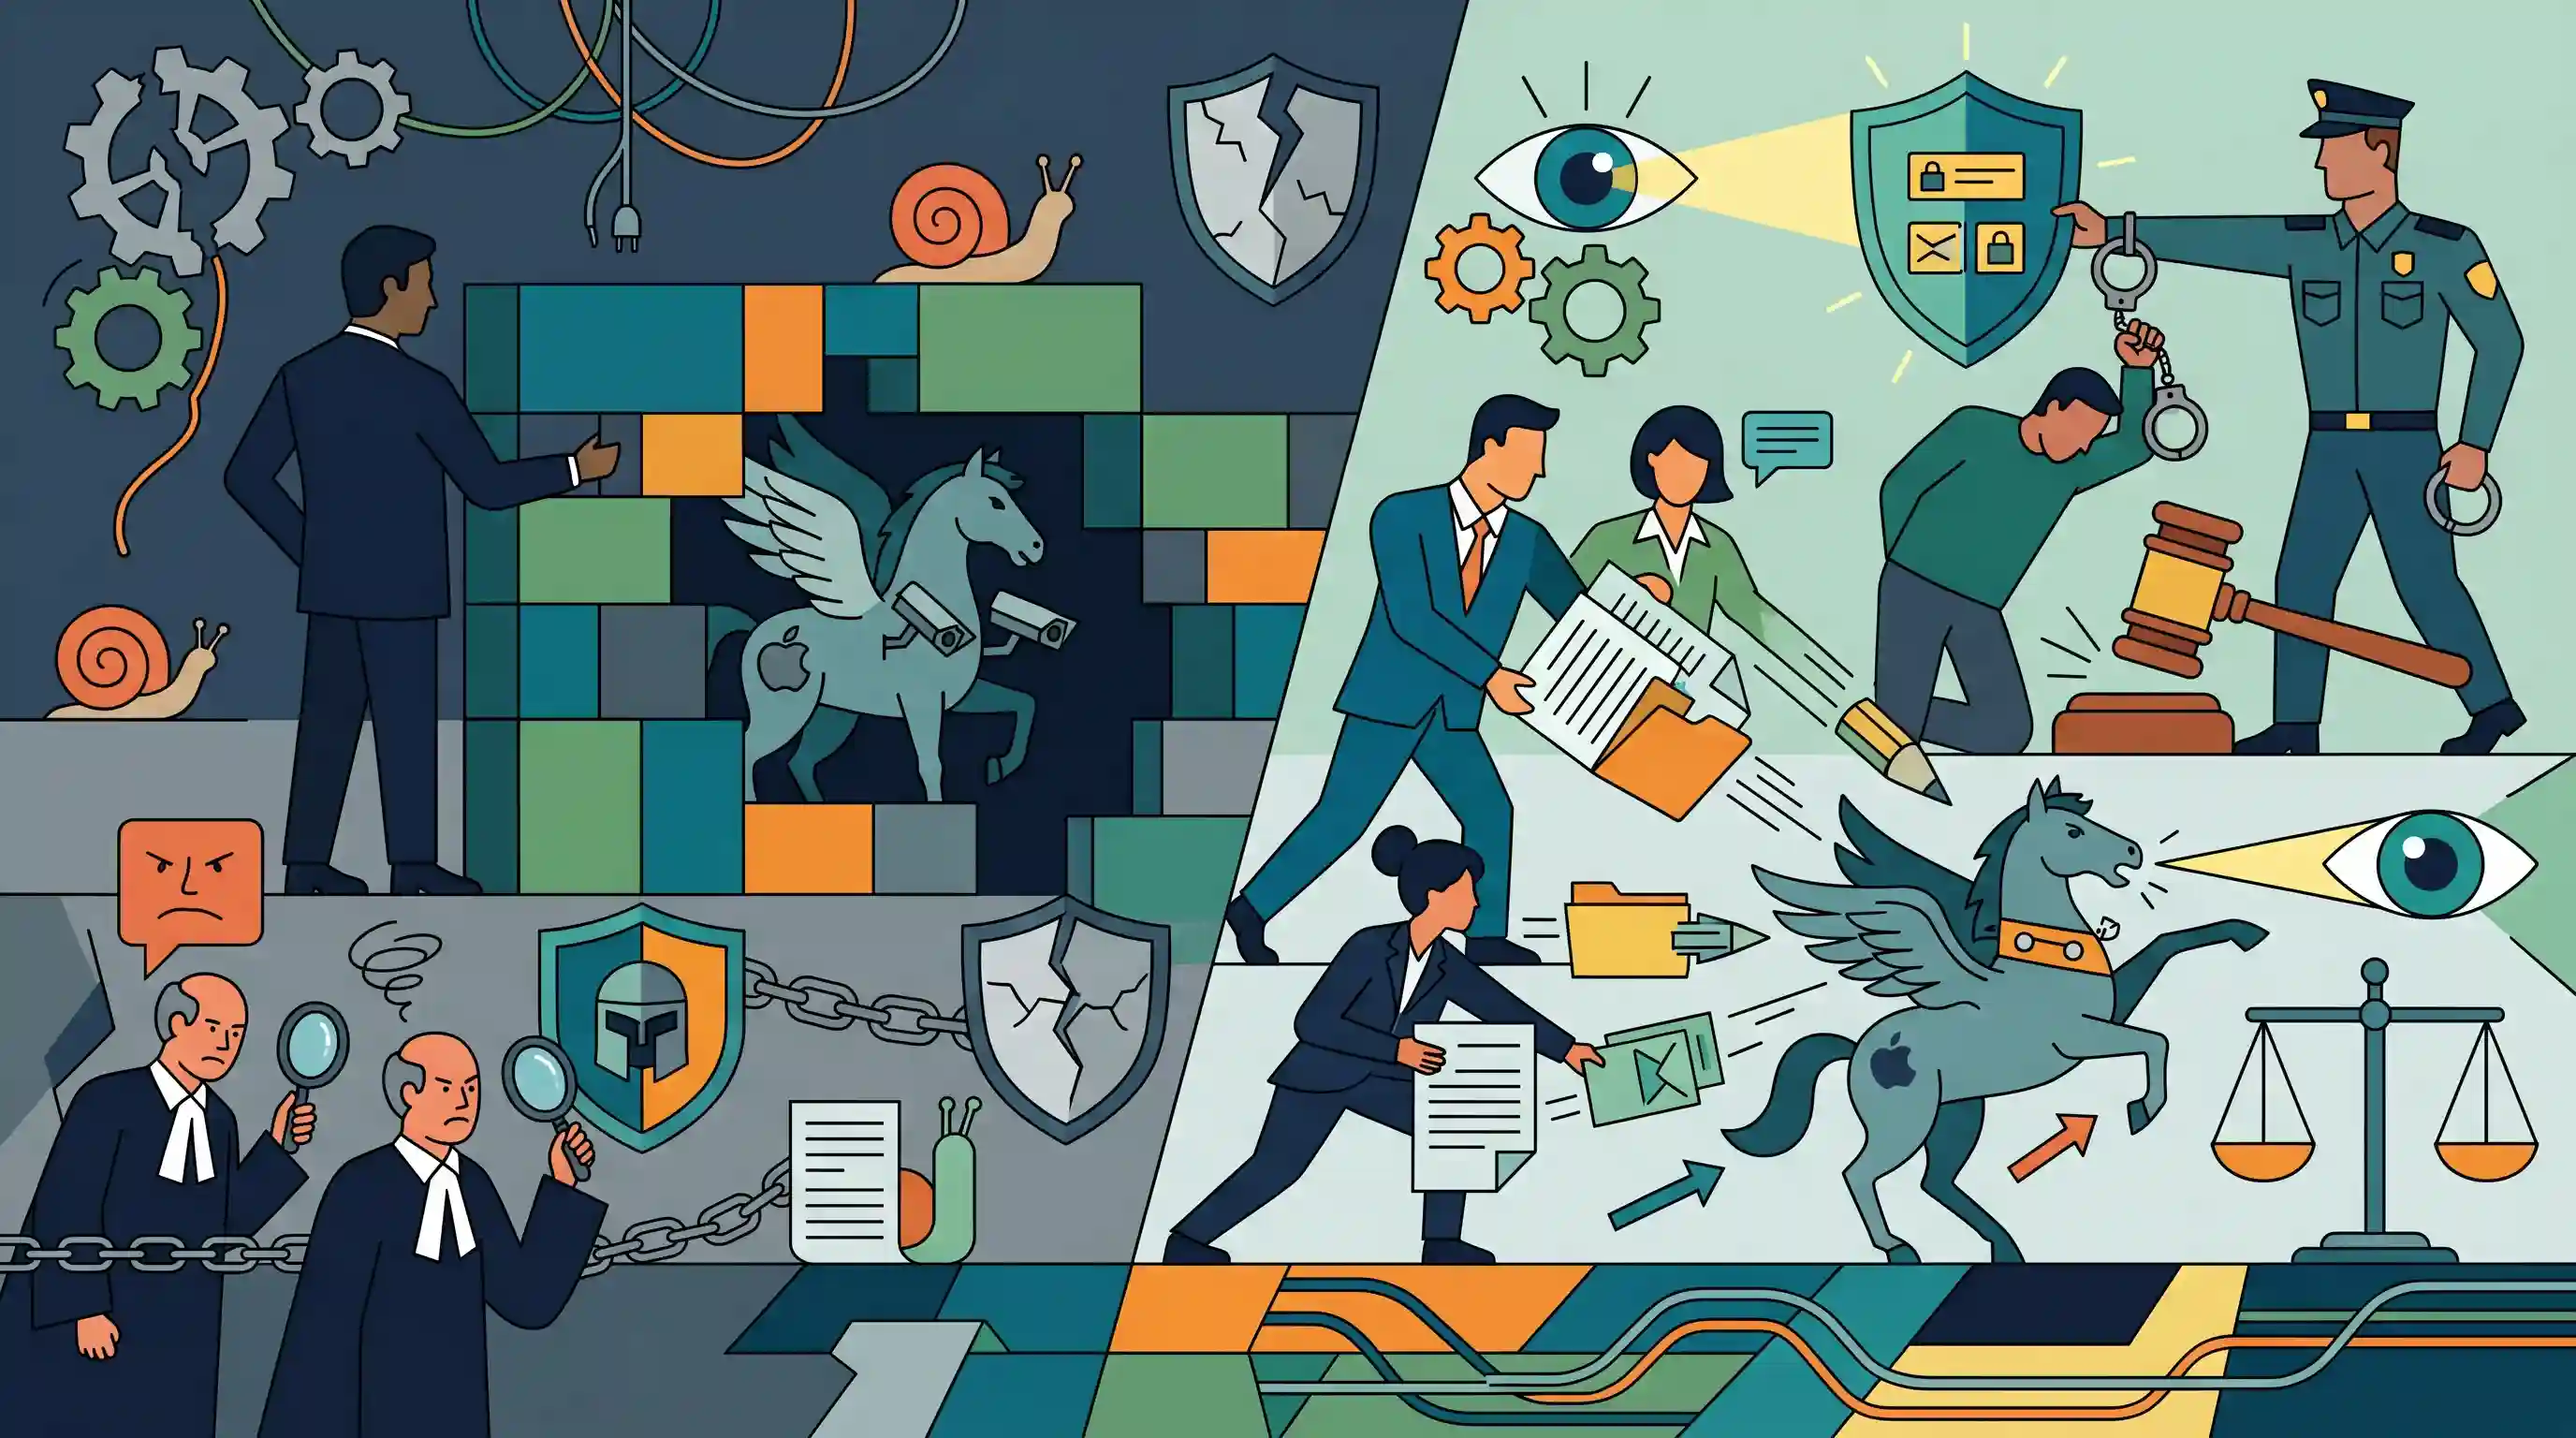
यह लेख भारत और संयुक्त राज्य अमेरिका में Pegasus स्पाइवेयर घोटाले से निपटने में कानून प्रवर्तन (law enforcement) की प्रभावकारिता की तुलना करता है। जहाँ अमेरिका में निर्णायक कानूनी कार्रवाई देखी गई—जिसमें Apple और WhatsApp जैसे तकनीकी दिग्गजों द्वारा NSO Group के खिलाफ मुकदमे और सक्रिय कानून प्रवर्तन हस्तक्षेप शामिल थे—वहीं भारत की प्रतिक्रिया अपारदर्शिता और देरी से चिह्नित रही है। भारत सरकार ने "राष्ट्रीय सुरक्षा" चिंताओं का हवाला देते हुए सुप्रीम कोर्ट द्वारा नियुक्त जाँच समिति के साथ पूर्ण सहयोग करने से इनकार कर दिया। यह अंतर भारत की संस्थागत जवाबदेही, खुफिया एजेंसियों पर कार्यकारी निगरानी और निजता के मौलिक अधिकार के प्रवर्तन में संरचनात्मक कमजोरियों को उजागर करता है, जो अवैध निगरानी का मुकाबला करने के लिए मजबूत कानूनी ढांचे की आवश्यकता पर बल देता है।
मुख्य बिंदु
- पेगासस स्पाइवेयर कांड ने कथित राज्य-प्रायोजित निगरानी के माध्यम से साइबर सुरक्षा और निजता के मौलिक अधिकार के लिए गंभीर खतरों को उजागर किया।
- अमेरिका में मजबूत कानूनी और कानून प्रवर्तन प्रतिक्रिया (जिसमें तकनीकी दिग्गजों द्वारा किए गए मुकदमे शामिल हैं) और भारत में अपारदर्शी व सुस्त जांच के बीच एक स्पष्ट अंतर मौजूद है।
- भारत में, कार्यपालिका ने निगरानी के आरोपों की जांच कर रही सुप्रीम कोर्ट द्वारा नियुक्त विशेषज्ञ समिति के साथ अपने असहयोग को उचित ठहराने के लिए 'राष्ट्रीय सुरक्षा' का हवाला दिया।
- यह असमानता भारत में संस्थागत जवाबदेही, निगरानी एजेंसियों की कार्यकारी निगरानी और नागरिक स्वतंत्रताओं के व्यावहारिक प्रवर्तन के संबंध में प्रणालीगत कमजोरियों को उजागर करती है।
महत्वपूर्ण शब्द
निजता का अधिकार (अनुच्छेद 21)

अनुच्छेद 21 के तहत एक मौलिक अधिकार, जो व्यक्तिगत डेटा, विकल्पों और निजी क्षेत्र में राज्य या निजी संस्थाओं के अवांछित हस्तक्षेप के विरुद्ध व्यक्तिगत स्वायत्तता की रक्षा करता है, जैसा कि 2017 में सुप्रीम कोर्ट द्वारा पुन: पुष्ट किया गया था।
UPSC context
GS II: मौलिक अधिकार। यह नागरिक स्वतंत्रता और डिजिटल युग में व्यक्तिगत स्वतंत्रता के विकसित होते दायरे के ज्ञान का परीक्षण करता है।
के.एस. पुट्टास्वामी निर्णय (2017)
वर्ष 2017 का सुप्रीम कोर्ट का ऐतिहासिक निर्णय जिसने निजता (privacy) को एक मौलिक अधिकार घोषित किया। इसने इस अधिकार में राज्य के किसी भी हस्तक्षेप के लिए तीन-स्तरीय परीक्षण (three-pronged test)—वैधता (legality), आवश्यकता (necessity) और आनुपातिकता (proportionality)—निर्धारित किया।
UPSC context
GS II: ऐतिहासिक निर्णय। निजता के संवैधानिक आधार और कार्यकारी निगरानी शक्तियों की सीमाओं को समझने के लिए अनिवार्य।
पेगासस स्पाइवेयर
इजरायली फर्म NSO Group द्वारा विकसित एक मिलिट्री-ग्रेड स्पाइवेयर। यह अक्सर 'zero-click' एक्सप्लॉइट्स का उपयोग करके गुप्त रूप से स्मार्टफोन में घुसपैठ करता है, जिससे हमलावरों को संदेशों, कॉल और रियल-टाइम निगरानी (surveillance) तक पूर्ण पहुंच प्राप्त हो जाती है।
UPSC context
GS III: आंतरिक सुरक्षा। साइबर-वॉरफेयर, राज्य-प्रायोजित निगरानी और डिजिटल संचार बुनियादी ढांचे के लिए खतरों की समझ का मूल्यांकन करता है।
न्यायमूर्ति आर.वी. रवींद्रन समिति
सुप्रीम कोर्ट द्वारा नियुक्त एक विशेषज्ञ समिति (2021) जिसे भारत में पेगासस (Pegasus) के आरोपों की जांच का कार्य सौंपा गया था। इसकी रिपोर्ट में केंद्र सरकार के सहयोग की कमी को नोट किया गया और निगरानी (surveillance) के विरुद्ध कानूनी सुरक्षा को मजबूत करने की सिफारिश की गई।
UPSC context
GS II: न्यायपालिका/शासन। सुरक्षा मामलों में कार्यपालिका के कार्यों की संस्थागत जवाबदेही और न्यायिक निगरानी पर चर्चा करने के लिए महत्वपूर्ण।
सूचना प्रौद्योगिकी अधिनियम, 2000 (धारा 69)
भारत का प्राथमिक साइबर-कानून ढांचा। धारा 69 विशेष रूप से केंद्र और राज्य सरकारों को राष्ट्रीय सुरक्षा और सार्वजनिक व्यवस्था जैसे कारणों से डिजिटल जानकारी को इंटरसेप्ट करने, उसकी निगरानी करने या उसे डिक्रिप्ट करने का अधिकार देती है।
UPSC context
GS III: साइबर सुरक्षा। यह निगरानी को नियंत्रित करने वाले कानूनी प्रावधानों और राज्य की सुरक्षा तथा व्यक्तिगत अधिकारों के बीच संतुलन के प्रति जागरूकता का परीक्षण करता है।
एनएसओ ग्रुप (NSO Group)
एक इजरायली साइबर-इंटेलिजेंस फर्म जिसने पेगासस (Pegasus) विकसित किया है। यह दावा करती है कि वह अपनी तकनीक विशेष रूप से आतंकवाद विरोधी उद्देश्यों के लिए केवल 'जांच-परख वाली सरकारों' (vetted governments) को ही बेचती है, हालांकि मानवाधिकारों के उल्लंघन को लेकर इसे वैश्विक जांच का सामना करना पड़ रहा है।
UPSC context
GS III: सुरक्षा। वैश्विक जासूसी में निजी संस्थाओं की भूमिका और दोहरे उपयोग वाली प्रौद्योगिकियों की नैतिक चुनौतियों पर प्रकाश डालता है।
प्रारंभिक ट्रैप
IT एक्ट के तहत डिजिटल निगरानी के लिए न्यायिक मजिस्ट्रेट से पूर्व अनुमति की आवश्यकता होती है।
भारत में, IT एक्ट के तहत निगरानी और इंटरसेप्शन आदेश विशेष रूप से कार्यपालिका (जैसे कि केंद्रीय या राज्य गृह सचिव) द्वारा अधिकृत किए जाते हैं, जिसमें स्वतंत्र न्यायिक निरीक्षण का पूरी तरह से अभाव है।
संबंधित अवधारणाएँ
निजता के अधिकार (पुट्टास्वामी निर्णय) को प्रतिबंधित करने के लिए त्रि-स्तरीय परीक्षण (three-fold test) क्या है?
- वैधता: प्रतिबंध एक वैध, विद्यमान कानून द्वारा समर्थित होना चाहिए।
- आवश्यकता और आनुपातिकता: इसे एक वैध राज्य उद्देश्य (जैसे राष्ट्रीय सुरक्षा) को पूरा करना चाहिए और उस विशिष्ट उद्देश्य के आनुपातिक होना चाहिए।
- प्रक्रियात्मक सुरक्षा उपाय: कार्यपालिका के दुरुपयोग को रोकने के लिए इसे निष्पक्ष, न्यायसंगत और उचित प्रक्रियाओं के अधीन होना चाहिए।
भारतीय राज्य द्वारा इलेक्ट्रॉनिक संचार निगरानी को कौन से मुख्य कानून विनियमित करते हैं?
- धारा 5(2) टेलीग्राफ अधिनियम: केवल सार्वजनिक आपातकाल या सार्वजनिक सुरक्षा की स्थितियों में ही संदेशों के इंटरसेप्शन की अनुमति देता है।
- IT एक्ट की धारा 69: संप्रभुता, अखंडता या राज्य की सुरक्षा के लिए डिजिटल जानकारी के इंटरसेप्शन/डिक्रिप्शन की अनुमति देता है (टेलीग्राफ एक्ट की तुलना में कहीं अधिक व्यापक दायरा)।
- समीक्षा समितियाँ: कार्यपालिका के नेतृत्व वाली समितियाँ (कैबिनेट सचिव की अध्यक्षता में) न्यायिक निकायों के बजाय इंटरसेप्शन आदेशों की समीक्षा करती हैं।
अंतर-विषय पैटर्न
Zero-click स्पाइवेयर और अनुच्छेद 21
फिशिंग से ज़ीरो-क्लिक एक्सप्लॉइट्स तक राज्य-प्रायोजित मैलवेयर का विकास अनुच्छेद 21 के तहत व्यक्तिगत निजता और डेटा संरक्षण अधिदेशों के संवैधानिक पुनर्मूल्यांकन को अनिवार्य बनाता है।
खुफिया जवाबदेही की कमी
अमेरिका के विपरीत, जहाँ सीनेट समितियाँ इंटेलिजेंस की निगरानी करती हैं, भारत की IB और R&AW बिना किसी वैधानिक आधार या प्रत्यक्ष संसदीय निगरानी के, पूरी तरह से कार्यकारी आदेशों के माध्यम से संचालित होती हैं।

IT एक्ट की धारा 69, पुट्टास्वामी आनुपातिकता परीक्षण (proportionality test) और कार्यकारी निरीक्षण (executive oversight) को जोड़ने वाले एक 2026 GS-2 मुख्य परीक्षा (Mains) के प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2017MainsGS2
Examine the scope of Fundamental Rights in the light of the latest judgement of the Supreme Court on Right to Privacy.
- 2024MainsGS2
Right to privacy is intrinsic to life and personal liberty and is inherently protected under Article 21 of the constitution. Explain. In this reference discuss the law relating to D.N.A. testing of child in the womb to establish its paternity.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
