डिजिटल प्रमाणीकरण में पासकी और साइबर सुरक्षा का विकास
स्रोत:द हिंदू ↗
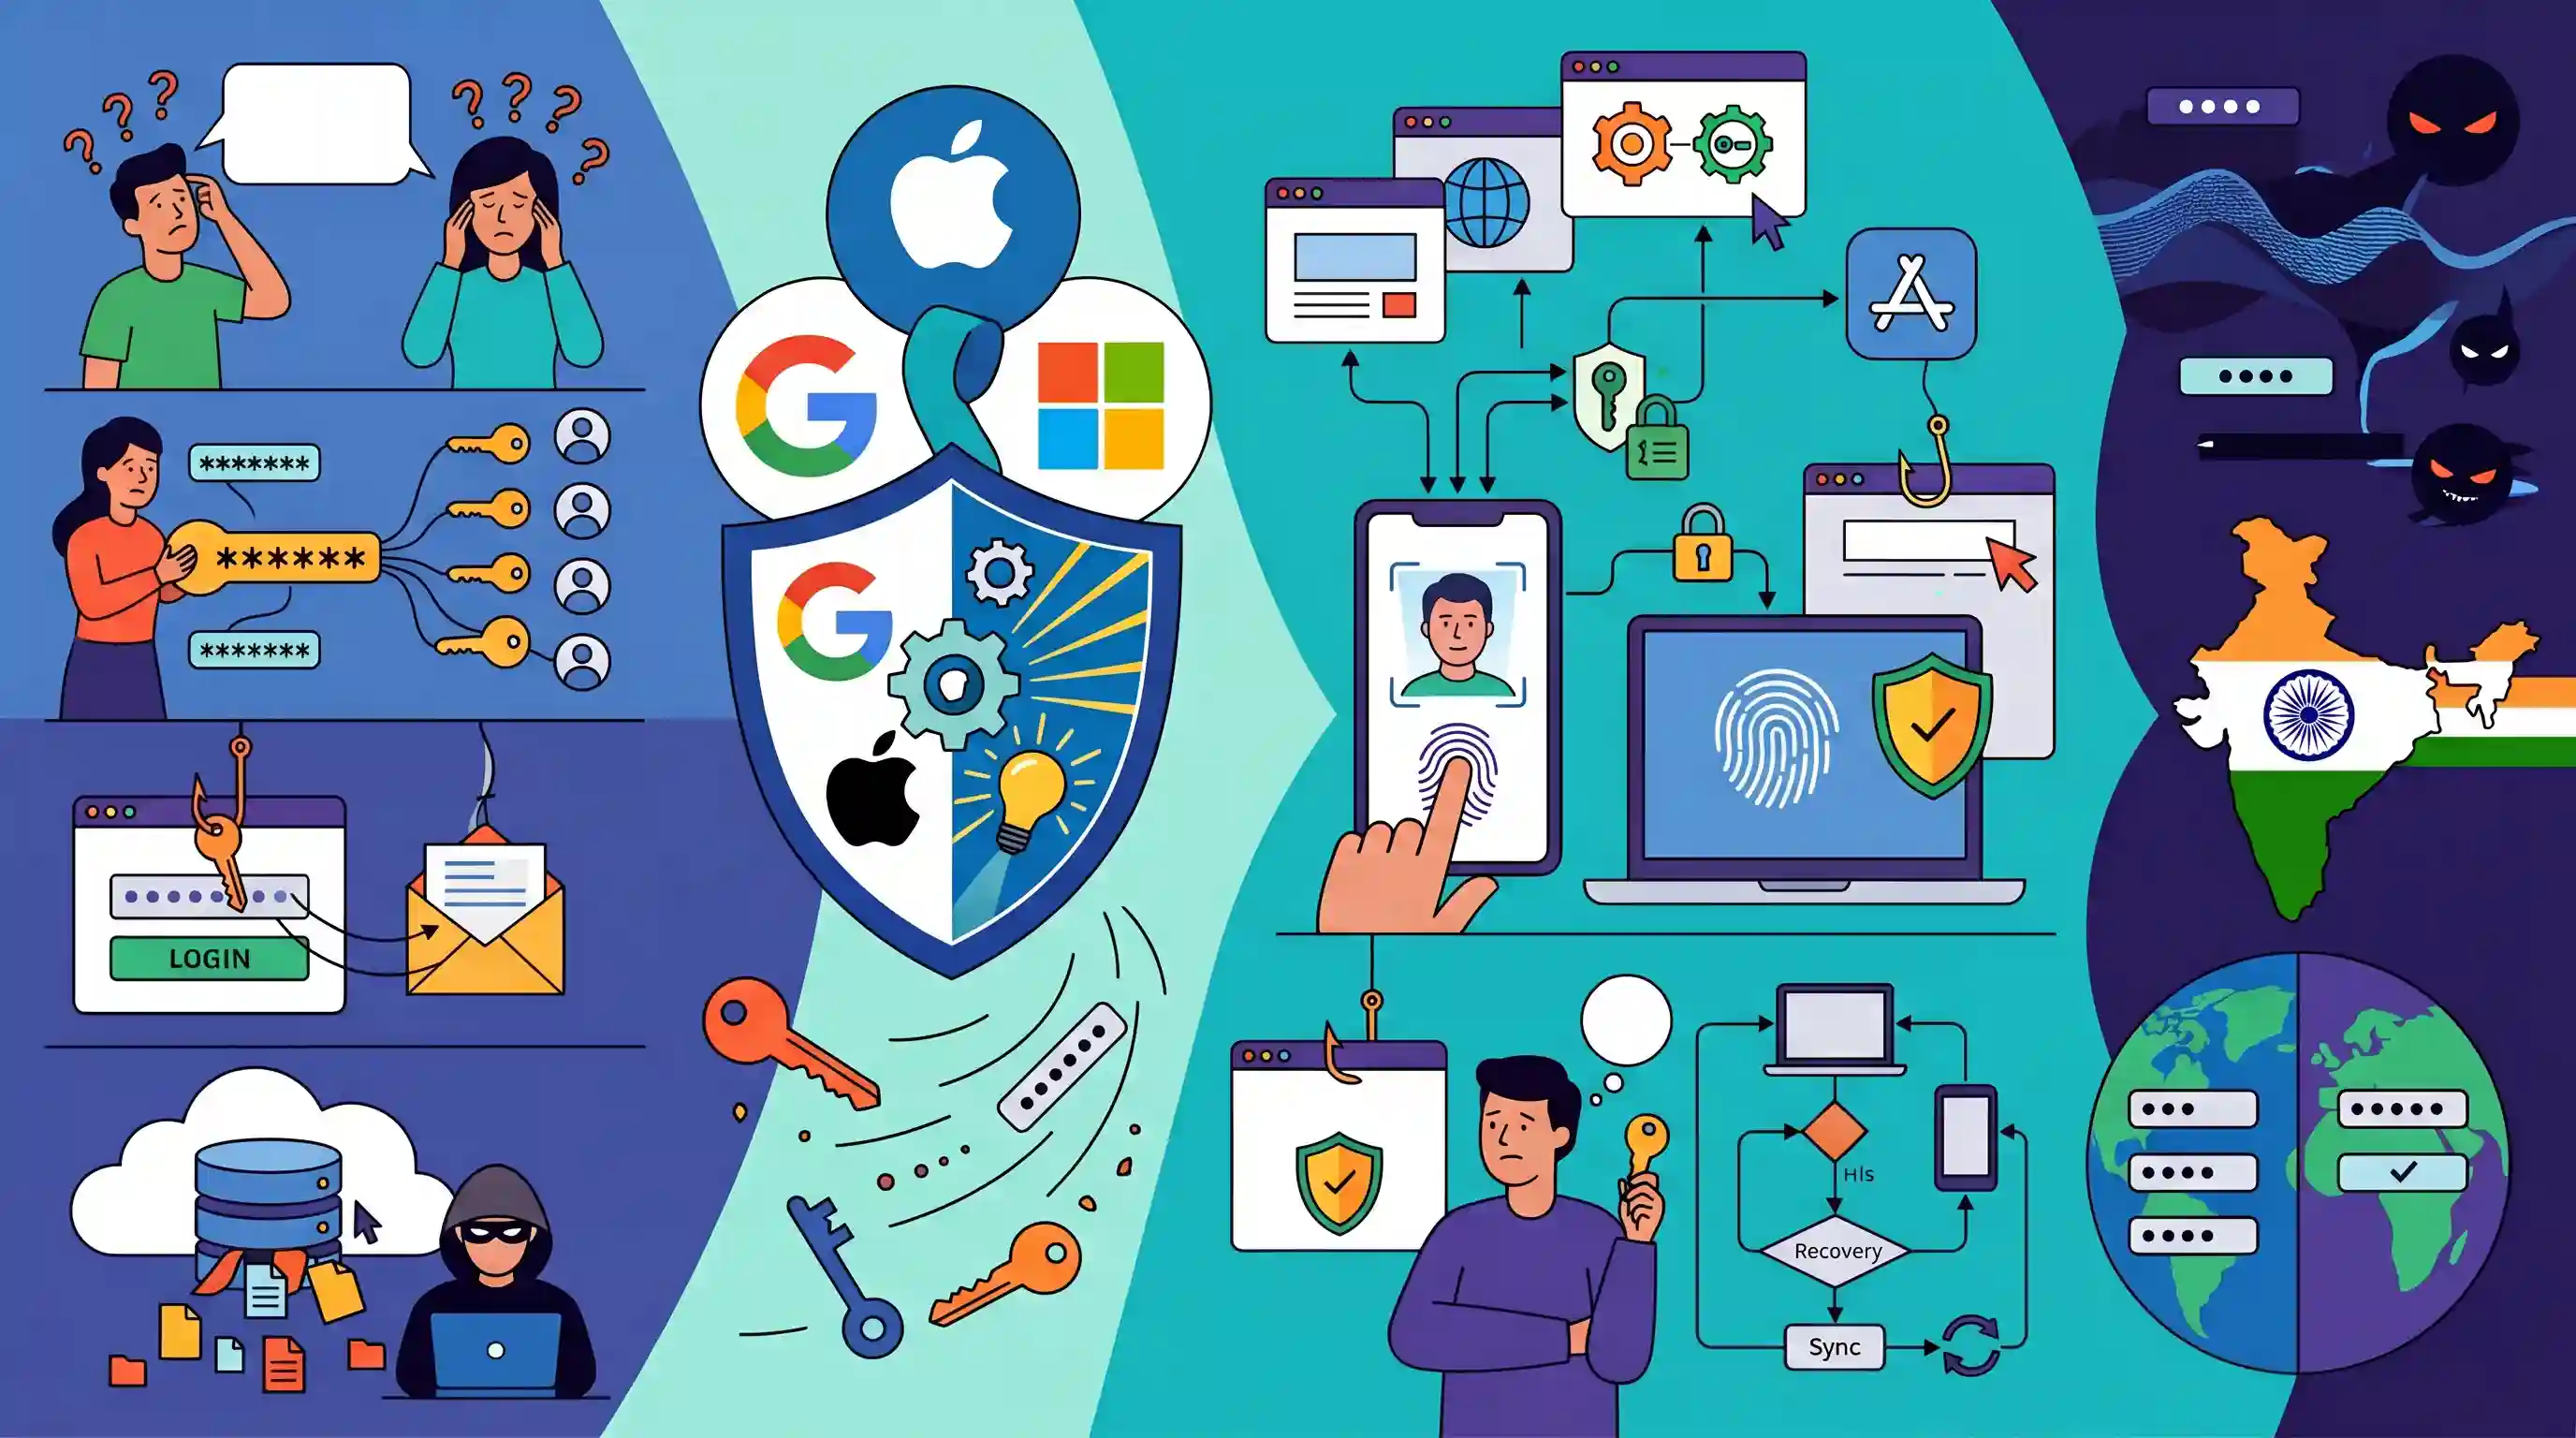
क्यों मायने रखता है
डिजिटल ऑथेंटिकेशन (पासवर्ड से लेकर पासकी और पब्लिक की इंफ्रास्ट्रक्चर तक) के विकास को समझना GS पेपर 3 के साइबर सुरक्षा (Cyber Security) खंड के लिए अत्यंत महत्वपूर्ण है। यह फिशिंग और डेटा ब्रीच जैसी साइबर कमजोरियों (vulnerabilities) की कार्यप्रणाली, और डिजिटल इंफ्रास्ट्रक्चर तथा उपयोगकर्ता की गोपनीयता को सुरक्षित करने के लिए डिज़ाइन किए गए तकनीकी हस्तक्षेपों पर प्रकाश डालता है।
सारांश
यह लेख साइबर सुरक्षा उद्योग के पारंपरिक पासवर्ड से 'passkeys' की ओर रणनीतिक बदलाव पर चर्चा करता है, जो Fast Identity Online Alliance (FIDO) के नेतृत्व में एक आंदोलन है जिसमें प्रमुख तकनीकी निगम शामिल हैं। व्यापक पुन: उपयोग और फिशिंग (phishing) तथा बड़े पैमाने पर डेटा ब्रीच के प्रति संवेदनशीलता के कारण पासवर्ड एक महत्वपूर्ण सुरक्षा जोखिम बन गए हैं। Passkeys बायोमेट्रिक सत्यापन या PIN कोड का उपयोग करके उपयोगकर्ता प्रमाणीकरण (authentication) को एक भौतिक डिवाइस से जोड़कर इसे हल करने का लक्ष्य रखते हैं, जिससे फिशिंग खतरों को प्रभावी ढंग से निष्प्रभावी किया जा सकता है। हालांकि, यह संक्रमण उपयोगकर्ताओं की आदतों, डिवाइस रिकवरी की जटिलता और कई प्लेटफार्मों पर पासवर्ड पर निरंतर निर्भरता जैसी चुनौतियों का सामना कर रहा है। यह विकास भारत के डिजिटल सुरक्षा बुनियादी ढांचे और साइबर खतरों के खिलाफ चल रही लड़ाई के लिए अत्यधिक प्रासंगिक है।
मुख्य बिंदु
- बड़ी टेक कंपनियां फिशिंग, डेटा लीक और ब्रूट-फोर्स हैकिंग के प्रति संवेदनशीलता का हवाला देते हुए, पारंपरिक पासवर्ड से हटकर 'पासवर्डलेस ऑथेंटिकेशन' (passwordless authentication) विधियों की ओर बदलाव को बढ़ावा दे रही हैं।
- द फास्ट आइडेंटिटी ऑनलाइन अलायंस (FIDO), जिसमें Apple, Google, Microsoft और Amazon जैसी कंपनियाँ शामिल हैं, 'passkeys' को लोकप्रिय बना रहा है जो डिवाइस-आधारित क्रिप्टोग्राफिक ऑथराइजेशन (cryptographic authorization) पर निर्भर करते हैं।
- Passkeys बायोमेट्रिक इनपुट (फिंगरप्रिंट, फेशियल रिकग्निशन) या डिवाइस PIN के माध्यम से उपयोगकर्ताओं को प्रमाणित करते हैं, जिससे उपयोगकर्ताओं के लिए फिशिंग साइटों को गलती से अपने क्रेडेंशियल (credentials) सौंपना असंभव हो जाता है।
- अपने सुरक्षा लाभों के बावजूद, उपयोगकर्ताओं की अनभिज्ञता, खोए हुए उपकरणों के लिए जटिल रिकवरी प्रक्रियाओं और पुराने (legacy) पासवर्ड सिस्टम की निरंतर व्यापकता के कारण passkeys को अपनाने में बाधाओं का सामना करना पड़ रहा है।
महत्वपूर्ण शब्द
फास्ट आइडेंटिटी ऑनलाइन एलायंस (FIDO)

2013 में स्थापित एक खुला उद्योग संघ, जिसका उद्देश्य पासकी (passkeys) जैसे सुरक्षित और इंटरऑपरेबल (interoperable) तरीकों के माध्यम से पासवर्ड पर वैश्विक निर्भरता को कम करने के लिए प्रमाणीकरण मानकों (authentication standards) को विकसित करना और बढ़ावा देना है।
UPSC context
GS पेपर 3: IT और साइबर सुरक्षा। डिजिटल इंफ्रास्ट्रक्चर और प्रमाणीकरण (authentication) के लिए अंतर्राष्ट्रीय मानकों के ज्ञान का परीक्षण करता है।
गूगल
एक टेक दिग्गज और FIDO बोर्ड सदस्य जिसने फिशिंग के जोखिमों को कम करने के लिए एंड्रॉइड और क्रोम पर passkeys के बड़े पैमाने पर रोलआउट का नेतृत्व किया।
UPSC context
GS पेपर 3: सूचना प्रौद्योगिकी। डिजिटल सुरक्षा मानकों में Big Tech की भूमिका की समझ का परीक्षण करता है।
एप्पल
एक प्रमुख FIDO सदस्य जिसने अपने इकोसिस्टम (FaceID/TouchID) के भीतर बायोमेट्रिक-आधारित 'Passkeys' की शुरुआत की, जो सुरक्षित और डिवाइस-बाउंड क्रिप्टोग्राफिक प्रमाणीकरण सुनिश्चित करता है।
UPSC context
GS पेपर 3: IT क्षेत्र में जागरूकता। उपयोगकर्ता की गोपनीयता और सुरक्षित हार्डवेयर-सॉफ्टवेयर एकीकरण से संबंधित चर्चाओं के लिए प्रासंगिक।
माइक्रोसॉफ्ट
विंडोज हैलो (Windows Hello) और FIDO2 एकीकरण के माध्यम से "पासवर्ड-रहित" (passwordless) अभियान में एक अग्रणी, जिसका लक्ष्य क्रेडेंशियल से डिवाइस-आधारित सुरक्षा की ओर बदलाव करना है।
UPSC context
GS Paper 3: साइबर सुरक्षा। यह एंटरप्राइज-लेवल सुरक्षा और ऑपरेटिंग सिस्टम की कमजोरियों (vulnerabilities) के ज्ञान का परीक्षण करता है।
ओपनएआई
एक AI अनुसंधान संगठन जिसके मॉडलों का साइबर सुरक्षा कमजोरियों (cybersecurity vulnerabilities) को उत्पन्न करने (आक्रामक) और उन्हें ठीक करने (रक्षात्मक) दोनों में उनकी दोहरी-उपयोग क्षमता (dual-use potential) के लिए तेजी से विश्लेषण किया जा रहा है।
UPSC context
GS Paper 3: उभरती प्रौद्योगिकियां। आंतरिक सुरक्षा और साइबर युद्ध पर आर्टिफिशियल इंटेलिजेंस के प्रभाव का परीक्षण करता है।
ईसेट
एक वैश्विक साइबर सुरक्षा अनुसंधान फर्म जो भारत के थ्रेट लैंडस्केप पर महत्वपूर्ण डेटा प्रदान करती है, जिसमें स्मार्टफोन की कमजोरियां और डेटा ब्रीच के आंकड़े शामिल हैं।
UPSC context
GS पेपर 3: आंतरिक सुरक्षा। साइबर अपराध के रुझानों और भारत की डिजिटल संवेदनशीलता पर डेटा उद्धृत करने के लिए उपयोगी।
प्रारंभिक ट्रैप
Passkeys उपयोगकर्ताओं के बायोमेट्रिक डेटा को केंद्रीकृत वेब सर्वर पर भेजकर उन्हें सत्यापित करती हैं।
बायोमेट्रिक्स केवल एक लोकल प्राइवेट की (local private key) को अनलॉक करते हैं। इसके बाद डिवाइस इस की का उपयोग एक क्रिप्टोग्राफिक चैलेंज को साइन करने के लिए करता है; बायोमेट्रिक डेटा कभी भी इंटरनेट पर ट्रांसमिट नहीं किया जाता है।
संबंधित अवधारणाएँ
पब्लिक की इंफ्रास्ट्रक्चर (PKI) क्या है?
- टू-की सिस्टम: एक क्रिप्टोग्राफिक सिस्टम जो गणितीय रूप से जुड़े दो कुंजियों के जोड़े (two-key pair) का उपयोग करता है: एक पब्लिक की (जिसे खुले तौर पर साझा किया जाता है) और एक प्राइवेट की (जिसे मालिक द्वारा गुप्त रखा जाता है)।
- प्रमाणीकरण और सुरक्षा: यह डिजिटल सर्टिफिकेट, सुरक्षित इंटरनेट बैंकिंग, पासकी (passkeys) और एन्क्रिप्टेड संचार (HTTPS) के लिए आधारभूत तकनीक है।
- डिजिटल सिग्नेचर: PKI उपयोगकर्ताओं को डिजिटल रिकॉर्ड को प्रमाणित करने की अनुमति देता है, जो भारत के सूचना प्रौद्योगिकी अधिनियम, 2000 के तहत इलेक्ट्रॉनिक हस्ताक्षरों (electronic signatures) के लिए कानूनी आधार बनाता है।
फिशिंग और क्रेडेंशियल स्टफिंग के बीच क्या अंतर है?
- फिशिंग: सोशल इंजीनियरिंग हमला जहाँ दुर्भावनापूर्ण तत्व उपयोगकर्ताओं को फर्जी और प्रतिरूपित वेबसाइटों पर मैन्युअल रूप से संवेदनशील डेटा (जैसे पासवर्ड) साझा करने के लिए धोखा देते हैं।
- क्रेडेंशियल स्टफिंग: एक स्वचालित साइबर हमला जिसमें एक डेटा ब्रीच (data breach) से चोरी किए गए अकाउंट क्रेडेंशियल्स का अन्य असंबंधित प्लेटफार्मों तक अनधिकृत पहुंच प्राप्त करने के लिए बड़े पैमाने पर परीक्षण किया जाता है।
अंतर-विषय पैटर्न
Passkeys और DPDP अधिनियम 2023
बायोमेट्रिक डेटा को पूरी तरह से ऑन-डिवाइस (on-device) रखकर, पासकीज़ (passkeys) स्वाभाविक रूप से भारत के डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम के तहत संवेदनशील व्यक्तिगत डेटा के लिए डेटा न्यूनीकरण (data minimization) और सहमति (consent) की सख्त आवश्यकताओं का अनुपालन करती हैं।
उद्योग-सरकार साइबर गठबंधन
MeitY के 'साइबर सुरक्षित भारत' के लिए नॉलेज पार्टनर के रूप में कार्य कर रहा FIDO Alliance, UPSC के एक उभरते हुए विषय को रेखांकित करता है: ओपन-स्टैंडर्ड सार्वजनिक-निजी सहयोग जो राष्ट्रीय साइबर लचीलेपन (cyber resilience) को बढ़ावा दे रहे हैं।

FIDO Alliance और passkeys के 2026 में PKI और बायोमेट्रिक डेटा प्राइवेसी के साथ एक बहु-कथनीय तकनीकी प्रश्न में पूछे जाने की संभावना है।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2018PrelimsGS1
The terms 'WannaCry, Petya and EternalBlue' sometimes mentioned in the news recently are related to
- 2020PrelimsGS1
In India, the term "Public Key Infrastructure" is used in the context of
