डिजिटल अरेस्ट धोखाधड़ी के खिलाफ केंद्र की रणनीति और पीएमएलए उपाय
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
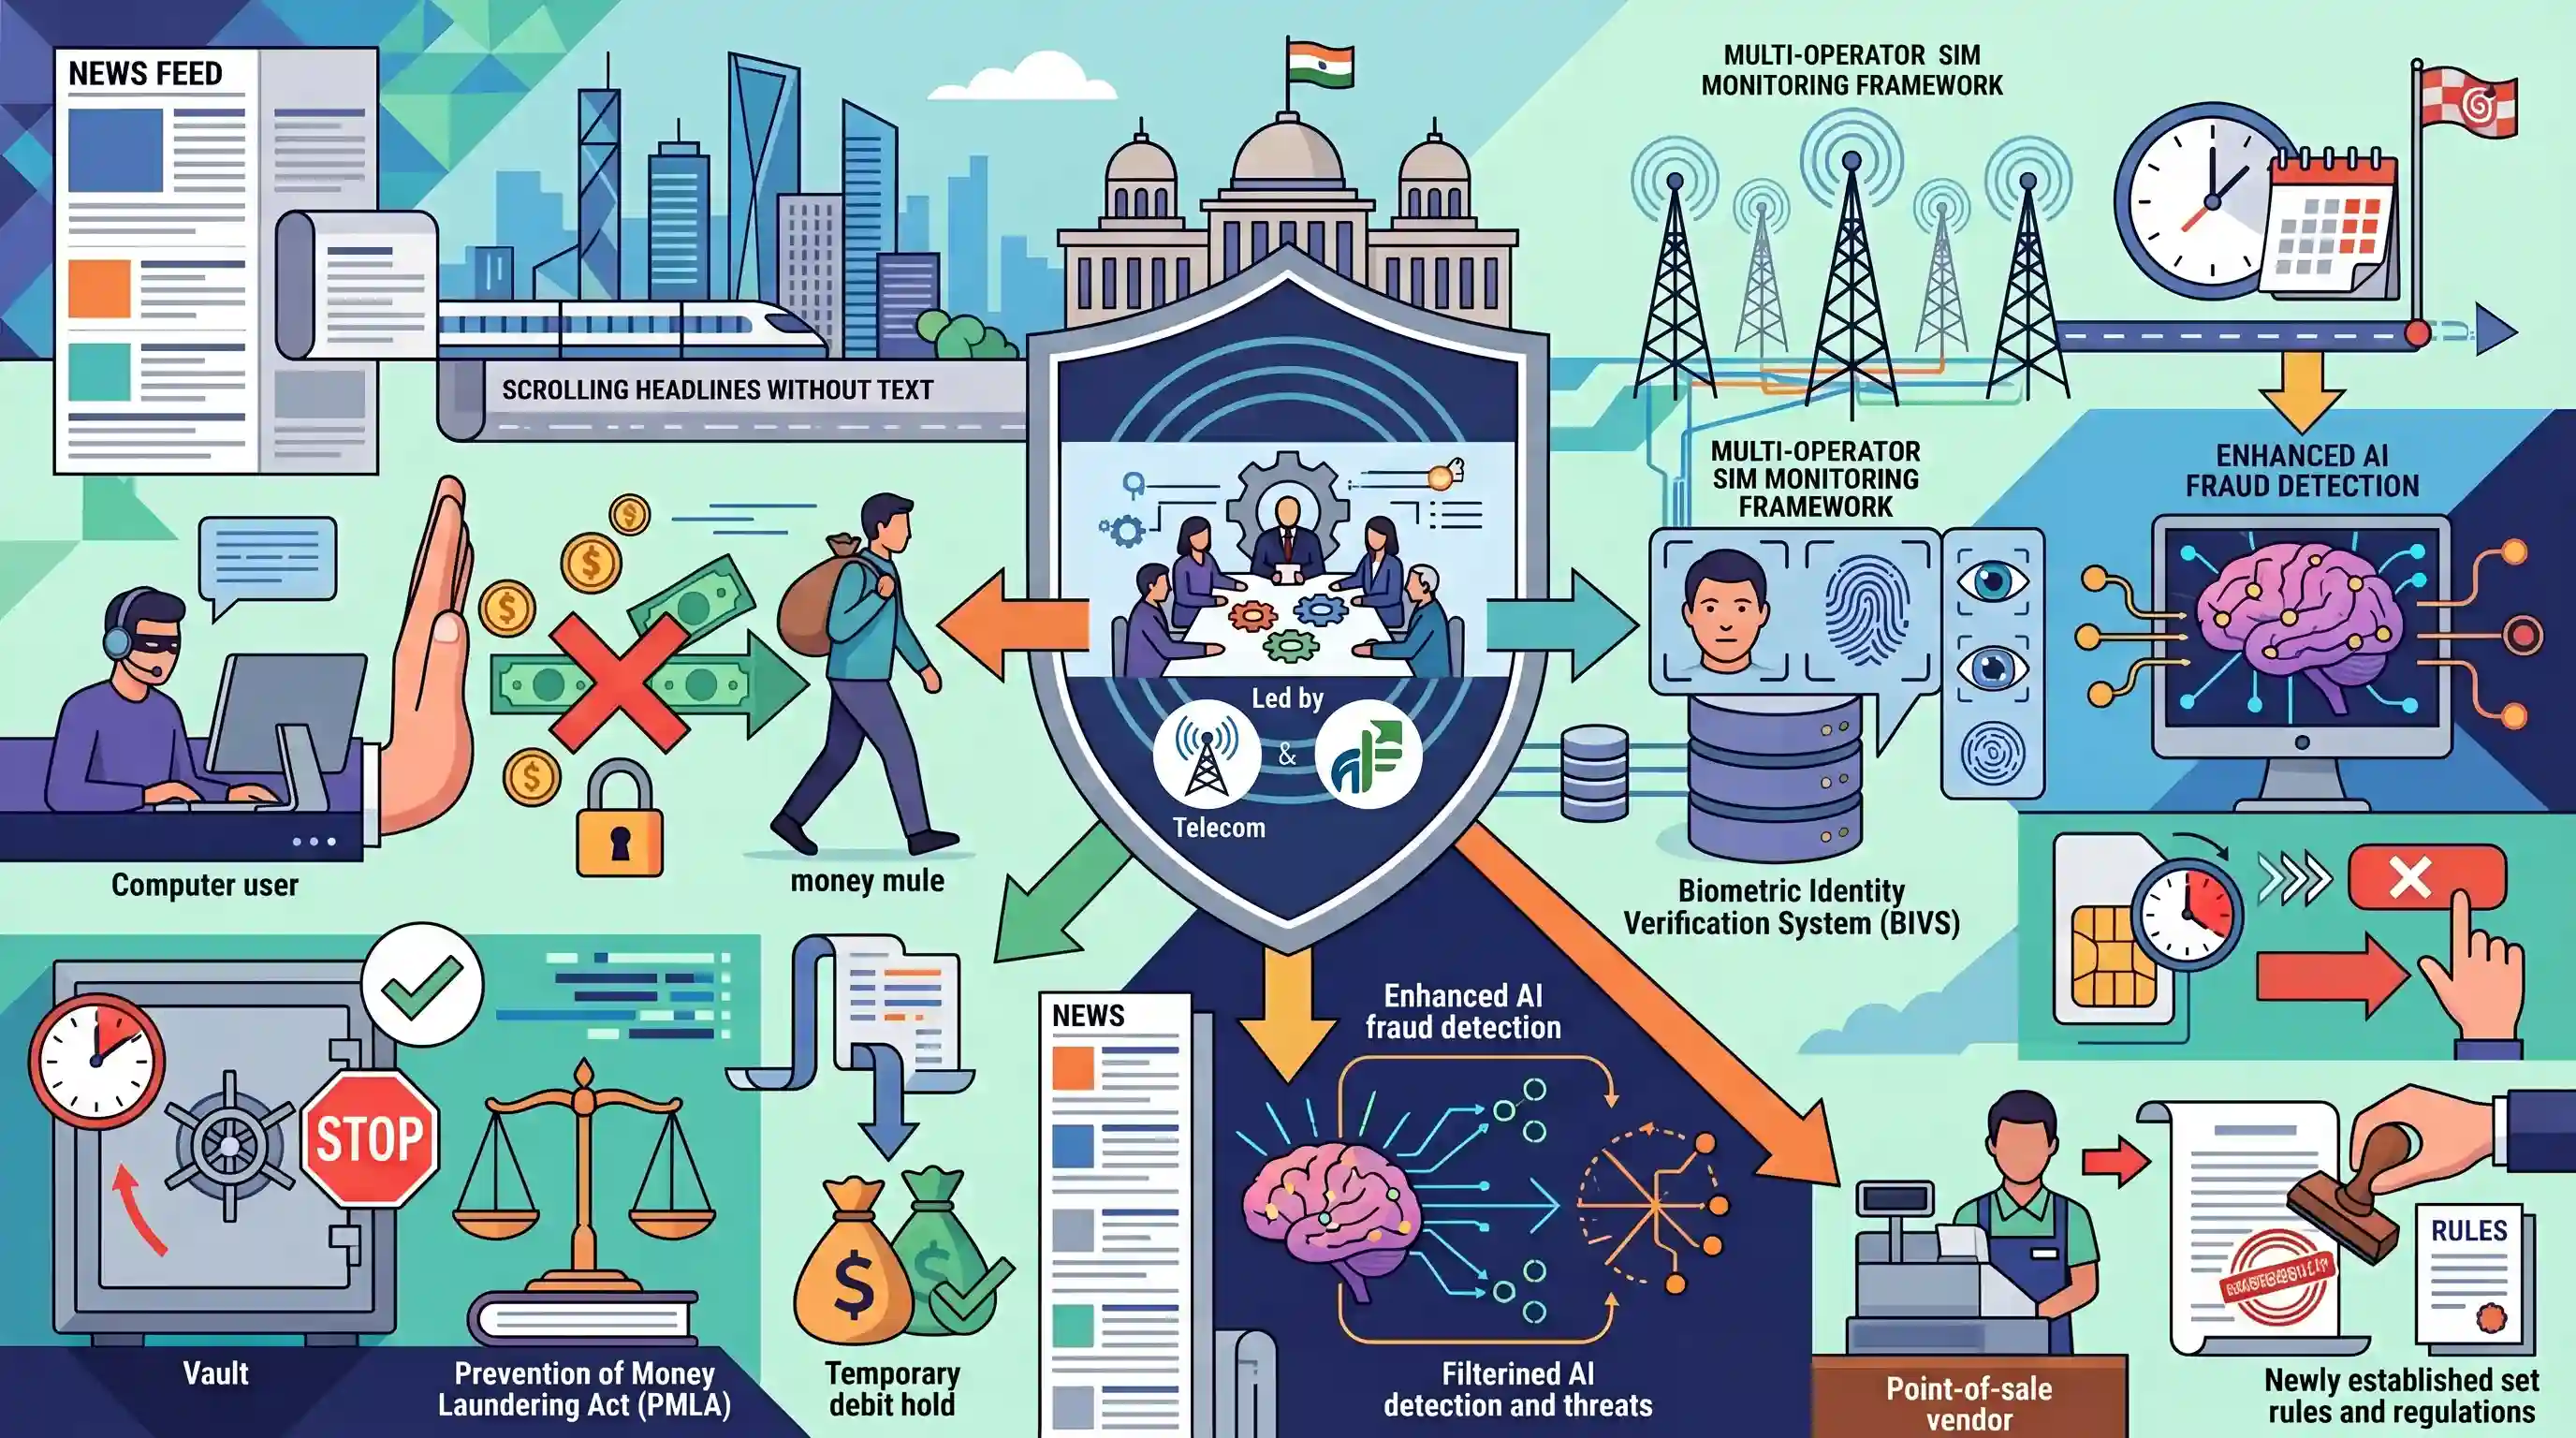
डिजिटल अरेस्ट फ्रॉड उभरते हुए साइबर-खतरे हैं जो टेलीकॉम कमजोरियों, वित्तीय धोखाधड़ी और साइबर अपराध के जुड़ाव को उजागर करते हैं। PMLA, BIVS और RBI SOPs का उपयोग करने के अंतर-मंत्रालयी प्रयास 'मनी म्यूल्स' (money mules) के खिलाफ महत्वपूर्ण शासन और सुरक्षा उपाय प्रस्तुत करते हैं, जो GS3 के साइबर सुरक्षा और मनी लॉन्ड्रिंग विषयों के लिए सीधे तौर पर प्रासंगिक हैं।
सारांश
केंद्र सरकार ने "डिजिटल अरेस्ट" धोखाधड़ी, मनी म्यूल्स और साइबर-सक्षम अपराधों से निपटने के लिए एक बहुआयामी रणनीति के बारे में सुप्रीम कोर्ट को सूचित किया है। मुख्य प्रस्तावों में RBI द्वारा प्रस्तावित SOP के माध्यम से संदिग्ध खातों पर अस्थायी डेबिट होल्ड लागू करना और प्रिवेंशन ऑफ मनी लॉन्ड्रिंग एक्ट (PMLA) को लागू करना शामिल है। MHA के नेतृत्व में एक अंतर-विभागीय समिति (IDC), टेलीकॉम सर्विस प्रोवाइडर्स (TSPs) और दूरसंचार विभाग (DoT) के साथ मिलकर काम कर रही है। योजनाओं में दिसंबर 2026 तक क्रॉस-ऑपरेटर सिम मॉनिटरिंग फ्रेमवर्क स्थापित करने के लिए बायोमेट्रिक आइडेंटिटी वेरिफिकेशन सिस्टम (BIVS) शुरू करना शामिल है। प्रयासों में AI-आधारित धोखाधड़ी का पता लगाने की क्षमता को बढ़ाना, संदिग्ध सिम कार्ड को ब्लॉक करने में लगने वाले समय को घटाकर 2-3 घंटे करना और नए दूरसंचार नियमों के तहत पॉइंट-ऑफ-सेल विक्रेताओं की जवाबदेही तय करना भी शामिल है।
मुख्य बिंदु
- केंद्र "डिजिटल अरेस्ट" धोखाधड़ी नेटवर्क के खिलाफ धन शोधन निवारण अधिनियम (PMLA) का उपयोग करने का लक्ष्य रखता है।
- RBI ने "money-mule" गतिविधियों को रोकने के लिए संदिग्ध खातों पर अस्थायी डेबिट होल्ड लगाने हेतु एक SOP का प्रस्ताव दिया है।
- गृह मंत्रालय (MHA) के नेतृत्व में एक अंतर-विभागीय समिति (IDC), धोखाधड़ी को कम करने के लिए टेलीकॉम ऑपरेटरों और WhatsApp के साथ समन्वय कर रही है।
- DoT वर्ष 2026 के अंत तक क्रॉस-ऑपरेटर सिम विजिबिलिटी के साथ बायोमेट्रिक पहचान सत्यापन प्रणाली (BIVS) शुरू करने के लिए दूरसंचार (उपयोगकर्ता पहचान) नियमों को गति दे रहा है।
- AI-आधारित डिटेक्शन को और बेहतर किया जाएगा ताकि 2-3 घंटों के भीतर संदिग्ध सिम कार्डों को ब्लॉक किया जा सके, साथ ही पॉइंट-ऑफ-सेल विक्रेताओं द्वारा सख्त अनुपालन सुनिश्चित किया जाएगा।
महत्वपूर्ण शब्द
धन शोधन निवारण अधिनियम-2002 (PMLA)

मनी लॉन्ड्रिंग को रोकने और अपराध से होने वाली आय की जब्ती को सक्षम करने के लिए अधिनियमित एक कानून। यह वित्तीय संस्थानों पर रिकॉर्ड रखने की बाध्यता लागू करता है और आर्थिक अपराधों की जांच के लिए प्रवर्तन निदेशालय (ED) को सशक्त बनाता है।
UPSC context
GS Paper-III (मनी लॉन्ड्रिंग)। वित्तीय अपराधों से निपटने के लिए कानूनी ढांचे और केंद्रीय जांच एजेंसियों की शक्तियों के ज्ञान का परीक्षण करता है।
अंतर-विभागीय समिति (IDC)
गृह मंत्रालय (MHA) के नेतृत्व में गठित एक उच्च-स्तरीय पैनल, जिसे 'डिजिटल अरेस्ट' धोखाधड़ी से निपटने के लिए बनाया गया है। यह विधायी कमियों की पहचान करता है और विभिन्न मंत्रालयों तथा एजेंसियों के बीच रियल-टाइम प्रतिक्रिया का समन्वय करता है।
UPSC context
GS पेपर-III (साइबर सुरक्षा)। उभरते आंतरिक सुरक्षा खतरों से निपटने में अंतर-एजेंसी समन्वय के लिए संस्थागत तंत्र की समझ का परीक्षण करता है।
डिजिटल अरेस्ट (Digital Arrest)
एक साइबर-जबरन वसूली (cyber-extortion) घोटाला जिसमें जालसाज वीडियो कॉल के माध्यम से कानून प्रवर्तन अधिकारियों का रूप धारण कर पीड़ितों पर अपराधों का झूठा आरोप लगाते हैं और पैसे ऐंठने के लिए उन्हें 'वर्चुअल कस्टडी' में रखते हैं।
UPSC context
जीएस पेपर-III (साइबर सुरक्षा)। उभरते साइबर खतरों, मनोवैज्ञानिक जबरन वसूली की तकनीकों और डिजिटल कमजोरियों से संबंधित समसामयिक विषयों के लिए प्रासंगिक।
बायोमेट्रिक पहचान सत्यापन प्रणाली (BIVS)
उपयोगकर्ता की पहचान सत्यापित करने के लिए बायोमेट्रिक डेटा का उपयोग करने वाला एक नियोजित क्रॉस-ऑपरेटर निगरानी ढांचा। इसका उद्देश्य साइबर-सक्षम जबरन वसूली (extortion) और धोखाधड़ी में उपयोग किए जाने वाले सिम कार्डों के फर्जी वितरण को रोकना है।
UPSC context
GS पेपर-III (साइबर सुरक्षा)। राष्ट्रीय संचार अवसंरचना को सुरक्षित करने के लिए तकनीकी और बायोमेट्रिक समाधानों की जागरूकता का परीक्षण करता है।
दूरसंचार (उपयोगकर्ता पहचान) नियम
दूरसंचार अधिनियम 2023 के तहत अधिसूचित नियम ग्राहकों की पहचान के सत्यापन पर केंद्रित हैं। ये नियम पॉइंट-ऑफ-सेल विक्रेताओं के लिए जवाबदेही तय करते हैं और स्पूफिंग तथा सिम के धोखाधड़ीपूर्ण उपयोग पर अंकुश लगाने का लक्ष्य रखते हैं।
UPSC context
GS पेपर-III (डिजिटल गवर्नेंस/साइबर सुरक्षा)। यह उपयोगकर्ता जवाबदेही बढ़ाने के लिए दूरसंचार क्षेत्र में नियामक सुधारों के ज्ञान का परीक्षण करता है।
भारतीय रिजर्व बैंक (RBI)
भारत का केंद्रीय बैंक, जो बैंकिंग क्षेत्र के विनियमन के लिए जिम्मेदार है। साइबर अपराध के संदर्भ में, यह मनी-म्यूल (money-mule) गतिविधियों को रोकने के लिए अस्थायी डेबिट होल्ड (temporary debit holds) जैसी मानक संचालन प्रक्रियाओं (SOPs) का प्रस्ताव करता है।
UPSC context
GS पेपर-III (भारतीय अर्थव्यवस्था/साइबर सुरक्षा)। यह वित्तीय विनियमन और उपभोक्ता संरक्षण में केंद्रीय बैंक की भूमिका की समझ का परीक्षण करता है।
दूरसंचार विभाग (DoT)
दूरसंचार नीति के लिए नोडल सरकारी विभाग। यह साइबर अपराध से निपटने के लिए AI-आधारित डिटेक्शन सिस्टम जैसे धोखाधड़ी-रोधी उपायों को लागू करता है और संदिग्ध SIM कार्डों को ब्लॉक करने की समयसीमा को कम करता है।
UPSC context
GS Paper-III (आंतरिक सुरक्षा)। संचार नेटवर्क को सुरक्षित करने और धोखाधड़ी-रोधी तकनीक को लागू करने में कार्यकारी विभागों की भूमिकाओं के ज्ञान का परीक्षण करता है।
प्रारंभिक ट्रैप
डिजिटल अरेस्ट संदिग्ध साइबर अपराधियों को हिरासत में लेने के लिए सूचना प्रौद्योगिकी अधिनियम (Information Technology Act) के तहत एक वैधानिक प्रावधान है।
'डिजिटल अरेस्ट' कोई वैध कानूनी प्रक्रिया नहीं है। यह साइबर जबरन वसूली (cyber extortion) का एक घोटाला है जहाँ जालसाज वीडियो कॉल के माध्यम से कानून प्रवर्तन अधिकारियों का रूप धारण करते हैं। अभ्यर्थी अक्सर इसे वैधानिक निवारक निरोध (statutory preventive detention) के साथ भ्रमित कर देते हैं।
संबंधित अवधारणाएँ
धन शोधन निवारण अधिनियम (PMLA), 2002 के मुख्य प्रावधान क्या हैं?
- अनुसूचित अपराध: यह PMLA की अनुसूची में सूचीबद्ध विशिष्ट अपराधों से उत्पन्न होने वाली आय पर लागू होता है, जैसे कि मादक पदार्थ, आतंकवाद और अब उभरते हुए साइबर-जबरन वसूली (cyber-extortion) अपराध।
- सिद्ध करने का दायित्व: असामान्य रूप से, यह सिद्ध करने का भारी उत्तरदायित्व आरोपी पर होता है कि संदिग्ध आय (proceeds) बेदाग है।
- प्रवर्तन निदेशालय: प्रवर्तन निदेशालय (ED), PMLA ढांचे के तहत अपराधों की जांच करने और संपत्तियों को कुर्क करने के लिए अधिकृत प्राथमिक एजेंसी है।
साइबर वित्तीय अपराधों में 'मनी म्यूल्स' (Money Mules) क्या भूमिका निभाते हैं?
- परिभाषा: ऐसे व्यक्ति जिनके बैंक खातों का उपयोग अपराधियों द्वारा अवैध धन प्राप्त करने और स्थानांतरित करने के लिए किया जाता है, जिन्हें अक्सर नौकरी के फर्जी प्रस्तावों के माध्यम से अनजाने में ठगा जाता है।
- लेयरिंग चरण: वे मुख्य रूप से मनी लॉन्ड्रिंग के 'लेयरिंग' (layering) चरण पर कार्य करते हैं, जहाँ वे कई हस्तांतरणों के माध्यम से साइबर-धोखाधड़ी से प्राप्त आय के मूल स्रोत को अस्पष्ट कर देते हैं।
- विनियामक प्रतिक्रिया: RBI सख्त KYC मानदंडों, संदिग्ध खातों पर अस्थायी डेबिट होल्ड और MuleHunter.AI जैसे AI टूल्स के माध्यम से इसे कम करता है।
अंतर-विषय पैटर्न
दूरसंचार सुरक्षा में DLT
GS3 विज्ञान पाठ्यक्रम में ब्लॉकचेन (डिजीटल लेजर टेक्नोलॉजी) के अनुप्रयोगों को आंतरिक सुरक्षा तंत्रों (SIM विजिबिलिटी) से जोड़ता है, जिसका उद्देश्य पहचान की चोरी (identity spoofing) और साइबर आतंकवाद पर अंकुश लगाना है।
साइबर अपराध तक PMLA का विस्तार
यह पारंपरिक मनी लॉन्ड्रिंग ढांचे (जैसे ED का अधिदेश) को आधुनिक साइबर अपराधों से जोड़ता है, और दर्शाता है कि कैसे तकनीक-आधारित जबरन वसूली और 'मनी म्यूल्स' अब PMLA की अनुसूचियों को सक्रिय करते हैं।

'Money Mules', टेलीकॉम में DLT अनुप्रयोग (BIVS) और साइबर अपराध में PMLA के दायरे को मिलाकर एक बहु-कथनीय (multi-statement) Prelims प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2021MainsGS3
Discuss how emerging technologies and globalisation contribute to money laundering. Elaborate measures to tackle the problem of money laundering both at national and international levels.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2020PrelimsGS1
In India, under cyber insurance for individuals, which of the following benefits are generally covered, in addition to payment for the loss of funds and other benefits? 1. Cost of restoration of the computer system in case of malware disrupting access to one's computer 2. Cost of a new computer if some miscreant wilfully damages it, if proved so 3. Cost of hiring a specialized consultant to minimize the loss in case of cyber extortion 4. Cost of defence in the Court of Law if any third party files a suit Select the correct answer using the code given below:
- 2024MainsGS3
Describe the context and salient features of the Digital Personal Data Protection Act, 2023.
