माइक्रोसॉफ्ट ने सर्वर सॉफ्टवेयर पर जीरो-डे साइबर हमलों की चेतावनी दी
स्रोत:द हिंदू ↗
क्यों मायने रखता है
महत्वपूर्ण बुनियादी ढांचे, सर्वर और सरकारी नेटवर्क के खिलाफ जीरो-डे एक्सप्लॉइट्स (zero-day exploits) और स्पूफिंग जैसे परिष्कृत साइबर हमलों के निरंतर खतरे को उजागर करता है। साइबर सुरक्षा तैयारियों और रक्षात्मक उपायों का मूल्यांकन करने वाले GS-3 आंतरिक सुरक्षा खंड के लिए महत्वपूर्ण है।
सारांश
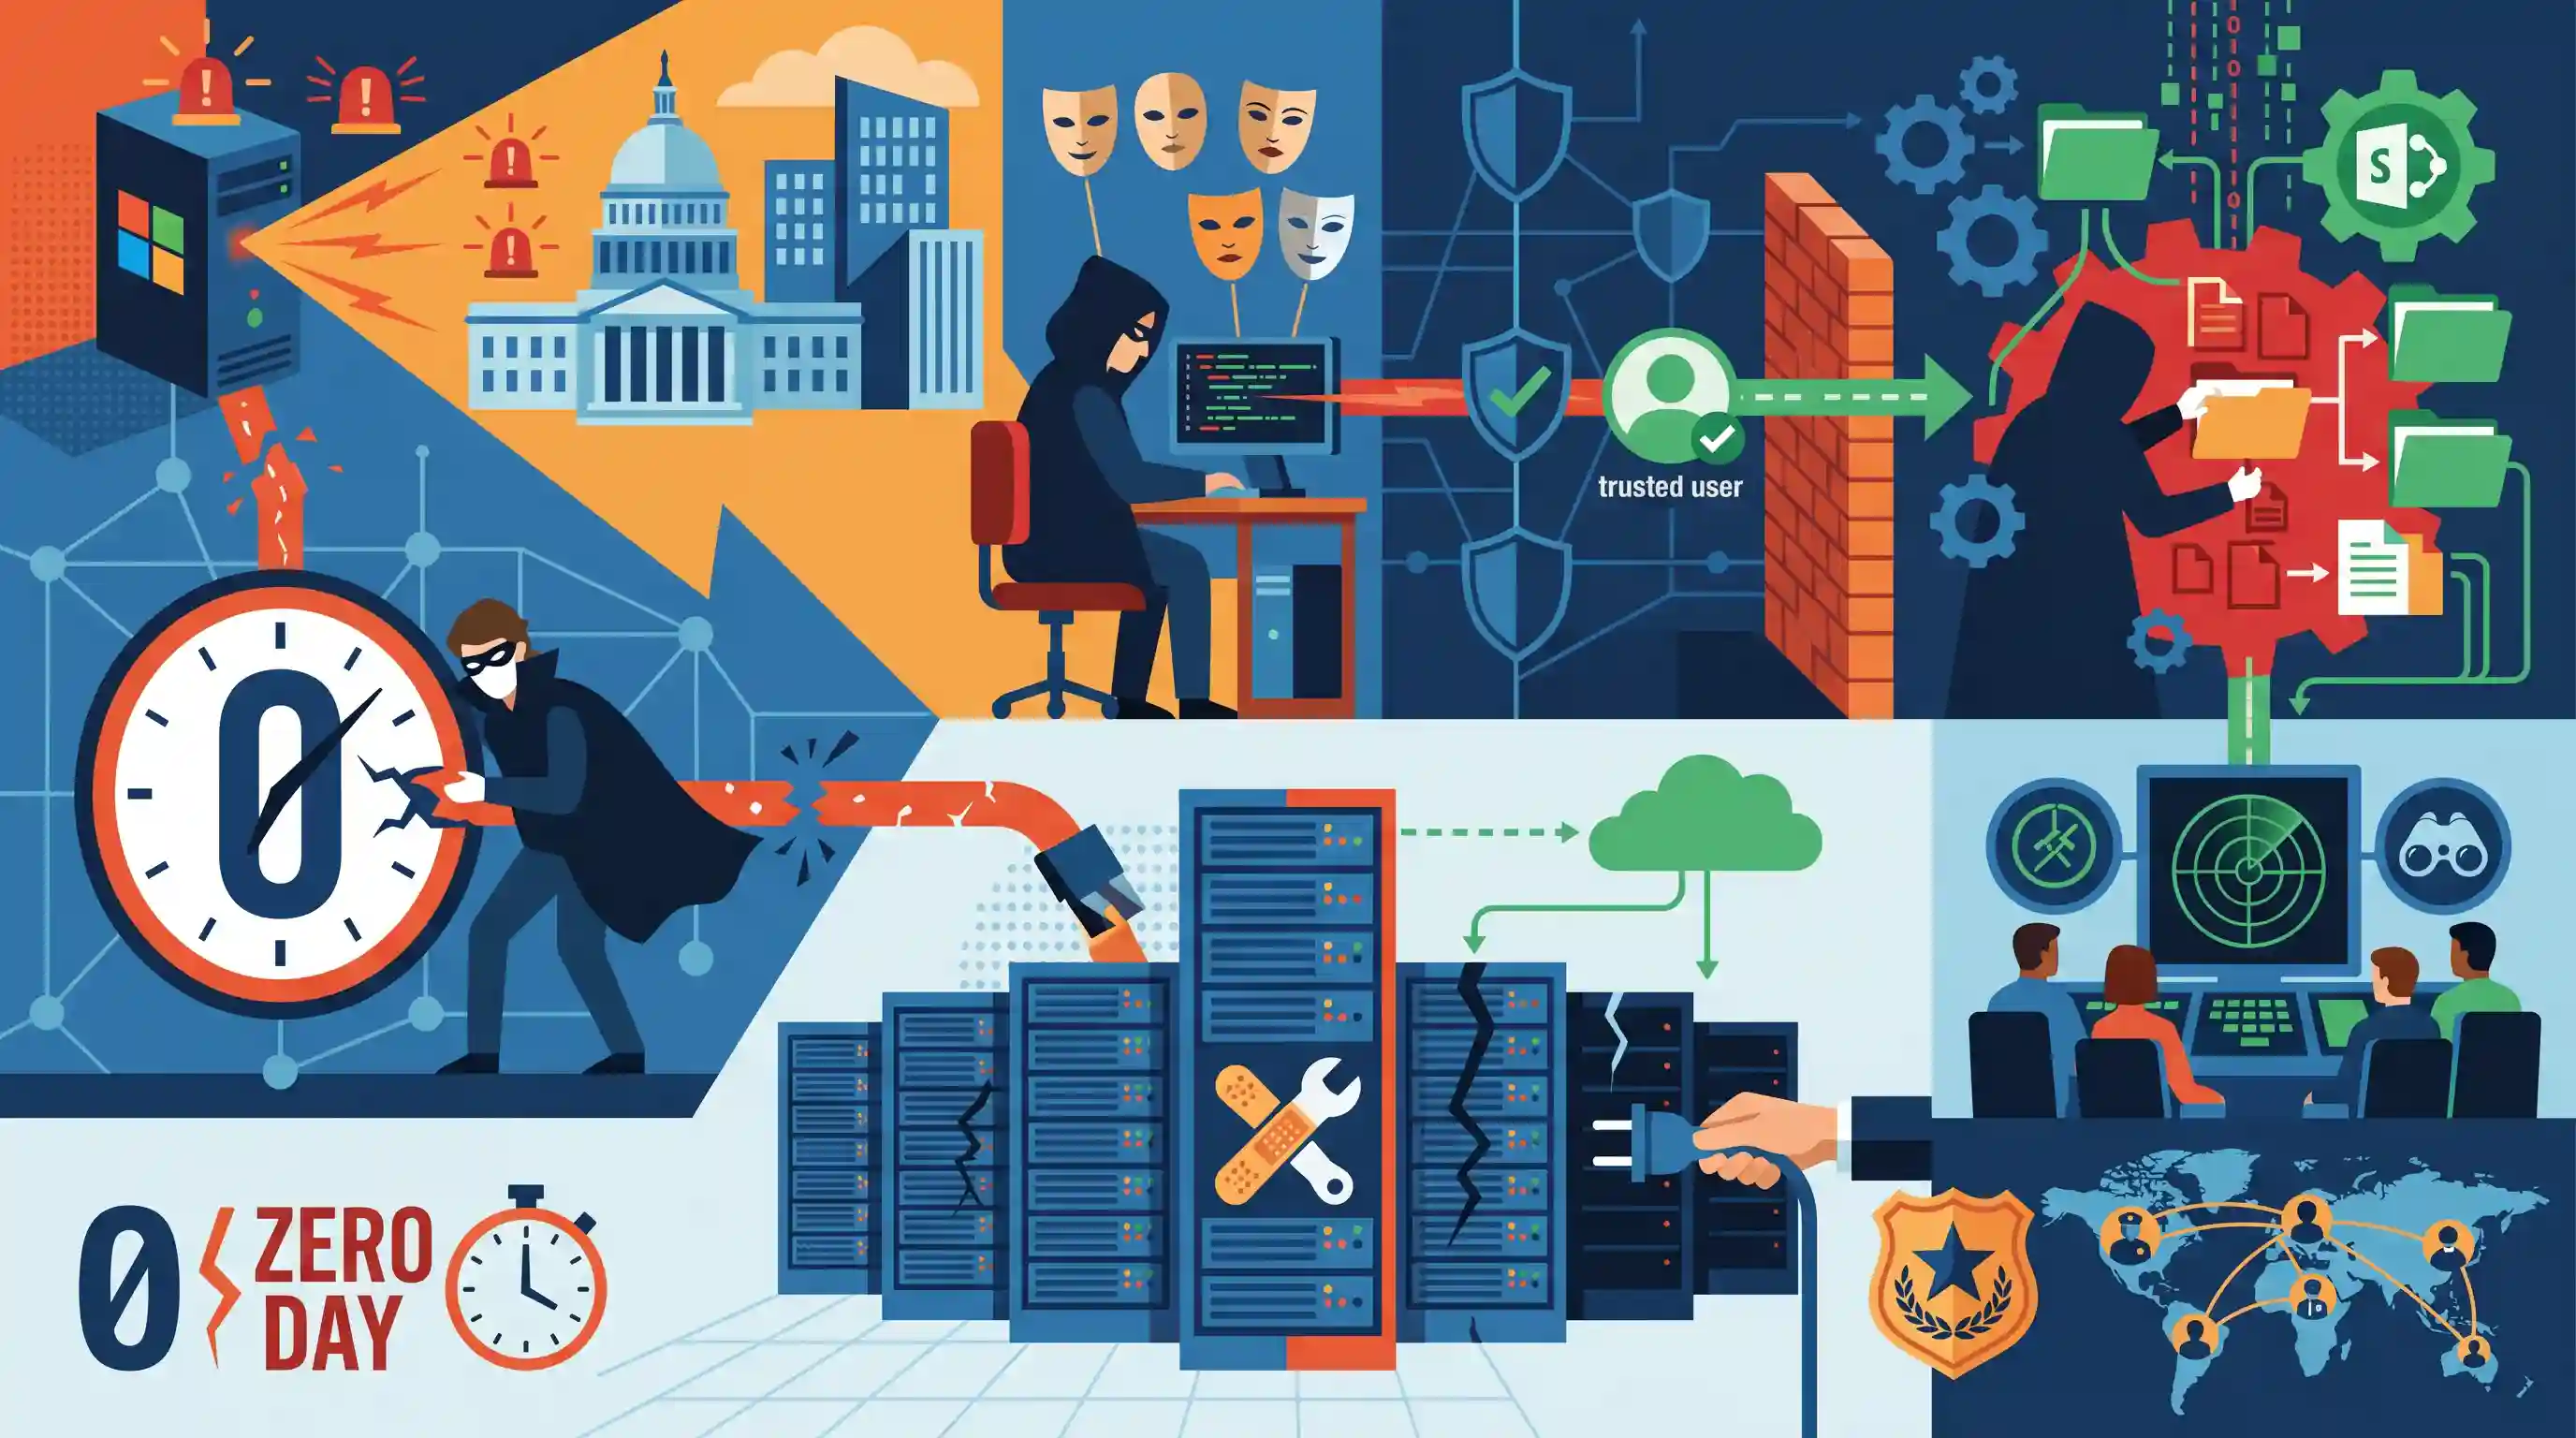
माइक्रोसॉफ्ट ने सरकारी एजेंसियों और व्यवसायों को अपने SharePoint सर्वर सॉफ़्टवेयर में एक पूर्व अज्ञात भेद्यता (vulnerability) का लाभ उठाने वाले सक्रिय "zero-day" साइबर हमलों के बारे में सचेत किया है। यह खामी अनधिकृत हमलावरों को नेटवर्क सुरक्षा नियंत्रणों को दरकिनार करने और विश्वसनीय उपयोगकर्ताओं के रूप में दिखने के लिए अपनी पहचान छिपाकर "spoofing" करने की अनुमति देती है। यह उल्लंघन आंतरिक दस्तावेज़ साझाकरण के लिए उपयोग किए जाने वाले SharePoint के ऑन-प्रेमाइसेस संस्करणों (Subscription Edition, 2016 और 2019) को लक्षित करता है, लेकिन क्लाउड-आधारित SharePoint Online को प्रभावित नहीं करता है। माइक्रोसॉफ्ट ने Subscription Edition के लिए एक महत्वपूर्ण सुरक्षा पैच जारी किया है और पुराने संस्करणों के लिए अपडेट विकसित कर रहा है, साथ ही संगठनों को सलाह दी है कि वे या तो तुरंत पैच तैनात करें या अस्थायी रूप से सर्वरों को इंटरनेट से डिस्कनेक्ट कर दें। अमेरिकी FBI सक्रिय रूप से स्थिति की निगरानी कर रहा है और अंतर्राष्ट्रीय भागीदारों के साथ सहयोग कर रहा है।
मुख्य बिंदु
- अज्ञात हैकर्स माइक्रोसॉफ्ट के SharePoint Server सॉफ्टवेयर में एक "जीरो-डे" (zero-day) भेद्यता का सक्रिय रूप से फायदा उठा रहे हैं और सरकारी तथा व्यावसायिक नेटवर्क को निशाना बना रहे हैं।
- यह खामी हमलावरों को "स्पूफिंग" (spoofing) नामक तकनीक का उपयोग करने की अनुमति देती है, जिससे वे सुरक्षा नियंत्रणों (security controls) को दरकिनार करने और नेटवर्क पर अनधिकृत पहुंच प्राप्त करने के लिए अपनी पहचान छुपा सकते हैं।
- साइबर हमले विशेष रूप से ऑन-प्रिमाइसेस (on-premises) SharePoint डिप्लॉयमेंट्स (Subscription Edition, 2016 और 2019) को लक्षित कर रहे हैं और क्लाउड-आधारित SharePoint Online को प्रभावित नहीं करते हैं।
- माइक्रोसॉफ्ट ने Subscription Edition के लिए एक सिक्योरिटी पैच जारी किया है और प्रभावित संगठनों को तुरंत पैच लागू करने या सर्वरों को इंटरनेट से डिस्कनेक्ट करने की सलाह दी है।
- अमेरिकी फेडरल ब्यूरो ऑफ इन्वेस्टिगेशन (FBI) की सक्रिय भागीदारी महत्वपूर्ण बुनियादी ढांचे पर साइबर सेंधमारी की गंभीरता और इसके व्यापक संभावित प्रभाव को रेखांकित करती है।
महत्वपूर्ण शब्द
ज़ीरो-डे वल्नरेबिलिटी

सॉफ्टवेयर की एक ऐसी खामी जिसके बारे में डेवलपर को जानकारी नहीं होती है और जिसका फायदा हमलावरों द्वारा तब उठाया जाता है जब तक कि इसका कोई समाधान (fix) या पैच (patch) तैयार नहीं कर लिया जाता।
UPSC context
GS पेपर III: साइबर सुरक्षा। उभरते डिजिटल खतरों और 'राष्ट्रीय साइबर सुरक्षा नीति' के ज्ञान का परीक्षण करता है।
महत्वपूर्ण सूचना अवसंरचना (CII)
एक कंप्यूटर संसाधन जिसका विनाश राष्ट्रीय सुरक्षा, अर्थव्यवस्था, सार्वजनिक स्वास्थ्य या सुरक्षा पर दुर्बल करने वाला प्रभाव डालेगा, जैसा कि IT Act, 2000 के तहत परिभाषित किया गया है।
UPSC context
GS पेपर III: आंतरिक सुरक्षा। 'प्रोटेक्टेड सिस्टम्स' और NCIIPC की भूमिका को समझने के लिए महत्वपूर्ण।
स्पूफिंग
एक साइबर हमला जिसमें एक अनधिकृत कर्ता सिस्टम को धोखा देने और सुरक्षा नियंत्रणों को बायपास करने के लिए एक विश्वसनीय इकाई के रूप में अपनी पहचान छुपाता है।
UPSC context
GS पेपर III: साइबर सुरक्षा (Cyber Security)। आंतरिक सुरक्षा परिदृश्य में थ्रेट वेक्टर्स (threat vectors) की तकनीकी समझ का परीक्षण करता है।
NCIIPC
भारत की नोडल एजेंसी, जिसे 2014 में गठित किया गया था, जो राष्ट्र के महत्वपूर्ण सूचना बुनियादी ढांचे (critical information infrastructure) को साइबर खतरों से बचाने के लिए सभी उपाय करने हेतु उत्तरदायी है।
UPSC context
GS पेपर III: सुरक्षा। भारत के साइबर सुरक्षा (cybersecurity) के संस्थागत ढांचे पर चर्चा करने के लिए महत्वपूर्ण।
फेडरल ब्यूरो ऑफ इन्वेस्टिगेशन (FBI)
संयुक्त राज्य अमेरिका की प्राथमिक घरेलू खुफिया और सुरक्षा सेवा, जो वैश्विक साइबर खतरों की निगरानी और उनके शमन के लिए अंतरराष्ट्रीय स्तर पर सहयोग करती है।
UPSC context
GS पेपर II/III: अंतरराष्ट्रीय संबंध/सुरक्षा। सीमा-पारीय साइबर अपराध के विरुद्ध वैश्विक सहयोग और कानूनी ढांचे पर चर्चा के लिए प्रासंगिक।
SharePoint Server
Microsoft द्वारा विकसित एक साझा मंच (collaborative platform) जिसका उपयोग दस्तावेज़ प्रबंधन और स्टोरेज के लिए किया जाता है, जिसमें 2026 के हमले का विशेष लक्ष्य इसका 'on-premises' संस्करण था।
UPSC context
GS पेपर III: विज्ञान एवं प्रौद्योगिकी। क्लाउड-आधारित प्रणालियों की तुलना में लीगेसी ऑन-प्रिमाइसेस इंफ्रास्ट्रक्चर से जुड़े जोखिमों को दर्शाता है।
प्रारंभिक ट्रैप
ज़ीरो-डे वल्नरेबिलिटी (Zero-day vulnerabilities) ऐसी खामियां हैं जिनके बारे में सॉफ्टवेयर वेंडर को जानकारी तो होती है, लेकिन उपयोगकर्ताओं को उन्हें पैच (patch) करने के लिए शून्य दिन का समय दिया जाता है।
'zero-day' शब्द का वास्तव में अर्थ यह है कि सॉफ्टवेयर डेवलपर के पास हैकर्स द्वारा खामी का फायदा उठाना शुरू करने से पहले उसे ठीक करने के लिए शून्य दिन (zero days) की सूचना या समय था, न कि यह कि उपयोगकर्ताओं के पास अपडेट करने के लिए शून्य दिन हैं।
संबंधित अवधारणाएँ
आईटी अधिनियम, 2000 के तहत CERT-In का सांविधिक अधिदेश क्या है?
- नोडल एजेंसी: कंप्यूटर सुरक्षा घटनाओं के घटित होने पर उनके प्रति प्रतिक्रिया देने के लिए राष्ट्रीय नोडल एजेंसी के रूप में कार्य करती है।
- इंटेलिजेंस एवं परामर्श: साइबर घटनाओं पर जानकारी एकत्र करता है, विश्लेषण करता है और प्रसारित करता है, तथा संगठनों को समय पर वल्नरेबिलिटी (vulnerability) नोट्स और एडवाइजरी जारी करता है।
- आपातकालीन उपाय: साइबर घटना प्रतिक्रिया गतिविधियों का समन्वय करता है और देश भर में आईटी बुनियादी ढांचे को सुरक्षित करने के लिए दिशा-निर्देश जारी करता है।
ज़ीरो-डे (Zero-day) और स्पूफिंग (Spoofing) जैसे साइबर खतरों की मुख्य तकनीकी परिभाषाएं क्या हैं?
- ज़ीरो-डे एक्सप्लॉइट: हमलावर सॉफ़्टवेयर विक्रेता द्वारा सुरक्षा पैच (security patch) तैयार करने या जारी करने से पहले, सॉफ़्टवेयर की किसी पूर्व अज्ञात भेद्यता (vulnerability) का लाभ उठाते हैं।
- स्पूफिंग: एक भ्रामक तकनीक जिसमें एक हमलावर अपनी पहचान, डिवाइस या IP एड्रेस को छिपाता है ताकि वह एक वैध और विश्वसनीय इकाई के रूप में दिखाई दे सके।
- फिशिंग: धोखाधड़ी वाले संचार (अक्सर ईमेल) जिन्हें उपयोगकर्ताओं को संवेदनशील जानकारी साझा करने या malicious software फैलाने के लिए बरगलाने हेतु डिज़ाइन किया गया है।
अंतर-विषय पैटर्न
महत्वपूर्ण सूचना अवसंरचना (CII)
सरकारी नेटवर्क में सेंधमारी अक्सर NCIIPC और CERT-In के अधिदेश से जुड़ी होती है, जो संप्रभु डेटा और महत्वपूर्ण बुनियादी ढांचे के लिए निरंतर जोखिम को रेखांकित करती है।
क्लाउड बनाम ऑन-प्रेमिसिस सुरक्षा
लेख का ऑन-प्रेमिस (on-premises) कमजोरियों पर केंद्रित होना, UPSC की क्लाउड कंप्यूटिंग मॉडल (IaaS/PaaS/SaaS) और भारत की डेटा स्थानीयकरण (data localization) संबंधी बहसों में रुचि से संबंधित है।

साइबर-खतरों से जुड़ी शब्दावलियों (Zero-day, Spoofing, Phishing) को उनकी सटीक परिभाषाओं के साथ सुमेलित करने वाले एक multi-statement Prelims प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2020PrelimsGS1
In India, under cyber insurance for individuals, which of the following benefits are generally covered, in addition to payment for the loss of funds and other benefits? 1. Cost of restoration of the computer system in case of malware disrupting access to one's computer 2. Cost of a new computer if some miscreant wilfully damages it, if proved so 3. Cost of hiring a specialized consultant to minimize the loss in case of cyber extortion 4. Cost of defence in the Court of Law if any third party files a suit Select the correct answer using the code given below:
- 2018PrelimsGS1
The terms 'WannaCry, Petya and EternalBlue' sometimes mentioned in the news recently are related to
