AI डेटा उपयोग पर मेटा को कानूनी कार्रवाई का सामना
स्रोत:द हिंदू ↗
क्यों मायने रखता है
चूंकि आर्टिफिशियल इंटेलिजेंस (AI) सिस्टम को ट्रेनिंग के लिए भारी मात्रा में डेटा की आवश्यकता होती है, इसलिए तकनीकी नवाचार और डेटा गोपनीयता (data privacy) के बीच तनाव एक प्रमुख शासन संबंधी मुद्दा बन गया है। UPSC उम्मीदवारों के लिए, यह डेटा संरक्षण कानूनों (जैसे यूरोपीय संघ का GDPR या भारत का DPDP अधिनियम, 2023) को लागू करने की व्यावहारिक चुनौतियों और AI से जुड़ी नैतिक दुविधाओं को उजागर करता है, जो GS पेपर 2 (राजव्यवस्था/शासन) और GS पेपर 3 (विज्ञान एवं तकनीक) के लिए अत्यधिक प्रासंगिक हैं।
सारांश
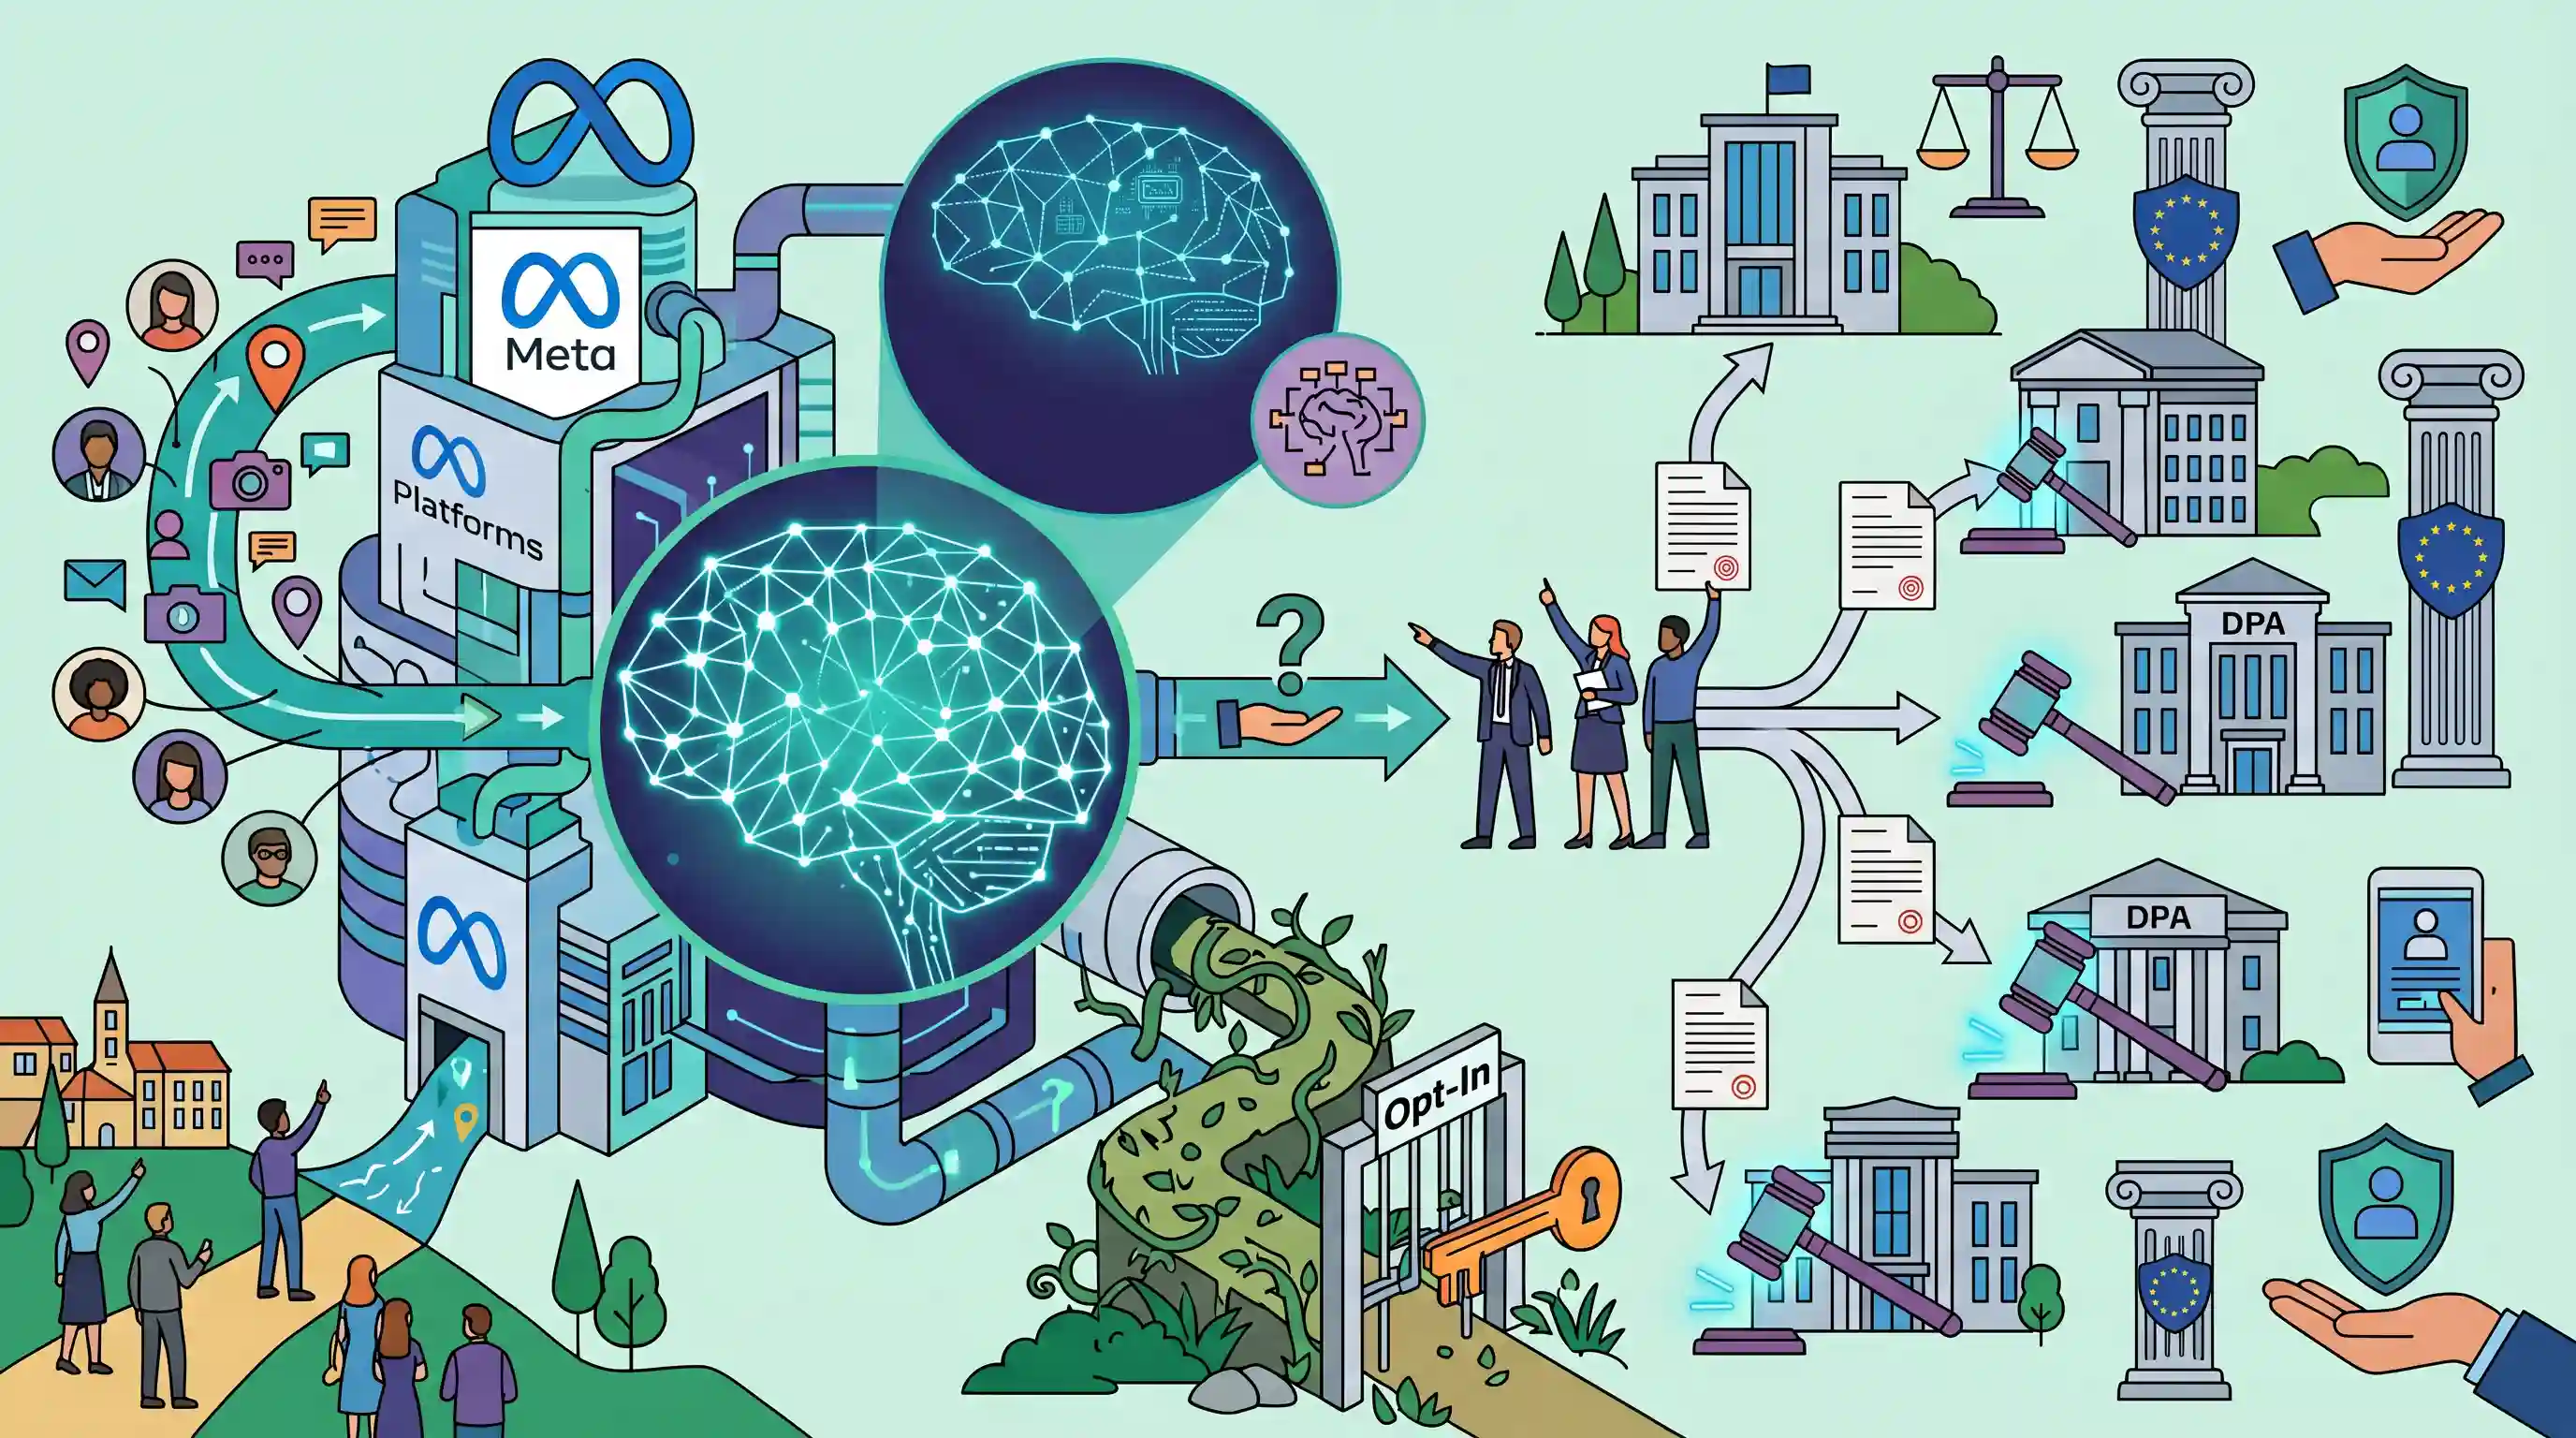
ऑस्ट्रियाई गोपनीयता एडवोकेसी समूह NOYB ने Meta Platforms के खिलाफ कानूनी कार्रवाई शुरू की है, जिसमें तकनीकी दिग्गज द्वारा अपने Artificial Intelligence (AI) मॉडल को प्रशिक्षित करने के लिए यूरोपीय उपयोगकर्ताओं के व्यक्तिगत डेटा का उपयोग करने की योजनाओं पर निषेधाज्ञा (injunctions) की मांग की गई है। Meta स्पष्ट "ऑप्ट-इन" सहमति प्राप्त किए बिना डेटा का उपयोग करने का इरादा रखता है, जिसके लिए उसने "वैध हित" (legitimate interest) को कानूनी आधार बताया है। NOYB का तर्क है कि यह दृष्टिकोण General Data Protection Regulation (GDPR) का उल्लंघन करता है और उपयोगकर्ताओं के लिए प्रक्रिया से बाहर निकलने (opting out) का विकल्प अत्यधिक जटिल है। एडवोकेसी समूह ने 11 देशों में शिकायतें दर्ज की हैं, जिसमें डेटा संरक्षण अधिकारियों (Data Protection Authorities) से हस्तक्षेप की मांग की गई है। यह कानूनी चुनौती बड़ी प्रौद्योगिकी कंपनियों द्वारा AI सिस्टम बनाने के लिए विशाल डेटासेट की मांग और व्यक्तियों के डिजिटल गोपनीयता के मौलिक अधिकार के बीच बढ़ते वैश्विक संघर्ष को रेखांकित करती है।
मुख्य बिंदु
- मेटा को यूरोप में संभावित कानूनी निषेधाज्ञा का सामना करना पड़ रहा है क्योंकि वह उपयोगकर्ताओं की स्पष्ट 'ऑप्ट-इन' सहमति के बिना उनके व्यक्तिगत डेटा का उपयोग आर्टिफिशियल इंटेलिजेंस (AI) मॉडल को प्रशिक्षित करने के लिए करने की योजना बना रहा है।
- ऑस्ट्रियाई निजता वकालत समूह NOYB ने 11 यूरोपीय देशों में शिकायतें दर्ज की हैं, जिसमें डेटा संरक्षण प्राधिकरणों (Data Protection Authorities) से मेटा (Meta) की डेटा स्क्रैपिंग योजनाओं को रोकने का आग्रह किया गया है।
- Meta का दावा है कि AI विकसित करने के लिए डेटा का उपयोग करना उसका एक 'वैध हित' (legitimate interest) है, जो उपयोगकर्ताओं द्वारा सक्रिय रूप से 'ऑप्ट-इन' करने की आवश्यकता को दरकिनार करता है और इसके बजाय केवल 'ऑप्ट-आउट' का विकल्प प्रदान करता है।
- निजता समर्थकों का तर्क है कि ऑप्ट-आउट प्रक्रिया जानबूझकर जटिल बनाई गई है और GDPR के तहत डेटा के इतने व्यापक उपयोग के लिए स्पष्ट सहमति आवश्यक है।
- यह संघर्ष एक महत्वपूर्ण वैश्विक नियामक चुनौती को रेखांकित करता है: तीव्र AI नवाचार और डिजिटल गोपनीयता एवं व्यक्तिगत डेटा सुरक्षा के मौलिक अधिकार के बीच संतुलन स्थापित करना।
महत्वपूर्ण शब्द
सामान्य डेटा संरक्षण विनियमन (GDPR)

डेटा सुरक्षा और गोपनीयता को विनियमित करने वाला एक व्यापक EU विनियमन। यह व्यक्तियों को उनके व्यक्तिगत डेटा पर नियंत्रण प्रदान करता है और पूरे यूरोपीय संघ (European Union) में कानूनों को सुसंगत बनाता है, जो गोपनीयता कानून के लिए एक वैश्विक बेंचमार्क के रूप में कार्य करता है।
UPSC context
GS पेपर II और III; अंतरराष्ट्रीय प्राइवेसी फ्रेमवर्क की भारत के डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम, 2023 के साथ तुलना करने के लिए महत्वपूर्ण।
वैध हित
GDPR के Article 6 के तहत एक कानूनी आधार जो स्पष्ट सहमति (explicit consent) के बिना डेटा प्रोसेसिंग की अनुमति देता है, यदि कंट्रोलर का हित वैध है और वह व्यक्ति के मौलिक अधिकारों का उल्लंघन नहीं करता है।
UPSC context
GS पेपर II (गवर्नेंस); यह एक महत्वपूर्ण कानूनी अंतर को रेखांकित करता है क्योंकि भारत के DPDP Act में निजी क्षेत्र के लिए इस लचीले प्रावधान का अभाव है।
यूरोपीय डेटा संरक्षण बोर्ड (EDPB)
एक स्वतंत्र यूरोपीय निकाय जो पूरे EU में डेटा संरक्षण नियमों (GDPR) के समान अनुप्रयोग को सुनिश्चित करता है और राष्ट्रीय डेटा संरक्षण प्राधिकरणों के बीच विवादों में मध्यस्थता करता है।
UPSC context
GS पेपर II (अंतरराष्ट्रीय संस्थान); वैश्विक नियामक संरचनाओं और डिजिटल अधिकारों के प्रवर्तन के अध्ययन के लिए प्रासंगिक।
NOYB (नन ऑफ योर बिज़नेस)
वियना स्थित एक गैर-लाभकारी संगठन (None of Your Business) जो निजता के अधिकारों को लागू करने और यूरोपीय डेटा संरक्षण कानूनों के तहत तकनीकी कंपनियों को जवाबदेह ठहराने के लिए रणनीतिक मुकदमेबाजी (strategic litigation) का उपयोग करता है।
UPSC context
GS पेपर II (नागरिक समाज); बड़ी प्रौद्योगिकी कंपनियों के विरुद्ध मौलिक अधिकारों को बनाए रखने में NGOs की भूमिका को प्रदर्शित करता है।
EU सामूहिक निवारण निर्देश
यूरोपीय संघ (EU) का एक निर्देश जो 'योग्य संस्थाओं' (qualified entities) को उन उपभोक्ता समूहों की ओर से प्रतिनिधिक कानूनी कार्रवाई (representative legal actions) शुरू करने की अनुमति देता है, जिनके अधिकारों का साझा उल्लंघन हुआ है।
UPSC context
GS पेपर II; सामूहिक न्याय तंत्र और डिजिटल गोपनीयता से जुड़े व्यापक नुकसान के मामलों में कानूनी स्थिति को समझने के लिए महत्वपूर्ण।
प्रारंभिक ट्रैप
भारत के DPDP Act 2023 के तहत, Data Fiduciaries के लिए व्यक्तिगत डेटा प्रसंस्करण के सभी रूपों के लिए बिना किसी अपवाद के स्पष्ट सहमति प्राप्त करना अनिवार्य है।
DPDP अधिनियम 2023 में 'Certain Legitimate Uses' (कतिपय वैध उपयोगों) के तहत कई छूटें शामिल हैं (जैसे कि चिकित्सा आपात स्थिति, सरकारी सब्सिडी, रोजगार के उद्देश्य), जहाँ स्पष्ट सहमति (explicit consent) की आवश्यकता नहीं होती है।
संबंधित अवधारणाएँ
भारत के डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम, 2023 के मुख्य स्तंभ क्या हैं?
- डेटा प्रिंसिपल एवं फिडुशियरी: यह उस व्यक्ति (प्रिंसिपल) को परिभाषित करता है जिसका डेटा एकत्र किया जाता है, और उस इकाई (फिडुशियरी) को जो डेटा प्रोसेसिंग के उद्देश्य और साधनों को निर्धारित करती है।
- वैध उपयोग: राज्य कल्याणकारी प्रावधानों, कानूनी अनुपालन और चिकित्सा आपात स्थिति जैसे परिभाषित परिदृश्यों के लिए स्पष्ट सहमति के बिना विशिष्ट डेटा प्रोसेसिंग की अनुमति देता है।
- डेटा संरक्षण बोर्ड: शिकायत निवारण और उल्लंघनों के लिए दंड निर्धारित करने हेतु एक स्वतंत्र अधिनिर्णायक निकाय के रूप में कार्य करने के लिए भारतीय डेटा संरक्षण बोर्ड (DPBI) की स्थापना करता है।
भारत में निजता का अधिकार संवैधानिक रूप से कैसे संरक्षित है?
- पुट्टास्वामी निर्णय (2017): 9-न्यायाधीशों की एक पीठ ने निजता के अधिकार को संविधान के अनुच्छेद 21 के तहत जीवन और स्वतंत्रता के लिए अंतर्निहित एक मौलिक अधिकार घोषित किया।
- युक्तियुक्त निर्बंधन: निजता पूर्ण नहीं है; राज्य के प्रतिबंधों को तिहरे परीक्षण (triple test) पर खरा उतरना चाहिए: वैधता (कानून का अस्तित्व), वैध राज्य उद्देश्य और आनुपातिकता।
अंतर-विषय पैटर्न
AI डेटा स्क्रैपिंग बनाम कॉपीराइट कानून
Large Language Models को प्रशिक्षित करने के लिए सार्वजनिक डेटा का अनधिकृत संग्रहण, मौलिक निजता के अधिकारों को बौद्धिक संपदा अधिकारों (IPR) से जोड़ता है, जो 'फेयर यूज' (fair use) सिद्धांत की पारंपरिक सीमाओं की कड़ी परीक्षा ले रहा है।
GDPR की बाह्य-क्षेत्रीयता और भारत का IT क्षेत्र
EU का GDPR एक वैश्विक मानक ('Brussels Effect') के रूप में कार्य करता है, जो भारत के DPDP Act की आधारभूत संरचना और भारतीय IT निर्यातकों के लिए अंतरराष्ट्रीय अनुपालन आवश्यकताओं, दोनों को गहराई से प्रभावित करता है।

भारत के DPDP अधिनियम के तहत 'स्पष्ट सहमति' (explicit consent) और 'कुछ वैध उपयोगों' (certain legitimate uses) के लिए छूट के बीच तुलना करने वाला प्रश्न 2026 में पूछे जाने की अत्यधिक संभावना है।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2024MainsGS3
Describe the context and salient features of the Digital Personal Data Protection Act, 2023.
- 2023MainsGS3
Introduce the concept of Artificial Intelligence (AI). How does Al help clinical diagnosis? Do you perceive any threat to privacy of the individual in the use of Al in healthcare?
- 2018MainsGS3
Data security has assumed significant importance in the digitized world due to rising cyber crimes. The Justice B. N. Srikrishna Committee Report addresses issues related to data security. What, in your view, are the strengths and weaknesses of the Report relating to protection of personal data in cyber space?
- 2017MainsGS2
Examine the scope of Fundamental Rights in the light of the latest judgement of the Supreme Court on Right to Privacy.
