साइबर धोखाधड़ी समन्वय के लिए मध्य प्रदेश उच्च न्यायालय का समन
स्रोत:lawtrend ↗
क्यों मायने रखता है
यह भारत में साइबर अपराध से निपटने में क्षेत्राधिकार और परिचालन संबंधी चुनौतियों को उजागर करता है, तथा अंतर-राज्यीय और केंद्रीय एजेंसियों के बीच रियल-टाइम समन्वय की महत्वपूर्ण आवश्यकता पर जोर देता है। यह आधुनिक कानून प्रवर्तन में प्रशासनिक अंतराल को पाटने में न्यायपालिका की सक्रिय भूमिका को भी रेखांकित करता है।
सारांश
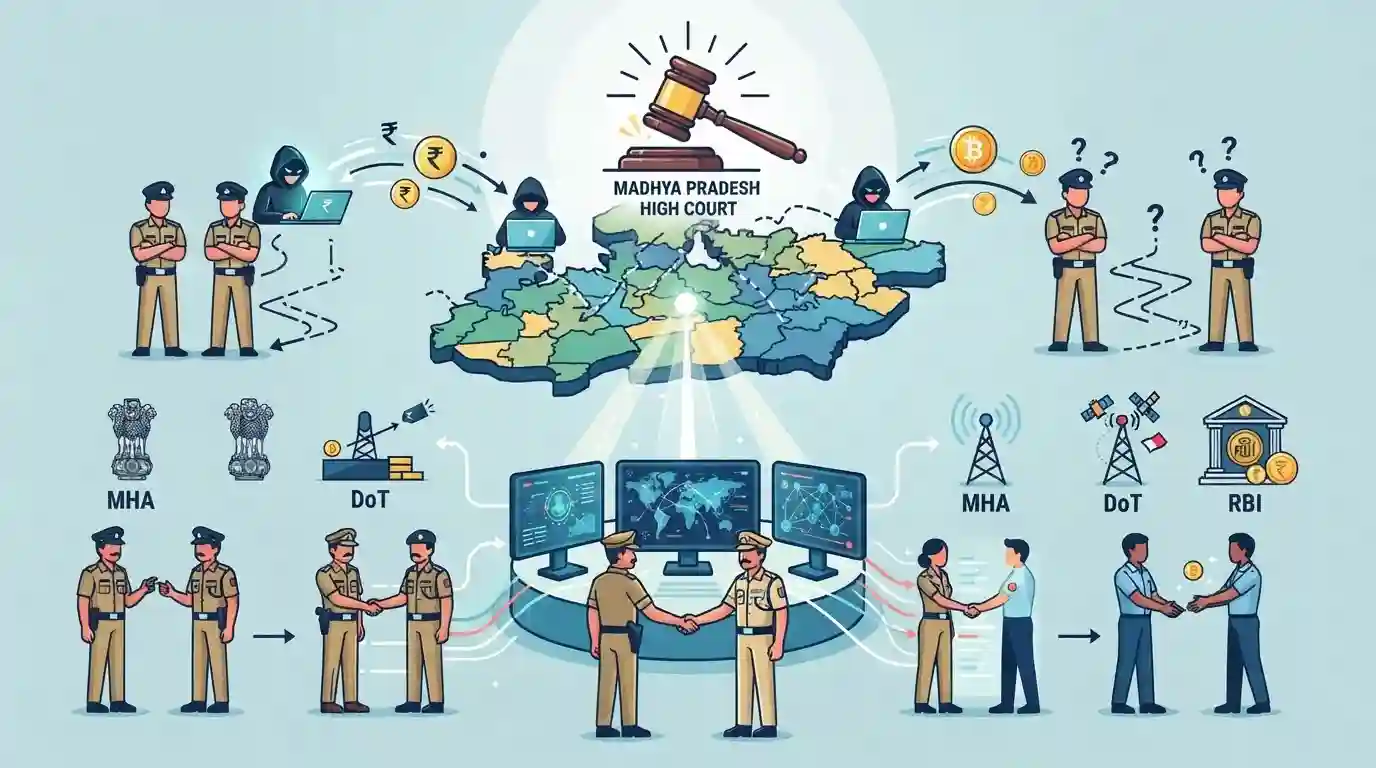
मध्य प्रदेश उच्च न्यायालय ने भारत में साइबर अपराधों की जांच में प्रणालीगत देरी और समन्वय की समस्याओं को दूर करने के लिए हस्तक्षेप किया है। यह संज्ञान लेते हुए कि साइबर अपराधी अक्सर चुराए गए धन को विभिन्न राज्यों के खातों में स्थानांतरित कर देते हैं या उन्हें क्रिप्टोकरेंसी में बदल देते हैं, न्यायालय ने पाया कि स्थानीय पुलिस को तुरंत धन बरामद करने में भारी बाधाओं का सामना करना पड़ता है। एक केंद्रीकृत, रीयल-टाइम प्रतिक्रिया तंत्र स्थापित करने के प्रयास में, उच्च न्यायालय ने कई राज्यों के शीर्ष पुलिस अधिकारियों के साथ-साथ गृह मंत्रालय (MHA), दूरसंचार विभाग (DoT) और भारतीय रिजर्व बैंक (RBI) सहित प्रमुख केंद्रीय निकायों को समन जारी किए हैं।
मुख्य बिंदु
- मध्य प्रदेश उच्च न्यायालय ने राज्यों के बीच साइबर धोखाधड़ी से निपटने में होने वाले विलंब और समन्वय की कमी का स्वतः संज्ञान लिया।
- न्यायालय ने उल्लेख किया कि जालसाज़ चोरी किए गए धन को राज्य के बाहर के बैंक खातों में स्थानांतरित करके या इसे क्रिप्टोकरेंसी में बदलकर भौगोलिक सीमाओं का लाभ उठाते हैं।
- इसका समाधान करने के लिए, उच्च न्यायालय ने एमपी, दिल्ली, महाराष्ट्र और पश्चिम बंगाल सहित कई राज्यों के पुलिस महानिदेशकों (DGPs) को तलब किया।
- गृह मंत्रालय, दूरसंचार विभाग और RBI जैसे केंद्रीय प्राधिकरणों को भी धोखाधड़ी की गई धनराशि को ट्रैक करने और फ्रीज करने के लिए एक एकीकृत, रियल-टाइम तंत्र बनाने में सहायता हेतु तलब किया गया था।
महत्वपूर्ण शब्द
भारतीय रिज़र्व बैंक (RBI)

भारत का केंद्रीय बैंक और वित्तीय नियामक। यह बैंकिंग प्रणालियों, डिजिटल भुगतान नेटवर्क की निगरानी करता है, और बैंकिंग धोखाधड़ी को कम करने तथा अवैध धन हस्तांतरण का पता लगाने के लिए मानक संचालन प्रक्रियाएं तैयार करता है।
UPSC context
जीएस पेपर 3 (अर्थव्यवस्था और साइबर सुरक्षा)। वित्तीय संस्थानों के लिए विनियामक ढांचे और डिजिटल धोखाधड़ी की रोकथाम से संबंधित ज्ञान का परीक्षण करता है।
गृह मंत्रालय (MHA)
भारत की आंतरिक सुरक्षा के लिए नोडल केंद्रीय मंत्रालय। यह अंतर-राज्यीय कानून प्रवर्तन का समन्वय करता है और भारतीय साइबर अपराध समन्वय केंद्र (I4C) जैसे निकायों के माध्यम से देश भर में साइबर खतरों का मुकाबला करता है।
UPSC context
सामान्य अध्ययन प्रश्न पत्र 3 (आंतरिक सुरक्षा)। केंद्र-राज्य समन्वय तंत्र और राष्ट्रीय साइबर अपराध प्रतिक्रिया ढांचे के विश्लेषण के लिए प्रासंगिक।
दूरसंचार विभाग (DoT)
संचार मंत्रालय के अधीन एक विभाग, जो दूरसंचार नीति, लाइसेंसिंग और उन संचार नेटवर्कों को विनियमित करने के लिए उत्तरदायी है जिनका अक्सर साइबर अपराधियों द्वारा समन्वित धोखाधड़ी के लिए दुरुपयोग किया जाता है।
UPSC context
GS पेपर 3 (आंतरिक सुरक्षा)। साइबर धोखाधड़ी को रोकने और डिजिटल सुरक्षा बढ़ाने में दूरसंचार विनियमन की भूमिका का परीक्षण करता है।
क्रिप्टोकरेंसी
क्रिप्टोग्राफी द्वारा सुरक्षित एक डिजिटल या वर्चुअल मुद्रा। साइबर अपराधियों द्वारा बिना किसी केंद्रीय निगरानी के सीमाओं के पार चुराए गए धन को तेजी से लॉन्डर करने के लिए इसकी विकेंद्रीकृत प्रकृति का अधिकाधिक दुरुपयोग किया जा रहा है।
UPSC context
GS पेपर 3 (आंतरिक सुरक्षा और प्रौद्योगिकी)। डिजिटल परिसंपत्तियों, मनी लॉन्ड्रिंग के जोखिमों और साइबर पुलिसिंग में चुनौतियों की समझ का परीक्षण करता है।
प्रारंभिक ट्रैप
साइबर अपराध की जांच केंद्रीय एजेंसियों के अनन्य क्षेत्राधिकार के अंतर्गत आती है क्योंकि डिजिटल नेटवर्क राज्य की सीमाओं को पार करते हैं।
"पुलिस" और "लोक व्यवस्था" राज्य के विषय बने हुए हैं (सातवीं अनुसूची)। I4C जैसे केंद्रीय निकाय केवल समन्वय करते हैं; प्राथमिक जांच राज्य पुलिस के पास है।
संबंधित अवधारणाएँ
संविधान साइबर अपराधों के लिए केंद्र और राज्यों के बीच क्षेत्राधिकार का विभाजन किस प्रकार करता है?
- राज्य सूची का विषय: 'पुलिस' और 'लोक व्यवस्था' राज्य सूची के विषय हैं, जिसका अर्थ है कि साइबर अपराधों की जांच के लिए मुख्य रूप से राज्य पुलिस जिम्मेदार है।
- संघीय विधान: सूचना प्रौद्योगिकी (IT) अधिनियम, 2000 को साइबर अपराधों के लिए एक समान कानूनी ढांचा प्रदान करने के लिए संघ की अवशिष्ट शक्तियों का प्रयोग करते हुए अधिनियमित किया गया था।
- केंद्रीय नोडल एजेंसियां: भारतीय साइबर अपराध समन्वय केंद्र (I4C) जैसी एजेंसियां अंतर-राज्यीय अभियानों को सुविधाजनक बनाती हैं, लेकिन उनके पास मूल कानून प्रवर्तन शक्तियों का अभाव है।
वित्तीय साइबर धोखाधड़ी से निपटने के लिए प्रमुख केंद्रीय पहलें क्या हैं?
- I4C: पूरे भारत में कानून प्रवर्तन एजेंसियों (LEAs) को एक केंद्रीकृत ढांचा प्रदान करने के लिए MHA के तहत एक नोडल पहल।
- CFCFRMS: नागरिक वित्तीय साइबर धोखाधड़ी रिपोर्टिंग और प्रबंधन प्रणाली (CFCFRMS) धोखाधड़ी की गई धनराशि को फ्रीज करने के लिए कानून प्रवर्तन एजेंसियों (LEAs), बैंकों और RBI को एकीकृत करती है।
- संचार साथी: दूरसंचार विभाग का एक पोर्टल जिसमें संदिग्ध धोखाधड़ी वाले कॉल और संदेशों की रिपोर्ट करने के लिए 'चक्षु', और खोए हुए फोन को ब्लॉक करने के लिए CEIR की सुविधा है।
अंतर-विषय पैटर्न
सहकारी संघवाद बनाम सीमाहीन अपराध
साइबर धोखाधड़ी की सीमाविहीन प्रकृति राज्यों तक सीमित पुलिसिंग व्यवस्था की कमियों को उजागर करती है, जो I4C जैसे सहकारी संघीय तंत्रों के लिए आंतरिक सुरक्षा की एक तत्काल आवश्यकता को रेखांकित करती है।
AML/CFT खतरे के रूप में क्रिप्टोकरेंसी
जालसाजों द्वारा चुराई गई फिएट मुद्रा को डिजिटल टोकन में बदलना, स्थानीय पुलिसिंग की बाधाओं को सीधे तौर पर व्यापक समष्टि-आर्थिक चिंताओं और वर्चुअल एसेट सर्विस प्रोवाइडर्स (VASPs) पर FATF के दिशानिर्देशों से जोड़ता है।

प्रीलिम्स 2026: I4C, CERT-In और संचार साथी पोर्टल पर बहु-कथनात्मक प्रश्न, विशेष रूप से उनकी नोडल बनाम वैधानिक पुलिसिंग शक्तियों का परीक्षण करते हुए।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2023MPPSC_PRELIMSGS1
Which of the following is a type of cyber attack that involves tricking users into revealing sensitive information?
- 2024MPPSC_PRELIMSGS1
A _________attack comes in the form of deceptive emails or text messages that may ask you to install software or divulge personal information.
- 2022MPPSC_PRELIMSGS1
The feature(s) of cyber security is/are:
- 2019MPPSC_PRELIMSGS1
Which of the following is not a cybercrime?
- 2018MPPSC_PRELIMSGS1
Which of the following are the two essential features of cyber crime ?
