RBI साइबर सुरक्षा उपाय और प्रतिबंधित बैंक इन डोमेन
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
UPSC साइबर खतरों से निपटने के लिए संस्थागत उपायों की समझ का परीक्षण करता है। '.bank.in' डोमेन डिजिटल बैंकिंग इकोसिस्टम को सुरक्षित करने के लिए RBI द्वारा एक महत्वपूर्ण नियामक और तकनीकी उपकरण है, जो इसे GS3 के साइबर सुरक्षा और अर्थव्यवस्था खंडों के लिए प्रासंगिक बनाता है।
सारांश
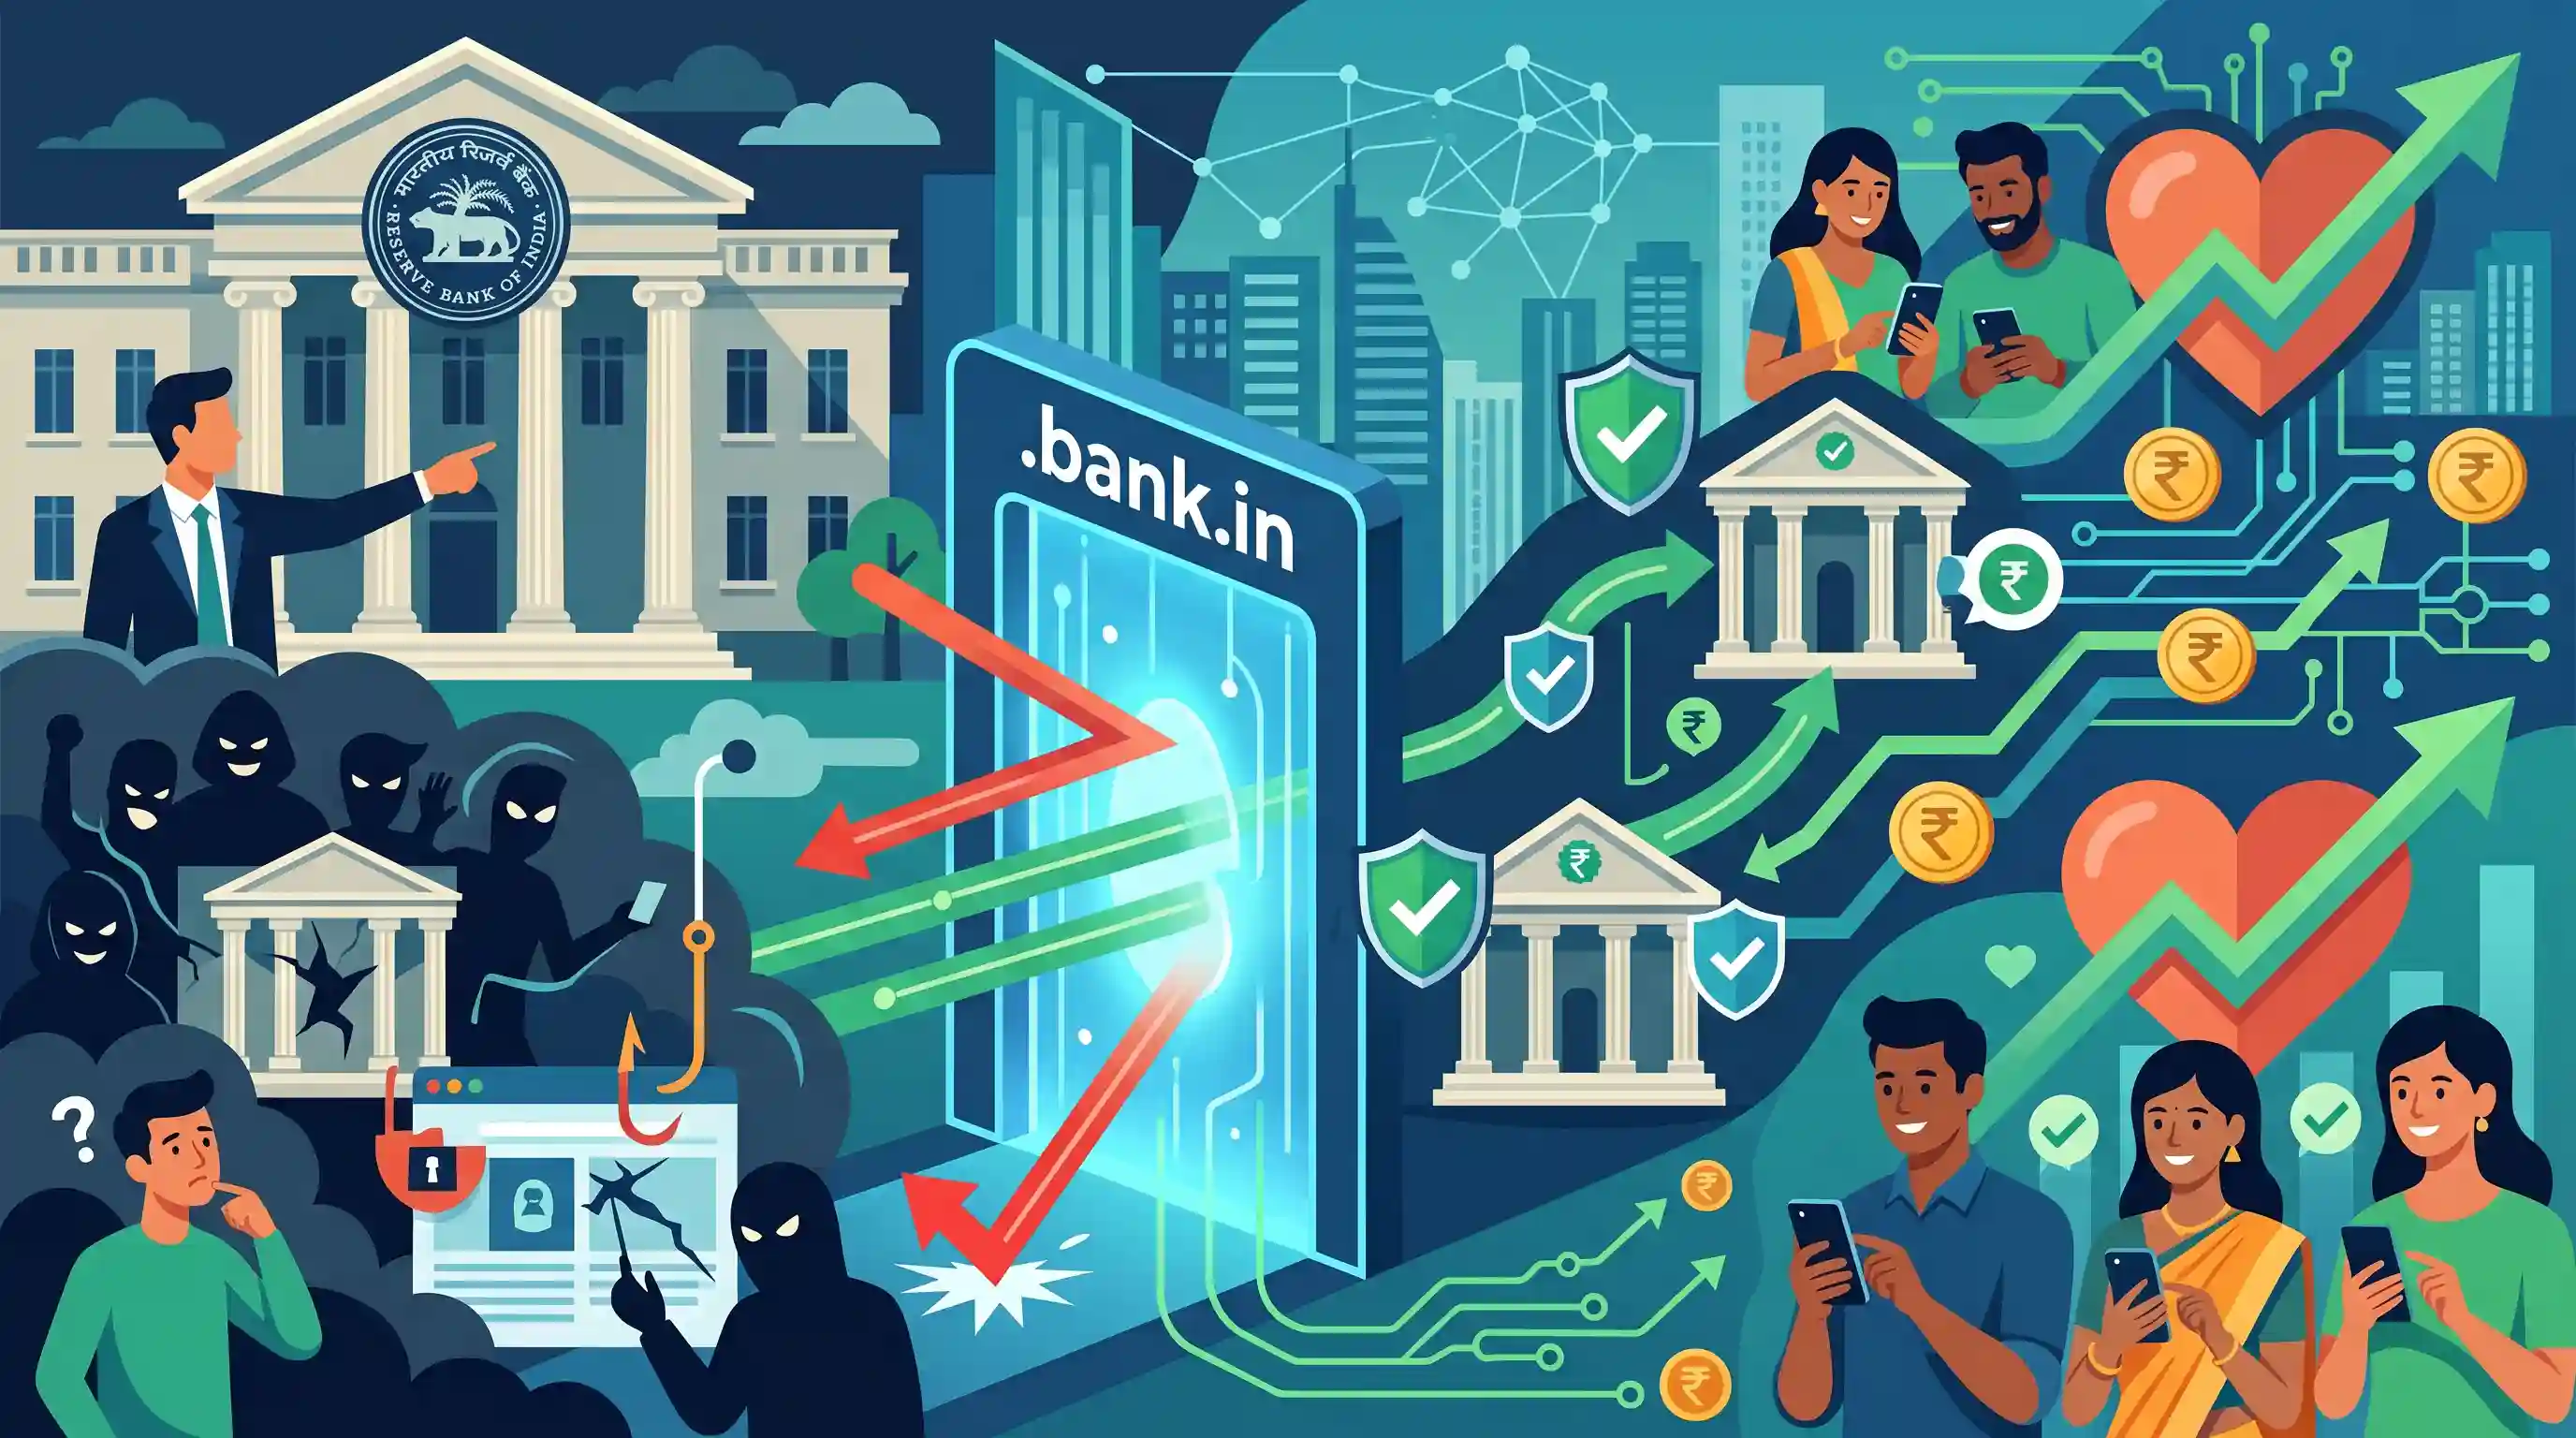
साइबर सुरक्षा को मजबूत करने और उपभोक्ताओं को डिजिटल धोखाधड़ी से बचाने के लिए, भारतीय रिजर्व बैंक (RBI) भारतीय बैंकों के लिए प्रतिबंधित '.bank.in' डोमेन के उपयोग का समर्थन करता है। NIXI द्वारा '.in' रजिस्ट्री के तहत प्रबंधित, यह डोमेन विशेष रूप से केवल RBI द्वारा लाइसेंस प्राप्त बैंकिंग संस्थाओं के लिए उपलब्ध है। '.bank.in' पर स्थानांतरित होकर, बैंक फिशिंग और डोमेन स्पूफिंग हमलों को प्रभावी ढंग से कम कर सकते हैं, क्योंकि यह दुर्भावनापूर्ण तत्वों को फर्जी बैंकिंग वेबसाइट बनाने से रोकता है। यह पहल भारत के वित्तीय क्षेत्र की साइबर रेजिलिएंस को मजबूत करती है और तेजी से बढ़ते डिजिटल भुगतान इकोसिस्टम में ग्राहकों के भरोसे को बढ़ाती है।
मुख्य बिंदु
- '.bank.in' भारत के '.in' कंट्री-कोड टॉप-लेवल डोमेन (ccTLD) के तहत एक प्रतिबंधित थर्ड-लेवल डोमेन नाम है, जो विशेष रूप से बैंकिंग संस्थानों के लिए आरक्षित है।
- केवल भारतीय रिजर्व बैंक (RBI) द्वारा लाइसेंस प्राप्त और मान्यता प्राप्त संस्थाएं ही '.bank.in' डोमेन का उपयोग करके वेबसाइट पंजीकृत करने और संचालित करने के लिए पात्र हैं।
- इसका मुख्य उद्देश्य डोमेन स्पूफिंग, फिशिंग हमलों और ग्राहकों को धोखा देने वाली फर्जी बैंकिंग वेबसाइटों के निर्माण को रोककर साइबर सुरक्षा को बढ़ाना है।
- यह एक सत्यापन योग्य और विश्वसनीय डिजिटल वातावरण तैयार करता है, जो डिजिटल बैंकिंग और ऑनलाइन भुगतान में ग्राहकों के विश्वास को और सुदृढ़ करता है।
- प्रतिबंधित डोमेन सहित '.in' रजिस्ट्री का प्रबंधन नेशनल इंटरनेट एक्सचेंज ऑफ इंडिया (NIXI) द्वारा किया जाता है।
महत्वपूर्ण शब्द
भारतीय रिज़र्व बैंक (RBI)

भारत का केंद्रीय बैंक, जिसकी स्थापना 1935 में हुई थी, जो बैंकिंग प्रणाली को विनियमित करने, मौद्रिक नीति का प्रबंधन करने और वित्तीय स्थिरता बनाए रखने के लिए जिम्मेदार है।
UPSC context
GS पेपर III: भारतीय अर्थव्यवस्था; बैंकिंग विनियमन और वित्तीय स्थिरता के ज्ञान का परीक्षण करता है।
नेशनल इंटरनेट एक्सचेंज ऑफ इंडिया (NIXI)
MeitY के अधीन एक गैर-लाभकारी कंपनी जो '.in' रजिस्ट्री और इंटरनेट एक्सचेंजों का प्रबंधन करती है, जो लेटेंसी (latency) को कम करने के लिए इंटरनेट ट्रैफिक की घरेलू रूटिंग की सुविधा प्रदान करती है।
UPSC context
GS पेपर III: IT एवं सुरक्षा; डिजिटल इंफ्रास्ट्रक्चर और इंटरनेट गवर्नेंस के लिए प्रासंगिक।
.bank.in डोमेन
RBI द्वारा लाइसेंस प्राप्त बैंकों के लिए एक प्रतिबंधित और विशेष डोमेन एक्सटेंशन, जिसे धोखाधड़ी रोकने के लिए डिज़ाइन किया गया है ताकि यह सुनिश्चित किया जा सके कि केवल सत्यापित वित्तीय संस्थान ही इस वेब पहचान (web identity) के तहत काम कर सकें।
UPSC context
GS पेपर III: साइबर सुरक्षा; डिजिटल भुगतान इकोसिस्टम को धोखाधड़ी से सुरक्षित करने के उपायों का परीक्षण करता है।
फिशिंग और डोमेन स्पूफिंग
Phishing डेटा चुराने के लिए भ्रामक संदेशों का उपयोग करता है; Domain Spoofing किसी वैध वेबसाइट का तकनीकी प्रतिरूपण (impersonation) है ताकि उपयोगकर्ताओं को एक फर्जी स्रोत पर भरोसा करने के लिए धोखा दिया जा सके।
UPSC context
GS पेपर III: आंतरिक सुरक्षा; वित्तीय क्षेत्र को प्रभावित करने वाले बुनियादी साइबर खतरे।
साइबर रेजिलिएंस
किसी इकाई की साइबर हमलों का सामना करने, उनसे उबरने और उनके अनुकूल होने की क्षमता, जबकि वह अपने अनिवार्य परिचालनों को बनाए रखती है और उपभोक्ता के विश्वास की रक्षा करती है।
UPSC context
GS पेपर III: आंतरिक सुरक्षा; राष्ट्रीय साइबर सुरक्षा रणनीतियों और बुनियादी ढांचे के संरक्षण का मुख्य उद्देश्य।
बैंकिंग प्रौद्योगिकी विकास एवं अनुसंधान संस्थान (IDRBT)
एक RBI-वित्तपोषित स्वायत्त अनुसंधान संस्थान जो '.bank.in' डोमेन के लिए विशिष्ट रजिस्ट्रार के रूप में कार्य करता है और बैंकिंग प्रौद्योगिकी विकास का समर्थन करता है।
UPSC context
GS पेपर III: अर्थव्यवस्था/विज्ञान एवं प्रौद्योगिकी; तकनीकी बैंकिंग मानकों का समर्थन करने वाला सहायक निकाय।
प्रारंभिक ट्रैप
नेशनल इंटरनेट एक्सचेंज ऑफ इंडिया (NIXI) आईटी एक्ट के तहत एक सांविधिक निकाय है।
NIXI वास्तव में कंपनी अधिनियम की धारा 8 के तहत पंजीकृत एक गैर-लाभकारी संगठन है, न कि संसद के किसी अधिनियम द्वारा निर्मित एक वैधानिक निकाय।
संबंधित अवधारणाएँ
NIXI का अधिदेश और संगठनात्मक संरचना क्या है?
- सेक्शन 8 कंपनी: घरेलू इंटरनेट ट्रैफ़िक की रूटिंग को सुगम बनाने के लिए कंपनी अधिनियम की धारा 8 के तहत एक गैर-लाभकारी कंपनी के रूप में वर्ष 2003 में स्थापित।
- .IN रजिस्ट्री: INRegistry का संचालन करता है, जो भारत के कंट्री-कोड टॉप-लेवल डोमेन (.in) और .gov.in एवं .bank.in जैसे प्रतिबंधित थर्ड-लेवल डोमेन का प्रबंधन करता है।
- IP आवंटन: IRINN के माध्यम से भारत में IPv4 और IPv6 एड्रेस आवंटित और प्रबंधित करने के लिए राष्ट्रीय इंटरनेट रजिस्ट्री (NIR) के रूप में कार्य करता है।
साइबर हमलों में डोमेन स्पूफिंग (Domain Spoofing) और फिशिंग (Phishing) एक-दूसरे से किस प्रकार भिन्न हैं?
- डोमेन स्पूफिंग (Domain Spoofing): एक ऐसी तकनीक जिसमें हमलावर किसी वेबसाइट के URL की जालसाजी करते हैं (जैसे मिलते-जुलते डोमेन का उपयोग करके), ताकि उपयोगकर्ताओं को यह धोखा दिया जा सके कि वे किसी वैध संस्था (legitimate entity) के साथ इंटरैक्ट कर रहे हैं।
- फिशिंग: एक व्यापक सोशल इंजीनियरिंग हमला जिसमें पीड़ितों को उनकी संवेदनशील वित्तीय या व्यक्तिगत जानकारी साझा करने के लिए बरगलाने हेतु भ्रामक संचार (ईमेल, एसएमएस) का उपयोग किया जाता है।
अंतर-विषय पैटर्न
वित्तीय साइबर रेजिलिएंस एवं CERT-Fin
RBI का .bank.in मैंडेट व्यापक वित्तीय साइबर रेजिलिएंस के अनुरूप है, जो वित्तीय क्षेत्र के लिए प्रस्तावित CERT-Fin और भारत के डिजिटल पेमेंट आर्किटेक्चर को सुरक्षित करने के IDRBT के मैंडेट को प्रतिबिंबित करता है।
ccTLDs के माध्यम से डेटा संप्रभुता
भारत के अपने कंट्री-कोड टॉप-लेवल डोमेन (.in) के तहत महत्वपूर्ण क्षेत्रों को सुरक्षित करना विदेशी वैश्विक रजिस्ट्रियों पर निर्भरता को कम करता है, जो भारत के डिजिटल संप्रभुता (digital sovereignty) की दिशा में जारी प्रयासों का एक प्रमुख पहलू है।

2026 प्रिलिम्स में NIXI के गैर-सांविधिक (धारा 8) दर्जे को RBI-विनियमित तकनीक में IDRBT की विशेष भूमिका के साथ जोड़कर पूछे जाने वाले कथन की अपेक्षा करें।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2022MainsGS3
What are the different elements of cyber security ? Keeping in view the challenges in cyber security, examine the extent to which India has successfully developed a comprehensive National Cyber Security Strategy.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2018PrelimsGS1
With reference to digital payments, consider the following statements: 1. BHIM app allows the user to transfer money to anyone with a UPI-enabled bank account. 2. While a chip-pin debit card has four factors of authentication, BHIM app has only two factors of authentication. Which of the statements given above is/are correct?
