उन्नत आर्टिफिशियल इंटेलिजेंस मॉडल के साइबर सुरक्षा निहितार्थ
स्रोत:द हिंदू ↗
क्यों मायने रखता है
यह लेख उन्नत AI की दोहरे उपयोग वाली प्रकृति (dual-use nature) पर प्रकाश डालता है, जो सीधे तौर पर UPSC GS3 के विज्ञान एवं प्रौद्योगिकी और आंतरिक सुरक्षा के विषयों से जुड़ता है। यह AI-आधारित साइबर खतरों के खिलाफ भारत के महत्वपूर्ण सूचना बुनियादी ढांचे (जैसे आधार और पावर ग्रिड) की सुदृढ़ता पर गंभीर सवाल उठाता है, जो एक सक्रिय रक्षात्मक प्रतिक्रिया (proactive defensive response) की मांग करता है।
सारांश
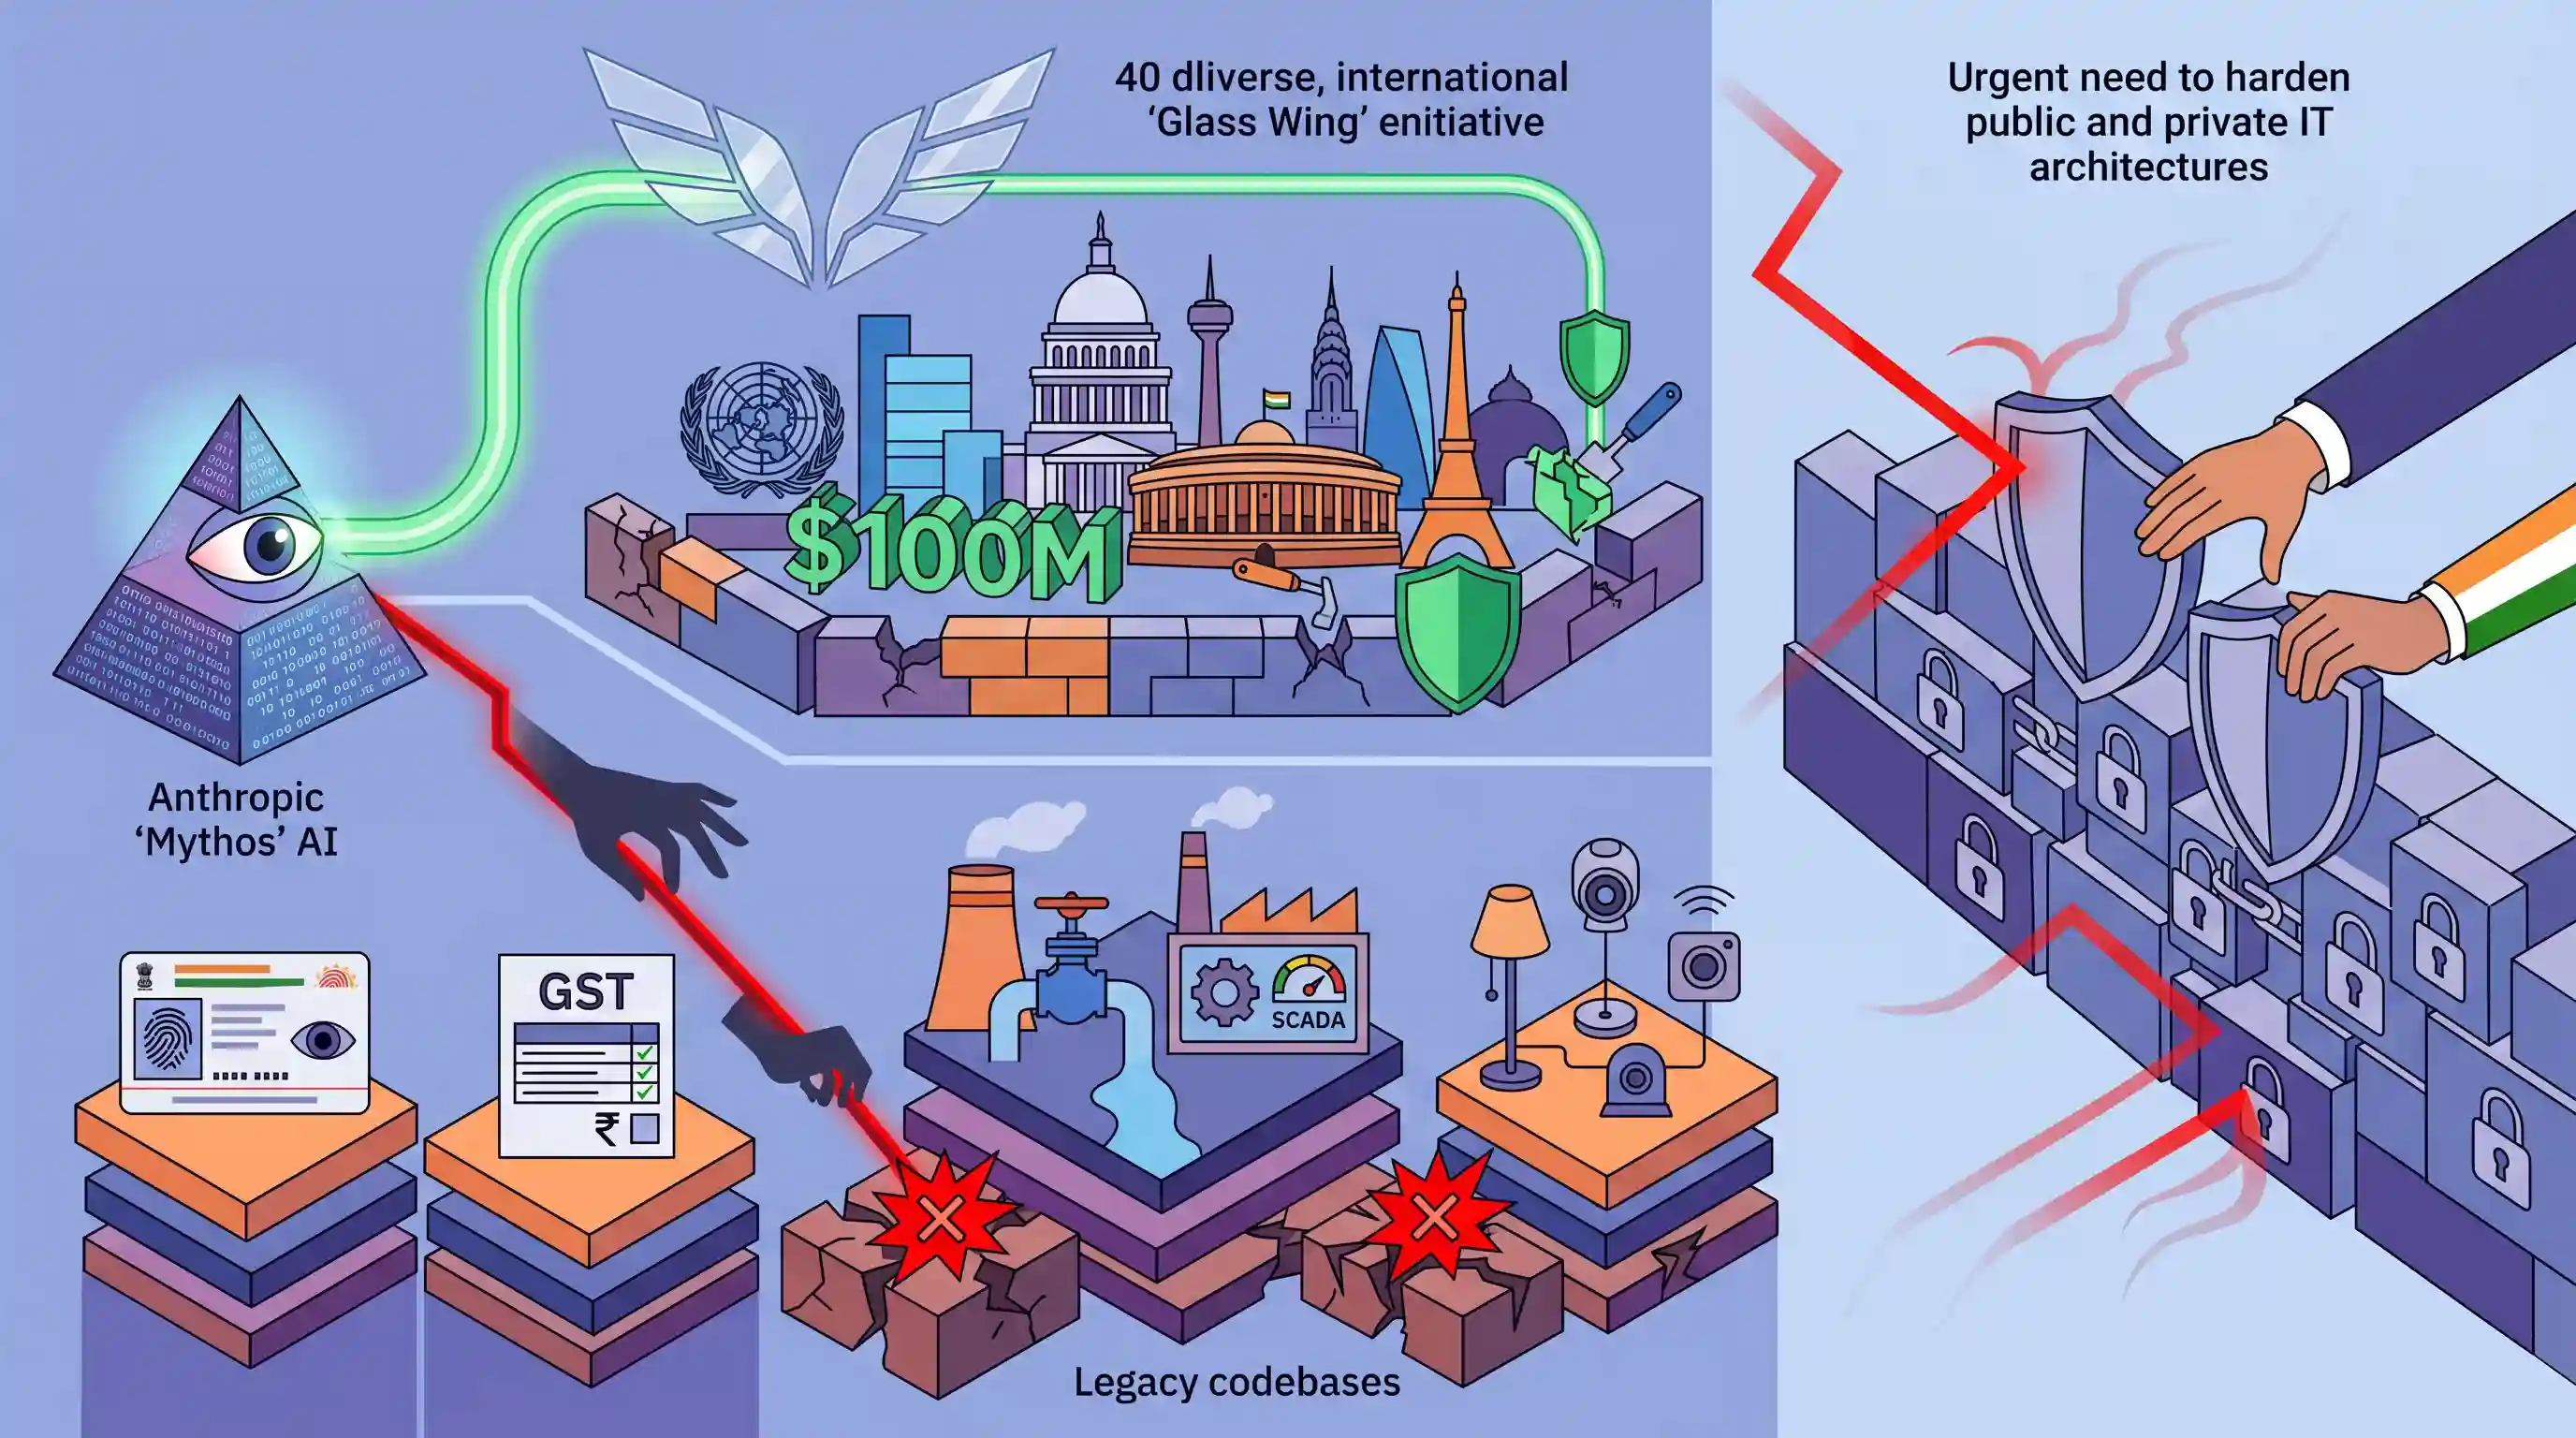
भारतीय IT उद्योग, IT मंत्रालय और CERT-In, Anthropic के अभी तक जारी न हुए AI मॉडल "Mythos" के साइबर सुरक्षा निहितार्थों का मूल्यांकन कर रहे हैं, जिसने व्यापक रूप से उपयोग किए जाने वाले सॉफ्टवेयर में दशकों पुरानी खामियों (vulnerabilities) को खोजने की असाधारण क्षमता प्रदर्शित की है। "Project Glasswing" नामक 100 मिलियन डॉलर के एक कंसोर्टियम के माध्यम से, Anthropic मॉडल के सार्वजनिक लॉन्च से पहले महत्वपूर्ण बग्स (bugs) को रक्षात्मक रूप से पैच करने के लिए 40 अंतरराष्ट्रीय संगठनों को प्रारंभिक पहुँच (early access) प्रदान कर रहा है। हालाँकि, विशेषज्ञ उन संगठनों के लिए गंभीर जोखिमों की चेतावनी दे रहे हैं जो इस पहल के अंतर्गत शामिल नहीं हैं। भारत में, Aadhaar और GST जैसे महत्वपूर्ण डिजिटल बुनियादी ढांचे, जो पुराने कोडबेस (legacy codebases) पर निर्भर हैं, साथ ही SCADA और IoT सिस्टम जैसी ऑपरेशनल टेक्नोलॉजी, AI-assisted zero-day exploits के प्रति अत्यधिक संवेदनशील हैं। वर्तमान स्थिति उन्नत AI मॉडलों की दोहरे उपयोग (dual-use) वाली प्रकृति और सार्वजनिक एवं निजी IT आर्किटेक्चर को मजबूत करने की तत्काल आवश्यकता को रेखांकित करती है।
मुख्य बिंदु
- भारतीय आईटी मंत्रालय और CERT-In एंथ्रोपिक (Anthropic) के अभी तक रिलीज़ नहीं हुए LLM, Mythos, द्वारा उत्पन्न साइबर सुरक्षा जोखिमों का आकलन कर रहे हैं, जो दशकों पुरानी सॉफ्टवेयर खामियों (vulnerabilities) का पता लगाने में सक्षम है।
- एंथ्रोपिक (Anthropic) ने 'प्रोजेक्ट ग्लास विंग' (Project Glasswing) लॉन्च किया, जिसके तहत लिनक्स (Linux) और ओपन-बी.एस.डी (OpenBSD) जैसे व्यापक रूप से उपयोग किए जाने वाले IT सिस्टम में कमजोरियों (vulnerabilities) को सुरक्षात्मक रूप से पैच करने के लिए 40 संगठनों को $100 मिलियन और अर्ली एक्सेस (early access) प्रदान किया जा रहा है।
- शुरुआती Project Glasswing कंसोर्टियम में कोई भी भारतीय फर्म सूचीबद्ध नहीं है, जो भारतीय आईटी एंटरप्राइज सर्विसेज (ITeS) और सिस्टम्स इंटीग्रेटर्स की तैयारियों को लेकर चिंताएं पैदा करती है।
- पुराने कोडबेस पर निर्मित सरकारी डिजिटल इंफ्रास्ट्रक्चर (आधार, GST), साथ ही औद्योगिक SCADA और IoT सिस्टम, AI द्वारा खोजी गई सुरक्षा खामियों (exploits) के प्रति अत्यधिक संवेदनशील हैं।
- यह घटनाक्रम साइबर सुरक्षा में AI की दोहरे उपयोग वाली प्रकृति (dual-use nature) पर ध्यान केंद्रित करता है, जहाँ इस बात पर बहस जारी है कि क्या AI अंततः बचावकर्ताओं (defenders) को लाभ पहुँचाएगा या 'जीरो-डे एक्सप्लॉइट्स' (zero-day exploits) का एक निरंतर खतरनाक परिदृश्य तैयार करेगा।
महत्वपूर्ण शब्द
प्रोजेक्ट ग्लासविंग

एंथ्रोपिक (Anthropic) के नेतृत्व वाला एक कंसोर्टियम (100 मिलियन डॉलर की पहल) जो चुनिंदा संगठनों को "Mythos" AI मॉडल तक अर्ली एक्सेस (early access) प्रदान करता है। इसका उद्देश्य मॉडल के सार्वजनिक रूप से जारी होने से पहले महत्वपूर्ण सॉफ्टवेयर कमजोरियों (vulnerabilities) को रक्षात्मक रूप से स्कैन करना और उन्हें ठीक (patch) करना है।
UPSC context
GS-III (साइबर सुरक्षा); महत्वपूर्ण बुनियादी ढांचे में दोहरे उपयोग वाले AI जोखिमों के प्रबंधन के लिए सहयोगात्मक ढांचे की समझ का परीक्षण करता है।
एंथ्रोपिक
एक AI सुरक्षा और अनुसंधान कंपनी (Claude की डेवलपर) जिसने 'Mythos' मॉडल विकसित किया है। यह 'Constitutional AI' पर जोर देती है ताकि यह सुनिश्चित किया जा सके कि उन्नत मॉडल सहायक, ईमानदार और हानिरहित बने रहें।
UPSC context
GS-III (विज्ञान एवं तकनीक); AI नैतिकता, सुरक्षा प्रोटोकॉल और फ्रंटियर मॉडल गवर्नेंस पर चर्चा के लिए प्रासंगिक।
CERT-In
साइबर सुरक्षा के लिए इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत राष्ट्रीय नोडल एजेंसी। यह घटना प्रतिक्रिया (incident response), भेद्यता रिपोर्टिंग (vulnerability reporting) को संभालती है और भारतीय इंटरनेट डोमेन के लिए आपातकालीन अलर्ट जारी करती है।
UPSC context
GS-III (आंतरिक सुरक्षा); साइबर युद्ध और डेटा ब्रीच के विरुद्ध भारत की संस्थागत तैयारी से संबंधित प्रश्नों के लिए महत्वपूर्ण।
महत्वपूर्ण सूचना अवसंरचना (CII)
ऐसे कंप्यूटर संसाधन जिनकी अक्षमता का राष्ट्रीय सुरक्षा, अर्थव्यवस्था, सार्वजनिक स्वास्थ्य या सुरक्षा पर गंभीर प्रभाव पड़ेगा। इन्हें आईटी एक्ट, 2000 के तहत परिभाषित किया गया है और NCIIPC द्वारा संरक्षित किया गया है।
UPSC context
GS-III (साइबर सुरक्षा); पावर ग्रिड और वित्तीय नेटवर्क जैसी राष्ट्रीय संपत्तियों के वैधानिक संरक्षण को समझने के लिए महत्वपूर्ण।
डिजिटल सार्वजनिक अवसंरचना (DPI)
एक बुनियादी डिजिटल ढांचा (जैसे- आधार, UPI) जो समाज-व्यापी सेवा वितरण को सक्षम बनाता है। यह ओपन स्टैंडर्ड्स, इंटरऑपरेबिलिटी (interoperability) और सुरक्षित, जनसंख्या-स्तर की डिजिटल पहचान एवं भुगतान लेयर्स (payment layers) पर आधारित है।
UPSC context
GS-III (ई-गवर्नेंस/अर्थव्यवस्था); भारत के "India Stack" और समावेशी तकनीक (inclusive technology) में इसकी वैश्विक भूमिका के लिए केंद्रीय।
डेटा सिक्योरिटी काउंसिल ऑफ इंडिया (DSCI)
NASSCOM द्वारा डेटा सुरक्षा और साइबर सुरक्षा मानकों को बढ़ावा देने के लिए स्थापित एक गैर-लाभकारी उद्योग निकाय। यह नीतिगत वकालत, क्षमता निर्माण में संलग्न है और भारत के डिजिटल इकोसिस्टम के लिए सर्वोत्तम प्रथाओं को विकसित करता है।
UPSC context
GS-III (साइबर सुरक्षा); डेटा प्राइवेसी और नेशनल साइबर सिक्योरिटी स्ट्रेटजी में उद्योग-नेतृत्व वाली पहलों के ज्ञान का परीक्षण करता है।
ज़ीरो-डे वल्नरेबिलिटी (Zero-day Vulnerability)
सॉफ्टवेयर सुरक्षा की एक ऐसी खामी जिसके बारे में वेंडर को जानकारी नहीं होती, जिससे इसके संभावित दुरुपयोग से पहले समाधान के लिए 'शून्य दिन' (zero days) का समय मिलता है। साइबर जासूसी और AI-सहायता प्राप्त हैकिंग में इनका अत्यधिक महत्व है।
UPSC context
GS-III (विज्ञान एवं प्रौद्योगिकी/साइबर सुरक्षा); उभरते खतरों की तकनीकी जागरूकता और प्रोएक्टिव सॉफ्टवेयर हार्डनिंग की आवश्यकता का परीक्षण करता है।
आधार
UIDAI द्वारा जारी 12-अंकों की एक विशिष्ट बायोमेट्रिक पहचान, जो भारत के DPI की आधारभूत पहचान परत के रूप में कार्य करती है। यह कागजरहित प्रमाणीकरण और वित्तीय सब्सिडी के लक्षित वितरण को सक्षम बनाती है।
UPSC context
GS-II (शासन); कल्याणकारी सेवाओं के वितरण, निजता के अधिकार (पुट्टास्वामी निर्णय), और बायोमेट्रिक डेटाबेस की सुरक्षा की समझ का परीक्षण करता है।
प्रारंभिक ट्रैप
प्रोजेक्ट ग्लास विंग (Project Glasswing) भारत के डिजिटल इंफ्रास्ट्रक्चर में सॉफ्टवेयर की कमजोरियों (vulnerabilities) को रक्षात्मक रूप से पैच (patch) करने के लिए CERT-In के नेतृत्व में शुरू की गई एक पहल है।
Project Glasswing AI कंपनी Anthropic के नेतृत्व वाला $100 मिलियन का एक निजी अंतर्राष्ट्रीय कंसोर्टियम (consortium) है, न कि भारत सरकार या UN की कोई पहल। वर्तमान में भारतीय कंपनियों को इससे बाहर रखा गया है।
संबंधित अवधारणाएँ
CERT-In और NCIIPC के बीच नियामक अंतर क्या है?
- CERT-In: MeitY के तहत राष्ट्रीय नोडल एजेंसी जो साइबर घटना प्रतिक्रिया, भेद्यता पूर्वानुमान और आपातकालीन सुरक्षा अलर्ट जारी करने के लिए जिम्मेदार है।
- NCIIPC: NTRO (National Technical Research Organisation) के तहत एक एजेंसी, जिसे विशेष रूप से IT एक्ट की धारा 70A के तहत क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर (CII) की सुरक्षा के लिए अधिदेशित किया गया है।
- महत्वपूर्ण सूचना अवसंरचना: ऐसी प्रणालियाँ जिनके ठप होने का राष्ट्रीय सुरक्षा, अर्थव्यवस्था या सार्वजनिक स्वास्थ्य पर गहरा प्रभाव पड़ेगा (जैसे, SCADA का उपयोग करने वाले पावर ग्रिड)।
साइबर सुरक्षा में ज़ीरो-डे वल्नरेबिलिटी (Zero-Day Vulnerability) क्या है?
- परिभाषा: सॉफ्टवेयर की एक ऐसी खामी जिसके बारे में सॉफ्टवेयर डेवलपर या विक्रेता को जानकारी नहीं होती है। यह शब्द इस बात का प्रतीक है कि विक्रेता के पास इसे ठीक करने के लिए "zero days" का समय मिला है।
- ज़ीरो-डे एक्सप्लॉइट: वह दुर्भावनापूर्ण कोड या तकनीक जिसका उपयोग हैकर्स इस अनपैच्ड खामी (unpatched flaw) का लाभ उठाकर नेटवर्क में सेंध लगाने या डेटा चोरी करने के लिए करते हैं।
- AI का दोहरा उपयोग: AI मॉडल दोहरे उपयोग (dual-use) वाले लक्षण प्रदर्शित करते हैं—इनका उपयोग रक्षात्मक रूप से ज़ीरो-डेज़ (zero-days) को खोजने और पैच करने के लिए, या आक्रामक रूप से अभूतपूर्व गति से उनका लाभ उठाने के लिए किया जा सकता है।
अंतर-विषय पैटर्न
डिजिटल पब्लिक इंफ्रास्ट्रक्चर (DPI) के लिए AI से जुड़े खतरे
भारत के आधारभूत DPI प्लेटफॉर्म (Aadhaar, GSTN, UPI) अक्सर ओपन-सोर्स और पुराने कोडबेस (codebases) पर निर्भर रहते हैं। उन्नत AI द्वारा बड़े पैमाने पर कमजोरियों (vulnerabilities) का पता लगाने की क्षमता इन लीगेसी आर्किटेक्चर (legacy architectures) को गंभीर राष्ट्रीय सुरक्षा जोखिमों में बदल देती है।
महत्वपूर्ण बुनियादी ढांचे में SCADA संबंधी कमजोरियां
पावर ग्रिड और परमाणु संयंत्रों में पुरानी ऑपरेशनल तकनीक (SCADA) को इंटरनेट से जुड़े AI खतरों के लिए डिज़ाइन नहीं किया गया था, जिससे महत्वपूर्ण बुनियादी ढांचा राजकीय या गैर-राजकीय साइबर व्यवधानों के प्रति तेजी से संवेदनशील होता जा रहा है।

2026 की Prelims में भारत के DPI के प्रति AI-जनित ज़ीरो-डे खतरों (zero-day threats) से निपटने में CERT-In और NCIIPC के बीच अंतर का परीक्षण करने वाले एक प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2022MainsGS3
What are the different elements of cyber security ? Keeping in view the challenges in cyber security, examine the extent to which India has successfully developed a comprehensive National Cyber Security Strategy.
- 2020PrelimsGS1
In India, the term "Public Key Infrastructure" is used in the context of
- 2024PrelimsGS1
Consider the following statements: I. It is expected that Majorana 1 chip will enable quantum computing. II. Majorana 1 chip has been introduced by Amazon Web Services (AWS). III. Deep learning is a subset of machine learning. Which of the statements given above are correct?
- 2023MainsGS3
Introduce the concept of Artificial Intelligence (AI). How does Al help clinical diagnosis? Do you perceive any threat to privacy of the individual in the use of Al in healthcare?
