अमेरिकी हमलों के बाद ईरानी हैकर्स ने महत्वपूर्ण बुनियादी ढांचे को निशाना बनाया
स्रोत:द हिंदू ↗
क्यों मायने रखता है
यह शासनकला (statecraft) और असममित युद्ध (asymmetric warfare) के एक साधन के रूप में साइबर ऑपरेशनों की बढ़ती प्रमुखता को दर्शाता है। यह महत्वपूर्ण बुनियादी ढांचे (critical infrastructure) की सुभेद्यताओं को रेखांकित करता है और GS3 के तहत भारत की अपनी आंतरिक सुरक्षा और साइबर रक्षा तैयारियों के लिए एक महत्वपूर्ण केस स्टडी के रूप में कार्य करता है।
सारांश
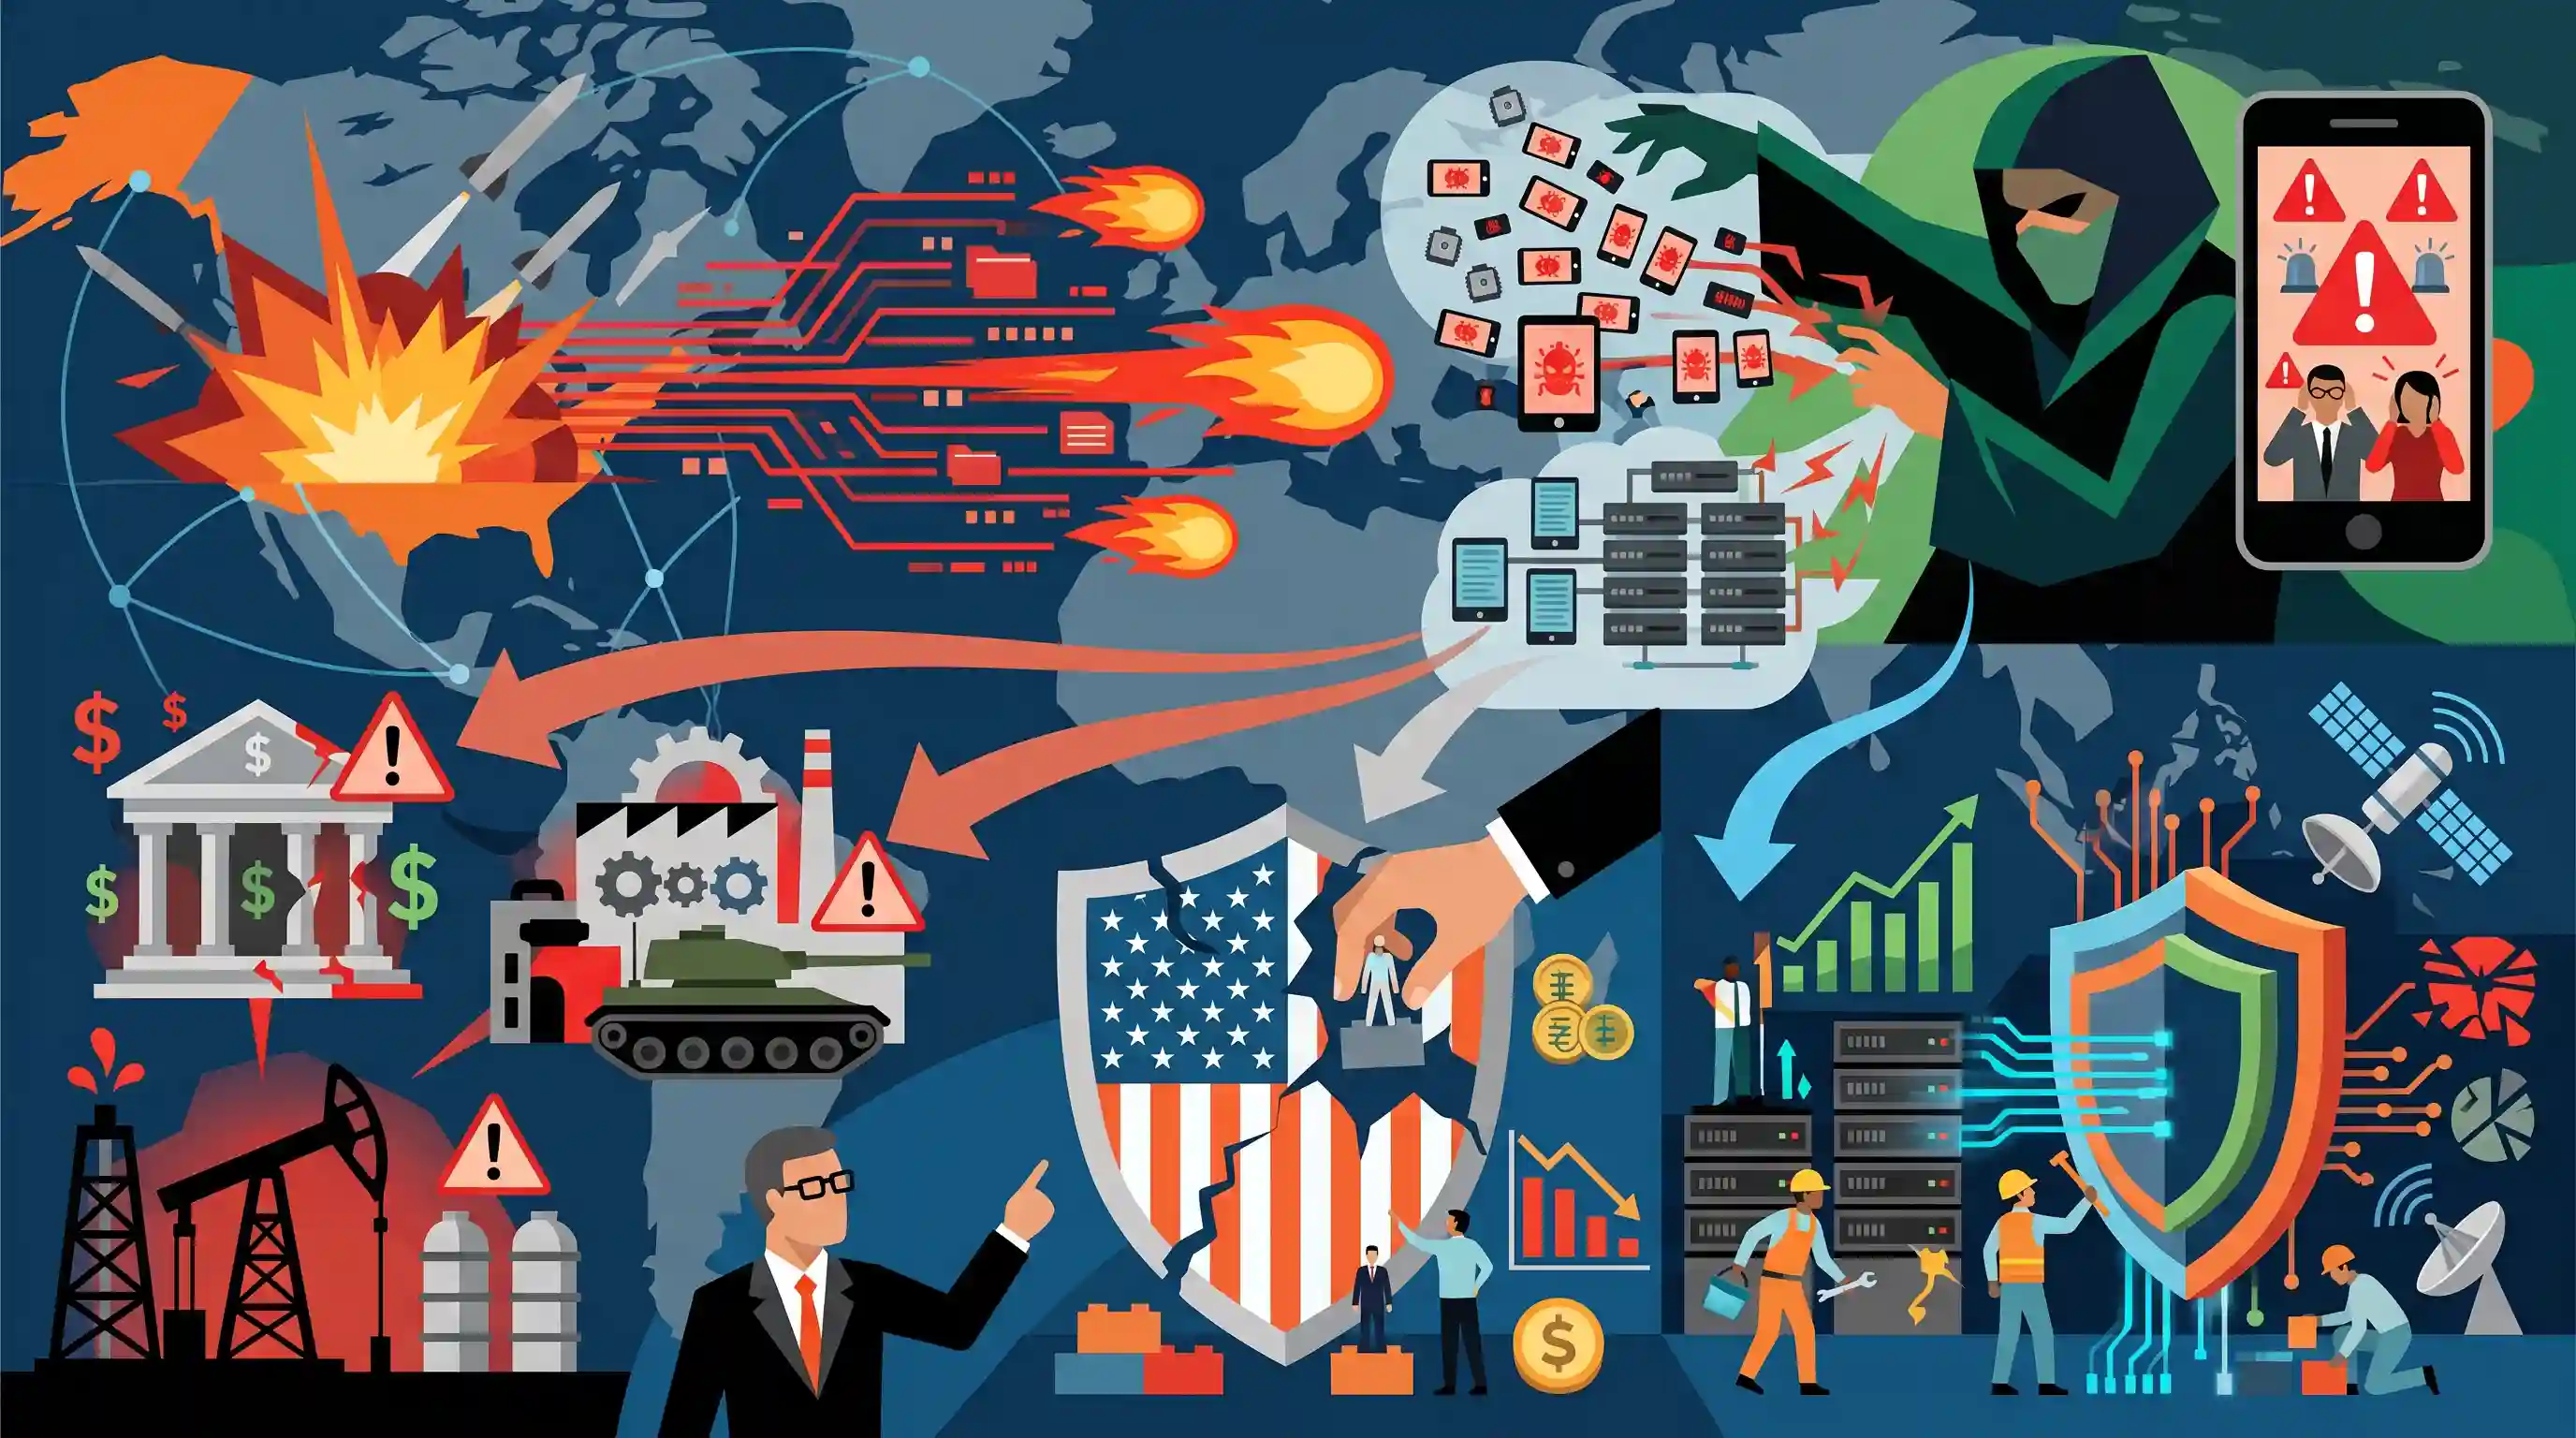
यह लेख ईरानी परमाणु केंद्रों पर अमेरिकी 'काइनेटिक स्ट्राइक्स' के बाद अमेरिकी बैंकों, रक्षा ठेकेदारों और तेल कंपनियों को निशाना बनाने वाले ईरानी समर्थित हैकर्स द्वारा साइबर हमलों में हुई वृद्धि पर चर्चा करता है। हालांकि ईरान के पास चीन या रूस जैसी उन्नत तकनीकी क्षमताएं नहीं हो सकती हैं, लेकिन वह एक "chaos agent" के रूप में कार्य करता है और राजनीतिक एवं आर्थिक नुकसान पहुँचाने के लिए लागत प्रभावी साइबर ऑपरेशन्स—जैसे DDoS हमले और मनोवैज्ञानिक ऑपरेशन्स (जैसे इज़राइल में नकली आपातकालीन अलर्ट)—का उपयोग करता है। इन बढ़ते 'असिमेट्रिक' खतरों के बावजूद, ट्रंप प्रशासन के तहत CISA और NSA जैसी महत्वपूर्ण साइबर सुरक्षा एजेंसियों के बजट और कर्मचारियों में हालिया कटौती के कारण अमेरिका की संवेदनशीलता बढ़ गई है। विशेषज्ञों का मानना है कि 'हाइब्रिड संघर्ष' के बदलते स्वरूप को देखते हुए, राज्य प्रायोजित और स्वतंत्र हैकिंग समूहों के खिलाफ महत्वपूर्ण बुनियादी ढांचे को सुरक्षित करने के लिए साइबर रक्षा में निरंतर निवेश की आवश्यकता है।
मुख्य बिंदु
- ईरानी समर्थित हैकर्स, ईरानी परमाणु केंद्रों पर अमेरिकी हमलों के बाद, बैंकों, रक्षा ठेकेदारों और तेल कंपनियों सहित अमेरिकी महत्वपूर्ण बुनियादी ढांचे को निशाना बना रहे हैं।
- ये ऑपरेशन मुख्य रूप से डिनायल-ऑफ-सर्विस (DDoS) हमले हैं जिनका उद्देश्य आर्थिक व्यवधान पैदा करना, मनोवैज्ञानिक प्रभाव डालना और खुफिया जानकारी एकत्र करना है, जो असममित युद्ध (asymmetric warfare) के एक रूप के रूप में कार्य करते हैं।
- साइबर युद्ध, किनेटिक युद्ध की तुलना में काफी सस्ता है, लेकिन यह लक्ष्य के डिजिटल इन्फ्रास्ट्रक्चर की कमजोरियों का लाभ उठाने पर अत्यधिक निर्भर है।
- ट्रंप प्रशासन ने हाल ही में संघीय साइबर सुरक्षा एजेंसियों (CISA, CIA, NSA) के लिए फंडिंग और स्टाफिंग में कटौती की है, जिससे अमेरिका की डिजिटल सुभेद्यता (digital vulnerability) को लेकर चिंताएं बढ़ गई हैं।
- जारी इज़राइल-ईरान संघर्ष परिष्कृत साइबर जासूसी और मजबूत डिजिटल रक्षा प्रणालियों में निरंतर निवेश के अपरिहार्य महत्व को रेखांकित करता है।
महत्वपूर्ण शब्द
CISA (साइबर सुरक्षा और बुनियादी ढांचा सुरक्षा एजेंसी)

अमेरिकी संघीय एजेंसी जो परिचालन साइबर रक्षा और महत्वपूर्ण बुनियादी ढांचे को भौतिक एवं डिजिटल खतरों से बचाने के लिए जिम्मेदार है। यह राष्ट्रीय लचीलेपन (national resilience) को बढ़ाने के लिए सरकारी और निजी क्षेत्रों के साथ समन्वय करती है।
UPSC context
GS III: आंतरिक सुरक्षा; अंतरराष्ट्रीय साइबर-रक्षा मॉडल और महत्वपूर्ण बुनियादी ढांचा सुरक्षा ढांचे के अध्ययन के लिए प्रासंगिक।
हाइब्रिड वॉरफेयर
एक ऐसी रणनीति जो रणनीतिक उद्देश्यों को प्राप्त करने के लिए पारंपरिक सैन्य बल को साइबर हमलों, दुष्प्रचार और आर्थिक दबाव जैसे गैर-पारंपरिक उपकरणों के साथ मिश्रित करती है, जबकि यह खुले युद्ध की सीमा से नीचे बनी रहती है।
UPSC context
GS III: आंतरिक सुरक्षा; राज्य और गैर-राज्य अभिकर्ताओं से उत्पन्न आधुनिक खतरों के विश्लेषण के लिए एक मुख्य अवधारणा।
महत्वपूर्ण सूचना अवसंरचना (CII)
ऐसे कंप्यूटर संसाधन जिनकी अक्षमता या विनाश का राष्ट्रीय सुरक्षा, अर्थव्यवस्था या सार्वजनिक सुरक्षा पर दुर्बल करने वाला प्रभाव पड़ेगा। भारत में, इन्हें IT अधिनियम, 2000 के तहत संरक्षित किया गया है।
UPSC context
GS III: साइबर सुरक्षा; डिजिटल परिसंपत्ति सुरक्षा और NCIIPC जैसी एजेंसियों की भूमिका से संबंधित प्रश्नों के लिए महत्वपूर्ण।
NSA (राष्ट्रीय सुरक्षा एजेंसी)
एक प्रमुख अमेरिकी खुफिया एजेंसी जो सिग्नल्स इंटेलिजेंस (SIGINT) और साइबर सुरक्षा में विशेषज्ञता रखती है, और अक्सर आक्रामक तथा रक्षात्मक साइबर ऑपरेशन्स के लिए सैन्य कमांडों के साथ मिलकर कार्य करती है।
UPSC context
GS III: आंतरिक सुरक्षा; साइबरस्पेस में वैश्विक खुफिया-सैन्य सहयोग को समझने के लिए महत्वपूर्ण।
असममित युद्ध
अत्यधिक असमान शक्ति वाले पक्षों के बीच संघर्ष, जहाँ कमजोर पक्ष शक्तिशाली पक्ष की कमजोरियों का लाभ उठाने के लिए गैर-पारंपरिक रणनीतियों (जैसे साइबर युद्ध या प्रॉक्सी हमले) का उपयोग करता है।
UPSC context
GS III: सुरक्षा चुनौतियाँ; राज्य-प्रायोजित छद्म युद्धों और कम लागत वाले, उच्च-प्रभाव वाले साइबर खतरों के विश्लेषण के लिए महत्वपूर्ण।
DDoS (डिस्ट्रीब्यूटेड डिनायल ऑफ सर्विस)
एक साइबर हमला जो कई समझौता किए गए (compromised) स्रोतों से इंटरनेट ट्रैफिक की भारी बाढ़ भेजकर किसी नेटवर्क, सर्वर या सेवा को ठप करने का प्रयास करता है।
UPSC context
GS III: साइबर सुरक्षा; सामान्य साइबर हमले के तंत्र और बुनियादी ढांचे के लचीलेपन के ज्ञान का परीक्षण करता है।
डिपार्टमेंट ऑफ होमलैंड सिक्योरिटी (DHS)
अमेरिका का एक कैबिनेट-स्तरीय विभाग जिसे घरेलू सुरक्षा प्रयासों में समन्वय स्थापित करने के लिए बनाया गया है, जिसमें आतंकवाद विरोध, सीमा सुरक्षा और साइबर सुरक्षा (CISA की देखरेख) शामिल हैं।
UPSC context
GS III: आंतरिक सुरक्षा; भारत की घरेलू सुरक्षा और आपदा प्रबंधन संरचना के लिए एक तुलनात्मक ढांचा प्रदान करता है।
प्रारंभिक ट्रैप
CERT-In भारत के महत्वपूर्ण सूचना बुनियादी ढांचे (CII) को सुरक्षित करने के लिए अधिदेशित नोडल एजेंसी है।
जहाँ CERT-In सामान्य साइबर सुरक्षा घटनाओं को संभालता है, वहीं NCIIPC (NTRO के अंतर्गत) IT Act के तहत महत्वपूर्ण सूचना अवसंरचना (Critical Information Infrastructure) की सुरक्षा के लिए नामित विशिष्ट नोडल एजेंसी है।
संबंधित अवधारणाएँ
महत्वपूर्ण सूचना अवसंरचना (CII) क्या है और भारत में इसकी सुरक्षा कौन करता है?
- IT अधिनियम 2000: अधिनियम की धारा 70, CII को ऐसे कंप्यूटर संसाधनों के रूप में परिभाषित करती है जिनके विनाश या अक्षमता का राष्ट्रीय सुरक्षा, अर्थव्यवस्था या सार्वजनिक स्वास्थ्य पर दुर्बलकारी प्रभाव पड़ेगा।
- NCIIPC: राष्ट्रीय तकनीकी अनुसंधान संगठन (NTRO) के तहत कार्यरत राष्ट्रीय महत्वपूर्ण सूचना अवसंरचना संरक्षण केंद्र (NCIIPC), नोडल एजेंसी है।
- प्रमुख क्षेत्र: इसमें बिजली/ऊर्जा, बैंकिंग और वित्तीय सेवाएँ, टेलीकॉम, परिवहन, सरकार और रणनीतिक सार्वजनिक उद्यम शामिल हैं।
हाइब्रिड वारफेयर में असममित साइबर हमले किस प्रकार कार्य करते हैं?
- DDoS हमले: डिस्ट्रिब्यूटेड डिनायल ऑफ सर्विस (DDoS) हमले लक्षित सर्वरों को फर्जी ट्रैफिक से भर देते हैं, जिससे आवश्यक डिजिटल सेवाएं कम लागत में ठप हो जाती हैं और आर्थिक व्यवधान उत्पन्न होता है।
- विश्वसनीय अस्वीकार्यता: राज्य हमले करने के लिए प्रॉक्सी हैकर समूहों (Advanced Persistent Threats) का उपयोग करते हैं, जिससे वे अपनी प्रत्यक्ष संलिप्तता से इनकार करने और पारंपरिक सैन्य जवाबी कार्रवाई से बचने में सक्षम होते हैं।
- मनोवैज्ञानिक अभियान: राज्य संस्थानों में सार्वजनिक विश्वास को कम करने और घबराहट पैदा करने के लिए साइबर कार्रवाइयों को तेज़ी से दुष्प्रचार (जैसे, फर्जी आपातकालीन अलर्ट प्रसारित करना) के साथ जोड़ा जा रहा है।
अंतर-विषय पैटर्न
प्रॉक्सी एक्टर्स के माध्यम से हाइब्रिड वारफेयर
राज्य-प्रायोजित हैकर्स डिजिटल प्रॉक्सी के रूप में कार्य करते हैं, जो इस बात को दर्शाते हैं कि कैसे राज्य ऐतिहासिक रूप से 'तर्कसंगत इनकार' (plausible deniability) बनाए रखने और प्रत्यक्ष युद्ध को छेड़े बिना रणनीतिक लक्ष्यों को प्राप्त करने के लिए गैर-राज्य सशस्त्र समूहों का उपयोग करते रहे हैं।
साइबर-रक्षा क्षमता की सीमाएं
बजट में कटौती के कारण अमेरिकी महत्वपूर्ण एजेंसियों की भेद्यता, भारत के CERT-In और NCIIPC जैसे विशिष्ट साइबर सुरक्षा निकायों में पर्याप्त वित्तपोषण, कर्मचारियों की नियुक्ति और प्रतिभा को बनाए रखने जैसी अपनी प्रशासनिक चुनौतियों के समान है।

GS3 Mains में एक ऐसे प्रश्न की अपेक्षा करें जो असममित साइबर युद्ध (asymmetric cyber warfare), महत्वपूर्ण बुनियादी ढांचे पर हमलों और मनोवैज्ञानिक ऑपरेशनों (psychological ops) के एकीकरण का अन्वेषण करता हो।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2019MainsGS3
What is CyberDome Project? Explain how it can be useful in controlling internet crimes in India.
