सोशल मीडिया सेफ हार्बर प्रोटेक्शन और आईटी रेगुलेशन रिव्यू
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
यह सीधे तौर पर सोशल मीडिया मध्यस्थों को नियंत्रित करने वाले विनियामक ढाँचों को संबोधित करता है, जो भारत के डिजिटल इकोसिस्टम में कॉरपोरेट देयता, वाक् स्वतंत्रता और राष्ट्रीय सुरक्षा के बीच संतुलन बनाता है।
सारांश
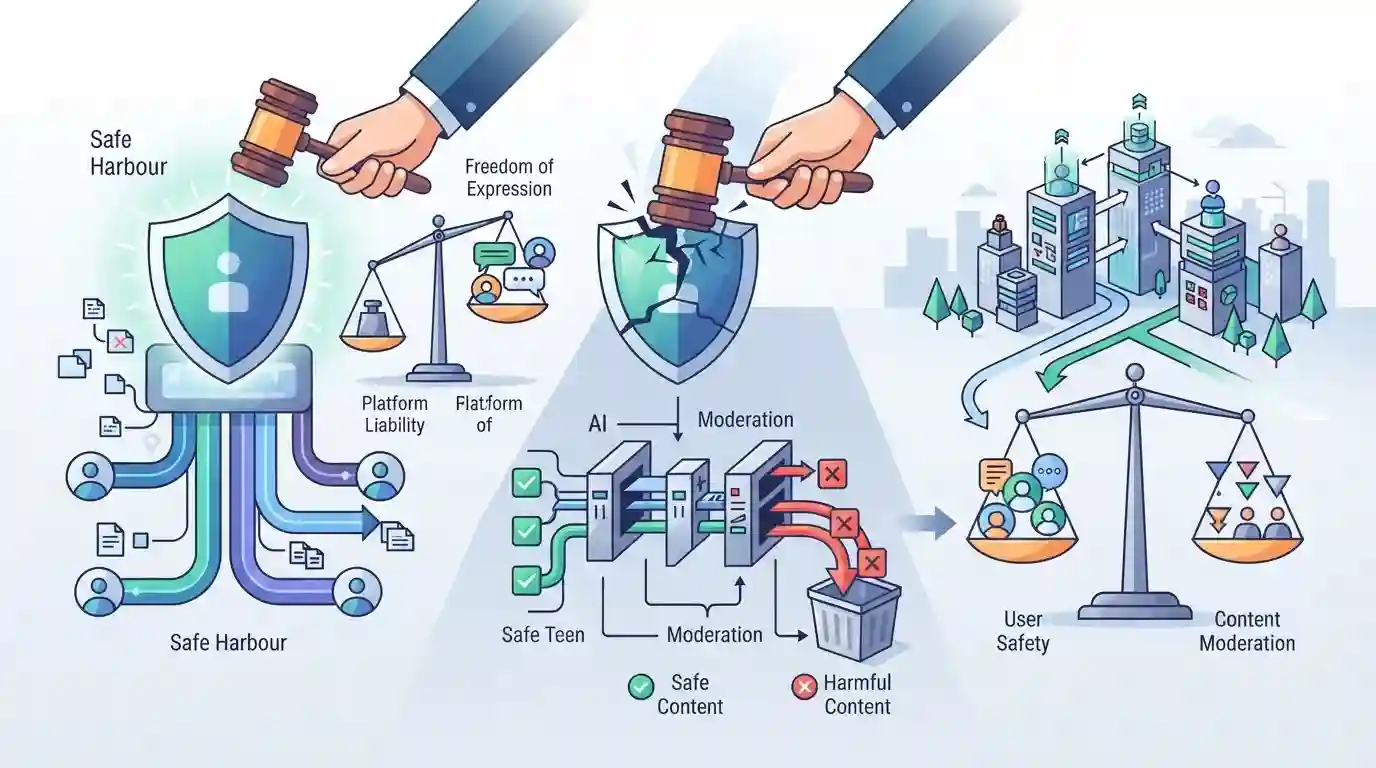
यह लेख सोशल मीडिया मध्यस्थों को प्राप्त 'सुरक्षित बंदरगाह' (safe harbour) संरक्षण के संबंध में आईटी मंत्रालय द्वारा संभावित विनियामक परिवर्तनों की चर्चा करता है। यह डिजिटल स्पेस में प्लेटफॉर्म की देनदारी, सामग्री मॉडरेशन, उपयोगकर्ता सुरक्षा और अभिव्यक्ति की स्वतंत्रता के बीच संतुलन का पता लगाता है।
मुख्य बिंदु
- इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) आईटी कानूनों के तहत सोशल मीडिया मध्यस्थों के लिए 'सेफ हार्बर' (safe harbour) संरक्षण में बदलाव पर विचार कर रहा है।
- सेफ हार्बर वर्तमान में प्लेटफॉर्मों को तीसरे पक्ष के उपयोगकर्ताओं द्वारा पोस्ट की गई सामग्री के लिए कानूनी दायित्व से बचाता है, बशर्ते वे उचित मुस्तैदी (ड्यू डिलिजेंस) आवश्यकताओं का पालन करते हों।
- प्रस्तावों का उद्देश्य ऑनलाइन अभिव्यक्ति की स्वतंत्रता और जवाबदेही के बीच संतुलन बनाना, तथा गलत सूचना, डीपफेक और अवैध सामग्री पर अंकुश लगाना है।
- यह समीक्षा कंटेंट मॉडरेशन और एल्गोरिदम की पारदर्शिता के लिए टेक दिग्गजों को जवाबदेह ठहराने की दिशा में वैश्विक नियामक बदलावों को दर्शाती है।
महत्वपूर्ण शब्द
सेफ हार्बर प्रोटेक्शन

IT एक्ट की धारा 79 के तहत सोशल मीडिया प्लेटफॉर्म जैसे बिचौलियों (intermediaries) को दी जाने वाली एक कानूनी छूट, जो उन्हें उचित परिश्रम (due diligence) आवश्यकताओं का पालन करने पर तीसरे पक्ष (third-party) की उपयोगकर्ता-निर्मित सामग्री के लिए दायित्व से बचाती है।
UPSC context
UPSC GS पेपर III (साइबर सुरक्षा, आंतरिक सुरक्षा): यह मध्यस्थ दायित्व (intermediary liability), सामग्री मॉडरेशन (content moderation) और डिजिटल शासन की समझ का परीक्षण करता है।
सूचना प्रौद्योगिकी अधिनियम
भारत में सूचना प्रौद्योगिकी, साइबर अपराध, इलेक्ट्रॉनिक वाणिज्य (ई-कॉमर्स), और इलेक्ट्रॉनिक रिकॉर्ड्स की कानूनी मान्यता को नियंत्रित करने वाला मुख्य कानून, जिसमें बिचौलिया (इंटरमीडियरी) देयता ढांचा भी शामिल है।
UPSC context
UPSC GS पेपर II और III: यह साइबर स्पेस के कानूनी ढांचे, डेटा संरक्षण और डिजिटल बुनियादी ढांचे के शासन का परीक्षण करता है।
आईटी नियम
IT अधिनियम के तहत तैयार किया गया अधीनस्थ विधान (जैसे 2021 के नियम) जो सोशल मीडिया मध्यस्थों के लिए उचित मुस्तैदी (ड्यू डिलिजेंस), शिकायत निवारण और सामग्री हटाने के प्रोटोकॉल को अनिवार्य बनाता है।
UPSC context
UPSC GS पेपर II (Governance) और III (Internal Security): राज्य के विनियमन, मौलिक अधिकारों और तकनीकी उत्तरदायित्व के बीच संतुलन की जाँच करता है।
MeitY
इलेक्ट्रॉनिकी और सूचना प्रौद्योगिकी मंत्रालय, भारत में सूचना प्रौद्योगिकी और इंटरनेट गवर्नेंस की नीति निर्माण, संवर्धन और विनियमन के लिए जिम्मेदार नोडल केंद्रीय सरकारी मंत्रालय है।
UPSC context
UPSC GS Paper II: डिजिटल गवर्नेंस और साइबर विनियमन में संगठनात्मक अधिदेश और कार्यकारी नीति-निर्माण का परीक्षण करता है।
प्रारंभिक ट्रैप
IT अधिनियम की धारा 79 के तहत बिचौलियों (Intermediaries) को उनके प्लेटफॉर्म पर होस्ट की जाने वाली सभी थर्ड-पार्टी सामग्री के लिए बिना किसी शर्त के छूट (immunity) प्राप्त है।
सेफ हार्बर पूर्ण नहीं है; धारा 79 के तहत, उन्मुक्ति सरकार के उचित परिश्रम (ड्यू डिलिजेंस) और त्वरित सामग्री हटाने के आदेशों के कड़े अनुपालन पर निर्भर करती है।
संबंधित अवधारणाएँ
भारत में मध्यस्थों (intermediaries) के लिए 'सेफ हार्बर' (safe harbour) प्रतिरक्षा को नियंत्रित करने वाली सांविधिक शर्तें और न्यायिक परीक्षण क्या हैं?
- सेक्शन 79 इम्युनिटी: IT अधिनियम, 2000 की धारा 79 के तहत वैधानिक प्रावधान मध्यस्थों को तीसरे पक्ष के डेटा के लिए देयता से बचाता है यदि वे निष्क्रिय conduits के रूप में कार्य करते हैं।
- न्यायिक मील का पत्थर: श्रेया सिंघल बनाम भारत संघ (2015) मामले में यह फैसला सुनाया गया था कि बिचौलिए (इंटरमीडिएरीज) को केवल अदालत का आदेश या सरकारी अधिसूचना मिलने पर ही सामग्री हटानी होगी।
- विस्तृत उचित मुस्तैदी: IT नियम 2021 ने सशर्त सेफ हार्बर (सुरक्षित बंदरगाह) पेश किया, जिसके तहत महत्वपूर्ण सोशल मीडिया मध्यस्थों (Significant Social Media Intermediaries) के लिए शिकायत निवारण अधिकारियों, सक्रिय मॉडरेशन और ट्रेसेबिलिटी को अनिवार्य बनाया गया है।
अंतर-विषय पैटर्न
बिचौलिया देयता बनाम मौलिक अधिकार
श्रेया सिंघल (2015) और आईटी नियम 2021, डिजिटल गवर्नेंस में अनुच्छेद 19(1)(a) के तहत वाक् स्वतंत्रता और कार्यपालिका के अतिरेक (executive overreach) के बीच के तनाव को दर्शाते हैं।
एल्गोरिदमिक जवाबदेही और राष्ट्रीय सुरक्षा
डीपफेक और एल्गोरि्मिक पूर्वाग्रह पर लगाम लगाने के प्रयास IT Act में सुधार को सीधे तौर पर राष्ट्रीय साइबर सुरक्षा और चुनावी अखंडता के ढाँचों से जोड़ते हैं।

सेफ हार्बर सुधार + धारा 79 + श्रेया सिंघल निर्णय एक स्टेटमेंट-आधारित पॉलिटी/गवर्नेंस MCQ के रूप में शामिल किए जाएंगे।
संबद्ध PYQ · 1
संबद्ध PYQ · 1
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
