भारत ने पहली व्यापक आतंकवाद विरोधी नीति के रूप में प्रहार की शुरुआत की
स्रोत:द हिंदू ↗
क्यों मायने रखता है
भारत की पहली व्यापक आतंकवाद-रोधी नीति के रूप में, प्रहार (Prahaar) आंतरिक सुरक्षा के लिए एक महत्वपूर्ण घटनाक्रम है। यह एक औपचारिक ढांचा प्रदान करता है जो पारंपरिक आतंकवाद और साइबर युद्ध (cyber warfare), CBRNED सामग्री तथा नार्को-आतंकवाद जैसे उभरते असममित खतरों (asymmetric threats) दोनों को संबोधित करता है, जो UPSC Mains GS3 में अक्सर पूछे जाने वाले विषय हैं।
सारांश
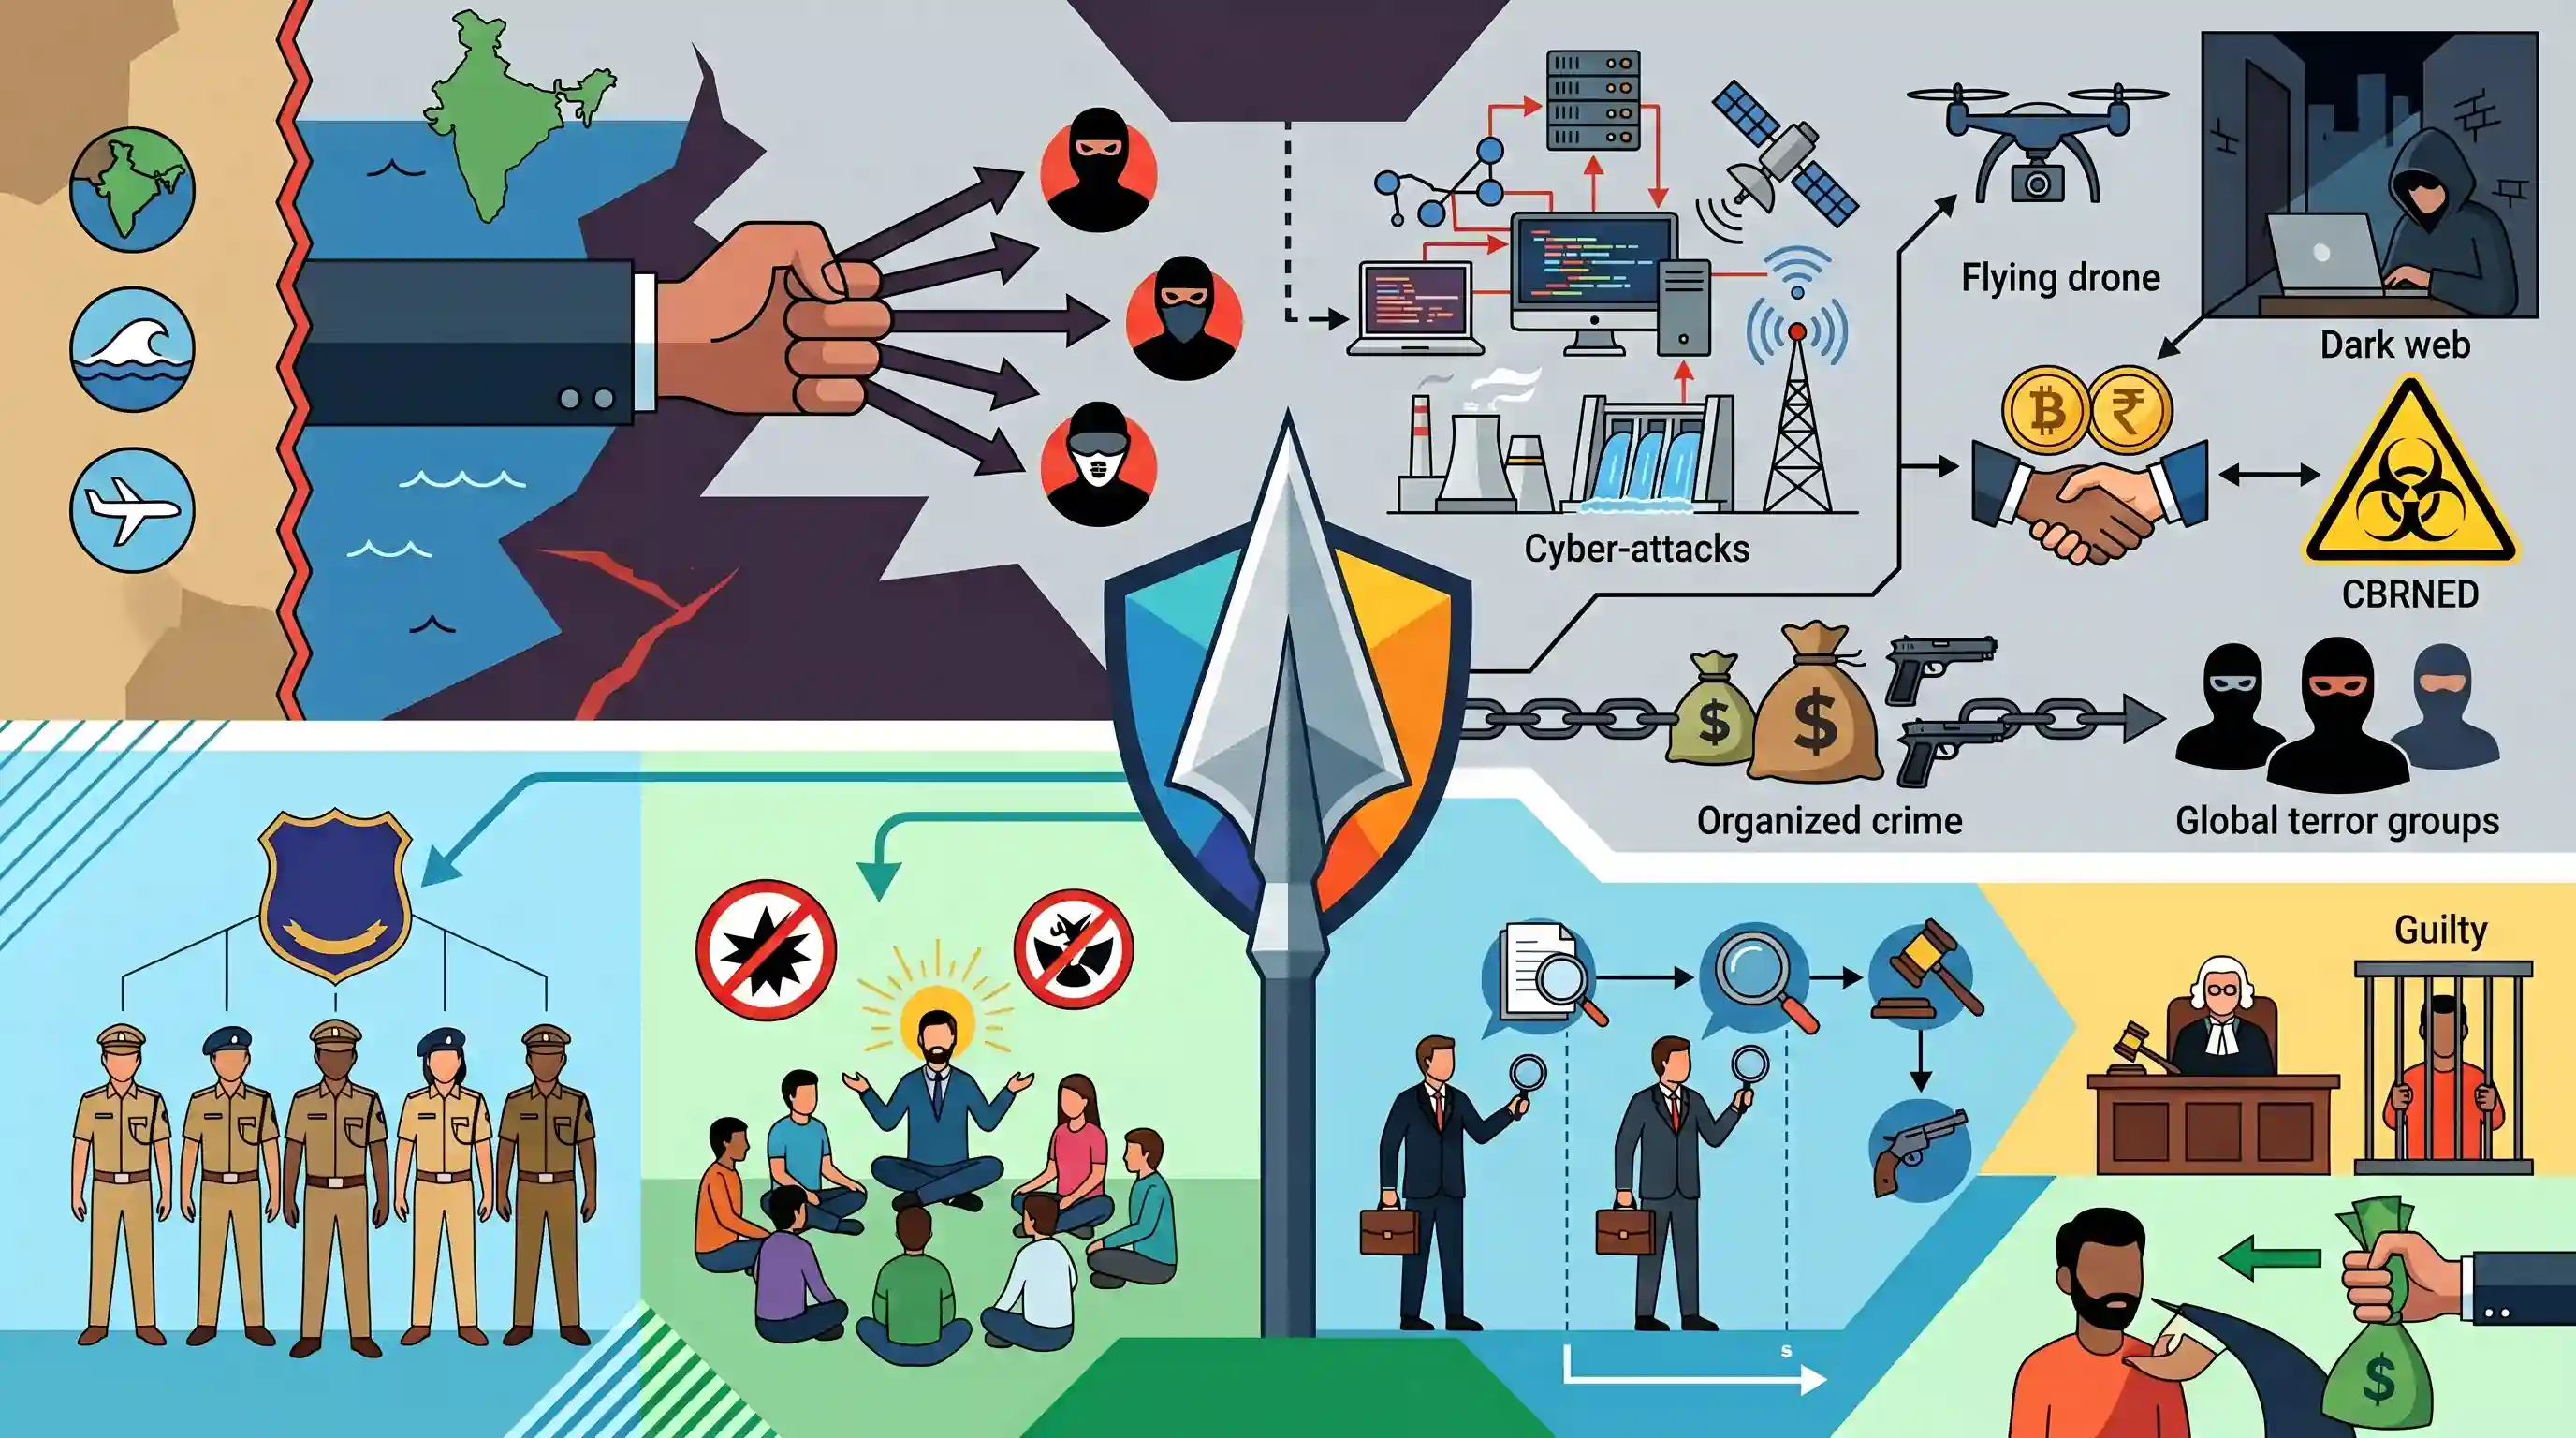
गृह मंत्रालय (MHA) ने भारत की पहली व्यापक आतंकवाद-रोधी नीति जारी की है, जिसका नाम "प्रहार" (Prahaar) रखा गया है। इस नीति का उद्देश्य थल, जल और नभ से उत्पन्न होने वाले उभरते सुरक्षा खतरों का मुकाबला करना है, जिसमें पारंपरिक सीमा पार आतंकवाद के साथ-साथ आधुनिक युग की चुनौतियों का समाधान किया गया है। यह महत्वपूर्ण बुनियादी ढांचे (critical infrastructure) पर सरकारी और गैर-सरकारी तत्वों द्वारा साइबर हमलों के बढ़ते खतरों के साथ-साथ आतंकवादियों द्वारा ड्रोन, डार्क वेब, क्रिप्टोकरेंसी और CBRNED सामग्रियों के उपयोग पर प्रकाश डालती है। संगठित अपराध, स्लीपर सेल और वैश्विक आतंकी समूहों के बीच सांठगांठ से निपटने के लिए, "प्रहार" राज्यों में एक समान आतंकवाद-रोधी संरचना, मजबूत डी-रेडिकलाइजेशन कार्यक्रमों और आतंकी जांच में कानूनी विशेषज्ञों की शुरुआती भागीदारी की वकालत करती है ताकि सफल अभियोजन (prosecution) और टेरर फंडिंग पर रोक सुनिश्चित की जा सके।
मुख्य बिंदु
- गृह मंत्रालय ने सभी राज्यों में एक एकीकृत और मानक आतंकवाद विरोधी संरचना स्थापित करने के लिए भारत की पहली समर्पित आतंकवाद विरोधी नीति, "प्रहार" जारी की है।
- यह नीति खतरों के दायरे को सीमा-प्रायोजित आतंकवाद से आगे बढ़ाते हुए इसमें आपराधिक हैकरों और राष्ट्र-राज्यों (nation-states) द्वारा बिजली, विमानन और परमाणु ऊर्जा जैसे महत्वपूर्ण बुनियादी ढांचे (critical infrastructure) को लक्षित करने वाले साइबर हमलों को शामिल करती है।
- यह आतंकवादियों की आधुनिक कार्यप्रणाली (modus operandi) को संबोधित करता है, जिसमें ड्रोन, डार्क वेब, क्रिप्टो-वॉलेट, सोशल मीडिया और CBRNED (रासायनिक, जैविक, रेडियोलॉजिकल, परमाणु, विस्फोटक, डिजिटल) सामग्री का उपयोग शामिल है।
- यह संगठित आपराधिक नेटवर्क और आतंकी रसद/भर्ती के बीच बढ़ते गठजोड़ को रेखांकित करता है, तथा अल-कायदा (Al-Qaeda) और ISIS जैसे वैश्विक समूहों द्वारा उकसाए गए स्लीपर सेल (sleeper cells) के प्रति चेतावनी देता है।
- यह नीति एक व्यापक दृष्टिकोण पर जोर देती है जिसमें NGOs और उदार प्रचारकों के साथ कट्टरपंथ विरोधी (de-radicalisation) कार्यक्रम शामिल हैं, साथ ही FIR से लेकर अभियोजन (prosecution) तक की जांच के शुरुआती चरणों में कानूनी विशेषज्ञों को शामिल करने पर भी बल दिया गया है।
महत्वपूर्ण शब्द
प्रहार (आतंकवाद-विरोधी नीति)

भारत की 2026 की राष्ट्रीय आतंकवाद विरोधी नीति 'zero tolerance' दृष्टिकोण पर आधारित है। यह सात स्तंभों को एकीकृत करती है: Prevention, Response, Aggregation, Human rights, Attenuation, Aligning efforts, और Recovery।
UPSC context
GS पेपर III: आंतरिक सुरक्षा। सीमा पार और हाइब्रिड आतंकवाद का मुकाबला करने के लिए राष्ट्रीय सिद्धांतों और संस्थागत ढांचों के ज्ञान का परीक्षण करता है।
गृह मंत्रालय (MHA)
आंतरिक सुरक्षा, केंद्रीय पुलिस बलों और सीमा प्रबंधन के लिए जिम्मेदार नोडल भारतीय मंत्रालय। इसने उभरते खतरों के खिलाफ केंद्रीय और राज्य एजेंसियों को एकीकृत करने के लिए 'प्रहार' (Prahaar) तैयार किया।
UPSC context
GS पेपर II/III: शासन व्यवस्था और सुरक्षा। यह राष्ट्रीय सुरक्षा का प्रबंधन करने वाले कार्यकारी अंग और उसकी क्षेत्राधिकार संबंधी भूमिका की समझ का परीक्षण करता है।
रासायनिक, जैविक, रेडियोलॉजिकल, परमाणु और विस्फोटक (CBRNED) सामग्री
इसका तात्पर्य रासायनिक, जैविक, रेडियोलॉजिकल, परमाणु, उच्च-क्षमता वाले विस्फोटक और डिजिटल खतरों से है। ये सामग्रियाँ सामूहिक विनाश के गैर-पारंपरिक हथियारों (WMD) का प्रतिनिधित्व करती हैं, जिन्हें आधुनिक आतंकवाद-विरोधी रणनीतियों द्वारा लक्षित किया जाता है।
UPSC context
GS पेपर III: सुरक्षा/विज्ञान और तकनीक। गैर-पारंपरिक सुरक्षा खतरों के प्रति जागरूकता और महत्वपूर्ण राष्ट्रीय बुनियादी ढांचे की सुरक्षा का मूल्यांकन करता है।
कट्टरपंथ-मुक्ति
एक सामाजिक और मनोवैज्ञानिक प्रक्रिया जिसका उद्देश्य चरमपंथी विचारधाराओं को पलटना है। इसमें व्यक्तियों को हिंसक चरमपंथ से दूर करने के लिए प्रति-कथानक (counter-narratives), सामुदायिक जुड़ाव और सामाजिक-आर्थिक सहायता का उपयोग शामिल है।
UPSC context
GS Paper III: आंतरिक सुरक्षा। यह निवारक सुरक्षा उपायों और चरमपंथी भर्ती को बेअसर करने के लिए "मानव-केंद्रित" दृष्टिकोण की समझ का परीक्षण करता है।
स्लीपर सेल
आतंकवादियों के ऐसे अदृश्य समूह जो प्रत्यक्ष रूप से सामान्य जीवन जीते हैं और किसी हमले के लिए सक्रिय होने तक 'सुप्त' (dormant) बने रहते हैं। ये पूर्व-निवारक खुफिया अभियानों (preemptive intelligence operations) के लिए एक गंभीर चुनौती पेश करते हैं।
UPSC context
GS पेपर III: आंतरिक सुरक्षा। यह गैर-राज्य अभिकर्ताओं की भूमिका और शहरी परिवेश में इंटेलिजेंस-आधारित पुलिसिंग की चुनौतियों पर केंद्रित है।
मल्टी-एजेंसी सेंटर (MAC)
केंद्रीय और राज्य एजेंसियों के बीच आतंकवाद-रोधी खुफिया जानकारी के रियल-टाइम साझाकरण के लिए इंटेलिजेंस ब्यूरो (IB) का नोडल प्लेटफॉर्म। यह 'प्रहार' (Prahaar) नीति के 'निवारण' (Prevention) स्तंभ की आधारशिला है।
UPSC context
GS पेपर III: सुरक्षा चुनौतियाँ। भारत में अंतर-एजेंसी समन्वय तंत्र और इंटेलिजेंस-शेयरिंग इंफ्रास्ट्रक्चर के ज्ञान का परीक्षण करता है।
प्रारंभिक ट्रैप
प्रहार सशस्त्र बलों द्वारा वामपंथी उग्रवाद के खिलाफ शुरू किया गया एक संयुक्त सैन्य अभियान है।
अभ्यर्थी गृह मंत्रालय (MHA) की नई आतंकवाद-विरोधी नीति 'प्रहार' को मध्य भारत में माओवादियों के खिलाफ सुरक्षा बलों द्वारा संचालित पुरानी 'ऑपरेशन प्रहार' के साथ भ्रमित कर सकते हैं।
संबंधित अवधारणाएँ
भारत में मुख्य आतंकवाद-रोधी कानूनी और संस्थागत ढांचे में क्या शामिल है?
- विधिक ढांचा:: गैर-कानूनी गतिविधियां (रोकथाम) अधिनियम (UAPA) मुख्य आतंकवाद-रोधी कानून के रूप में कार्य करता है, जो व्यक्तियों और संगठनों दोनों को आतंकवादी के रूप में नामित करने की अनुमति देता है।
- NIA:: राष्ट्रीय जांच एजेंसी (NIA) केंद्रीय आतंकवाद विरोधी कानून प्रवर्तन एजेंसी के रूप में कार्य करती है, जिसे राज्यों की पूर्व अनुमति के बिना विभिन्न राज्यों में विशिष्ट आतंकवादी मामलों की जांच करने का अधिकार प्राप्त है।
- खुफिया जानकारी साझा करना:: IB के तहत मल्टी-एजेंसी सेंटर (MAC) और NATGRID विभिन्न केंद्रीय और राज्य सुरक्षा एजेंसियों के बीच रियल-टाइम खुफिया जानकारी जुटाने और साझा करने की सुविधा प्रदान करते हैं।
भारत में क्रिटिकल इन्फॉर्मेशन इंफ्रास्ट्रक्चर (CII) को कैसे सुरक्षित किया जाता है?
- कानूनी आधार:: IT एक्ट, 2000 की धारा 70, CII को ऐसे संसाधनों के रूप में परिभाषित करती है जिनके अक्षम होने का राष्ट्रीय सुरक्षा, अर्थव्यवस्था, सार्वजनिक स्वास्थ्य या सुरक्षा पर गंभीर प्रभाव पड़ता है।
- नोडल एजेंसी:: NTRO के तहत कार्य करने वाला राष्ट्रीय महत्वपूर्ण सूचना अवसंरचना संरक्षण केंद्र (NCIIPC), निर्दिष्ट CII क्षेत्रों की सुरक्षा के लिए नोडल एजेंसी के रूप में कार्य करता है।
अंतर-विषय पैटर्न
संघवाद बनाम आंतरिक सुरक्षा
राज्यों में एक 'समान आतंकवाद-विरोधी ढांचे' के लिए प्रहार (Prahaar) का जोर GS2 के केंद्र-राज्य संबंधों को प्रभावित करता है, क्योंकि 'लोक व्यवस्था' और 'पुलिस' संवैधानिक रूप से राज्य के विषय हैं।
आतंकवाद के रूप में साइबर हमले
महत्वपूर्ण बुनियादी ढांचे पर हमलों को आतंकी खतरों के रूप में वर्गीकृत करके, यह नीति औपचारिक रूप से GS3 Cyber Security को पारंपरिक Counter-Terrorism और non-state actor फ्रेमवर्क के साथ जोड़ती है।
CBRNE में 'डिजिटल' को जोड़ना
यह नीति पारंपरिक CBRNE (Chemical, Biological, Radiological, Nuclear, Explosive) थ्रेट मैट्रिक्स को 'CBRNED' के रूप में विकसित करती है, जो औपचारिक रूप से डार्क वेब और क्रिप्टो-फाइनेंसिंग को आतंकवाद-विरोधी अभियानों में एकीकृत करती है।

CBRNE मैट्रिक्स में 'Digital' को जोड़ने और क्रिप्टो-फाइनेंसिंग पर फोकस के कारण, प्रहार (Prahaar) GS3 मेन्स 2026 के लिए 15-अंकों वाले प्रश्न के रूप में एक अत्यधिक संभावित विषय है।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2025MainsGS3
Terrorism is a global scourge. How has it manifested in India? Elaborate with contemporary examples. What are the counter measures adopted by the State? Explain.
- 2021MainsGS3
Analyse the complexity and intensity of terrorism, its causes, linkages and obnoxious nexus. Also suggest measures required to be taken to eradicate the menace of terrorism.
- 2022MainsGS3
Discuss the types of organised crimes. Describe the linkages between terrorists and organised crime that exist at the national and transnational levels.
- 2022MainsGS3
What are the different elements of cyber security ? Keeping in view the challenges in cyber security, examine the extent to which India has successfully developed a comprehensive National Cyber Security Strategy.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
