सरकार ने टाटा इलेक्ट्रॉनिक्स सप्लाई चेन में डेटा उल्लंघन की जांच शुरू की
स्रोत:द हिंदू ↗
क्यों मायने रखता है
यह घटना कॉर्पोरेट जासूसी और रैनसमवेयर के प्रति बहुराष्ट्रीय आपूर्ति श्रृंखलाओं (supply chains) और 'व्यापार रहस्यों' (trade secrets) की बढ़ती संवेदनशीलता को उजागर करती है। चूंकि भारत PLI जैसी योजनाओं के माध्यम से खुद को एक वैश्विक इलेक्ट्रॉनिक्स विनिर्माण केंद्र के रूप में स्थापित कर रहा है, इसलिए निवेशकों का विश्वास बनाए रखने, प्रत्यक्ष विदेशी निवेश (FDI) सुरक्षित करने और वाणिज्यिक बौद्धिक संपदा की रक्षा के लिए मजबूत साइबर सुरक्षा मानकों को बनाए रखना बेहद महत्वपूर्ण है।
सारांश
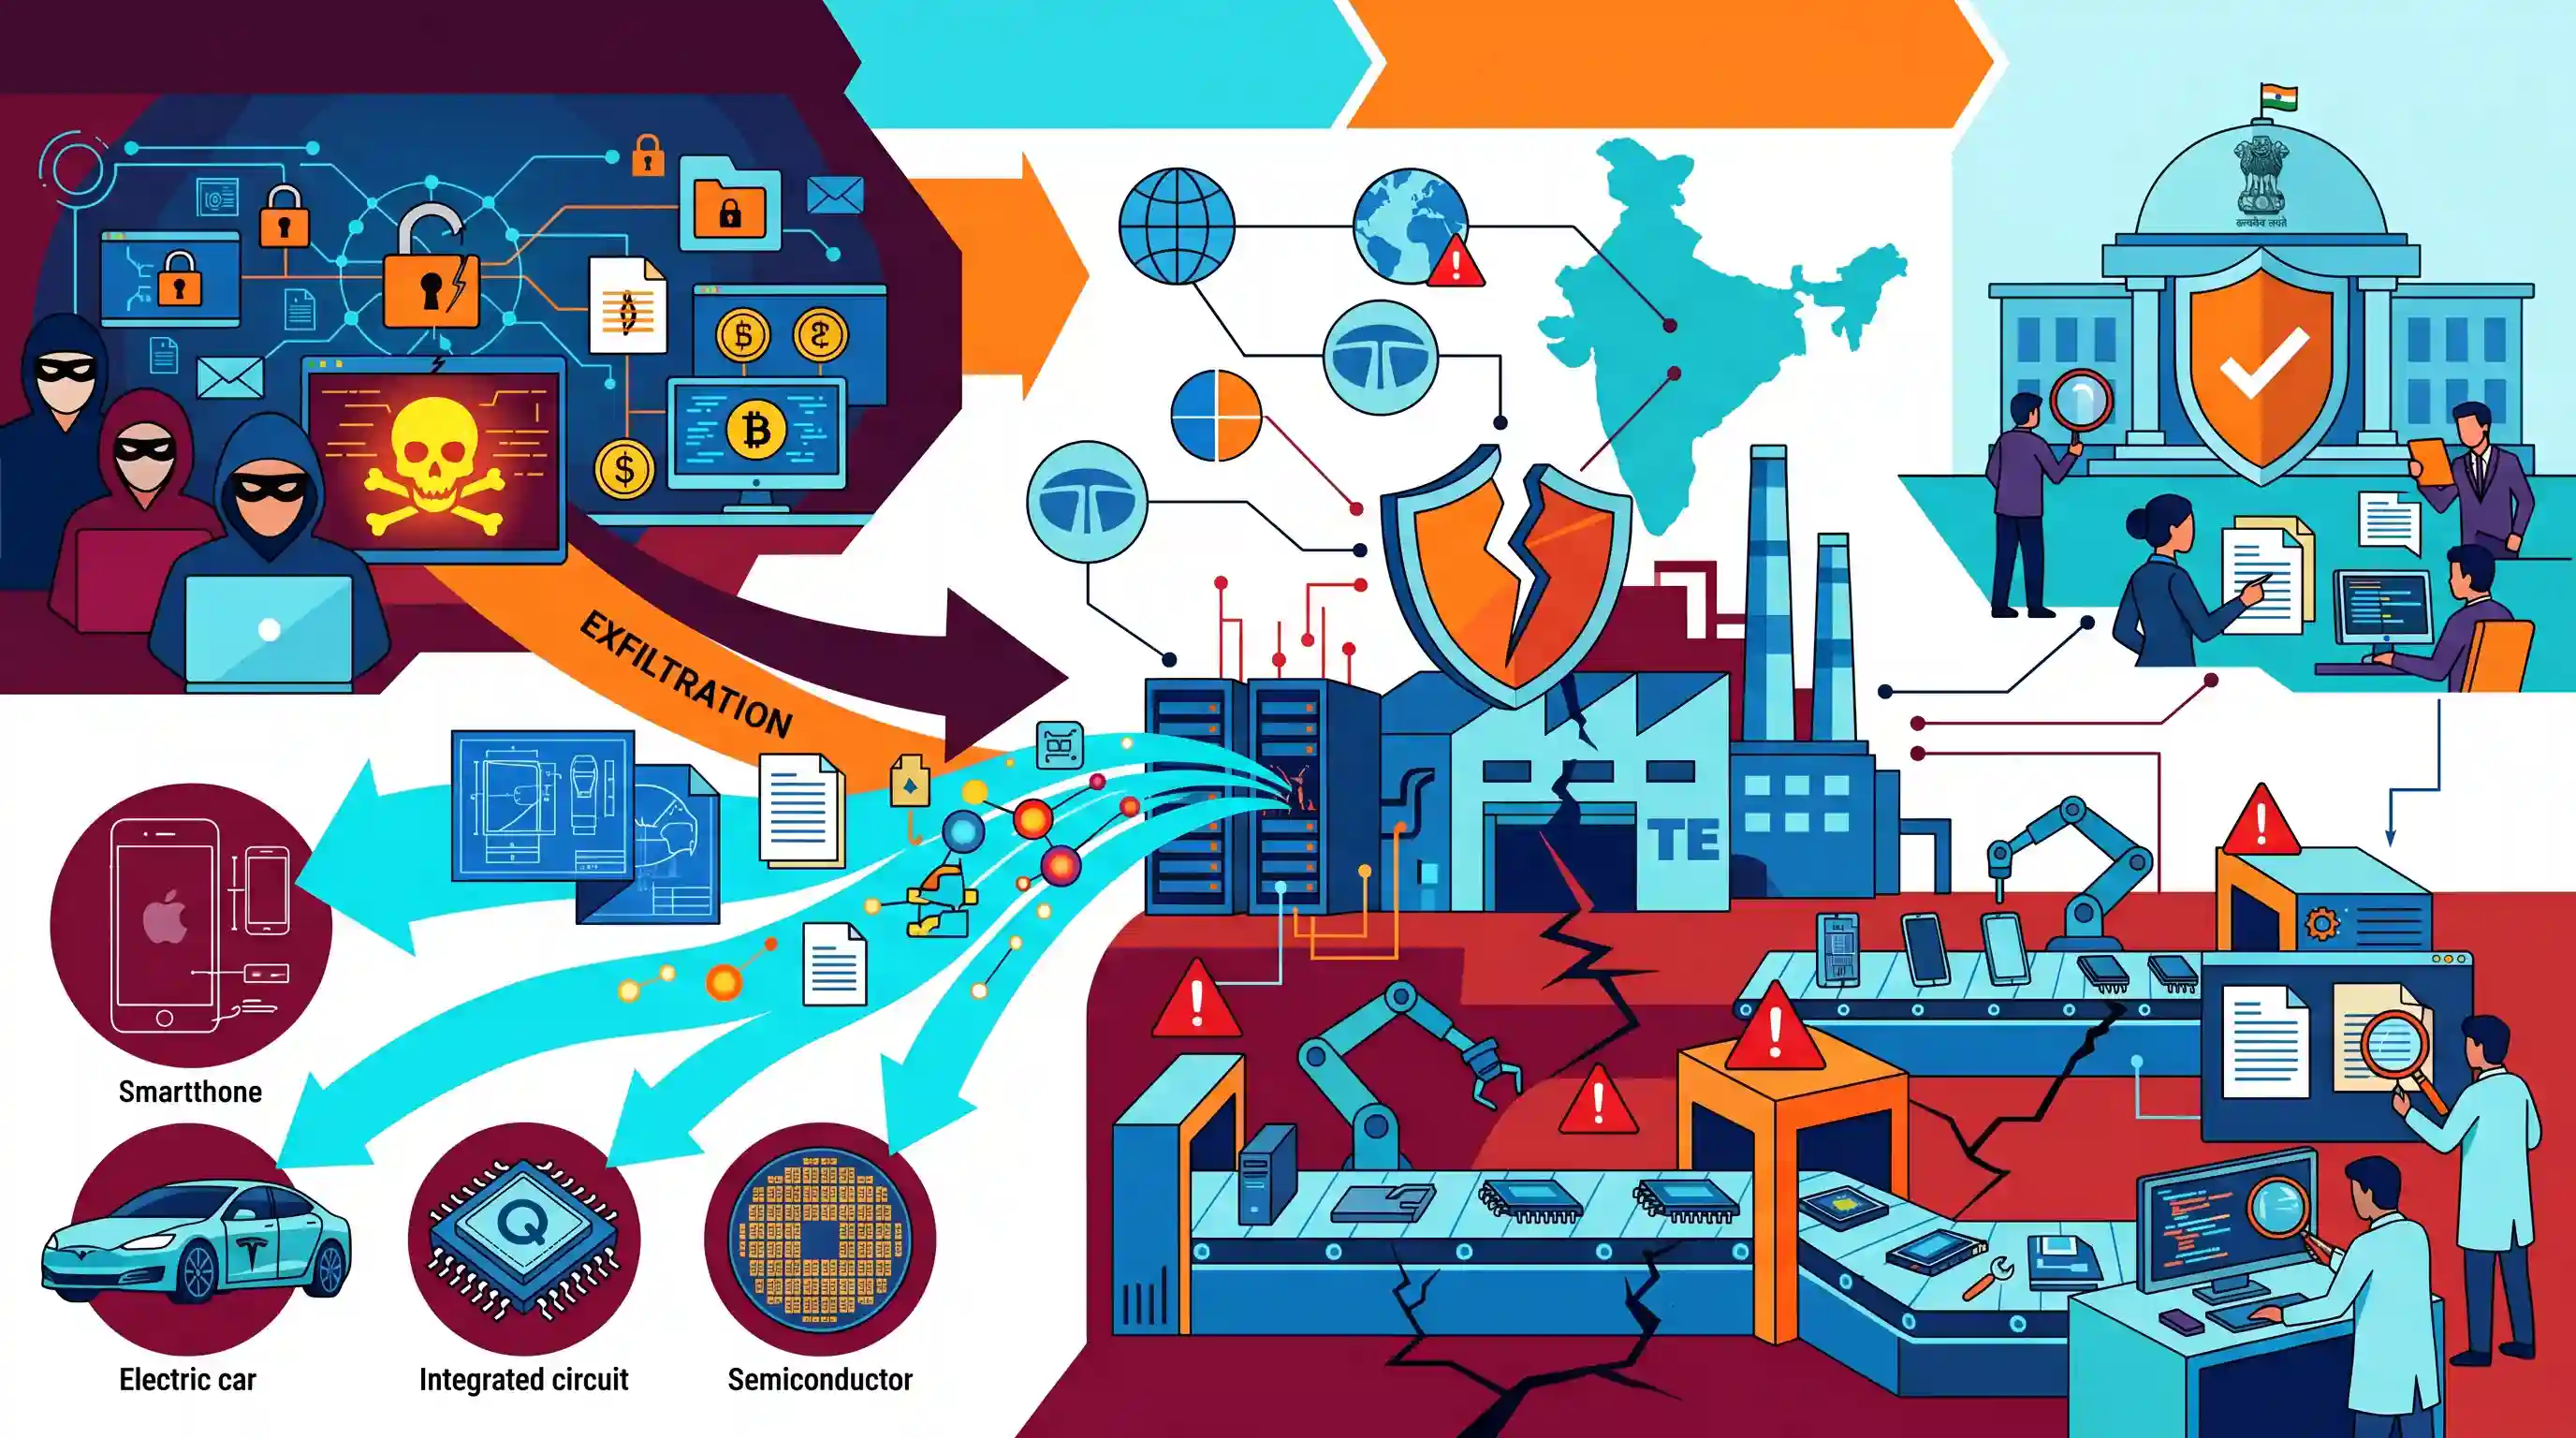
भारत सरकार टाटा इलेक्ट्रॉनिक्स (Tata Electronics) में हुए एक बड़े साइबर उल्लंघन की जांच कर रही है, जहाँ एक रैनसमवेयर समूह ने डार्क वेब पर अत्यधिक गोपनीय आपूर्ति श्रृंखला (supply chain) दस्तावेज़ और Apple के अनिर्मित iPhone 18 Pro की तस्वीरें लीक कर दी हैं। इस लीक में Tesla, Qualcomm और TSMC सहित अन्य वैश्विक तकनीकी कंपनियों के मालिकाना डेटा (proprietary data) से भी समझौता किया गया है। कंप्यूटर इमरजेंसी रिस्पांस टीम (CERT-In) को सूचित की गई इस घटना ने टाटा इलेक्ट्रॉनिक्स द्वारा एक फॉरेंसिक ऑडिट को प्रेरित किया है, जो हाई-टेक विनिर्माण आपूर्ति श्रृंखलाओं और भारत में व्यापार रहस्यों (trade secrets) की सुरक्षा में गंभीर कमजोरियों को उजागर करता है।
मुख्य बिंदु
- इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) ने भारत में Apple के प्रमुख विनिर्माण आपूर्तिकर्ता, टाटा इलेक्ट्रॉनिक्स (Tata Electronics) में एक बड़े डेटा उल्लंघन (data breach) की जांच शुरू कर दी है।
- एक रैनसमवेयर समूह द्वारा किए गए इस डेटा उल्लंघन (डेटा ब्रीच) के परिणामस्वरूप डार्क वेब पर अत्यधिक गोपनीय दस्तावेज लीक हो गए, जिसमें पुर्जों की सूचियाँ, आपूर्तिकर्ता डेटाबेस और Apple के अप्रकाशित iPhone 18 Pro मॉडल की तस्वीरें शामिल हैं।
- यह लीक Apple से आगे तक फैल गया, जिससे Tesla, Qualcomm और TSMC सहित अन्य वैश्विक टेक दिग्गजों के संवेदनशील दस्तावेज भी उजागर हो गए।
- इस घटना की रिपोर्ट CERT-In को दी गई है, जो कंप्यूटर सुरक्षा घटनाओं के लिए भारत की राष्ट्रीय नोडल एजेंसी है, ताकि रोकथाम और साइबर सुरक्षा शमन (mitigation) में सहायता की जा सके।
- लीक के जवाब में, Tata Electronics ने आंतरिक सुरक्षा नियंत्रणों को कड़ा कर दिया है और व्यापक फॉरेंसिक ऑडिट करने के लिए एक वैश्विक सलाहकार को नियुक्त किया है।
महत्वपूर्ण शब्द
कंप्यूटर इमरजेंसी रिस्पांस टीम (CERT-In)

सूचना प्रौद्योगिकी अधिनियम, 2000 के तहत अनिवार्य रूप से इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय के अंतर्गत कार्य करने वाली, साइबर सुरक्षा घटनाओं पर त्वरित प्रतिक्रिया देने वाली भारत की राष्ट्रीय नोडल एजेंसी।
UPSC context
GS Paper III (साइबर सुरक्षा)। यह भारत के साइबर स्पेस और महत्वपूर्ण सूचना बुनियादी ढांचे (critical information infrastructure) की रक्षा करने वाले संस्थागत तंत्र की समझ का परीक्षण करता है।
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY)
भारत सरकार का वह कार्यकारी मंत्रालय जो IT नीति, रणनीति, इलेक्ट्रॉनिक्स विनिर्माण, साइबर कानूनों और डिजिटल शासन (डिजिटल गवर्नेंस) के लिए जिम्मेदार है।
UPSC context
GS पेपर II और III (शासन/प्रौद्योगिकी)। यह डिजिटल इंडिया और साइबर नियामक ढांचों को लागू करने वाली प्रमुख नोडल एजेंसियों के बारे में जागरूकता का परीक्षण करता है।
TSMC (ताइवान सेमीकंडक्टर मैन्युफैक्चरिंग कंपनी)
ताइवान में मुख्यालय वाली दुनिया की सबसे बड़ी सेमीकंडक्टर फाउंड्री, जो उन्नत माइक्रोचिप उत्पादन के 90% से अधिक हिस्से पर नियंत्रण रखती है और वैश्विक इलेक्ट्रॉनिक्स आपूर्ति श्रृंखला के लिए अत्यंत महत्वपूर्ण है।
UPSC context
GS Paper III (विज्ञान और प्रौद्योगिकी/भू-राजनीति)। यह उच्च-तकनीकी विनिर्माण पारिस्थितिकी तंत्र की रणनीतिक संवेदनशीलता और भू-राजनीतिक संकेंद्रण को उजागर करता है।
टाटा इलेक्ट्रॉनिक्स (Tata Electronics)
टाटा समूह की एक प्रमुख इलेक्ट्रॉनिक्स और सेमीकंडक्टर विनिर्माण शाखा, जो भारत के घरेलू चिप असेंबली, फैब्रिकेशन और Apple उत्पाद विनिर्माण का नेतृत्व कर रही है।
UPSC context
GS Paper III (Economy/Infrastructure)। यह वैश्विक इलेक्ट्रॉनिक्स आपूर्ति श्रृंखला (global electronics supply chains) में निजी क्षेत्र के एकीकरण और आत्मनिर्भर भारत के लक्ष्यों के ज्ञान का परीक्षण करता है।
Apple
एक वैश्विक प्रौद्योगिकी दिग्गज कंपनी जिसकी अत्यधिक गोपनीय हार्डवेयर आपूर्ति श्रृंखला तेजी से भारत में अपनी जड़ें जमा रही है, जो घरेलू हाई-टेक विनिर्माण के लिए एक मुख्य आधार (anchor) के रूप में कार्य कर रही है।
UPSC context
GS Paper III (अर्थव्यवस्था/औद्योगिक विकास)। भारत में वैश्विक मूल्य श्रृंखला (global value chain) एकीकरण, प्रत्यक्ष विदेशी निवेश (FDI), और व्यापारिक गोपनीयता (trade secret) से जुड़ी चुनौतियों को दर्शाता है।
प्रारंभिक ट्रैप
भारत TRIPS समझौते के अनुच्छेद 39 के अनुरूप एक समर्पित, संहिताबद्ध व्यापार रहस्य अधिनियम (Trade Secrets Act) के तहत औद्योगिक व्यापार रहस्यों की रक्षा करता है।
भारत में वर्तमान में व्यापार रहस्यों (trade secrets) के लिए कोई संहिताबद्ध, समर्पित कानून नहीं है। यह सामान्य कानून (common law), अनुबंधों (NDAs) और भारतीय न्याय संहिता (BNS) के एक मिश्रित ढांचे पर निर्भर करता है, हालांकि वर्ष 2024 में इसके लिए एक विधेयक प्रस्तावित किया गया था।
संबंधित अवधारणाएँ
भारत में व्यापार रहस्यों (Trade Secrets) को नियंत्रित करने वाला वर्तमान कानूनी और नियामक ढांचा क्या है?
- कोई समर्पित कानून नहीं: भारत के पास विशेष रूप से व्यापार रहस्यों (ट्रेड सीक्रेट्स) या मालिकाना व्यावसायिक डेटा (प्रोपराइटी बिजनेस डेटा) की सुरक्षा के लिए समर्पित कोई एकल, समेकित कानून नहीं है।
- कॉमन लॉ और अनुबंध (कॉमन लॉ एंड कॉन्ट्रैक्ट्स): संरक्षण मुख्य रूप से इक्विटी (साम्या) के सामान्य कानून सिद्धांतों, विश्वासघात (breach of confidence) के खिलाफ कार्रवाई और भारतीय अनुबंध अधिनियम, 1872 के तहत संविदात्मक उपायों के माध्यम से लागू किया जाता है।
- विधि आयोग का प्रस्ताव: 22वें विधि आयोग की 289वीं रिपोर्ट (मार्च 2024) ने TRIPS के अनुच्छेद 39 के साथ औपचारिक रूप से संरेखित करने के लिए 'व्यापार गोपनीयता संरक्षण विधेयक, 2024' (Protection of Trade Secrets Bill, 2024) के मसौदे की सिफारिश की थी।
CERT-In का वैधानिक जनादेश (statutory mandate) और परिचालन भूमिका (operational role) क्या है?
- वैधानिक आधार: सूचना प्रौद्योगिकी (IT) अधिनियम, 2000 (2008 में संशोधित) की धारा 70B के तहत स्थापित, जो इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय के अंतर्गत कार्य करता है।
- अनिवार्य रिपोर्टिंग विंडो: सभी सेवा प्रदाताओं, कॉर्पोरेट निकायों और मध्यवर्ती संस्थाओं (मध्यस्थों) के लिए विशिष्ट साइबर सुरक्षा घटनाओं की पहचान होने के 6 घंटे के भीतर उनकी रिपोर्ट करना अनिवार्य बनाता है।
- नोडल कार्य: साइबर सुरक्षा संबंधी घटनाओं पर प्रतिक्रिया देने, खतरों का पूर्वानुमान लगाने, परामर्श जारी करने और प्रणालीगत सुरक्षा उपायों के समन्वय के लिए राष्ट्रीय नोडल एजेंसी के रूप में कार्य करता है।
अंतर-विषय पैटर्न
इलेक्ट्रॉनिक्स PLI बनाम औद्योगिक जासूसी
भारत की PLI योजना के तहत वैश्विक इलेक्ट्रॉनिक्स आपूर्ति श्रृंखलाओं को सुरक्षित करना अब केवल एक आर्थिक लक्ष्य नहीं रह गया है, बल्कि बहुराष्ट्रीय निवेशकों का विश्वास बनाए रखने के लिए एक महत्वपूर्ण साइबर-रक्षा आवश्यकता बन गया है।
व्यापारिक रहस्य और द्विपक्षीय FTAs
भारत में संहिताबद्ध (codified) व्यापार रहस्य कानून की ऐतिहासिक अनुपस्थिति, यूरोपीय संघ (EU) और अमेरिका (US) के साथ द्विपक्षीय FTA वार्ताओं के दौरान बौद्धिक संपदा अध्यायों में घर्षण का एक महत्वपूर्ण बिंदु बनी हुई है।

CERT-In का 6-घंटे का अनिवार्य नियम और विधि आयोग (Law Commission) का प्रस्तावित व्यापार रहस्य विधेयक, 2024 (Trade Secrets Bill, 2024) मिलकर Prelims के लिए एक बहु-कथनी (multi-statement) प्रश्न के लिए बेहद महत्वपूर्ण विषय हैं।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2014MainsGS3
In a globalized world, Intellectual Property Rights assume significance and are a source of litigation. Broadly distinguish between the terms-Copyrights, Patents and Trade Secrets.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2020PrelimsGS1
In India, under cyber insurance for individuals, which of the following benefits are generally covered, in addition to payment for the loss of funds and other benefits? 1. Cost of restoration of the computer system in case of malware disrupting access to one's computer 2. Cost of a new computer if some miscreant wilfully damages it, if proved so 3. Cost of hiring a specialized consultant to minimize the loss in case of cyber extortion 4. Cost of defence in the Court of Law if any third party files a suit Select the correct answer using the code given below:
