डीपफेक: भारत ने एआई सामग्री के लिए अनिवार्य लेबलिंग का प्रस्ताव रखा
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
डीपफेक तकनीक और साइबर खतरे के एक परिष्कृत संगम का प्रतिनिधित्व करते हैं, जो चुनावों की अखंडता, सामाजिक सद्भाव और व्यक्तिगत अधिकारों को चुनौती देते हैं। तकनीकी नवाचार और राष्ट्रीय सुरक्षा/शासन के बीच संतुलन का विश्लेषण करने के लिए नियामक प्रतिक्रिया को समझना महत्वपूर्ण है।
सारांश
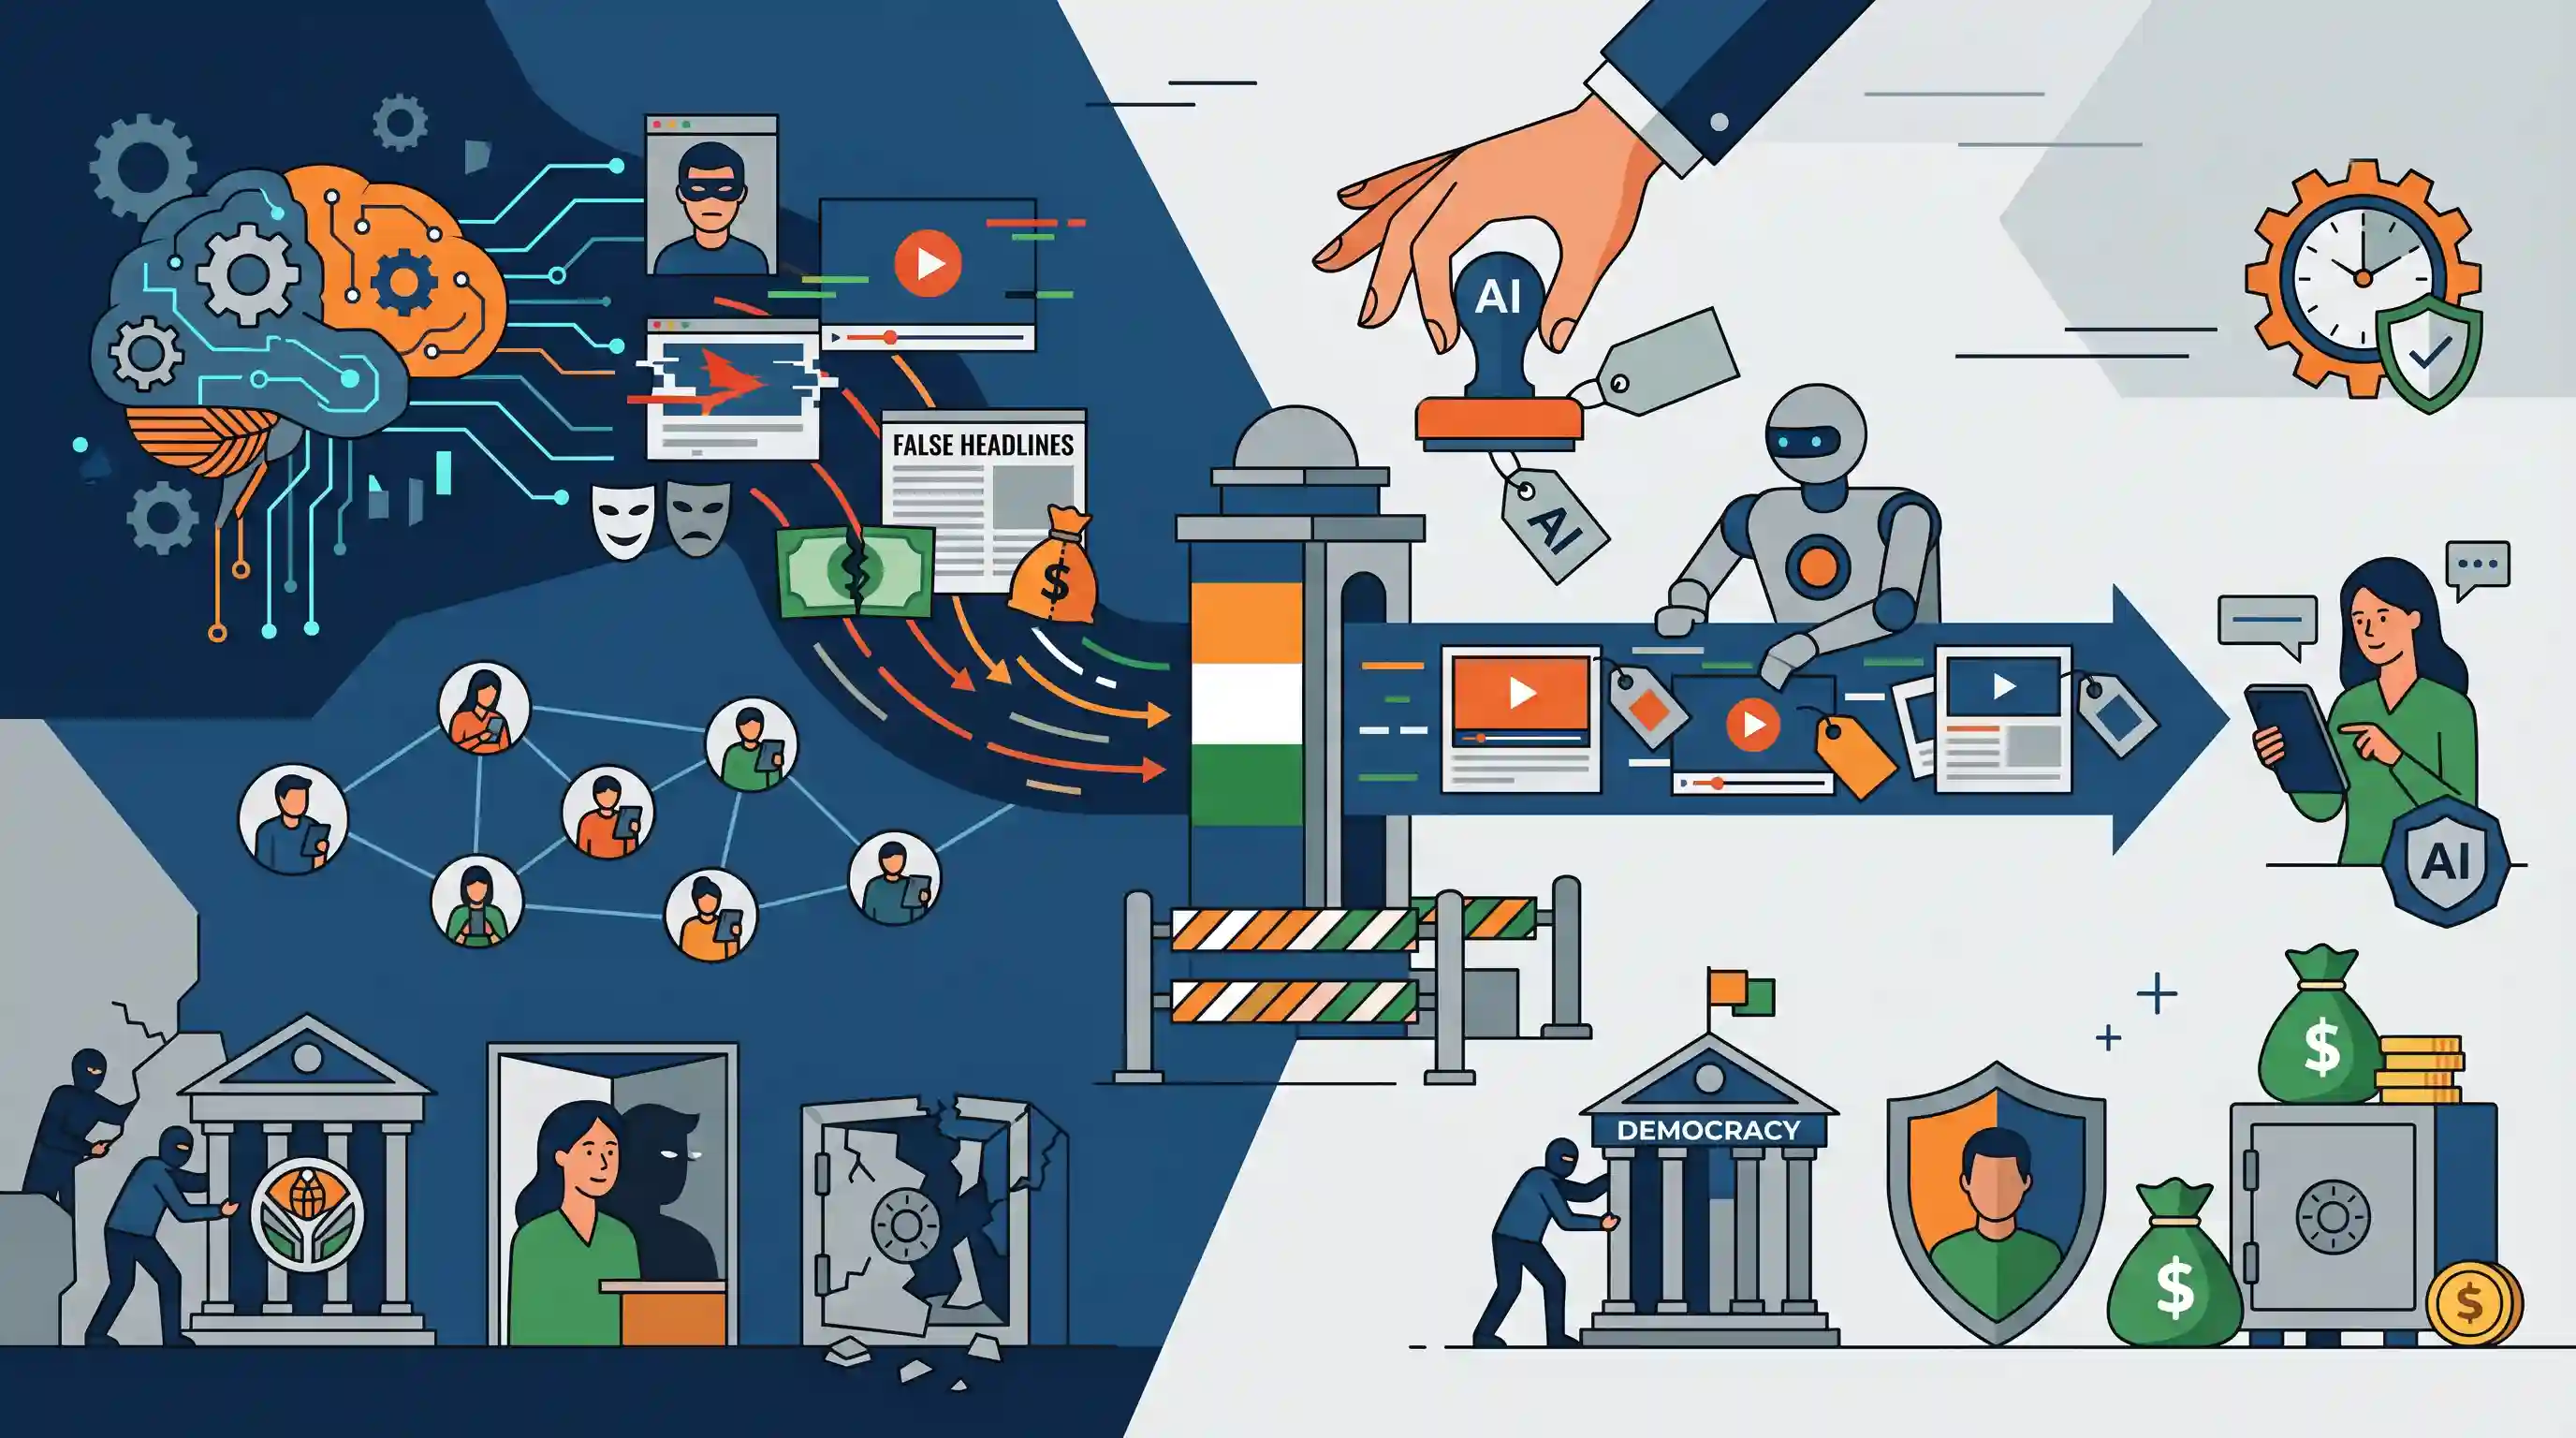
भारत डीपफेक के बढ़ते खतरे से निपटने के लिए सोशल मीडिया प्लेटफॉर्म पर AI-जनरेटेड कंटेंट की लेबलिंग को अनिवार्य करने की तैयारी कर रहा है। डीपफेक—अत्यधिक यथार्थवादी, सिंथेटिक रूप से परिवर्तित चित्र, ऑडियो या वीडियो—लोकतांत्रिक प्रक्रियाओं, व्यक्तिगत गोपनीयता और वित्तीय सुरक्षा के लिए गंभीर जोखिम पैदा करते हैं। स्पष्ट वॉटरमार्किंग और लेबलिंग आवश्यकताओं को लागू करके, सरकार का लक्ष्य उपयोगकर्ताओं को सिंथेटिक मीडिया की पहचान करने में सशक्त बनाना और दुर्भावनापूर्ण भ्रामक सूचनाओं के प्रसार को रोकना है। इन विनियमों को IT Rules में अपडेट के माध्यम से लागू किए जाने की उम्मीद है, जो आर्टिफिशियल इंटेलिजेंस के लिए सुरक्षा मानक (guardrails) स्थापित करने के व्यापक वैश्विक रुझान को दर्शाता है।
मुख्य बिंदु
- भारत सोशल मीडिया प्लेटफॉर्म्स के लिए एक विनियामक अधिदेश (regulatory mandate) पेश करने पर विचार कर रहा है, जिसके तहत डीपफेक (deepfakes) सहित AI-जनरेटेड कंटेंट को स्पष्ट रूप से लेबल करना अनिवार्य होगा।
- यह कदम डीपफेक (deepfakes) के बढ़ते खतरे की प्रतिक्रिया में उठाया गया है, जिसका उपयोग राजनीतिक दुष्प्रचार, वित्तीय धोखाधड़ी, पहचान की चोरी और बिना सहमति वाली अंतरंग छवियों (non-consensual intimate imagery) के लिए तेजी से किया जा रहा है।
- अनिवार्य लेबलिंग या वॉटरमार्किंग का उद्देश्य इंटरनेट उपयोगकर्ताओं को वास्तविक मीडिया और सिंथेटिक, AI-जनरेटेड कंटेंट के बीच आसानी से अंतर करने में मदद करना है।
- इन नए अधिदेशों को मौजूदा IT नियमों में संशोधनों के माध्यम से शामिल किए जाने की संभावना है, जो EU AI Act जैसे वैश्विक प्रयासों और प्रमुख टेक प्लेटफॉर्म्स द्वारा अपनाए गए स्व-नियामक उपायों के अनुरूप होंगे।
महत्वपूर्ण शब्द
IT Rules, 2021 (2026 संशोधन)

भारत का सोशल मीडिया नियामक ढांचा; 2026 के संशोधन AI कंटेंट लेबलिंग और डीपफेक के लिए 2-3 घंटे की टेकडाउन समयसीमा को अनिवार्य करते हैं।
UPSC context
GS-II/III: डिजिटल गवर्नेंस, मध्यवर्ती उत्तरदायित्व और साइबर सुरक्षा नीति के प्रश्नों के लिए महत्वपूर्ण।
EU AI अधिनियम
AI पर पहला व्यापक वैश्विक कानून, जो सुरक्षा और पारदर्शिता सुनिश्चित करने के लिए प्रणालियों को जोखिम स्तरों (अस्वीकार्य, उच्च, सीमित, न्यूनतम) के आधार पर वर्गीकृत करता है।
UPSC context
GS-II: AI विनियमन के लिए अंतरराष्ट्रीय बेंचमार्क; तुलनात्मक नीति विश्लेषण के लिए उपयोगी।
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY)
आईटी नीति, साइबर सुरक्षा और डिजिटल गवर्नेंस के लिए उत्तरदायी नोडल भारतीय मंत्रालय; डीपफेक विनियमों का प्राथमिक प्रवर्तनकर्ता।
UPSC context
GS-II: तकनीकी गवर्नेंस के लिए संस्थागत ढांचा और आंतरिक सुरक्षा चुनौतियां।
सिंथेटिक रूप से निर्मित सूचना (SGI)
AI द्वारा निर्मित या संशोधित ऐसी दृश्य-श्रव्य सामग्री के लिए विधिक शब्दावली जो वास्तविकता से अभिन्न प्रतीत होती है; भारतीय कानून में इसका उपयोग डीपफेक (deepfakes) को परिभाषित करने के लिए किया जाता है।
UPSC context
GS-III: AI-जनित भ्रामक सूचना और कानूनी परिभाषाओं के वर्णन हेतु विज्ञान एवं प्रौद्योगिकी शब्दावली।
डीपफेक्स
AI-संचालित सिंथेटिक मीडिया जिसका उपयोग छवियों या आवाज़ों में हेरफेर करने के लिए किया जाता है; यह गोपनीयता, वित्तीय सुरक्षा और लोकतांत्रिक प्रक्रियाओं के लिए जोखिम पैदा करता है।
UPSC context
GS-III: आंतरिक सुरक्षा; दुष्प्रचार और आधुनिक साइबर खतरों पर चर्चा के लिए महत्वपूर्ण।
सेफ हार्बर सुरक्षा
IT एक्ट की धारा 79 के तहत सोशल मीडिया प्लेटफॉर्म्स के लिए कानूनी सुरक्षा, जो सरकारी takedown और due diligence नियमों के अनुपालन की शर्त पर दी जाती है।
UPSC context
GS-III: साइबर सुरक्षा और कानूनी ढांचा; राज्य और बिग टेक के बीच संबंधों को विनियमित करता है।
प्रारंभिक ट्रैप
IT Act की धारा 79 सोशल मीडिया प्लेटफॉर्म को थर्ड-पार्टी डीपफेक कंटेंट के खिलाफ बिना शर्त उन्मुक्ति (unconditional immunity) प्रदान करती है।
Safe Harbour सशर्त है। यदि मध्यस्थ IT Rules के ड्यू डिलिजेंस (due diligence) का पालन करने में विफल रहते हैं या टेकडाउन आदेशों की अनदेखी करते हैं, तो वे इस इम्युनिटी को खो देते हैं और प्रत्यक्ष उत्तरदायित्व (direct liability) का सामना करते हैं।
संबंधित अवधारणाएँ
भारत में डिजिटल प्लेटफॉर्म्स के लिए 'सेफ हार्बर' सुरक्षा क्या है?
- IT अधिनियम की धारा 79: मध्यस्थों को उनके द्वारा होस्ट या प्रसारित की जाने वाली थर्ड-पार्टी सूचना, डेटा या संचार लिंक के लिए सशर्त कानूनी सुरक्षा प्रदान करता है।
- उचित तत्परता: यह छूट केवल तभी लागू होती है जब प्लेटफॉर्म केवल एक माध्यम (conduit) के रूप में कार्य करता है और केंद्र द्वारा निर्धारित ड्यू डिलिजेंस (due diligence) दिशा-निर्देशों का पालन करता है।
- संरक्षण की हानि: यदि प्लेटफॉर्म ट्रांसमिशन में बदलाव करता है या गैर-कानूनी सिंथेटिक कंटेंट को हटाने के सरकारी/अदालती आदेशों की अनदेखी करता है, तो उसे प्राप्त कानूनी संरक्षण (immunity) समाप्त हो जाता है।
Generative Adversarial Networks (GANs) डीपफेक (deepfakes) कैसे बनाते हैं?
- दोहरे नेटवर्क: इसमें एक साथ कार्य करने वाले दो प्रतिस्पर्धी artificial neural networks का उपयोग किया जाता है: एक 'generator' और एक 'discriminator'।
- एडवरसेरियल ट्रेनिंग: जेनेरेटर सिंथेटिक मीडिया बनाता है, जबकि डिस्क्रिमिनेटर नकली की पहचान करने का प्रयास करता है। दोनों में क्रमिक रूप से तब तक सुधार होता है जब तक कि नकली और वास्तविकता के बीच अंतर करना असंभव न हो जाए।
- सिंथेटिक आउटपुट: अति-यथार्थवादी वीडियो, चित्र या ऑडियो तैयार करता है जो वास्तविक मानवीय अभिव्यक्तियों, स्वर पैटर्न और गतिविधियों की बारीकी से नकल करता है।
अंतर-विषय पैटर्न
टेक कानून में ब्रुसेल्स प्रभाव
EU AI Act के साथ भारत का नियामक तालमेल यह दर्शाता है कि कैसे EU वास्तविक (de facto) वैश्विक तकनीकी मानक निर्धारित करता है, जो भारत के DPDP Act पर GDPR के ऐतिहासिक प्रभाव को प्रतिबिंबित करता है।
आंतरिक सुरक्षा और संज्ञानात्मक युद्ध
डीपफेक (Deepfakes) केवल तकनीकी विनियमन से परे हैं; ये चुनावों में हेरफेर करने, दंगे भड़काने और राज्य के विरुद्ध असममित संज्ञानात्मक युद्ध (asymmetric cognitive warfare) छेड़ने के लिए गैर-राज्य तत्वों के शक्तिशाली उपकरण हैं।

GS3 Mains में डीपफेक (deepfakes) से निपटने में IT नियम 2021 की अपर्याप्तता बनाम एक समर्पित Digital India Act की आवश्यकता का मूल्यांकन करने वाले प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
- 2016MainsGS3
Use of Internet and social media by non-state actors for subversive activities is a major security concern. How have these been misused in the recent past? Suggest effective guidelines to curb the above threat.
- 2023MainsGS3
Introduce the concept of Artificial Intelligence (AI). How does Al help clinical diagnosis? Do you perceive any threat to privacy of the individual in the use of Al in healthcare?
- 2024PrelimsGS1
Consider the following statements: I. It is expected that Majorana 1 chip will enable quantum computing. II. Majorana 1 chip has been introduced by Amazon Web Services (AWS). III. Deep learning is a subset of machine learning. Which of the statements given above are correct?
- 2020PrelimsGS1
With the present state of development, Artificial Intelligence can effectively do which of the following? 1. Bring down electricity consumption in industrial units 2. Create meaningful short stories and songs 3. Disease diagnosis 4. Text-to-Speech Conversion 5. Wireless transmission of electrical energy Select the correct answer using the code given below:
