साइबर सुरक्षा और भारत के महत्वपूर्ण बुनियादी ढांचे की सुरक्षा
स्रोत:द हिंदू ↗
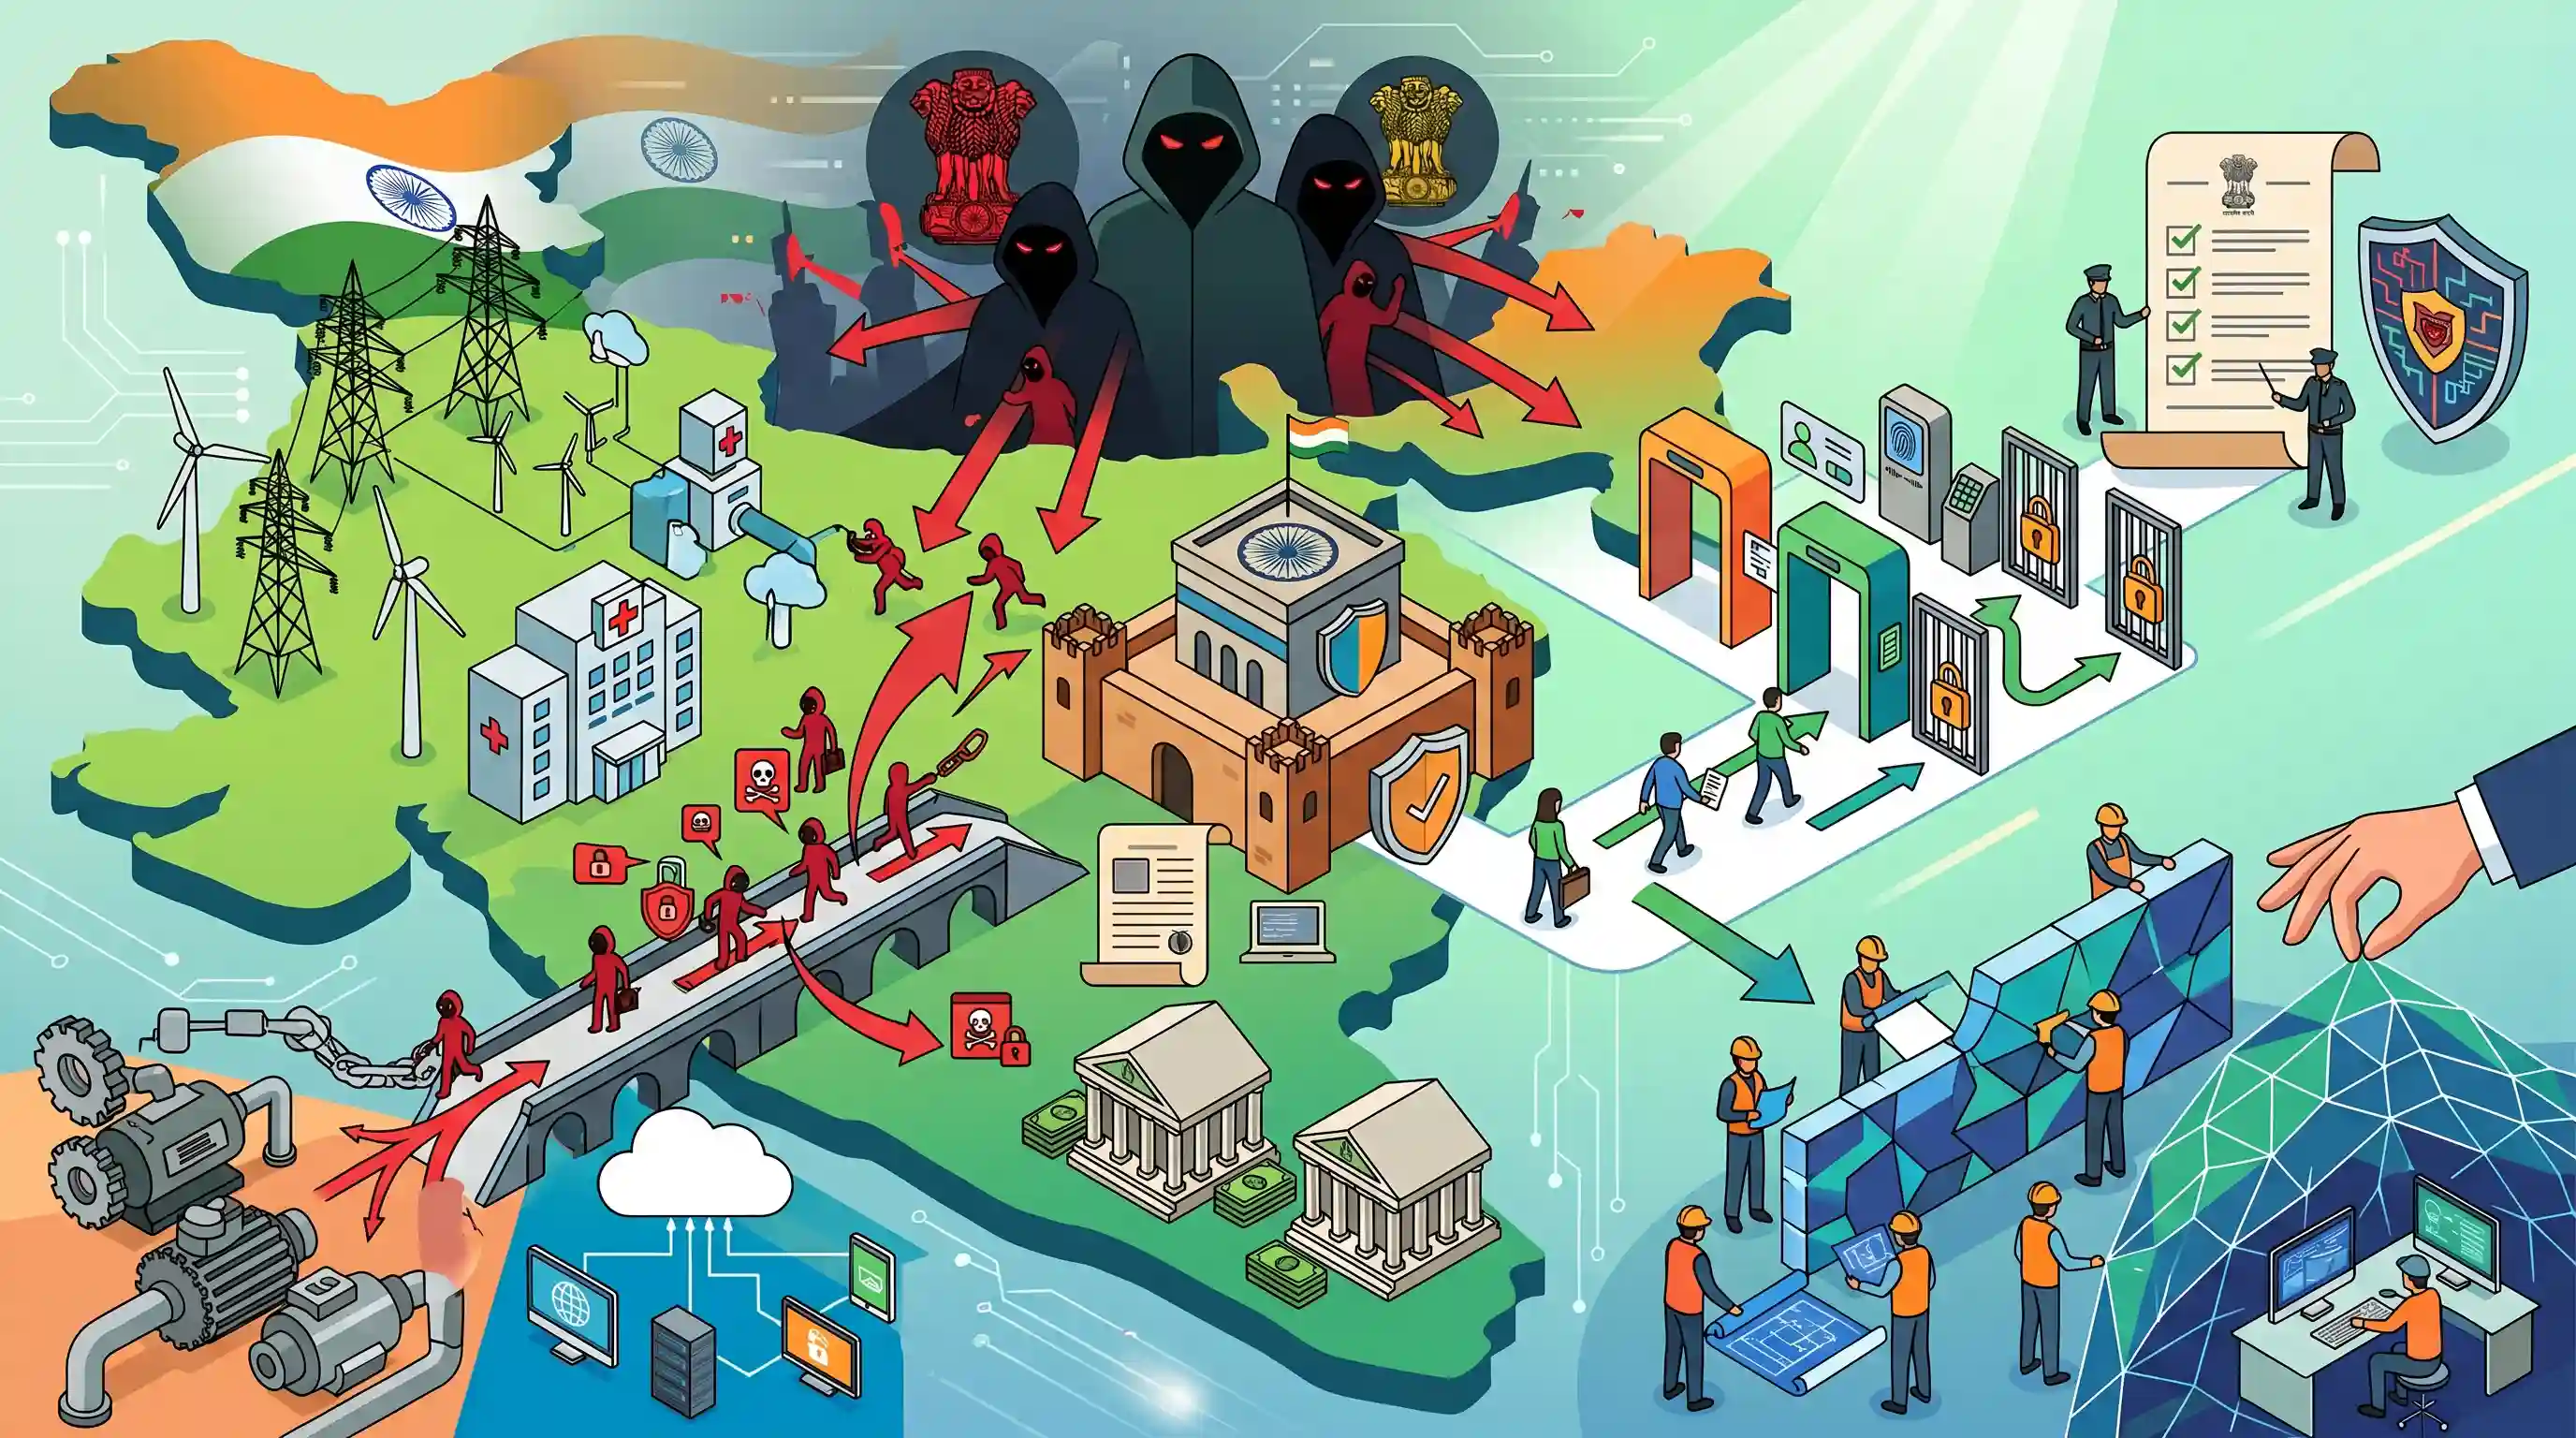
क्यों मायने रखता है
महत्वपूर्ण सूचना बुनियादी ढांचे (Critical Information Infrastructure) की सुरक्षा भारत के आंतरिक सुरक्षा मैट्रिक्स का एक प्रमुख घटक है। UPSC लगातार उम्मीदवारों का भारत के साइबर सुरक्षा ढांचे, NCIIPC और CERT-In जैसी एजेंसियों की भूमिका, और सीमा पार से होने वाले राज्य-प्रायोजित साइबर युद्ध के खिलाफ रक्षात्मक उपायों पर परीक्षण करता है।
सारांश
यह लेख भारत के महत्वपूर्ण राष्ट्रीय बुनियादी ढांचे (CNI), जैसे कि पावर ग्रिड, स्वास्थ्य सेवा और वित्तीय प्रणालियों की साइबर सुरक्षा स्थिति का मूल्यांकन करता है। यह इस बात पर प्रकाश डालता है कि कैसे पुरानी ऑपरेशनल टेक्नोलॉजी (OT) और इंटरनेट से जुड़ी सूचना प्रौद्योगिकी (IT) नेटवर्क के अभिसरण ने हमले के दायरे (attack surface) को बढ़ाया है, जैसा कि हाल के हाई-प्रोफाइल साइबर घुसपैठ और रैंसमवेयर हमलों से सिद्ध हुआ है। हालांकि सूचना प्रौद्योगिकी अधिनियम, 2000 ने इन संपत्तियों की सुरक्षा के लिए राष्ट्रीय महत्वपूर्ण सूचना बुनियादी ढांचा संरक्षण केंद्र (NCIIPC) की स्थापना की थी, लेकिन राज्य-प्रायोजित एडवांस्ड पर्सिस्टेंट थ्रेट्स (APTs) की निरंतर प्रकृति एक अधिक मजबूत रक्षा तंत्र की मांग करती है। यह लेख भारत की रणनीतिक डिजिटल संपत्तियों की मजबूती सुनिश्चित करने के लिए जीरो-ट्रस्ट आर्किटेक्चर को लागू करने, CERT-In के दिशानिर्देशों का कड़ाई से पालन करने और एक अद्यतन राष्ट्रीय साइबर सुरक्षा रणनीति की त्वरित तैनाती की वकालत करता है।
मुख्य बिंदु
- आईटी अधिनियम, 2000 की धारा 70 के तहत क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर (CII) को उन क्षेत्रों के रूप में परिभाषित किया गया है, जिनकी अक्षमता का राष्ट्रीय सुरक्षा, अर्थव्यवस्था या सार्वजनिक स्वास्थ्य पर गहरा प्रभाव पड़ेगा।
- NCIIPC भारत के CII की सुरक्षा के लिए नामित नोडल एजेंसी है, जो CERT-In के साथ मिलकर कार्य करती है, जो व्यापक इंसिडेंट रिस्पॉन्स (incident response) का प्रबंधन करता है।
- बिजली और स्वास्थ्य सेवा जैसे क्षेत्रों में सूचना प्रौद्योगिकी (IT) और ऑपरेशनल टेक्नोलॉजी (OT) के अभिसरण ने गंभीर कमजोरियों को जन्म दिया है, जिससे लीगेसी सिस्टम आधुनिक साइबर खतरों के प्रति असुरक्षित हो गए हैं।
- हाल की घटनाएं, जिनमें अस्पतालों (जैसे AIIMS) पर रैनसमवेयर हमले और पावर ग्रिड में संदिग्ध राज्य-प्रायोजित घुसपैठ शामिल हैं, एडवांस्ड पर्सिस्टेंट थ्रेट्स (APTs) के निरंतर खतरे को रेखांकित करती हैं।
- CII को मजबूत करने के लिए अनिवार्य घटना रिपोर्टिंग, जीरो-ट्रस्ट आर्किटेक्चर को अपनाना, महत्वपूर्ण OT नेटवर्क की एयर-गैपिंग और साइबर रक्षा के लिए निरंतर क्षमता निर्माण आवश्यक है।
महत्वपूर्ण शब्द
सूचना प्रौद्योगिकी अधिनियम, 2000

भारत में साइबर अपराध और इलेक्ट्रॉनिक कॉमर्स को विनियमित करने वाला प्राथमिक कानून, जो डिजिटल सिग्नेचर को कानूनी मान्यता प्रदान करता है और हैकिंग तथा डेटा चोरी जैसे अपराधों को परिभाषित करता है।
UPSC context
GS पेपर 3: आंतरिक सुरक्षा और विज्ञान एवं प्रौद्योगिकी; साइबर सुरक्षा और डिजिटल गवर्नेंस के कानूनी ढांचे के लिए केंद्रीय।
राष्ट्रीय महत्वपूर्ण सूचना अवसंरचना संरक्षण केंद्र (NCIIPC)
IT Act की धारा 70A के तहत स्थापित NTRO की एक विशेष इकाई, जो बिजली, बैंकिंग और दूरसंचार जैसे महत्वपूर्ण क्षेत्रों को साइबर खतरों से बचाने के लिए कार्य करती है।
UPSC context
GS पेपर 3: आंतरिक सुरक्षा; महत्वपूर्ण सूचना अवसंरचना (CII) की सुरक्षा के लिए नोडल एजेंसियों के ज्ञान का परीक्षण करता है।
CERT-In (कंप्यूटर इमरजेंसी रिस्पांस टीम - इंडिया)
साइबर सुरक्षा घटनाओं पर प्रतिक्रिया देने, खतरों का पूर्वानुमान लगाने और आपातकालीन दिशा-निर्देश जारी करने वाली राष्ट्रीय नोडल एजेंसी, जिसे IT Act की धारा 70B के तहत स्थापित किया गया है।
UPSC context
GS पेपर 3: आंतरिक सुरक्षा; भारत के प्रतिक्रियात्मक (reactive) और सक्रिय (proactive) साइबर सुरक्षा दृष्टिकोण को समझने के लिए अनिवार्य।
राष्ट्रीय तकनीकी अनुसंधान संगठन (NTRO)
राष्ट्रीय सुरक्षा सलाहकार (PMO) के अधीन एक तकनीकी खुफिया एजेंसी, जो सैटेलाइट मॉनिटरिंग, साइबर इंटेलिजेंस और NCIIPC की निगरानी के लिए उत्तरदायी है।
UPSC context
GS पेपर 3: सुरक्षा बल और एजेंसियां; तकनीकी इंटेलिजेंस और महत्वपूर्ण डिजिटल संपत्तियों की निगरानी की जागरूकता का परीक्षण करता है।
राष्ट्रीय साइबर सुरक्षा रणनीति
भारत की साइबर रेजिलिएंस को बढ़ाने, संस्थागत तालमेल में सुधार करने और सार्वजनिक सेवाओं के बड़े पैमाने पर डिजिटलीकरण को सुरक्षित करने के लिए 2020 में परिकल्पित एक व्यापक ढांचा।
UPSC context
GS Paper 3: आंतरिक सुरक्षा; भारत की डिजिटल सुरक्षा के लिए नीतिगत विकास और भविष्य के रोडमैप पर चर्चा करने के लिए महत्वपूर्ण।
राष्ट्रीय साइबर सुरक्षा नीति 2013
नागरिकों और व्यवसायों के लिए एक सुरक्षित और लचीला साइबरस्पेस बनाने तथा संप्रभु डेटा (sovereign data) की सुरक्षा सुनिश्चित करने के उद्देश्य से तैयार किया गया पहला व्यापक ढांचा।
UPSC context
GS पेपर 3: आंतरिक सुरक्षा; भारत में साइबर सुरक्षा नीति विश्लेषण के लिए ऐतिहासिक आधार।
प्रारंभिक ट्रैप
CERT-In भारत के महत्वपूर्ण सूचना अवसंरचना (Critical Information Infrastructure) की सुरक्षा के लिए नामित नोडल एजेंसी है।
NCIIPC, CII सुरक्षा (IT एक्ट की धारा 70A) के लिए विशिष्ट नोडल एजेंसी है, जबकि CERT-In व्यापक राष्ट्रीय साइबर घटना प्रतिक्रिया (धारा 70B) को संभालता है।
संबंधित अवधारणाएँ
NCIIPC और CERT-In के अलग-अलग वैधानिक अधिदेश क्या हैं?
- NCIIPC (CII): IT अधिनियम की धारा 70A के तहत विशेष रूप से महत्वपूर्ण सूचना अवसंरचना (CII) की सुरक्षा के लिए नामित; NTRO के तहत कार्य करता है।
- CERT-In (प्रतिक्रिया): IT एक्ट की धारा 70B के तहत व्यापक साइबर घटना प्रतिक्रिया और खतरे के पूर्वानुमान के लिए राष्ट्रीय नोडल एजेंसी के रूप में स्थापित (MeitY के तहत)।
IT (Information Technology) और OT (Operational Technology) के बीच क्या अंतर है?
- IT (डेटा-केंद्रित): एंटरप्राइज डेटा प्रवाह और प्रोसेसिंग (जैसे सर्वर, डेटाबेस) का प्रबंधन करता है। मुख्य रूप से डिजिटल सूचना की गोपनीयता (confidentiality), अखंडता (integrity) और उपलब्धता (availability) पर केंद्रित है।
- OT (भौतिक-केंद्रित): भौतिक उपकरणों, प्रक्रियाओं और घटनाओं की निगरानी और नियंत्रण करता है (जैसे, पावर ग्रिड में SCADA सिस्टम)। भौतिक सुरक्षा और सिस्टम के निरंतर संचालन को प्राथमिकता देता है।
अंतर-विषय पैटर्न
साइबर-युद्ध और स्टेट एक्टर्स
भौतिक बुनियादी ढांचे (जैसे पावर ग्रिड) को लक्षित करने वाले राज्य-प्रायोजित एडवांस्ड पर्सिस्टेंट थ्रेट्स (APTs), पारंपरिक GS-3 आंतरिक सुरक्षा को GS-2 भू-राजनीति और द्विपक्षीय ग्रे-ज़ोन युद्ध (gray-zone warfare) के साथ जोड़ते हैं।
आपदा प्रबंधन में साइबर-लचीलापन
स्वास्थ्य सेवा (AIIMS) या ऊर्जा क्षेत्रों पर होने वाले विनाशकारी हमले साइबर घुसपैठ को केवल IT मुद्दों से ऊपर उठाकर राष्ट्रीय आपदाओं के स्तर तक पहुँचा देते हैं, जो साइबर रणनीति को आपदा प्रबंधन अधिनियम (Disaster Management Act) के ढांचे से जोड़ते हैं।

IT Act के तहत NCIIPC, CERT-In और NTRO के सटीक वैधानिक जनादेशों (statutory mandates) की तुलना करने वाले एक बहु-कथनीय (multi-statement) प्रश्न की 2026 के Prelims में उम्मीद करें।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2022MainsGS3
What are the different elements of cyber security ? Keeping in view the challenges in cyber security, examine the extent to which India has successfully developed a comprehensive National Cyber Security Strategy.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2020PrelimsGS1
In India, the term "Public Key Infrastructure" is used in the context of
- 2020PrelimsGS1
In India, under cyber insurance for individuals, which of the following benefits are generally covered, in addition to payment for the loss of funds and other benefits? 1. Cost of restoration of the computer system in case of malware disrupting access to one's computer 2. Cost of a new computer if some miscreant wilfully damages it, if proved so 3. Cost of hiring a specialized consultant to minimize the loss in case of cyber extortion 4. Cost of defence in the Court of Law if any third party files a suit Select the correct answer using the code given below:
