साइबर युद्ध की तैयारी और महत्वपूर्ण बुनियादी ढांचे की सुरक्षा
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
साइबर युद्ध और क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर (Critical Information Infrastructure) की सुरक्षा से संबंधित विषय UPSC मुख्य परीक्षा GS3 में लगातार पूछे जाते हैं। आंतरिक सुरक्षा खतरों पर आधारित प्रश्नों के उत्तर देने के लिए साइबर संघर्षों के रणनीतिक आयामों और भारत की तैयारियों को समझना अत्यंत महत्वपूर्ण है।
सारांश
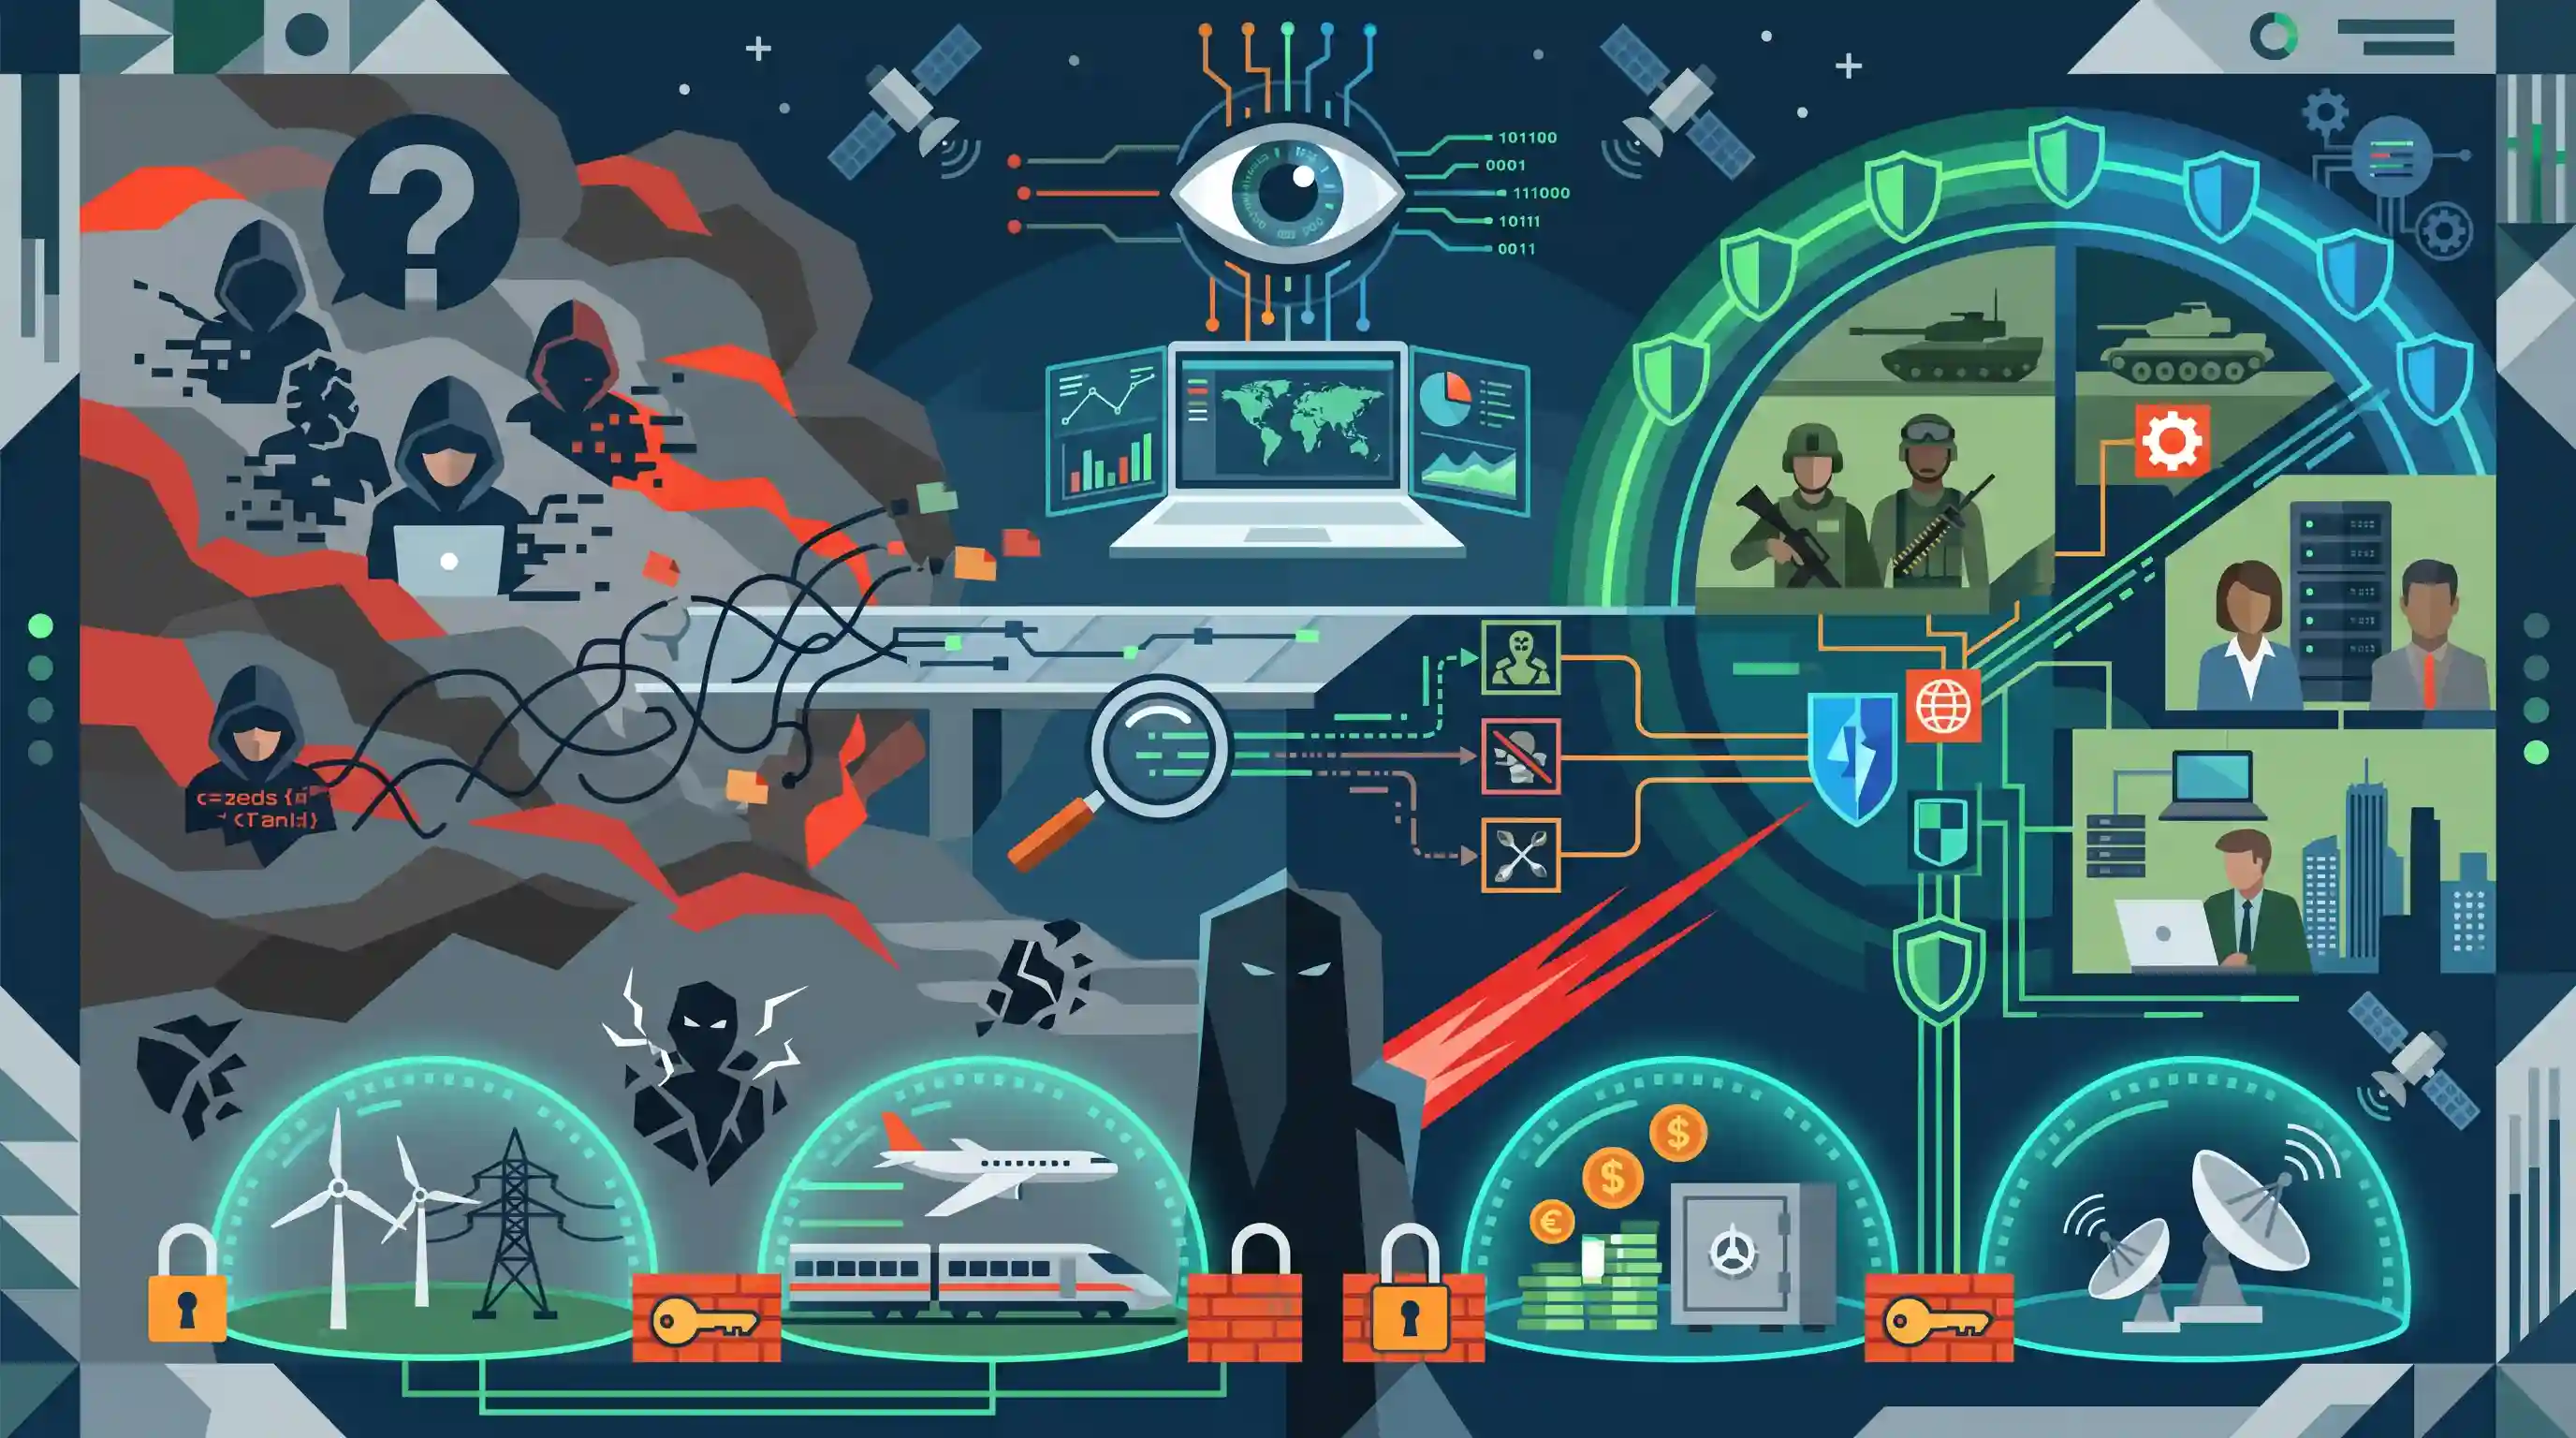
यह लेख "ऑपरेशन सिंदूर" के उदाहरण के माध्यम से साइबर युद्ध में निहित जटिलताओं और अनिश्चितताओं ("fog of war") से निपटने के लिए भारत के रणनीतिक दृष्टिकोण पर चर्चा करता है। यह साइबर संघर्षों के दौरान उत्तरदायित्व निर्धारण (attribution), स्थितिजन्य जागरूकता बनाए रखने और रक्षात्मक प्रतिक्रियाओं के समन्वय की चुनौतियों पर प्रकाश डालता है। यह विश्लेषण मजबूत साइबर रक्षा ढांचे, सैन्य और नागरिक एजेंसियों के बीच संस्थागत तालमेल (institutional synergy), और राज्य (state) तथा गैर-राज्य (non-state) खतरों से महत्वपूर्ण सूचना बुनियादी ढांचे (critical information infrastructure) को सुरक्षित करने के लिए उन्नत क्षमताओं की महत्वपूर्ण आवश्यकता पर जोर देता है।
मुख्य बिंदु
- साइबर युद्ध 'युद्ध के कोहरे' (fog of war) की स्थिति उत्पन्न करता है, जिसकी विशेषता अनिश्चितता, गुमनामी और हमलों का समय पर उत्तरदायित्व निर्धारित करने में आने वाली कठिनाइयाँ हैं।
- ऑपरेशन सिंदूर का परिदृश्य परिष्कृत साइबर खतरों का मुकाबला करने के लिए रियल-टाइम सिचुएशनल अवेयरनेस और त्वरित प्रतिक्रिया तंत्र की आवश्यकता को रेखांकित करता है।
- साइबर संघर्षों के दौरान राष्ट्रीय सुरक्षा और अर्थव्यवस्था में होने वाले गंभीर व्यवधानों को रोकने के लिए क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर (CII) को सुरक्षित करना सर्वोपरि है।
- प्रभावी साइबर रक्षा के लिए नागरिक, सैन्य और खुफिया एजेंसियों के बीच संस्थागत समन्वय की आवश्यकता है, जो डिफेंस साइबर एजेंसी (DCA) जैसे संगठनों की भूमिका पर जोर देती है।
- साइबरस्पेस में रणनीतिक निवारण बनाए रखने के लिए भारत हेतु AI-आधारित थ्रेट इंटेलिजेंस सहित मजबूत साइबर क्षमताओं में निवेश करना अत्यंत आवश्यक है।
महत्वपूर्ण शब्द
ऑपरेशन सिंदूर

A 2025 Indian military response to the Pahalgam terror attack, involving kinetic strikes and a significant cyber-warfare dimension to counter state-linked propaganda and infrastructure threats.
UPSC context
GS पेपर III: आंतरिक सुरक्षा। आधुनिक हाइब्रिड वॉरफेयर और सीमा पार आतंकवाद के प्रति भारत की रणनीतिक प्रतिक्रिया के प्रति जागरूकता का परीक्षण करता है।
डिफेंस साइबर एजेंसी (DCA)
भारतीय सशस्त्र बलों की एक त्रि-सेवा एजेंसी (tri-service agency), जिसकी स्थापना 2019 में साइबर युद्ध (cyber warfare) से निपटने के लिए की गई थी, जिसमें आक्रामक अभियान (offensive operations) और बाहरी खतरों के खिलाफ सैन्य नेटवर्क की रक्षा करना शामिल है।
UPSC context
GS पेपर III: सुरक्षा चुनौतियाँ। डिजिटल युग के युद्ध के लिए भारत के सैन्य संस्थागत ढांचे के ज्ञान का परीक्षण करता है।
राष्ट्रीय क्रिटिकल सूचना अवसंरचना संरक्षण केंद्र (NCIIPC)
आईटी अधिनियम, 2000 के तहत स्थापित राष्ट्रीय नोडल एजेंसी, जिसका उद्देश्य भारत के महत्वपूर्ण क्षेत्रों (ऊर्जा, दूरसंचार, आदि) को दुर्बल करने वाले साइबर हमलों और व्यवधानों से सुरक्षित रखना है।
UPSC context
GS पेपर III: साइबर सुरक्षा। बुनियादी ढांचे की सुरक्षा और नोडल सुरक्षा एजेंसियों की भूमिकाओं की समझ का परीक्षण करता है।
CERT-In (भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया टीम)
MeitY के तहत वह राष्ट्रीय एजेंसी जो घटना प्रतिक्रिया (incident response), पूर्वानुमान और भारतीय साइबर समुदाय को मालवेयर और फिशिंग जैसे खतरों के बारे में सचेत करने के लिए उत्तरदायी है।
UPSC context
GS पेपर III: साइबर सुरक्षा। राष्ट्रीय डिजिटल रक्षा और इंसिडेंट मैनेजमेंट प्रोटोकॉल के लिए प्रमुख एजेंसी।
महत्वपूर्ण सूचना अवसंरचना (CII)
ऐसे कंप्यूटर संसाधन जिनके अक्षम होने या नष्ट होने का राष्ट्रीय सुरक्षा, अर्थव्यवस्था, सार्वजनिक स्वास्थ्य या सुरक्षा पर गहरा और दुर्बल करने वाला प्रभाव पड़ेगा।
UPSC context
GS Paper III: आंतरिक सुरक्षा। IT Act की धारा 70 के तहत संरक्षित महत्वपूर्ण डिजिटल संपत्तियों पर वैचारिक स्पष्टता का परीक्षण करता है।
राष्ट्रीय साइबर सुरक्षा नीति
सार्वजनिक/निजी डिजिटल बुनियादी ढांचे की सुरक्षा करने, एक सुरक्षित साइबर इकोसिस्टम बनाने और साइबर सुरक्षा पेशेवरों का एक कार्यबल तैयार करने के उद्देश्य से लाया गया 2013 का एक फ्रेमवर्क।
UPSC context
GS पेपर III: साइबर सुरक्षा। राष्ट्रीय साइबर लचीलेपन के लिए नीति-स्तरीय पहलों की समझ का परीक्षण करता है।
प्रारंभिक ट्रैप
CERT-In भारत के महत्वपूर्ण सूचना अवसंरचना (CII) की सुरक्षा के लिए अधिदेशित नोडल एजेंसी है।
CERT-In राष्ट्रीय घटना प्रतिक्रिया का प्रबंधन करता है। NTRO के तहत कार्यरत नेशनल क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर प्रोटेक्शन सेंटर (NCIIPC) को विशेष रूप से CII की सुरक्षा के लिए अधिदेशित किया गया है।
संबंधित अवधारणाएँ
भारत की साइबर सुरक्षा के लिए संस्थागत ढांचा क्या है?
- NCIIPC: महत्वपूर्ण सूचना बुनियादी ढांचे (Critical Information Infrastructure) की सुरक्षा के लिए नोडल एजेंसी; नेशनल टेक्निकल रिसर्च ऑर्गनाइजेशन (NTRO) के तहत कार्य करती है।
- CERT-In: कंप्यूटर सुरक्षा घटनाओं पर प्रतिक्रिया देने के लिए MeitY के तहत कार्यरत राष्ट्रीय नोडल एजेंसी।
- डिफेंस साइबर एजेंसी: चीफ ऑफ डिफेंस स्टाफ (CDS) को रिपोर्ट करने वाली त्रि-सेवा कमांड, जो सैन्य साइबर संचालन और युद्ध (warfare) का प्रबंधन करती है।
- I4C: देश भर में साइबर अपराध से व्यापक रूप से निपटने के लिए गृह मंत्रालय (MHA) के अधीन भारतीय साइबर अपराध समन्वय केंद्र (Indian Cyber Crime Coordination Centre) कार्यरत है।
भारत में क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर (CII) कानूनी रूप से कैसे संरक्षित है?
- IT अधिनियम, 2000: धारा 70 CII को उन कंप्यूटर संसाधनों के रूप में परिभाषित करती है जिनके अक्षम होने का राष्ट्रीय सुरक्षा, अर्थव्यवस्था या सार्वजनिक स्वास्थ्य पर गंभीर प्रभाव पड़ता है।
- निर्दिष्ट क्षेत्र: वर्तमान में इसमें बिजली और ऊर्जा, बैंकिंग/वित्त, दूरसंचार, परिवहन, सरकार, और रणनीतिक एवं सार्वजनिक उद्यम शामिल हैं।
- कठोर दंड: किसी नामित CII सिस्टम तक अनधिकृत पहुंच 10 वर्ष तक के कारावास से दंडनीय है।
अंतर-विषय पैटर्न
साइबर एट्रिब्यूशन + अंतर्राष्ट्रीय कानून
साइबर हमलों में "युद्ध का कोहरा" (fog of war) अंतर्राष्ट्रीय कानून (Tallinn Manual) को जटिल बना देता है, जिससे राज्य-प्रायोजित हमलों के लिए कानूनी रूप से उत्तरदायित्व निर्धारित करना और UN चार्टर के अनुच्छेद 51 के तहत आत्मरक्षा के अधिकार का उपयोग करना अत्यधिक कठिन हो जाता है।
आक्रामक/रक्षात्मक साइबर ऑपरेशन्स में AI
GS-3 S&T को आंतरिक सुरक्षा से जोड़ता है। आर्टिफिशियल इंटेलिजेंस एक दोहरे उपयोग वाला हथियार है, जो ऑटोमेटेड स्पीयर-फिशिंग और RATs को शक्ति प्रदान करता है, वहीं साथ ही रक्षा के लिए रियल-टाइम प्रेडिक्टिव थ्रेट-हंटिंग को सक्षम बनाता है।

Prelims 2026 में संभवतः NCIIPC, CERT-In और Defence Cyber Agency के बीच सटीक वैधानिक आधार (statutory backing) और क्षेत्राधिकार संबंधी अंतरों का परीक्षण किया जाएगा।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
