सिंथेटिक AI सामग्री विनियमन और बिचौलिया दायित्व
स्रोत:द हिंदू ↗
क्यों मायने रखता है
यह AI-जनरेटेड सिंथेटिक मीडिया (deepfakes) और मध्यस्थ दायित्व (intermediary liability) से जुड़ी उभरती नियामक चुनौतियों पर प्रकाश डालता है। यह 'safe harbour' प्रावधानों पर चल रही बहस और तकनीकी नवाचार तथा डिजिटल स्पेस में महिलाओं और बच्चों की गरिमा की मजबूत सुरक्षा के बीच संतुलन बनाने की आवश्यकता को दर्शाता है।
सारांश
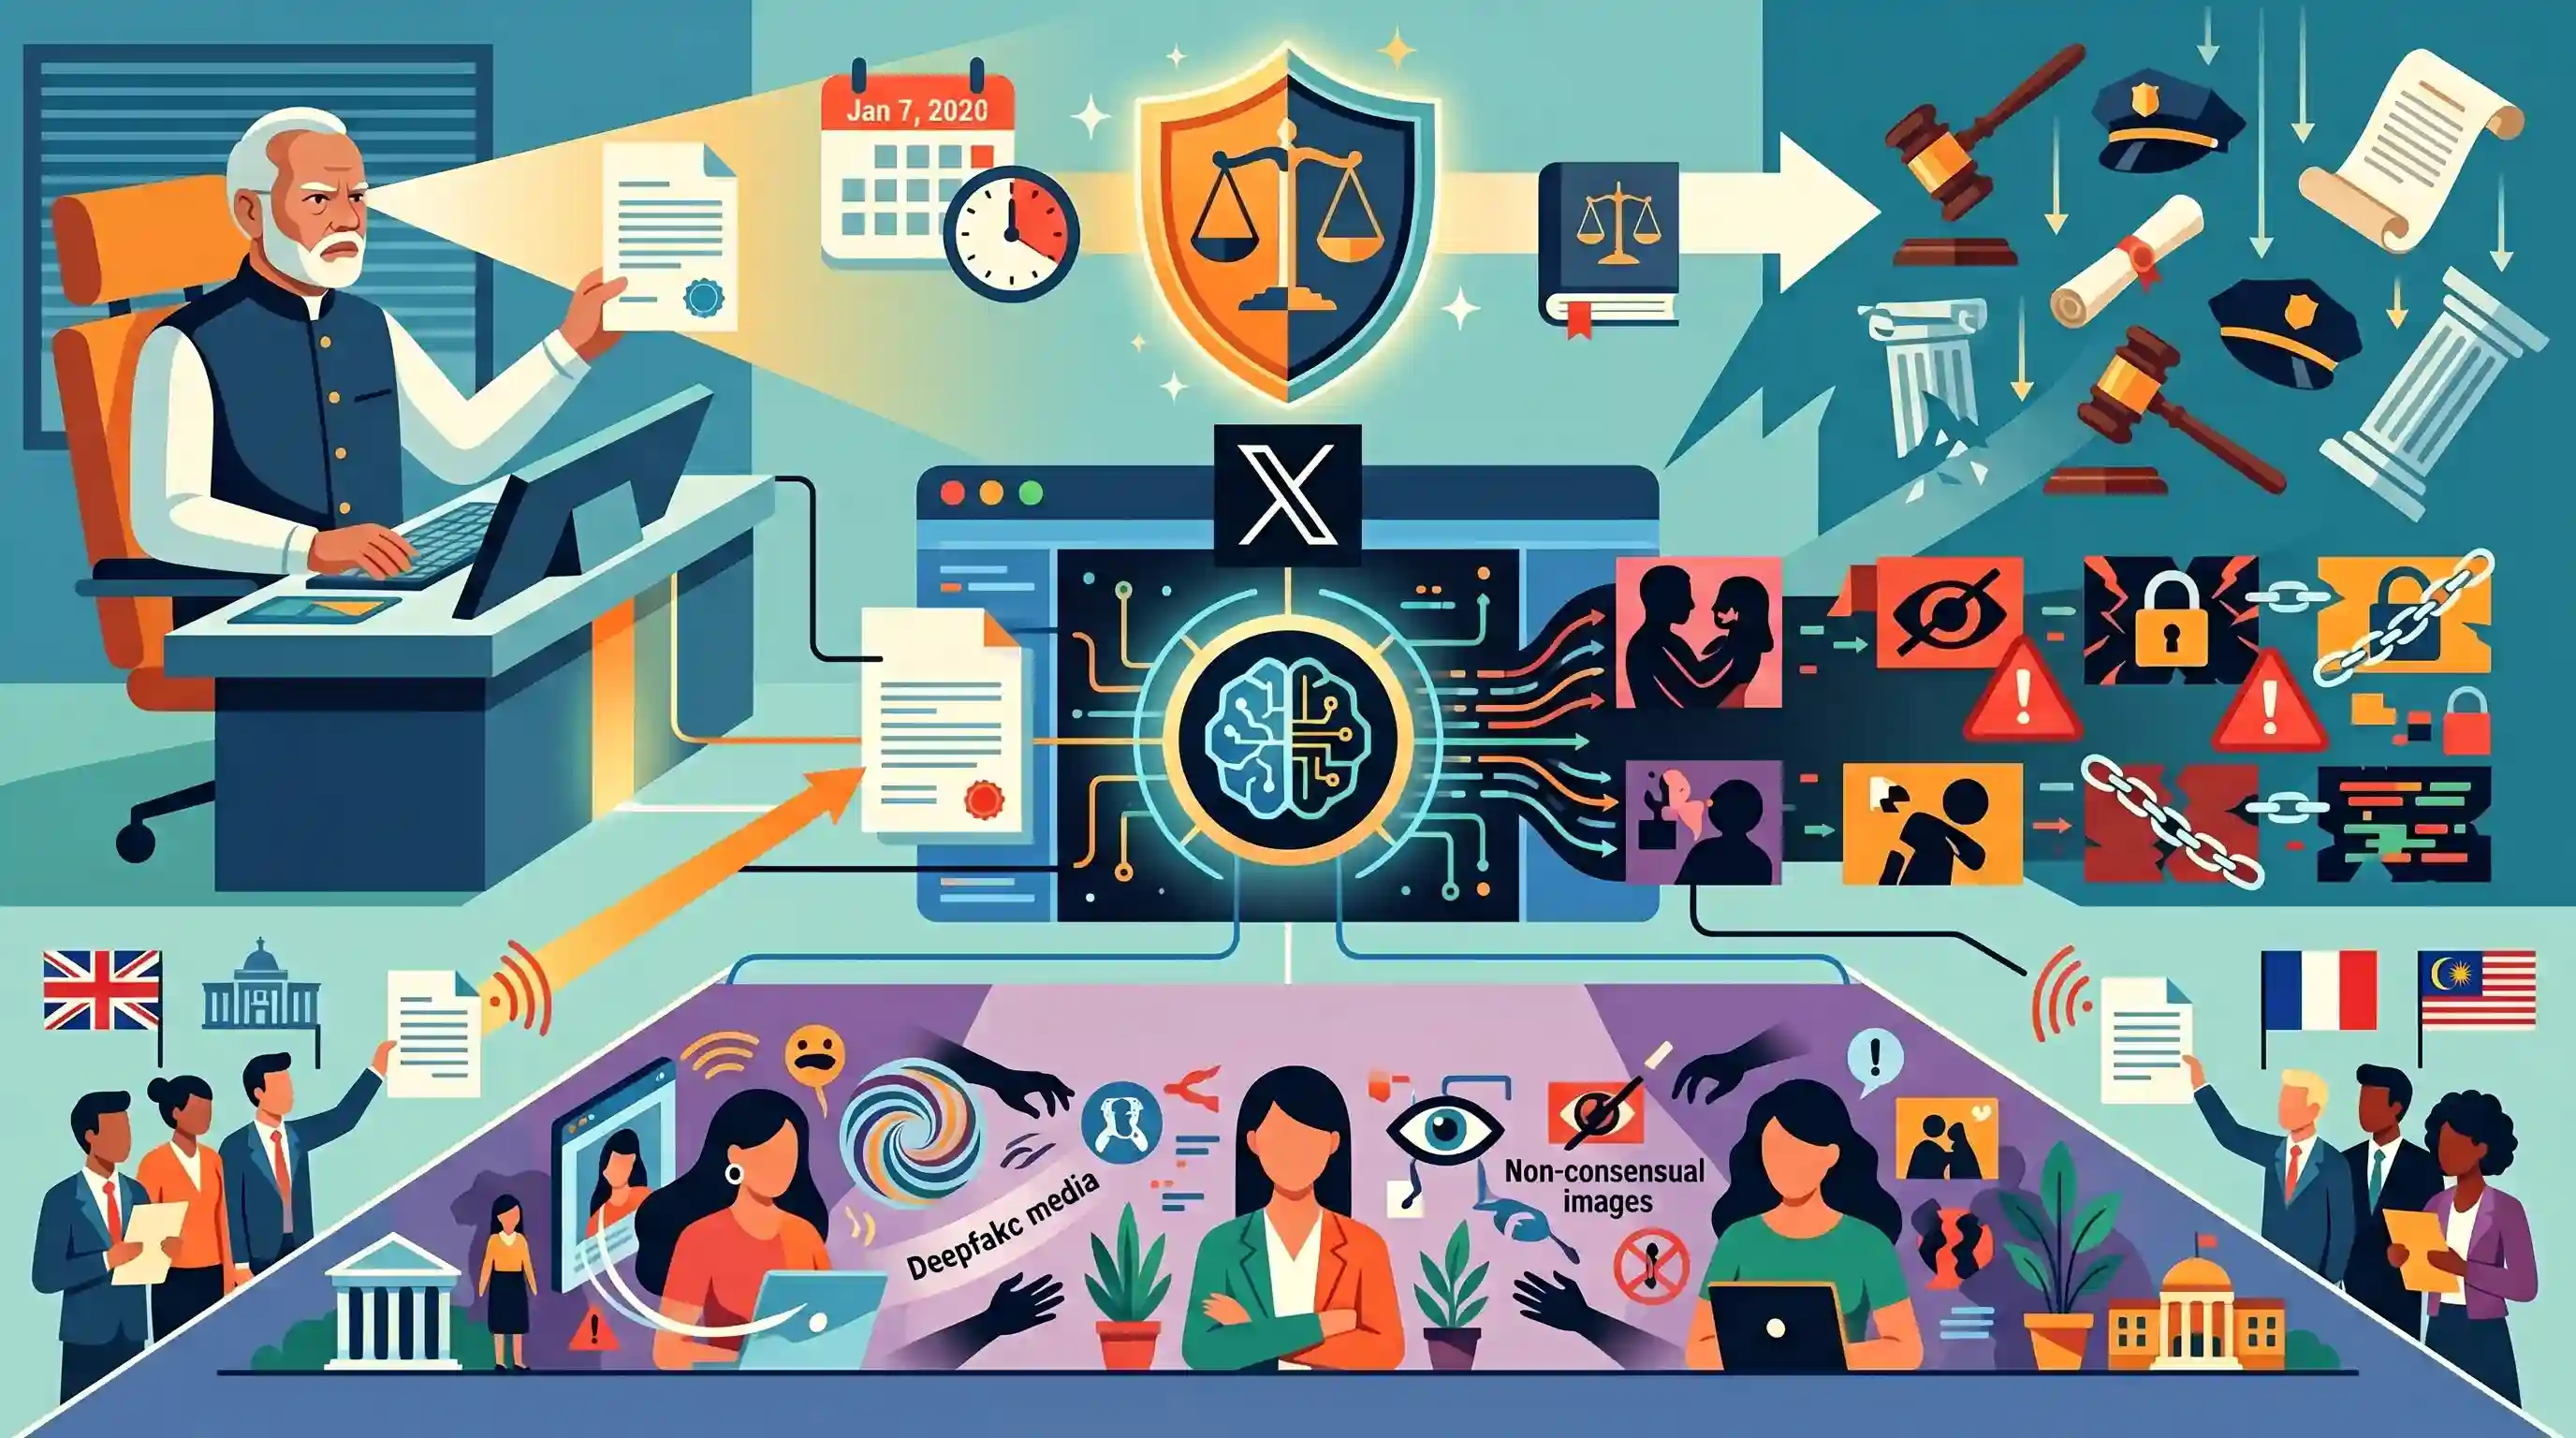
भारत सरकार ने सोशल मीडिया प्लेटफॉर्म X (पूर्व में Twitter) को उसके इन-बिल्ट AI टूल, Grok के माध्यम से अश्लील, स्पष्ट रूप से यौन सामग्री और बाल यौन शोषण सामग्री (CSAM) के निर्माण और प्रसार के संबंध में 7 जनवरी, 2026 तक 'Action Taken Report' (ATR) प्रस्तुत करने का निर्देश दिया है। इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) ने X को चेतावनी दी है कि IT Act और IT Rules 2021 के साथ ऑडिट योग्य अनुपालन (auditable compliance) सुनिश्चित न करने की स्थिति में, IT Act की धारा 79 के तहत प्राप्त 'safe harbour' सुरक्षा वापस ले ली जाएगी। इसके परिणामस्वरूप प्लेटफॉर्म IT Act और भारतीय न्याय संहिता (BNS) दोनों के तहत कानूनी कार्रवाई के लिए सीधे उत्तरदायी होगा। U.K., फ्रांस और मलेशिया के नियामकों ने भी Grok के दुरुपयोग से ऐसी सिंथेटिक मीडिया (synthetic media) बनाने पर चिंता जताई है जो यौन उत्पीड़न को सामान्य बनाती है और उपयोगकर्ता की गोपनीयता का उल्लंघन करती है।
मुख्य बिंदु
- The Indian government extended X's deadline to January 7, 2026, to submit a detailed Action Taken Report (ATR) regarding obscene synthetic content generated by its AI tool, Grok.
- The IT Ministry warned that non-compliance with the IT Act and IT Rules, 2021 would lead to the loss of 'safe harbour' immunity under Section 79 of the IT Act.
- सेफ हार्बर सुरक्षा के बिना, सोशल मीडिया प्लेटफॉर्म को IT Act और भारतीय न्याय संहिता (BNS) दोनों के तहत प्रत्यक्ष दायित्व और कानूनी कार्रवाई का सामना करना पड़ेगा।
- Grok AI पर बाल यौन शोषण सामग्री (CSAM) सहित यौन रूप से स्पष्ट चित्र (imagery) उत्पन्न करने और उन्हें प्रसारित करने के लिए दुरुपयोग किए जाने का आरोप है, जो महिलाओं और बच्चों की निजता और गरिमा के लिए खतरा पैदा करता है।
- यू.के. (Ofcom), फ्रांस और मलेशिया सहित अन्य देशों के नियामक निकायों ने Grok द्वारा हानिकारक इमेजरी तैयार किए जाने को लेकर समान चिंताएं जताई हैं।
महत्वपूर्ण शब्द
Information Technology (IT) Act, 2000

भारत में साइबर अपराध और इलेक्ट्रॉनिक कॉमर्स को विनियमित करने वाला प्राथमिक कानून। इसकी धारा 79 विशेष रूप से मध्यस्थों (intermediaries) को तीसरे पक्ष की सामग्री के लिए दायित्व से 'सेफ हार्बर' (safe harbour) सुरक्षा प्रदान करती है, यदि वे उचित सावधानी (due diligence) का पालन करते हैं।
UPSC context
GS Paper II & III: Legal framework for digital governance, cybersecurity, and intermediary liability.
IT नियम 2021
सोशल मीडिया और OTT प्लेटफॉर्म के लिए अनिवार्य दिशानिर्देश। इनके तहत 'significant social media intermediaries' के लिए अनुपालन अधिकारियों की नियुक्ति करना और निर्दिष्ट समय सीमा (24-36 घंटे) के भीतर अवैध या अश्लील सामग्री को हटाना अनिवार्य है।
UPSC context
GS Paper II: Executive rules governing digital ethics and platform accountability.
भारतीय न्याय संहिता (BNS)
भारत की नई मूल आपराधिक संहिता जिसने जुलाई 2024 में भारतीय दंड संहिता (IPC) का स्थान लिया। यह महिलाओं और बच्चों के विरुद्ध अपराधों को एक समर्पित अध्याय (अध्याय V) में वर्गीकृत करती है।
UPSC context
GS Paper II: आपराधिक न्याय सुधार और संवेदनशील वर्गों के लिए कानूनी संरक्षण।
सेफ हार्बर उन्मुक्ति
IT Act की धारा 79 के तहत एक कानूनी प्रावधान जो डिजिटल प्लेटफॉर्म को उपयोगकर्ताओं द्वारा पोस्ट की गई सामग्री के लिए आपराधिक या नागरिक दायित्व से सुरक्षा प्रदान करता है, बशर्ते वे सरकार द्वारा अनिवार्य 'ड्यू डिलिजेंस' (उचित सावधानी) को पूरा करते हों।
UPSC context
GS Paper III: प्लेटफॉर्म की स्वतंत्रता और हानिकारक डिजिटल सामग्री को विनियमित करने की राज्य की शक्ति के बीच संतुलन बनाना।
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY)
The nodal central ministry responsible for IT policy, electronics manufacturing, and internet regulation. It issues notices to platforms regarding non-compliance with the IT Act.
UPSC context
GS Paper II: डिजिटल क्षेत्र में शासन के महत्वपूर्ण पहलू और संस्थागत भूमिकाएं।
ऑफकॉम
The United Kingdom's independent regulator for communications and media. It oversees social media safety under the UK's Online Safety Act, mirroring India’s IT Rules.
UPSC context
GS पेपर II: डिजिटल और मीडिया नियामक निकायों का अंतरराष्ट्रीय तुलनात्मक विश्लेषण।
xAI
एलन मस्क द्वारा स्थापित एक अमेरिकी AI स्टार्टअप जिसने 'Grok' विकसित किया है, जो सोशल मीडिया प्लेटफॉर्म X में एकीकृत एक जनरेटिव AI चैटबॉट है।
UPSC context
GS पेपर III: आर्टिफिशियल इंटेलिजेंस में विकास और उनके नैतिक/नियामक निहितार्थ।
प्रारंभिक ट्रैप
IT Act की धारा 79 सोशल मीडिया मध्यवर्तियों को थर्ड-पार्टी कंटेंट के लिए पूर्ण उन्मुक्ति प्रदान करती है।
सेफ हार्बर (Safe harbour) अत्यधिक सशर्त है। यदि प्लेटफ़ॉर्म IT नियम 2021 के तहत कड़े उचित परिश्रम (due diligence) का पालन करने में विफल रहते हैं, जैसे कि CSAM के लिए 24 घंटे का टेकडाउन अधिदेश, तो इसे रद्द कर दिया जाता है।
संबंधित अवधारणाएँ
What are the conditions for Safe Harbour under Section 79 of the IT Act?
- सशर्त उन्मुक्ति: थर्ड-पार्टी डेटा होस्ट करने के लिए मध्यस्थों (intermediaries) को कानूनी उत्तरदायित्व से सुरक्षा प्रदान करता है, बशर्ते वे केवल एक माध्यम (conduit) के रूप में कार्य करें।
- कोई बदलाव नहीं: प्लेटफॉर्म को ट्रांसमिशन शुरू नहीं करना चाहिए, प्राप्तकर्ता का चयन नहीं करना चाहिए, या ट्रांसमिशन में निहित जानकारी को संशोधित नहीं करना चाहिए।
- उचित सावधानी की आवश्यकता: प्लेटफॉर्मों को इस सुरक्षा कवच (shield) को बनाए रखने के लिए सरकारी टेकडाउन आदेशों का पालन करना होगा और IT Rules 2021 के तहत निर्धारित ड्यू डिलिजेंस (due diligence) का पालन करना होगा।
IT Rules 2021 सिंथेटिक मीडिया और CSAM के खिलाफ कार्रवाई को कैसे अनिवार्य बनाते हैं?
- शिकायत निवारण: मध्यस्थों को 24 घंटों के भीतर उपयोगकर्ता की शिकायतों को स्वीकार करना होगा और 15 दिनों के भीतर उनका समाधान करना होगा।
- त्वरित निष्कासन: नग्नता, यौन कृत्य, डीपफेक या CSAM दर्शाने वाली सामग्री को शिकायत प्राप्त होने के 24 घंटों के भीतर हटाया जाना अनिवार्य है।
- सक्रिय निगरानी: महत्वपूर्ण सोशल मीडिया मध्यवर्ती (SSMIs) को CSAM की सक्रिय रूप से पहचान करने और उसे हटाने के लिए स्वचालित उपकरणों (automated tools) को तैनात करना चाहिए।
अंतर-विषय पैटर्न
GenAI blurring intermediary lines
जब किसी प्लेटफॉर्म का इन-बिल्ट AI (जैसे Grok) अवैध सामग्री उत्पन्न करता है, तो वह प्लेटफॉर्म एक निष्क्रिय होस्ट (passive host) से बदलकर एक सक्रिय निर्माता (active creator) बन जाता है, जो कानूनी रूप से उसकी पारंपरिक धारा 79 (Section 79) सुरक्षा को चुनौती देता है।
नए BNS के तहत साइबर अपराध
सेफ हार्बर (safe harbour) सुरक्षा खोने से अब भारतीय न्याय संहिता (BNS) लागू हो जाती है, जो स्पष्ट रूप से संगठित साइबर-अपराधों और डिजिटल अश्लीलता को IPC की तुलना में कहीं अधिक सख्त दंडात्मक दायरे में शामिल करती है।

मुख्य परीक्षा में एक ऐसे प्रश्न की अपेक्षा करें जो इस बात का विश्लेषण करे कि क्या Generative AI और deepfakes के युग में धारा 79 'Safe Harbour' अप्रासंगिक हो गई है।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
- 2013MainsGS3
What are social networking sites and what security implications do these sites present ?
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2023MainsGS3
Introduce the concept of Artificial Intelligence (AI). How does Al help clinical diagnosis? Do you perceive any threat to privacy of the individual in the use of Al in healthcare?
