ओपनएआई रिपोर्ट ने साइबर अपराधों में चैटजीपीटी के दुरुपयोग का विवरण दिया
स्रोत:द हिंदू ↗
क्यों मायने रखता है
साइबर अपराधों, राज्य-प्रायोजित जासूसी और गुप्त प्रभाव संचालनों के लिए जनरेटिव AI का शस्त्रीकरण राष्ट्रीय और वैश्विक सुरक्षा के लिए गंभीर खतरे पैदा करता है। नीति निर्माताओं और सुरक्षा एजेंसियों के लिए लचीले रक्षात्मक ढांचे और नैतिक AI नियमों को विकसित करने हेतु इन कमजोरियों को समझना अत्यंत आवश्यक है।
सारांश
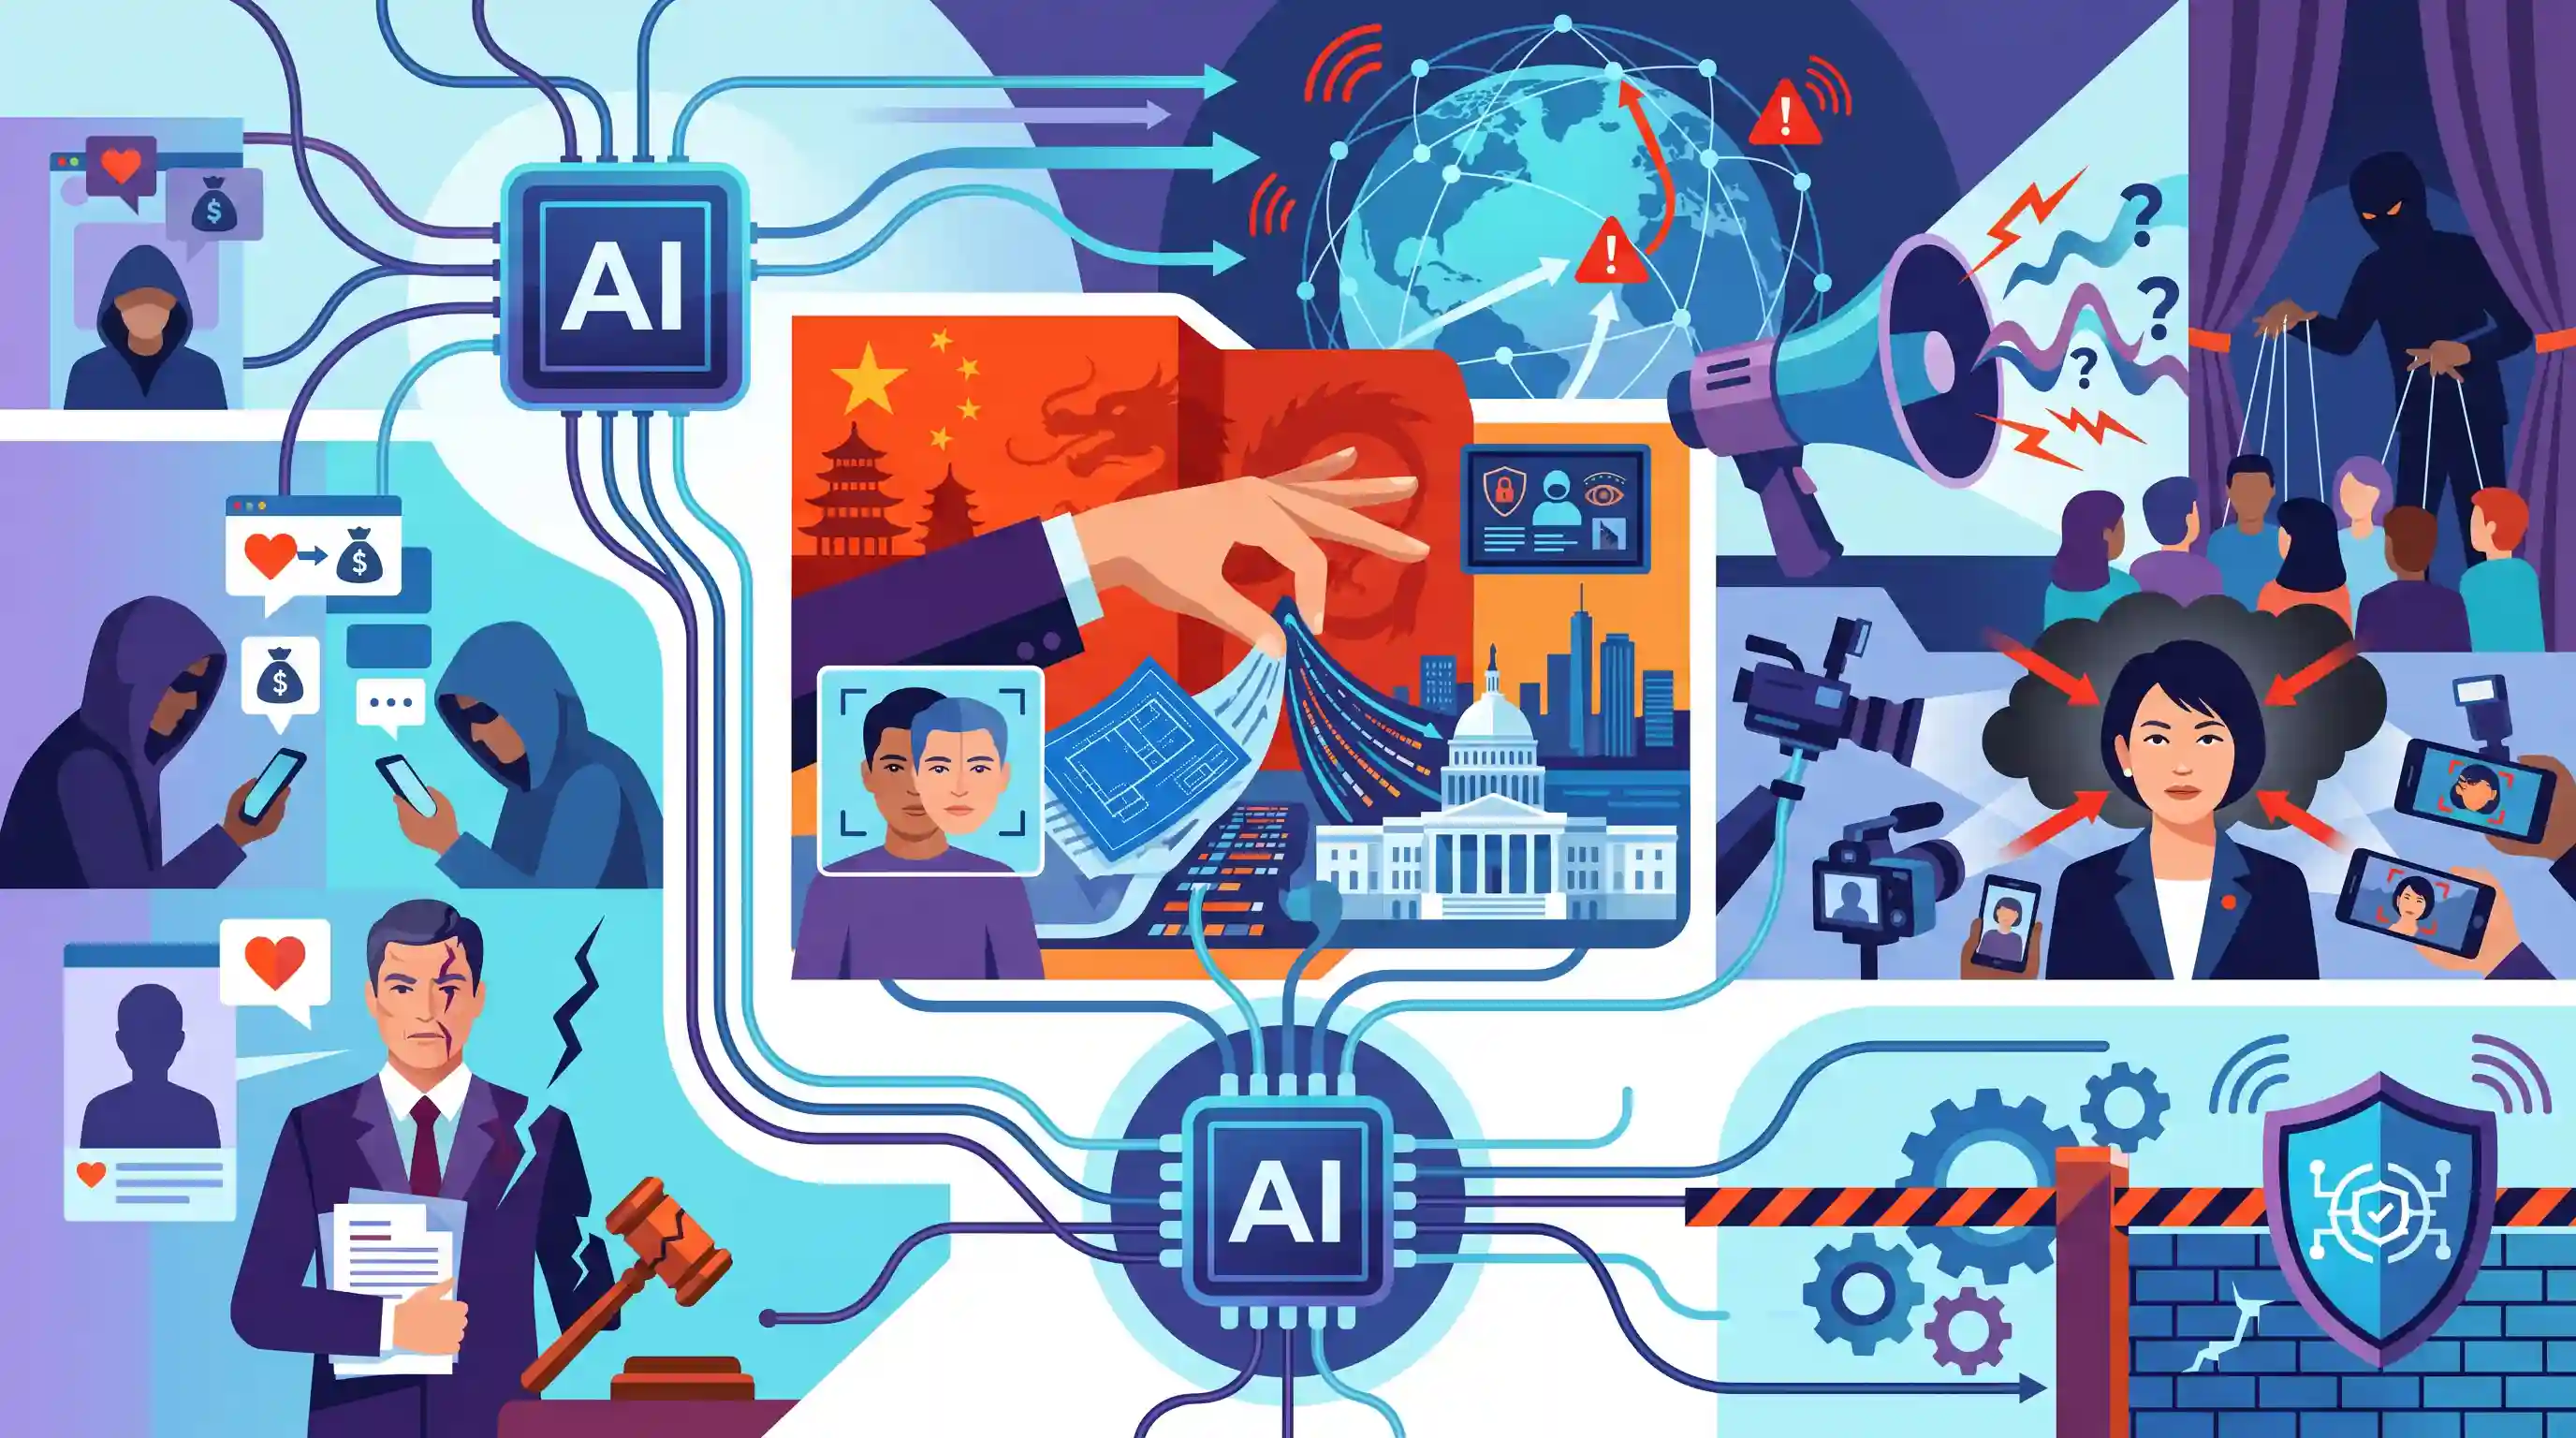
OpenAI की नई थ्रेट रिपोर्ट उसके ChatGPT मॉडल के साइबर अपराधों और राज्य-प्रायोजित जासूसी के लिए किए जा रहे महत्वपूर्ण दुरुपयोग का खुलासा करती है। दुर्भावनापूर्ण तत्वों ने AI का उपयोग डेटिंग स्कैम, फर्जी वकील बनने और भ्रामक संदेश तैयार करने के लिए किया है। विशेष रूप से, चीन से जुड़े खातों ने अमेरिकी नागरिकों और संघीय सुविधाओं पर संवेदनशील खुफिया जानकारी एकत्र करने और 'फेस-स्वैपिंग' तकनीकों की तलाश के लिए इस प्लेटफॉर्म का इस्तेमाल किया। इसके अलावा, AI का उपयोग गुप्त प्रभाव ऑपरेशनों (covert influence operations) में भी किया गया, जैसे जापानी राजनीतिज्ञ साने ताकाइची (Sanae Takaichi) के खिलाफ चलाया गया एक दुष्प्रचार अभियान। यह रिपोर्ट जनरेटिव AI द्वारा बढ़ते वैश्विक सुरक्षा जोखिमों को रेखांकित करती है, जिसमें सीमा पार साइबर जासूसी, दुष्प्रचार (disinformation) और उन्नत AI गवर्नेंस एवं साइबर सुरक्षा फ्रेमवर्क की अनिवार्य आवश्यकता शामिल है।
मुख्य बिंदु
- OpenAI की नवीनतम थ्रेट रिपोर्ट ChatGPT के उस दुरुपयोग को रेखांकित करती है, जिसमें इसका उपयोग डेटिंग स्कैम रचने और धोखाधड़ी के पीड़ितों को निशाना बनाने के लिए फर्जी वकील बनने हेतु किया जा रहा है।
- मुख्य रूप से चीन से जुड़े राज्य-संबद्ध तत्वों ने अमेरिकी नागरिकों, ऑनलाइन मंचों और संघीय भवनों के स्थानों के बारे में संवेदनशील खुफिया जानकारी एकत्र करने के लिए AI मॉडल का उपयोग किया।
- रिपोर्ट चीनी कानून प्रवर्तन संस्थाओं से जुड़े गुप्त प्रभाव अभियानों (covert influence operations) का खुलासा करती है, जिसमें जापानी राजनीतिज्ञ सानाए ताकाइची के खिलाफ चलाया गया एक दुष्प्रचार अभियान (smear campaign) भी शामिल है।
- AI के दुर्भावनापूर्ण अनुप्रयोगों में अमेरिकी राज्य-स्तरीय अधिकारियों को सशुल्क परामर्श (paid consultations) के लिए भ्रामक ईमेल भेजना और फेस-स्वैपिंग (face-swapping) सॉफ्टवेयर की तलाश करना भी शामिल था।
- ये निष्कर्ष साइबर अपराधों की बदलती प्रकृति और AI-सहायता प्राप्त राजकीय जासूसी एवं दुष्प्रचार से निपटने के लिए मजबूत ढांचे की तत्काल आवश्यकता को रेखांकित करते हैं।
महत्वपूर्ण शब्द
जेनरेटिव एआई (GenAI)

ChatGPT जैसे आर्टिफिशियल इंटेलिजेंस सिस्टम, जो यूजर प्रॉम्ट्स के आधार पर टेक्स्ट, इमेज और ऑडियो सहित हाइपर-रियलिस्टिक कंटेंट बनाने में सक्षम हैं।
UPSC context
GS-III: विज्ञान एवं प्रौद्योगिकी और आंतरिक सुरक्षा। 'दोहरे उपयोग' (dual-use) वाले तकनीकी जोखिमों और राष्ट्रीय सुरक्षा ढांचे पर उनके प्रभाव का परीक्षण करता है।
राज्य-प्रायोजित जासूसी
विदेशी प्रणालियों में घुसपैठ करने, बौद्धिक संपदा चुराने या संवेदनशील संघीय डेटा एकत्र करने के लिए सरकारों द्वारा संचालित या वित्तपोषित साइबर-इंटेलिजेंस गतिविधियाँ।
UPSC context
GS-III: आंतरिक सुरक्षा। हाइब्रिड वारफेयर और सीमा पार साइबर खतरों में राज्य अभिकर्ताओं की भूमिका का मूल्यांकन करता है।
प्रच्छन्न प्रभाव ऑपरेशंस (IO)
डिजिटल उपकरणों का उपयोग करने वाले ऐसे रणनीतिक और भ्रामक अभियान, जिनका उद्देश्य वास्तविक पहचान को गुप्त रखते हुए जनमत में हेरफेर करना या राजनीतिक परिणामों को प्रभावित करना होता है।
UPSC context
GS-III: आंतरिक सुरक्षा। लोकतांत्रिक स्थिरता और सामाजिक एकजुटता के लिए चुनौतियों के रूप में दुष्प्रचार और मनोवैज्ञानिक युद्ध के प्रति जागरूकता का परीक्षण करता है।
AI गवर्नेंस
कानूनी और नैतिक ढांचा जिसमें AI के सुरक्षित और जिम्मेदार विकास को सुनिश्चित करने के लिए बनाए गए विनियम, मानक और संस्थागत तंत्र शामिल हैं।
UPSC context
GS-II/III: शासन और विज्ञान एवं प्रौद्योगिकी (S&T)। नीति कार्यान्वयन, प्रौद्योगिकी में नैतिकता और भारत के DPDP अधिनियम जैसे ढांचों की पर्याप्तता पर केंद्रित।
OpenAI
एक अमेरिकी AI अनुसंधान संगठन और कंपनी जिसने ChatGPT विकसित किया है; वैश्विक AI खतरों के परिदृश्य (threat landscapes) को समझने के लिए इसकी सुरक्षा रिपोर्ट महत्वपूर्ण हैं।
UPSC context
GS-III: विज्ञान एवं प्रौद्योगिकी। अंतरराष्ट्रीय सुरक्षा मानदंडों और मानकों पर वैश्विक तकनीकी दिग्गजों के प्रभाव पर नज़र रखने के लिए प्रासंगिक।
साइबर सुरक्षा
हार्डवेयर, सॉफ्टवेयर और डेटा सहित इंटरनेट से जुड़ी प्रणालियों को साइबर हमलों, अनधिकृत पहुंच और डिजिटल व्यवधान से सुरक्षित रखने की प्रक्रिया।
UPSC context
GS-III: आंतरिक सुरक्षा। पाठ्यक्रम का एक मुख्य विषय जो उभरते डिजिटल खतरों और राष्ट्रीय रक्षा रणनीतियों के ज्ञान का परीक्षण करता है।
प्रारंभिक ट्रैप
जेनेरेटिव AI प्लेटफॉर्म महत्वपूर्ण बुनियादी ढांचे पर जीरो-डे साइबर हमलों को अंजाम देने के लिए स्वायत्त रूप से कार्य करते हैं।
वर्तमान LLMs स्वतंत्र रूप से सुरक्षा उल्लंघनों (breaches) को अंजाम देने वाले स्वायत्त हमलावर वाहकों (autonomous attack vectors) के बजाय मानवीय कर्ताओं (जैसे रेकी और फिशिंग के लिए) के लिए 'फोर्स मल्टीप्लायर' (force multipliers) के रूप में कार्य करते हैं। इसमें अभी भी 'ह्यूमन-इन-द-लूप' (human-in-the-loop) की आवश्यकता बनी हुई है।
संबंधित अवधारणाएँ
भारतीय कानूनी ढांचा डीपफेक और AI दुष्प्रचार को कैसे विनियमित करता है?
- आईटी अधिनियम 2000: धारा 66D (प्रतिरूपण द्वारा धोखाधड़ी) और 67 (अश्लील सामग्री का प्रसारण) दुर्भावनापूर्ण डिजिटल हेरफेर के खिलाफ लागू की जाती हैं।
- IT नियम 2021: सोशल मीडिया मध्यस्थों (social media intermediaries) के लिए रिपोर्ट किए गए डीपफेक और प्रतिरूपण (impersonation) सामग्री को 24 घंटे के भीतर हटाना अनिवार्य बनाता है।
- BNS 2023: जालसाजी, मानहानि और पहचान की चोरी से संबंधित व्यापक प्रावधान AI-जनित धोखाधड़ी वाले संचार पर लागू होते हैं।
राज्य-प्रायोजित साइबर युद्ध के प्राथमिक तरीके क्या हैं?
- एडवांस्ड पर्सिस्टेंट थ्रेट्स (Advanced Persistent Threats): विदेशी सरकारों और क्रिटिकल इंफ्रास्ट्रक्चर को लक्षित करने वाले लंबे समय तक चलने वाले और गुप्त नेटवर्क ब्रीच, जिनका उद्देश्य निरंतर खुफिया जानकारी एकत्र करना है।
- संज्ञानात्मक युद्ध (Cognitive Warfare): जनमत में हेरफेर करने, संस्थानों को कमजोर करने और विदेशी राजनीतिक प्रक्रियाओं को प्रभावित करने के लिए सूचना प्लेटफार्मों और AI का हथियारीकरण करना।
- डिजिटल टोही: कमजोरियों की पहचान करने और कर्मियों के स्थानों का मानचित्रण करने के लिए वैश्विक संघीय नेटवर्क की स्वचालित स्कैनिंग और निगरानी।
अंतर-विषय पैटर्न
GenAI और चुनावी सुरक्षा
दुष्प्रचार अभियान (जैसे साने ताकाइची के खिलाफ) चुनावों को प्रभावित करने वाले डीपफेक पर वैश्विक चिंताओं को दर्शाते हैं, जो GS-3 के AI खतरों को GS-2 के चुनावी सुधारों और जनप्रतिनिधित्व अधिनियम (Representation of the People Act) से जोड़ते हैं।
वैश्विक AI गवर्नेंस की कमी
अमेरिका-आधारित LLMs का उपयोग करके राज्य-प्रायोजित जासूसी एक सार्वभौमिक AI संधि के अभाव को रेखांकित करती है, जो भारत जैसे देशों को डेटा सुरक्षित करने के लिए संप्रभु AI बुनियादी ढांचे (जैसे AIRAWAT) की ओर प्रेरित कर रही है।

GenAI के माध्यम से 'cognitive warfare' पर GS-3 Mains के प्रश्न, या LLM खतरों को CERT-In के साइबर सुरक्षा निर्देशों से जोड़ने वाले Prelims MSQ की अपेक्षा करें।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2023MainsGS3
Introduce the concept of Artificial Intelligence (AI). How does Al help clinical diagnosis? Do you perceive any threat to privacy of the individual in the use of Al in healthcare?
- 2016MainsGS3
Use of Internet and social media by non-state actors for subversive activities is a major security concern. How have these been misused in the recent past? Suggest effective guidelines to curb the above threat.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
