EU सोशल मीडिया आयु प्रतिबंध और बाल संरक्षण
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
यह लेख UPSC के लिए अत्यधिक प्रासंगिक है क्योंकि डिजिटल युग में बच्चों द्वारा सामना की जाने वाली चुनौतियाँ सार्वजनिक नीति (जैसा कि NCPCR पर हाल के मुख्य परीक्षा GS2 प्रश्नों में देखा गया है) में चर्चा का एक प्रमुख बिंदु हैं। यूरोपीय संघ का 'सेफ बाय डिजाइन' मॉडल और सबूत पेश करने की जिम्मेदारी (burden of proof) को प्लेटफॉर्मों पर स्थानांतरित करना महत्वपूर्ण नीतिगत खाके प्रदान करते हैं, जिनका उपयोग भारतीय विधायक डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम, 2023 और आगामी डिजिटल इंडिया अधिनियम के तहत नियम तैयार करते समय कर सकते हैं। यह प्रौद्योगिकी नैतिकता, बाल विकासात्मक मनोविज्ञान और वैश्विक तकनीकी शासन के महत्वपूर्ण अंतर्संबंधों को भी संबोधित करता है।
सारांश
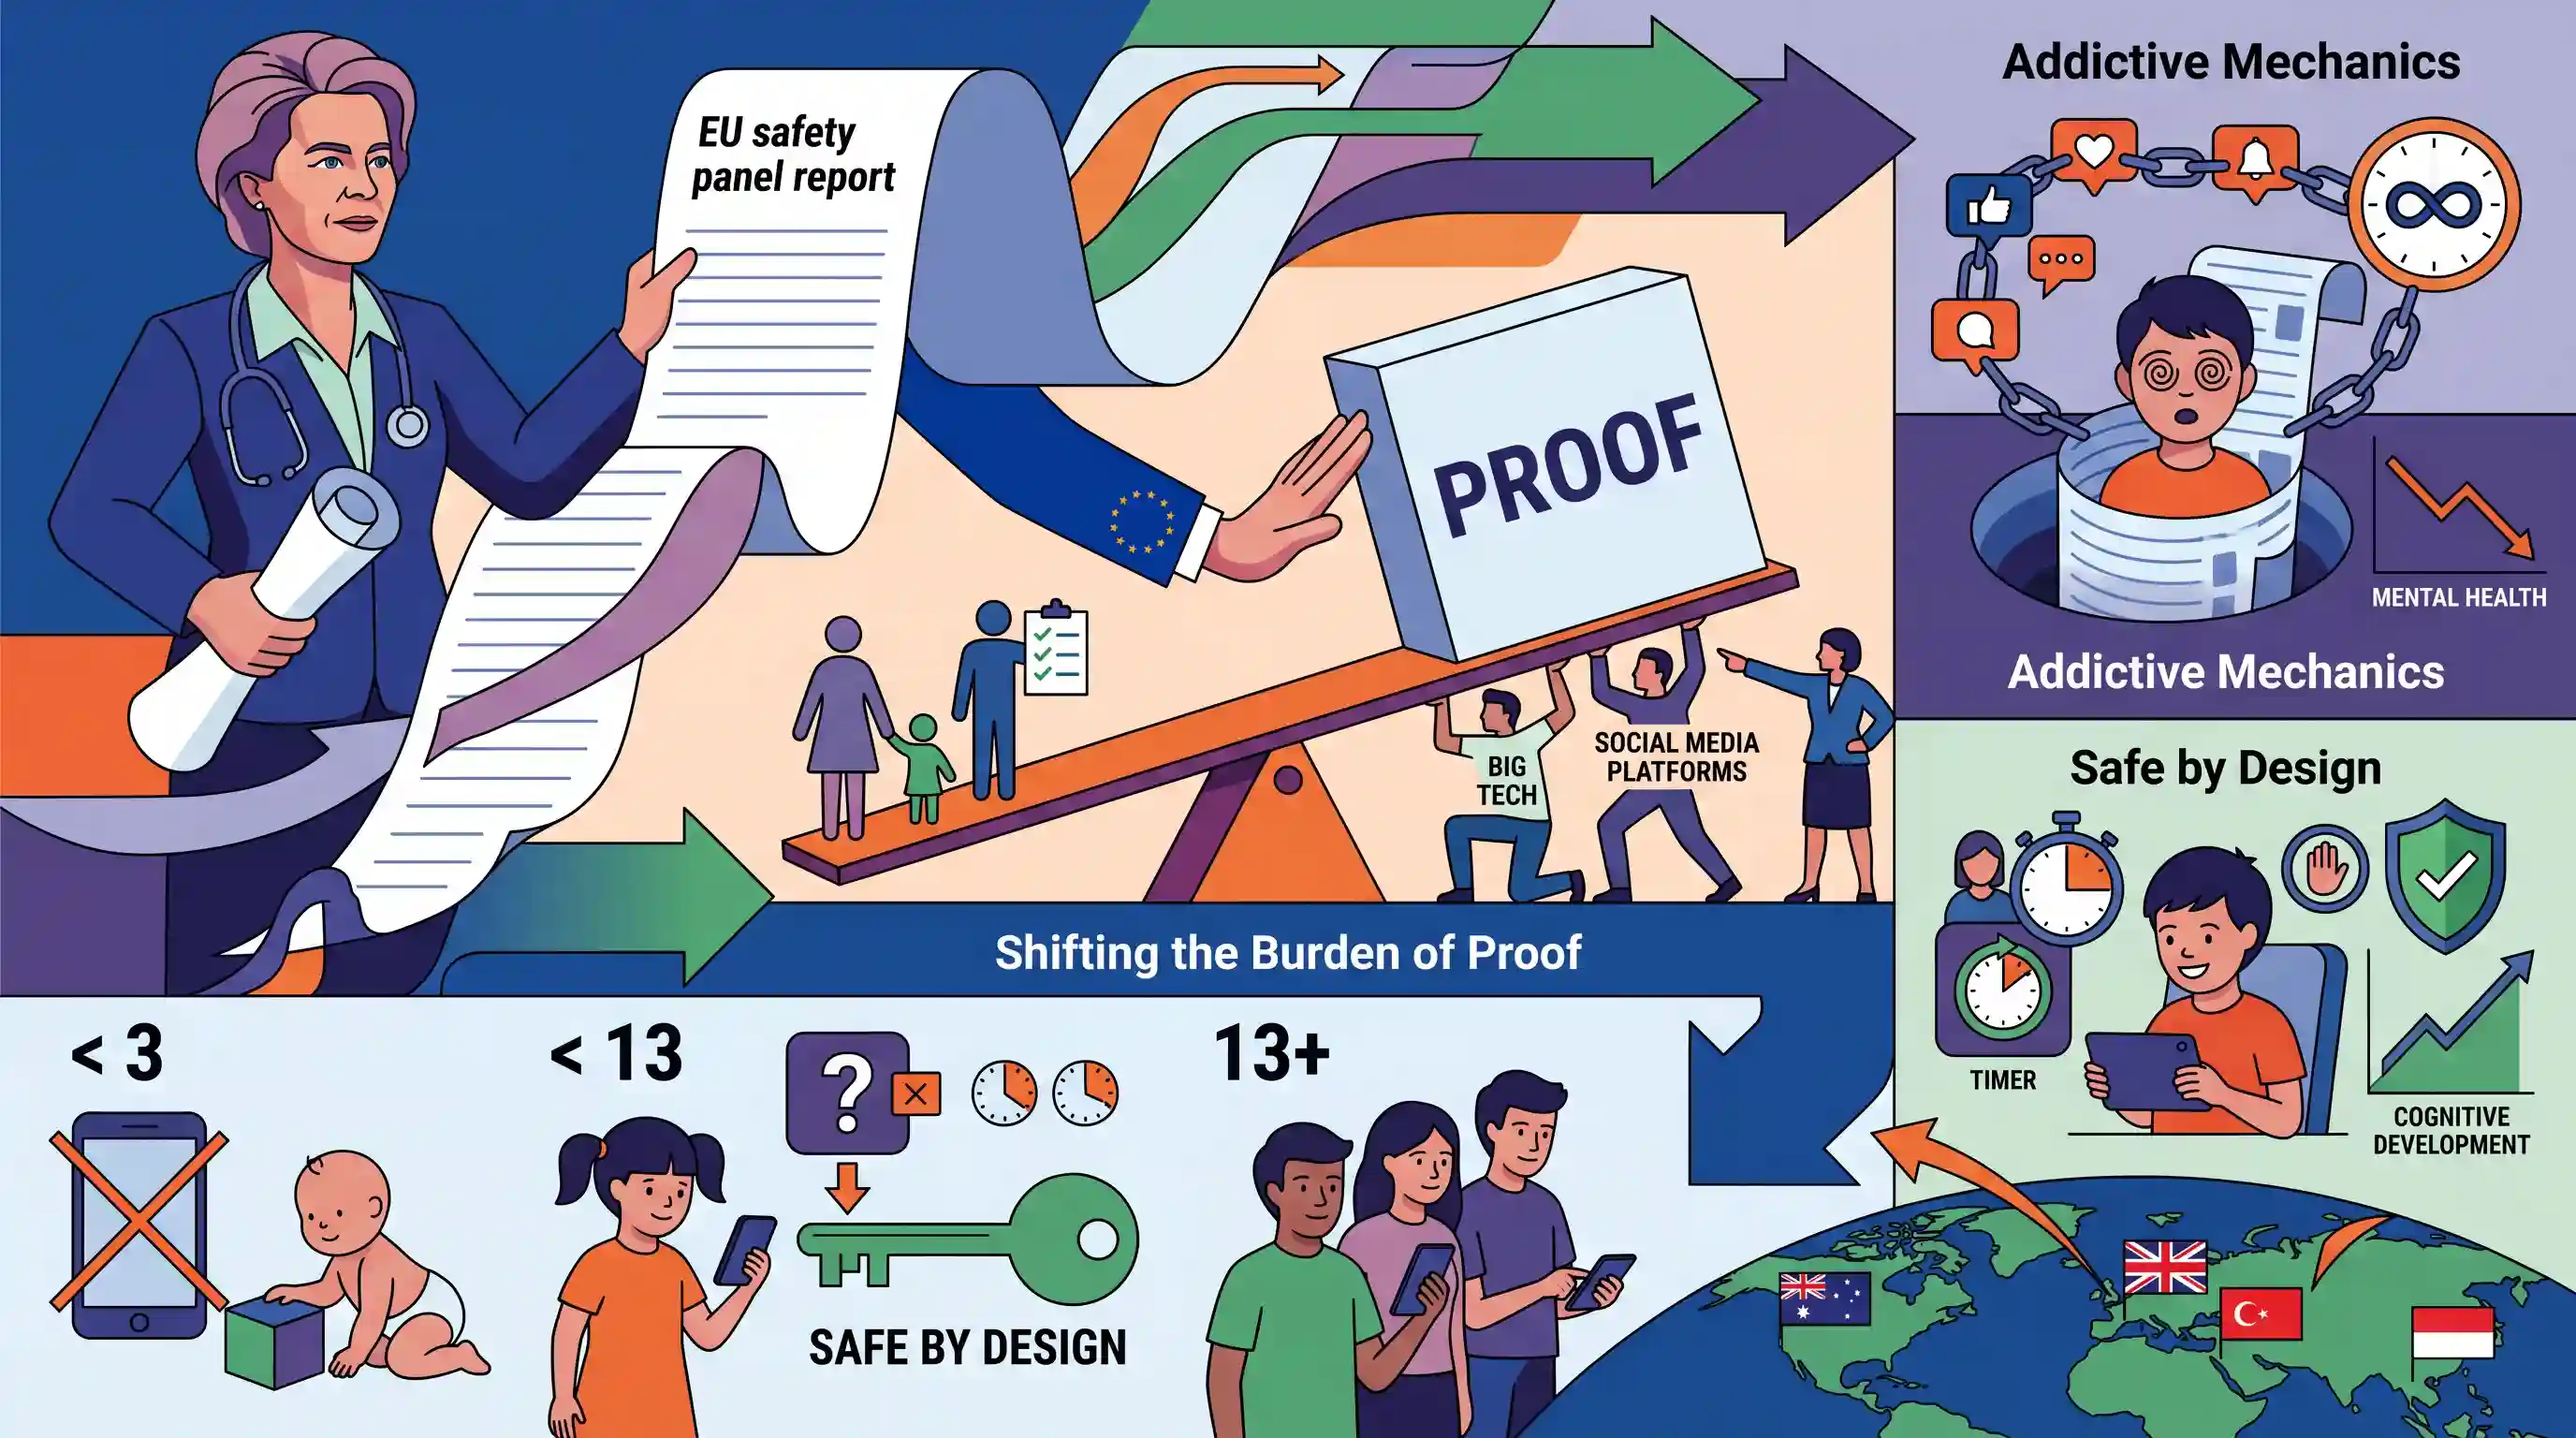
यूरोपीय आयोग (European Commission) की अध्यक्ष उर्सुला वॉन डेर लेयन ने यूरोपीय संघ (EU) के एक सुरक्षा पैनल की रिपोर्ट के आधार पर, सोशल मीडिया तक बच्चों की पहुंच को सीमित करने वाले प्रस्तावित नियमों का समर्थन किया है। यह रिपोर्ट 13 वर्ष से कम उम्र के बच्चों के लिए सोशल मीडिया तक पहुंच को प्रतिबंधित करने की सिफारिश करती है, जब तक कि तकनीकी कंपनियां यह साबित न कर दें कि उनके प्लेटफॉर्म 'सेफ बाय डिजाइन' (संरचनात्मक रूप से सुरक्षित) हैं—यह कदम प्रभावी रूप से साबित करने की जिम्मेदारी को माता-पिता और नियामकों से हटाकर स्वयं प्लेटफॉर्मों पर डालता है। यह रिपोर्ट तीन साल से कम उम्र के बच्चों के लिए स्क्रीन टाइम पर पूरी तरह से प्रतिबंध लगाने, 'इन्फिनिट स्क्रॉलिंग' जैसी लत लगाने वाली प्रवृत्तियों को रोकने और बड़ी उम्र के नाबालिगों के लिए चरणबद्ध पहुंच (phased access) की भी वकालत करती है। यह पहल नाबालिगों के मानसिक स्वास्थ्य और संज्ञानात्मक विकास को डिजिटल नुकसान से बचाने के लिए ऑस्ट्रेलिया, यूके, तुर्की और इंडोनेशिया जैसे देशों में पेश किए गए वैश्विक उपायों को दर्शाती है।
मुख्य बिंदु
- यूरोपीय आयोग (European Commission) की अध्यक्ष उर्सुला वॉन डेर लेयन ने एक विशेष EU सुरक्षा पैनल की सिफारिशों के बाद, बच्चों के लिए सोशल मीडिया पर आयु प्रतिबंध और सीमाएं लगाने का समर्थन किया है।
- यूरोपीय संघ (EU) के विशेष पैनल ने 13 वर्ष से कम उम्र के बच्चों के लिए सोशल मीडिया के उपयोग पर तब तक प्रतिबंध लगाने की सिफारिश की है, जब तक कि तकनीकी प्लेटफॉर्म यह साबित न कर दें कि उनकी सेवाएं सुरक्षित हैं।
- यह प्रस्ताव 'सेफ बाय डिजाइन' (safe by design) दृष्टिकोण की वकालत करता है, जिससे सबूत पेश करने का दायित्व माता-पिता, बच्चों या नियामकों के बजाय डिजिटल प्लेटफॉर्मों और तकनीकी कंपनियों पर आ जाता है।
- 'इनफिनिट स्क्रॉलिंग' (infinite scrolling) जैसे व्यसनकारी प्लेटफॉर्म डिज़ाइन तत्वों को महत्वपूर्ण विशेषताओं के रूप में रेखांकित किया गया है, जिन्हें सक्रिय रूप से विनियमित करने या हटाने की आवश्यकता है।
- पैनल ने तीन वर्ष से कम उम्र के बच्चों के लिए स्क्रीन टाइम शून्य रखने और 13 वर्ष से अधिक उम्र के बच्चों के लिए धीरे-धीरे, चरणबद्ध तरीके से पहुंच प्रतिबंधित करने की सिफारिश की।
- यह एक बढ़ते वैश्विक नियामक रुझान के अनुरूप है, जिसमें ऑस्ट्रेलिया, यूके, तुर्की और इंडोनेशिया जैसे देश 15 या 16 वर्ष से कम उम्र के नाबालिगों के लिए सोशल मीडिया के उपयोग पर प्रतिबंध/प्रतिबंधों को पारित या प्रस्तावित कर रहे हैं।
महत्वपूर्ण शब्द
यूरोपीय आयोग (European Commission)

यूरोपीय संघ (EU) की कार्यकारी शाखा जो कानून का प्रस्ताव करने, निर्णयों को लागू करने, EU संधियों को बनाए रखने और संघ के दैनिक प्रशासनिक कार्यों के प्रबंधन के लिए जिम्मेदार है।
UPSC context
GS-II (अंतरराष्ट्रीय संबंध): डिजिटल गवर्नेंस और अंतरराष्ट्रीय नियामक मानकों को प्रभावित करने वाले महत्वपूर्ण क्षेत्रीय समूह और वैश्विक निकाय।
यूरोपीय संघ
यूरोपीय देशों का एक राजनीतिक और आर्थिक संघ जो साझा नीतियां स्थापित करता है, एकीकरण को बढ़ावा देता है, और डिजिटल तकनीक, गोपनीयता (प्राइवेसी) तथा आर्थिक व्यापार में प्रभावशाली वैश्विक नियामक मानक निर्धारित करता है।
UPSC context
GS-II (अंतरराष्ट्रीय संबंध): क्षेत्रीय समूह, वैश्विक मानक-निर्धारण निकाय, और भारत के व्यापार व डेटा संप्रभुता को प्रभावित करने वाली अंतरराष्ट्रीय नीतियां।
Digital Services Act
यूरोपीय संघ का एक ऐतिहासिक नियमन जो ऑनलाइन मंचों को सामग्री मॉडरेशन, एल्गोरिद्मिक पारदर्शिता, प्रणालीगत जोखिमों और ऑनलाइन नाबालिगों की सुरक्षा के लिए जवाबदेह बनाता है।
UPSC context
GS-III (साइबर सुरक्षा और तकनीकी शासन) और GS-II (राजव्यवस्था): बिग टेक का विनियमन, सोशल मीडिया के नुकसान और डिजिटल अधिकार।
सेफ बाई डिजाइन (Safe by Design)
एक इंजीनियरिंग और नियामक दृष्टिकोण जिसमें प्रौद्योगिकी कंपनियों को मुद्दों का बाद में समाधान करने के बजाय अपने उत्पादों के बुनियादी ढांचे (foundational architecture) में सुरक्षा, गोपनीयता और जोखिम-न्यूनीकरण उपायों को सक्रिय रूप से एकीकृत करने की आवश्यकता होती है।
UPSC context
GS-III (विज्ञान और प्रौद्योगिकी) और GS-II (शासन): प्रौद्योगिकी नीति, AI और एल्गोरिदम में नैतिकता, और डिजिटल उपभोक्ता सुरक्षा।
General Data Protection Regulation
यूरोपीय संघ का एक व्यापक डेटा संरक्षण कानून जो यह नियंत्रित करता है कि व्यक्तिगत डेटा को कैसे एकत्र, संग्रहीत और संसाधित (process) किया जाता है, और यह गोपनीयता अधिकारों के लिए एक वैश्विक मानक स्थापित करता है।
UPSC context
GS-II (शासन व्यवस्था) और GS-III (साइबर सुरक्षा): डेटा गोपनीयता के लिए ढांचे, व्यक्तियों के अधिकार और भारत के DPDP Act का तुलनात्मक विश्लेषण।
प्रारंभिक ट्रैप
भारत के DPDP अधिनियम के तहत, नाबालिगों की ट्रैकिंग और उनके लिए लक्षित विज्ञापन (targeted advertising) की अनुमति है यदि माता-पिता की स्पष्ट सहमति प्राप्त कर ली जाए।
DPDP अधिनियम, 2023 की धारा 9, माता-पिता की सहमति के बावजूद, नाबालिगों की ट्रैकिंग या लक्षित विज्ञापन (targeted advertising) पर एक पूर्ण, गैर-छूट योग्य वैधानिक निषेध लागू करती है।
संबंधित अवधारणाएँ
भारत के DPDP अधिनियम 2023 के तहत बच्चों के डेटा की सुरक्षा के लिए वैधानिक ढांचा क्या है?
- आयु सीमा: एक बच्चे को ऐसे किसी भी व्यक्ति के रूप में परिभाषित करता है जिसने 18 वर्ष की आयु पूरी नहीं की है, जो कई पश्चिमी कानूनों की तुलना में एक उच्च सीमा निर्धारित करता है।
- अभिभावकों की सहमति: किसी बच्चे के किसी भी व्यक्तिगत डेटा को प्रोसेस करने से पहले सत्यापन योग्य माता-पिता की सहमति (या कानूनी अभिभावक की सहमति) प्राप्त करना अनिवार्य बनाता है।
- पूर्ण प्रतिबंध: ट्रैकिंग/लक्षित विज्ञापनों (targeted ads) के साथ-साथ, ऐसे प्रसंस्करण (processing) को सख्त रूप से प्रतिबंधित करता है जिससे बच्चे के कल्याण पर प्रतिकूल प्रभाव पड़ने की संभावना हो।
'डार्क पैटर्न्स' (Dark Patterns) क्या हैं और भारत इन्हें कैसे विनियमित करता है?
- परिभाषा: भ्रामक UX/UI डिज़ाइन प्रथाएं (जैसे, इनफिनिट स्क्रॉलिंग, जबरन कार्रवाई) जिनका उपयोग उपयोगकर्ताओं को उनके सर्वोत्तम हित के विरुद्ध कार्रवाई करने के लिए गुमराह करने के लिए किया जाता है।
- भारतीय विनियमन: केंद्रीय उपभोक्ता संरक्षण प्राधिकरण (CCPA) ने 2023 में दिशा-निर्देश जारी कर अनुचित व्यापार प्रथाओं के तहत 13 विशिष्ट डार्क पैटर्न्स (dark patterns) को प्रतिबंधित कर दिया था।
- सिस्टेमिक हार्म (Systemic Harm): वे व्यवस्थित रूप से संज्ञानात्मक कमजोरियों (cognitive vulnerabilities) का फायदा उठाते हैं, जिससे नाबालिगों में स्क्रीन की लत और मानसिक स्वास्थ्य में गिरावट आती है।
अंतर-विषय पैटर्न
प्लेटफ़ॉर्म की जवाबदेही बनाम उपयोगकर्ता की ज़िम्मेदारी
'सेफ बाइ डिजाइन' (डिजाइन द्वारा सुरक्षित) मॉडलों की ओर वैश्विक झुकाव नाबालिगों की सुरक्षा के नियामक और कानूनी बोझ को माता-पिता से हटाकर बिग टेक (Big Tech) पर डालता है, जो डिजिटल न्यायशास्त्र में कॉर्पोरेट दायित्व को नए सिरे से परिभाषित करता है।
अनुच्छेद 21 के तहत अधिकार के रूप में डिजिटल वेल-बीइंग (Digital Well-being)
एल्गोरिद्मिक फीचर्स (जैसे कि इनफिनिट स्क्रॉल) के मानसिक स्वास्थ्य पर पड़ने वाले प्रभावों को तेजी से अनुच्छेद 21 के तहत स्वास्थ्य के अधिकार के उल्लंघन के रूप में देखा जा रहा है, जो बाल मनोविज्ञान को संवैधानिक कानून से जोड़ता है।

भारत के सख्त 18 वर्ष से कम आयु वाले DPDP बाल संरक्षणों बनाम वैश्विक 16/13 वर्ष से कम की सीमाओं का तुलनात्मक विश्लेषण 2026 तक GS-2/GS-3 में पूछे जाने की अत्यधिक संभावना है।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2025MainsGS2
The National Commission for Protection of Child Rights has to address the challenges faced by children in the digital era. Examine the existing policies and suggest measures the Commission can initiate to tackle the issue.
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
