सरकार और PSUs को सेवा देने वाली फर्म की सुरक्षा कुंजी लीक
स्रोत:द हिंदू ↗
क्यों मायने रखता है
यह घटना तीसरी पार्टी के वेंडर और निजी संस्थाओं द्वारा संवेदनशील सरकारी डिजिटल बुनियादी ढाचे के प्रबंधन से उत्पन्न होने वाले प्रणालीगत जोखिमों को रेखांकित करती है, जो भारत की आंतरिक सुरक्षा और साइबर-रेजिलिएंसी रणनीति का एक महत्वपूर्ण फोकस क्षेत्र है।
सारांश
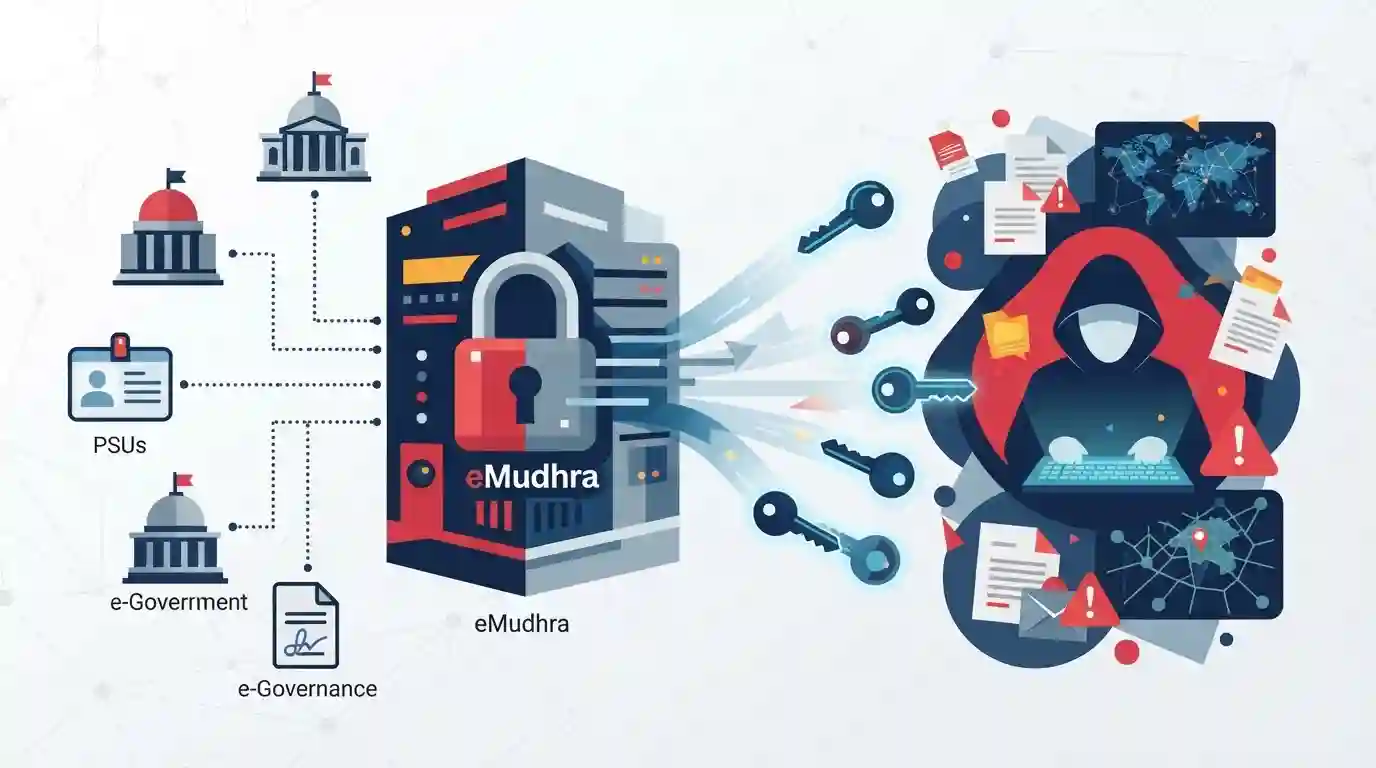
सरकारी संस्थाओं और पीएसयू द्वारा भारी मात्रा में उपयोग किए जाने वाले प्रमुख डिजिटल हस्ताक्षर और सुरक्षा समाधान प्रदाता, eMudhra की आठ वेब सुरक्षा कुंजियाँ लीक हो गई हैं, जिससे महत्वपूर्ण डिजिटल बुनियादी ढाँचे की सुरक्षा, डेटा गोपनीयता और साइबर खतरों के प्रति संवेदनशीलता को लेकर बड़ी चिंताएँ पैदा हो गई हैं।
मुख्य बिंदु
- सरकारी एजेंसियों और सार्वजनिक क्षेत्र के उपक्रमों (PSUs) द्वारा उपयोग किए जाने वाले प्रमुख डिजिटल हस्ताक्षर प्रदाता 'ईमुद्रा' (eMudhra) से संबंधित आठ वेब सुरक्षा कुंजियाँ (security keys) लीक हो गईं।
- यह लीक सरकारी अंगों द्वारा उपयोग किए जाने वाले महत्वपूर्ण डिजिटल बुनियादी ढांचे और पहचान प्रबंधन प्रणालियों में कमजोरियों को उजागर करता है।
- सरकारी बुनियादी ढाँचे को सेवा देने वाले निजी विक्रेताओं में साइबर जासूसी और सुरक्षा चूकों के बढ़ते खतरे को रेखांकित करता है।
- सख्त साइबर सुरक्षा अनुपालन, ऑडिट और मजबूत डेटा संरक्षण ढांचे की आवश्यकता पर जोर देता है।
महत्वपूर्ण शब्द
ईमुद्रा

एक लाइसेंस प्राप्त भारतीय प्रमाणन प्राधिकरण (certifying authority) जो सरकारी विभागों, PSU और उद्यमों द्वारा भरोसेमंद डिजिटल हस्ताक्षर, ट्रस्ट सेवाएँ और ई-साइन समाधान प्रदान करता है।
UPSC context
GS पेपर III: आंतरिक सुरक्षा (साइबर सुरक्षा, महत्वपूर्ण बुनियादी ढांचा संरक्षण और ई-शासन कमजोरियां)।
Cert-In
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत भारत की राष्ट्रीय नोडल एजेंसी जो साइबर सुरक्षा की घटनाओं पर प्रतिक्रिया देने और एडवाइजरी जारी करने के लिए जिम्मेदार है।
UPSC context
GS पेपर III: आंतरिक सुरक्षा (संस्थागत ढाँचे, साइबर घटना प्रतिक्रिया, और राष्ट्रीय डिजिटल सुरक्षा)।
संबंधित अवधारणाएँ
IT Act, 2000 के तहत CERT-In की वैधानिक शक्तियाँ (statutory powers) और अधिदेश (mandate) क्या हैं?
- वैधानिक आधार: IT अधिनियम, 2000 की धारा 70B के तहत कंप्यूटर सुरक्षा घटनाओं से निपटने के लिए राष्ट्रीय नोडल एजेंसी के रूप में स्थापित।
- मुख्य अधिदेश: साइबर सुरक्षा घटनाओं पर जानकारी एकत्र करने, उसका विश्लेषण करने और उसे प्रसारित करने तथा संवेदनशीलता (वल्नरेबिलिटी) चेतावनी जारी करने के लिए अधिकृत।
- इंसिडेंट डायरेक्शन: सेवा प्रदाताओं, मध्यवर्तियों और डेटा केंद्रों को कार्रवाई करने या जानकारी प्रदान करने के लिए अनिवार्य निर्देश जारी करने का अधिकार प्राप्त है।
अंतर-विषय पैटर्न
पब्लिक-प्राइवेट पार्टनरशिप और साइबर वल्नरेबिलिटीज
ई-गवर्नेंस के लिए निजी विक्रेताओं पर निर्भरता सार्वजनिक बुनियादी ढांचे को सप्लाई चेन साइबर हमलों के प्रति उजागर करती है, जिससे IT अधिनियम के तहत विधिक निगरानी की परीक्षा होती है।
क्रिटिकल इन्फ्रास्ट्रक्चर एंड नेशनल सिक्योरिटी स्ट्रेटेजी
सरकारी प्रणालियों में सेध लगे क्रिप्टोग्राफिक कीज़ (कुंजियाँ), डेटा सुरक्षा कानून, राष्ट्रीय साइबर सुरक्षा रणनीति और तीसरे पक्ष के जोखिम के अंतर्संबंध को उजागर करते हैं।

IT Act 70B के तहत CERT-In की वैधानिक शक्तियों और ई-गवर्नेंस में थर्ड-पार्टी वेंडर के जोखिमों को एक बहु-कथनात्मक (multi-statement) प्रश्न में जोड़े जाने की संभावना है।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2022MainsGS3
What are the different elements of cyber security ? Keeping in view the challenges in cyber security, examine the extent to which India has successfully developed a comprehensive National Cyber Security Strategy.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
