भारतीय रिजर्व बैंक ने डिजिटल धोखाधड़ी पीड़ितों के लिए मुआवजे का प्रस्ताव रखा
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
यह लेख डिजिटल बैंकिंग धोखाधड़ी के प्रति RBI के नियामक दृष्टिकोण में एक बड़े बदलाव को रेखांकित करता है, जो सख्त 'customer liability' मॉडल से हटकर बेहतर उपभोक्ता संरक्षण की ओर बढ़ रहा है। यह GS-3 (Economy और Cybersecurity) के लिए महत्वपूर्ण है क्योंकि यह डिजिटल सार्वजनिक बुनियादी ढांचे को सुरक्षित करने की चुनौतियों और परिष्कृत साइबर खतरों के युग में बैंकों द्वारा अपने संस्थागत धोखाधड़ी-निवारण तंत्र को अपग्रेड करने की आवश्यकता को दर्शाता है।
सारांश
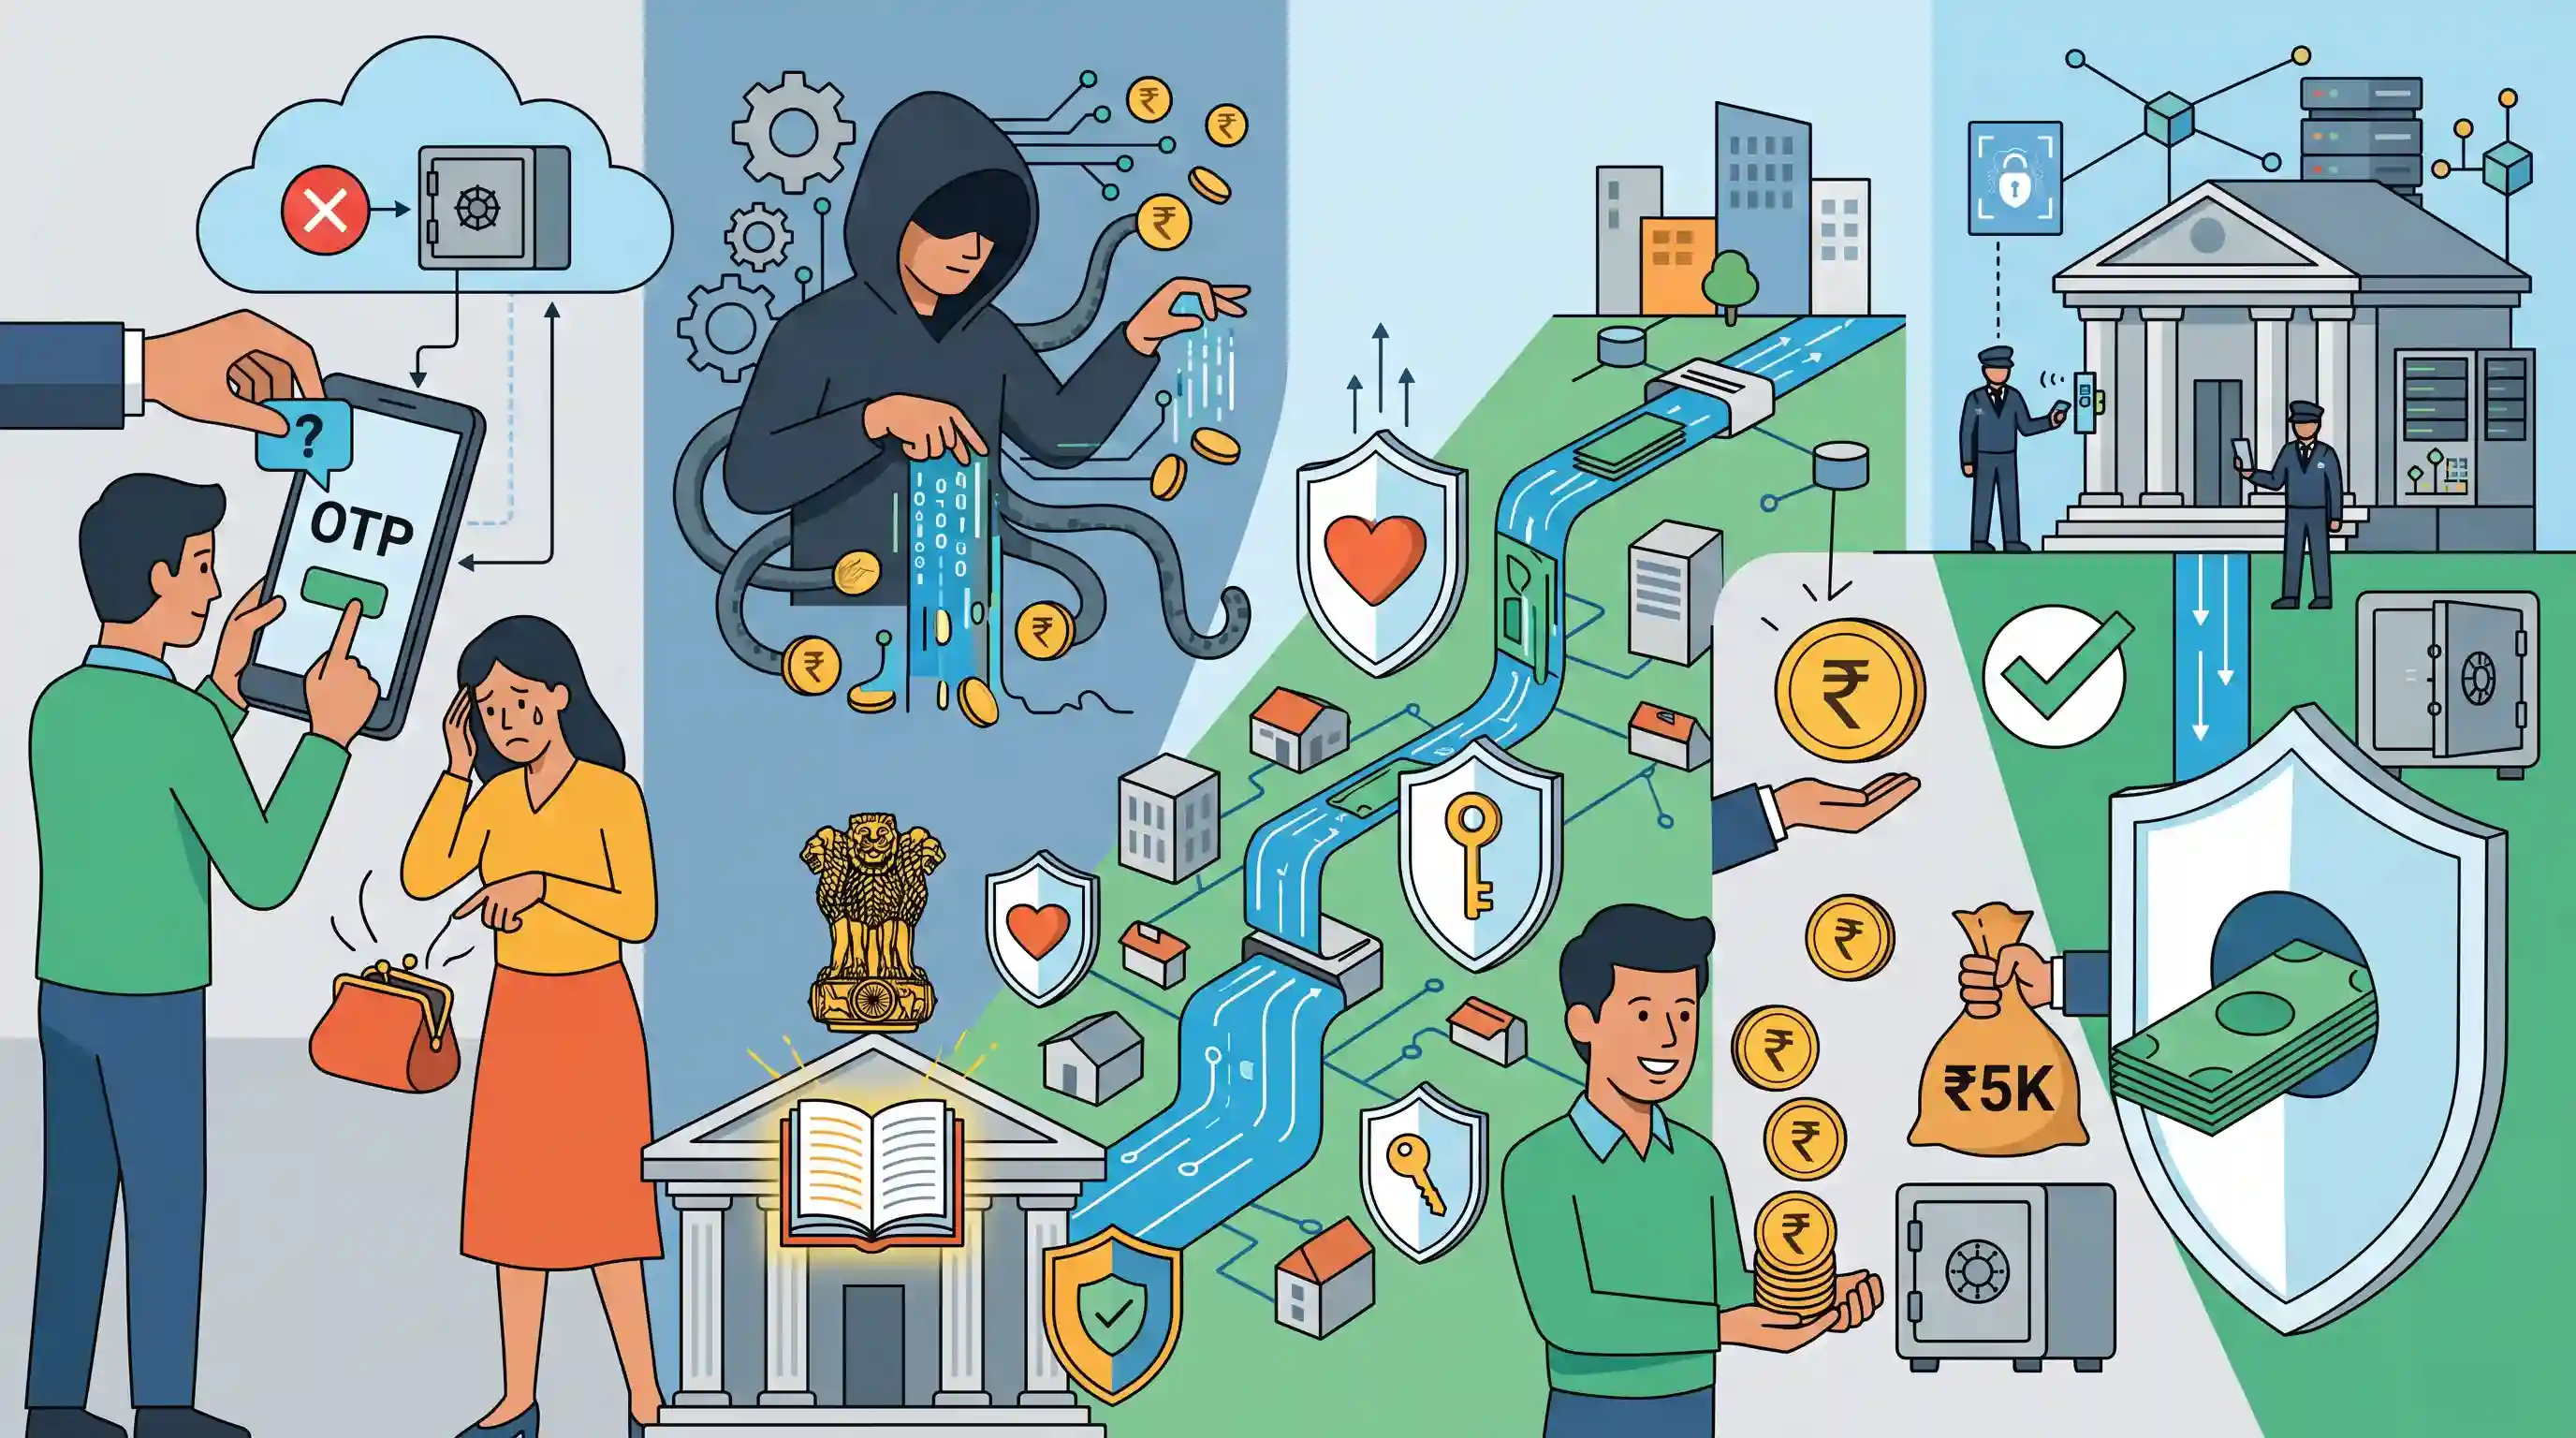
भारतीय रिजर्व बैंक (RBI) डिजिटल बैंकिंग धोखाधड़ी के पीड़ितों के लिए एक नया मुआवजा ढांचा पेश करने की योजना बना रहा है, जिसमें ग्राहक द्वारा अनजाने में अपना वन-टाइम पासवर्ड (OTP) साझा करने के मामलों में भी 25,000 रुपये तक की प्रतिपूर्ति का प्रस्ताव है। वर्तमान में, यदि OTP जैसे क्रेडेंशियल साझा किए जाते हैं, तो बैंक घोर लापरवाही का हवाला देते हुए नुकसान के लिए ग्राहकों को पूरी तरह से उत्तरदायी ठहराते हैं। RBI का यह प्रस्तावित बदलाव साइबर अपराधों की बढ़ती जटिलता और उन सोशल इंजीनियरिंग हमलों को संज्ञान में लेता है जो केवल तकनीकी खामियों के बजाय मानव मनोविज्ञान की कमजोरियों का फायदा उठाते हैं। इसे लागू करके, RBI का उद्देश्य डिजिटल भुगतान क्षेत्र में उपभोक्ता संरक्षण को मजबूत करना और बैंकों को अधिक मजबूत तथा सक्रिय धोखाधड़ी-पहचान तंत्र (fraud-detection mechanisms) अपनाने के लिए प्रोत्साहित करना है।
मुख्य बिंदु
- RBI डिजिटल वित्तीय धोखाधड़ी के पीड़ितों को 25,000 रुपये तक का मुआवजा देने के लिए एक रूपरेखा (framework) प्रस्तावित कर रहा है, भले ही पीड़ित ने गलती से वन-टाइम पासवर्ड (OTP) जैसे संवेदनशील क्रेडेंशियल साझा कर दिए हों।
- वर्तमान दिशानिर्देशों के तहत, यदि ग्राहक अपने पेमेंट क्रेडेंशियल्स (payment credentials) साझा करते हुए पाए जाते हैं, तो उन्हें वित्तीय नुकसान के लिए पूरी तरह से उत्तरदायी ठहराया जाता है, क्योंकि इसे ग्राहक की लापरवाही माना जाता है।
- यह प्रस्ताव साइबर अपराधों और सोशल इंजीनियरिंग युक्तियों की बढ़ती जटिलता को स्वीकार करता है, जो अक्सर सावधान उपयोगकर्ताओं को भी उनके डेटा के साथ समझौता करने के लिए झांसा दे देते हैं।
- इस विनियामक बदलाव से बैंकों को केवल ग्राहकों की जागरूकता पर निर्भर रहने के बजाय अपने बैकएंड फ्रॉड डिटेक्शन, AI मॉनिटरिंग और सुरक्षा बुनियादी ढांचे को बेहतर बनाने के लिए बाध्य किए जाने की संभावना है।
- यह कदम भारत के तेजी से बढ़ते डिजिटल भुगतान पारिस्थितिकी तंत्र में उपभोक्ता संरक्षण और विश्वास को मजबूत करने की दिशा में एक महत्वपूर्ण कदम है।
महत्वपूर्ण शब्द
भारतीय रिज़र्व बैंक (RBI)

भारत का केंद्रीय बैंक और नियामक निकाय जो भारतीय बैंकिंग प्रणाली के विनियमन, मौद्रिक नीति और भुगतान एवं निपटान प्रणालियों की निगरानी के लिए जिम्मेदार है।
UPSC context
GS पेपर 3: भारतीय अर्थव्यवस्था; GS पेपर 2: वैधानिक निकाय। मौद्रिक स्थिरता और वित्तीय विनियमन को समझने के लिए महत्वपूर्ण।
सोशल इंजीनियरिंग
साइबर अपराधियों द्वारा उपयोग की जाने वाली एक मनोवैज्ञानिक हेरफेर की तकनीक, जिसका उद्देश्य व्यक्तियों को गोपनीय जानकारी उजागर करने या सुरक्षा से समझौता करने वाले कार्य (जैसे OTP साझा करना) करने के लिए गुमराह करना है।
UPSC context
GS Paper 3: साइबर सुरक्षा। आंतरिक सुरक्षा के लिए गैर-तकनीकी खतरों और डिजिटल साक्षरता के ज्ञान का परीक्षण करता है।
जमाकर्ता शिक्षा और जागरूकता (DEA) निधि
RBI द्वारा प्रबंधित एक निधि जिसमें 10 वर्षों से अधिक समय से लावारिस जमा (unclaimed deposits) शामिल होती है। इसका उपयोग जमाकर्ता शिक्षा और जागरूकता के लिए किया जाता है, तथा इसे डिजिटल धोखाधड़ी के मुआवजे के एक स्रोत के रूप में प्रस्तावित किया गया है।
UPSC context
GS पेपर 3: बैंकिंग क्षेत्र में सुधार। RBI के वित्तीय तंत्र और उपभोक्ता संरक्षण पर प्रारंभिक परीक्षा (Prelims) के तथ्यों के लिए महत्वपूर्ण।
घोर लापरवाही
एक कानूनी मानक जो अत्यधिक लापरवाही या कर्तव्य के प्रति घोर उपेक्षा को दर्शाता है; बैंकिंग में, OTP जैसे क्रेडेंशियल्स साझा करने को पारंपरिक रूप से दायित्व से इनकार करने के लिए इसी रूप में वर्गीकृत किया गया है।
UPSC context
GS Paper 3: बैंकिंग और साइबर कानून। यह दायित्व-साझेदारी (liability-sharing) से सुरक्षा-उन्मुख विनियामक ढांचे (protection-oriented regulatory framework) की ओर आए बदलाव की समझ का परीक्षण करता है।
भारतीय डिजिटल पेमेंट इंटेलिजेंस कॉरपोरेशन (IDPIC)
AI, Machine Learning और Big Data जैसी उन्नत तकनीकों का उपयोग करके डिजिटल भुगतान धोखाधड़ी का पता लगाने, उसे रोकने और विश्लेषण करने के लिए स्थापित एक विशिष्ट निकाय।
UPSC context
GS पेपर 3: विज्ञान एवं प्रौद्योगिकी/अर्थव्यवस्था। भारत की डिजिटल अर्थव्यवस्था को सुरक्षित करने के लिए संस्थागत उपायों पर प्रश्नों के लिए महत्वपूर्ण।
म्यूल अकाउंट
एक ऐसा बैंक खाता जिसका उपयोग अवैध गतिविधियों के माध्यम से प्राप्त धन को प्राप्त करने और स्थानांतरित करने के लिए किया जाता है, जिसमें अक्सर खाताधारक को इन लेन-देनों की आपराधिक प्रकृति के बारे में पूरी जानकारी नहीं होती है।
UPSC context
GS पेपर 3: मनी लॉन्ड्रिंग और साइबर अपराध। वित्तीय धोखाधड़ी और मनी लॉन्ड्रिंग की कार्यप्रणाली को समझने के लिए प्रासंगिक।
प्रारंभिक ट्रैप
अनधिकृत लेनदेन के लिए ग्राहकों की शून्य देयता होगी, भले ही उन्होंने अपना OTP साझा किया हो।
OTP साझा करना अभी भी ग्राहक की लापरवाही माना जाता है। RBI का प्रस्ताव 'सीमित देयता' (limited liability) प्रदान करता है, जो 25,000 रुपये (या नुकसान का 85%) तक सीमित है, न कि पूर्ण 'शून्य देयता' (zero liability)।
संबंधित अवधारणाएँ
डिजिटल बैंकिंग में 'शून्य देयता' (Zero Liability) के लिए मौजूदा शर्तें क्या हैं?
- बैंक की गलती: यदि धोखाधड़ी बैंकिंग प्रणाली की कमजोरियों या बैंक की लापरवाही के कारण होती है, तो शून्य ग्राहक देयता बिना शर्त लागू होती है।
- तृतीय-पक्ष उल्लंघन: यदि सुरक्षा में चूक कहीं और होती है और ग्राहक तीन कार्य दिवसों के भीतर बैंक को इसकी सूचना देता है, तो शून्य देयता लागू होती है।
- ग्राहक की लापरवाही: 2017 के नियमों के तहत, यदि कोई ग्राहक क्रेडेंशियल्स साझा करता है, तो बैंक को औपचारिक रूप से धोखाधड़ी की सूचना दिए जाने तक पूरा नुकसान उसे ही उठाना पड़ता है।
साइबर सुरक्षा में 'सोशल इंजीनियरिंग' की क्या विशिष्टता है?
- मनोवैज्ञानिक हेरफेर: यह तकनीकी सॉफ्टवेयर की खामियों पर निर्भर रहने के बजाय मानवीय मनोविज्ञान का लाभ उठाता है और कृत्रिम तत्परता या डर पैदा करता है।
- स्वैच्छिक समझौता: Phishing और vishing जैसे तरीके पीड़ितों को पासवर्ड या OTP जैसे संवेदनशील डेटा को स्वेच्छा से साझा करने के लिए बरगलाते हैं।
अंतर-विषय पैटर्न
इंटर-एजेंसी साइबर रिपोर्टिंग इंफ्रास्ट्रक्चर
RBI वित्तीय मुआवजे का दावा करना सीधे तौर पर MHA के कानून प्रवर्तन इकोसिस्टम से जुड़ता है, जिसके तहत नेशनल साइबर क्राइम रिपोर्टिंग पोर्टल (1930) के माध्यम से शिकायत दर्ज करना अनिवार्य है।
संस्थागत बोझ के माध्यम से DPI का विनियमन
जैसे-जैसे डिजिटल पब्लिक इंफ्रास्ट्रक्चर (DPI) परिपक्व हो रहा है, नियामक सुरक्षा का बोझ उपयोगकर्ता की वित्तीय साक्षरता से हटाकर बैंकों के लिए AI-आधारित बैकएंड फ्रॉड-डिटेक्शन सिस्टम तैनात करना अनिवार्य करने की ओर स्थानांतरित कर रहे हैं।

2026 Prelims में डिजिटल धोखाधड़ी के लिए RBI के देयता मानदंडों (liability criteria) और MHA साइबर पोर्टल (1930) की रिपोर्टिंग समय-सीमा (reporting timelines) को मिलाकर एक प्रश्न पूछे जाने की संभावना है।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2018PrelimsGS1
Which one of the following links all the ATMs in India?
