डिजिटल अरेस्ट साइबर धोखाधड़ी और बैंकिंग प्रणाली की देनदारियां
स्रोत:इंडियन एक्सप्रेस ↗
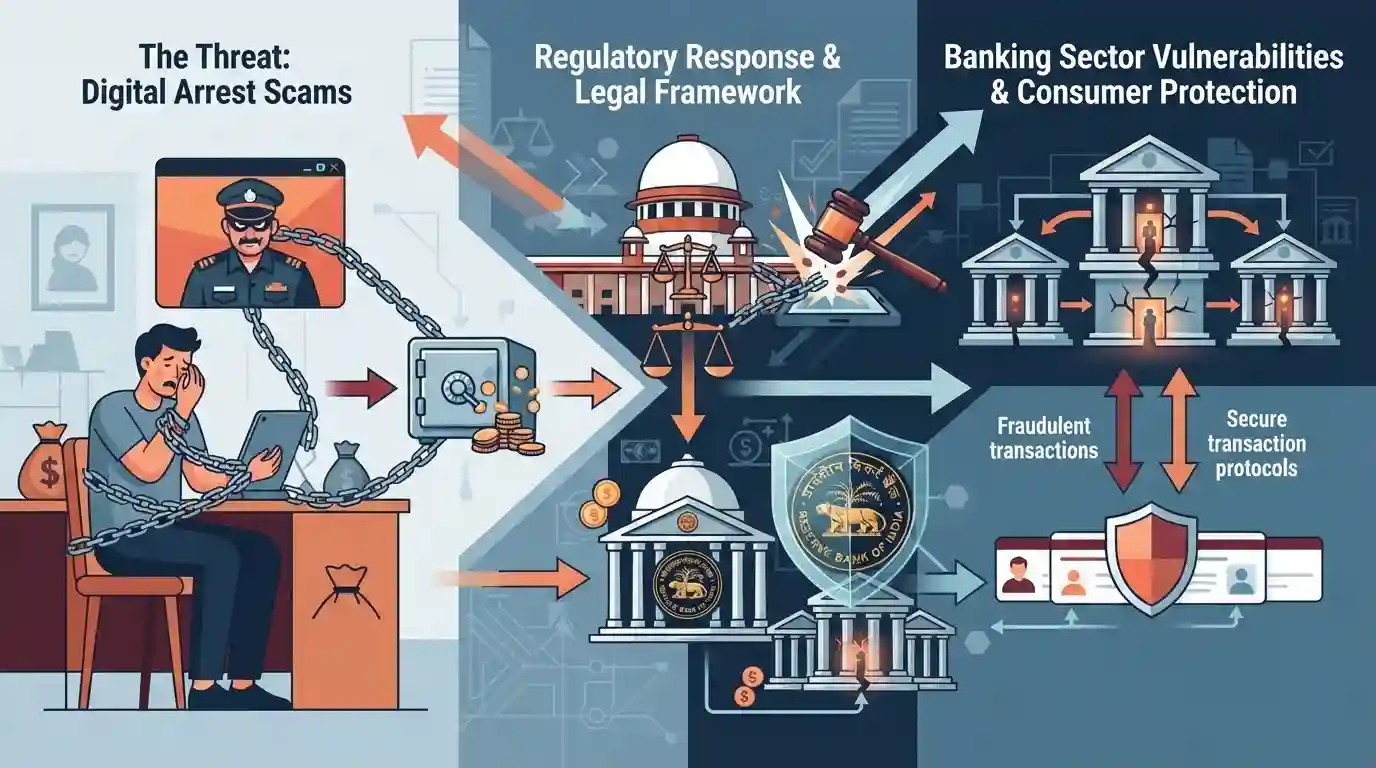
क्यों मायने रखता है
यह सीधे तौर पर आधुनिक आंतरिक सुरक्षा चुनौतियों, विशेष रूप से साइबर अपराधों और वित्तीय धोखाधड़ी ('डिजिटल अरेस्ट'), के साथ-साथ नागरिकों की रक्षा करने और वित्तीय अखंडता बनाए रखने के लिए बैंकों और केंद्रीय संस्थानों के विनियामक दायित्वों का समाधान करता है।
सारांश
यह लेख भारत में 'डिजिटल अरेस्ट' घोटालों के बढ़ते खतरे का पता लगाता है, जिसमें बैंक की देबिलिटी, उपभोक्ता संरक्षण और बैंकिंग क्षेत्र की उन प्रणालीगत कमियों के संबंध में सुप्रीम कोर्ट और रिजर्व बैंक ऑफ इंडिया (RBI) की कानूनी और विधिक प्रतिक्रियाओं की जांच की जाती है जो वित्तीय साइबर धोखाधड़ी को बढ़ावा देती हैं।
मुख्य बिंदु
- डिजिटल अरेस्ट घोटाले साइबर धोखाधड़ी का एक उन्नत रूप हैं जहाँ धोखेबाज़ आपराधिक जाँच के झूठे बहानों के तहत पीड़ितों से पैसे ऐंठने के लिए कानून प्रवर्तन एजेंसियों का रूप धारण करते हैं।
- सुप्रीम कोर्ट और RBI बैंक की देनदारी से जुड़े मुद्दों का समाधान कर रहे हैं, जो ग्राहकों को अनधिकृत या धोखाधड़ी वाले लेन-देन से बचाने में वित्तीय संस्थानों की कानूनी और वित्तीय जवाबदेही पर जोर देते हैं।
- यह मुद्दा बैंकिंग क्षेत्र में प्रणालीगत कमज़ोरियों को उजागर करता है, जिसमें म्यूल खातों (mule accounts) की बढ़ती संख्या और ढीले नो योर कस्टमर (KYC) नियम शामिल हैं, जिसके कारण सख्त विनियामक निगरानी की आवश्यकता महसूस हो रही है।
- डिजिटल अरेस्ट घोटालों से निपटने के लिए एक बहुआयामी दृष्टिकोण की आवश्यकता है जिसमें सख्त प्रवर्तन, उपभोक्ता वित्तीय साक्षरता, मजबूत साइबर सुरक्षा ढांचे और त्वरित शिकायत निवारण तंत्र शामिल हैं।
महत्वपूर्ण शब्द
डिजिटल अरेस्ट घोटाले

एक परिष्कृत साइबर धोखाधड़ी जिसमें अपराधी वीडियो कॉल के माध्यम से कानून प्रवर्तन या सरकारी अधिकारियों के रूप में पेश आते हैं, पीड़ितों को फर्जी गिरफ्तारी वारंट से डराते हैं और उन्हें वर्चुअल नजरबंदी के तहत पैसे ट्रांसफर करने के लिए मजबूर करते हैं।
UPSC context
UPSC प्रीलिम्स/मेन्स (GS-III आंतरिक सुरक्षा): भारत में उभरते साइबर खतरों, वित्तीय घोटालों और कानून प्रवर्तन प्रतिक्रियाओं के बारे में जागरूकता का परीक्षण करता है।
भारतीय रिजर्व बैंक (RBI)
भारत का शीर्ष बैंकिंग संस्थान जो मौद्रिक नीति को विनियमित करने, मुद्रा जारी करने और बैंकिंग क्षेत्र की निगरानी करने के लिए जिम्मेदार है, जिसमें डिजिटल बैंकिंग सुरक्षा और ग्राहक देयता के लिए दिशानिर्देश तैयार करना भी शामिल है।
UPSC context
UPSC प्रीलिम्स/मेन्स (GS-III अर्थव्यवस्था): केंद्रीय बैंकिंग नियमों, वित्तीय स्थिरता और साइबर धोखाधड़ी के खिलाफ उपभोक्ता संरक्षण प्रणालियों की समझ का परीक्षण करता है।
सुप्रीम कोर्ट
भारत का सर्वोच्च न्यायिक निकाय, जिसने हाल ही में उचित मुस्तैदी बरतने (ड्यू डिलिजेंस) में चूकों के कारण वित्तीय साइबर धोखाधड़ी के पीड़ितों के लिए सख्त बैंक जवाबदेही और अनिवार्य मुआवजे के नियमों पर जोर दिया है।
UPSC context
UPSC प्रारंभिक/मुख्य परीक्षा (GS-II राजव्यवस्था): शासन, प्रशासनिक चूकों और नागरिकों के मौलिक अधिकारों के व्यवस्थित उल्लंघनों से निपटने में न्यायिक सक्रियता और निगरानी की भूमिका का परीक्षण करती है।
प्रारंभिक ट्रैप
डिजिटल अरेस्ट साइबर से संबंधित अपराधों के तहत आपराधिक प्रक्रिया संहिता (CrPC) के तहत कानूनी रूप से मान्यता प्राप्त एक अंतरिम हिरासत विधि है।
भारतीय आपराधिक न्यायशास्त्र के तहत, 'डिजिटल अरेस्ट' (digital arrest) को कोई कानूनी समर्थन प्राप्त नहीं है; कानून प्रवर्तन एजेंसियां वीडियो कॉल के माध्यम से कानूनी रूप से न तो गिरफ्तारियां कर सकती हैं और न ही नागरिकों से पूछताछ कर सकती हैं।
संबंधित अवधारणाएँ
अनधिकृत इलेक्ट्रॉनिक बैंकिंग लेनदेन में बैंक की देयता (liability) और ग्राहक सुरक्षा को नियंत्रित करने वाले प्रमुख दिशानिर्देश क्या हैं?
- जीरो लायबिलिटी: बैंक या तीसरे पक्ष की ओर से योगदान संबंधी धोखाधड़ी/लापरवाही या जहाँ कमी अन्यत्र निहित है, ऐसे मामले में ग्राहक की शून्य देयता।
- सीमित देयता: यदि यह कमी न तो बैंक की है और न ही ग्राहक की, लेकिन ग्राहक 3 कार्य दिवसों के भीतर इसकी रिपोर्ट करता है, तो ग्राहक की देयता सीमित होगी।
- साक्ष्य का भार: अनधिकृत इलेक्ट्रॉनिक लेनदेन के मामलों में ग्राहक की लापरवाही साबित करने की जिम्मेदारी कमर्शियल बैंक पर होती है।
अंतर-विषय पैटर्न
साइबर धोखाधड़ी बनाम बैंकिंग जवाबदेही ढाँचे
डिजिटल अरेस्ट जैसे साइबर धोखाधड़ी वित्तीय विनियमन (RBI) और आंतरिक सुरक्षा तंत्र दोनों के अंतरालों का फायदा उठाते हैं, जो साइबर अपराध नीति को बैंकिंग जवाबदेहिता ढाँचों से जोड़ते हैं।
म्यूल अकाउंट्स और AML अनुपालन जोखिम
स्कैम की अवैध कमाई को ठिकाने लगाने के लिए म्युल खातों (mule accounts) की बढ़ती संख्या औपचारिक बैंकिंग प्रणालियों की कमियों को उजागर करती है, जो वित्तीय समावेशन अभियानों को धनशोधن (anti-money laundering) विरोधी प्रवर्तन से जोड़ती है।

UPSC प्रीलिम्स में RBI की शिकायत निवारण (grievance redressal) के आदेशों, म्यूल अकाउंट (mule account) की देनदारियों और 'डिजिटल अरेस्ट' की कानूनी वास्तविकता को मिलाने वाले कथनों की अपेक्षा करें।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2022MainsGS3
What are the different elements of cyber security ? Keeping in view the challenges in cyber security, examine the extent to which India has successfully developed a comprehensive National Cyber Security Strategy.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
