नोएडा साइबर धोखाधड़ी सिंडिकेट और वित्तीय अपराध जांच
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
साइबर अपराधों की बदलती प्रकृति (दुर्भावनापूर्ण APK के माध्यम से सोशल इंजीनियरिंग) और जटिल वित्तीय धोखाधड़ी को रोकने में तकनीकी जांच (IPDR, IMEI ट्रैकिंग) के महत्व को रेखांकित करता है। साइबर खतरों से संबंधित आंतरिक सुरक्षा चुनौतियों को समझने के लिए यह अत्यंत महत्वपूर्ण है।
सारांश
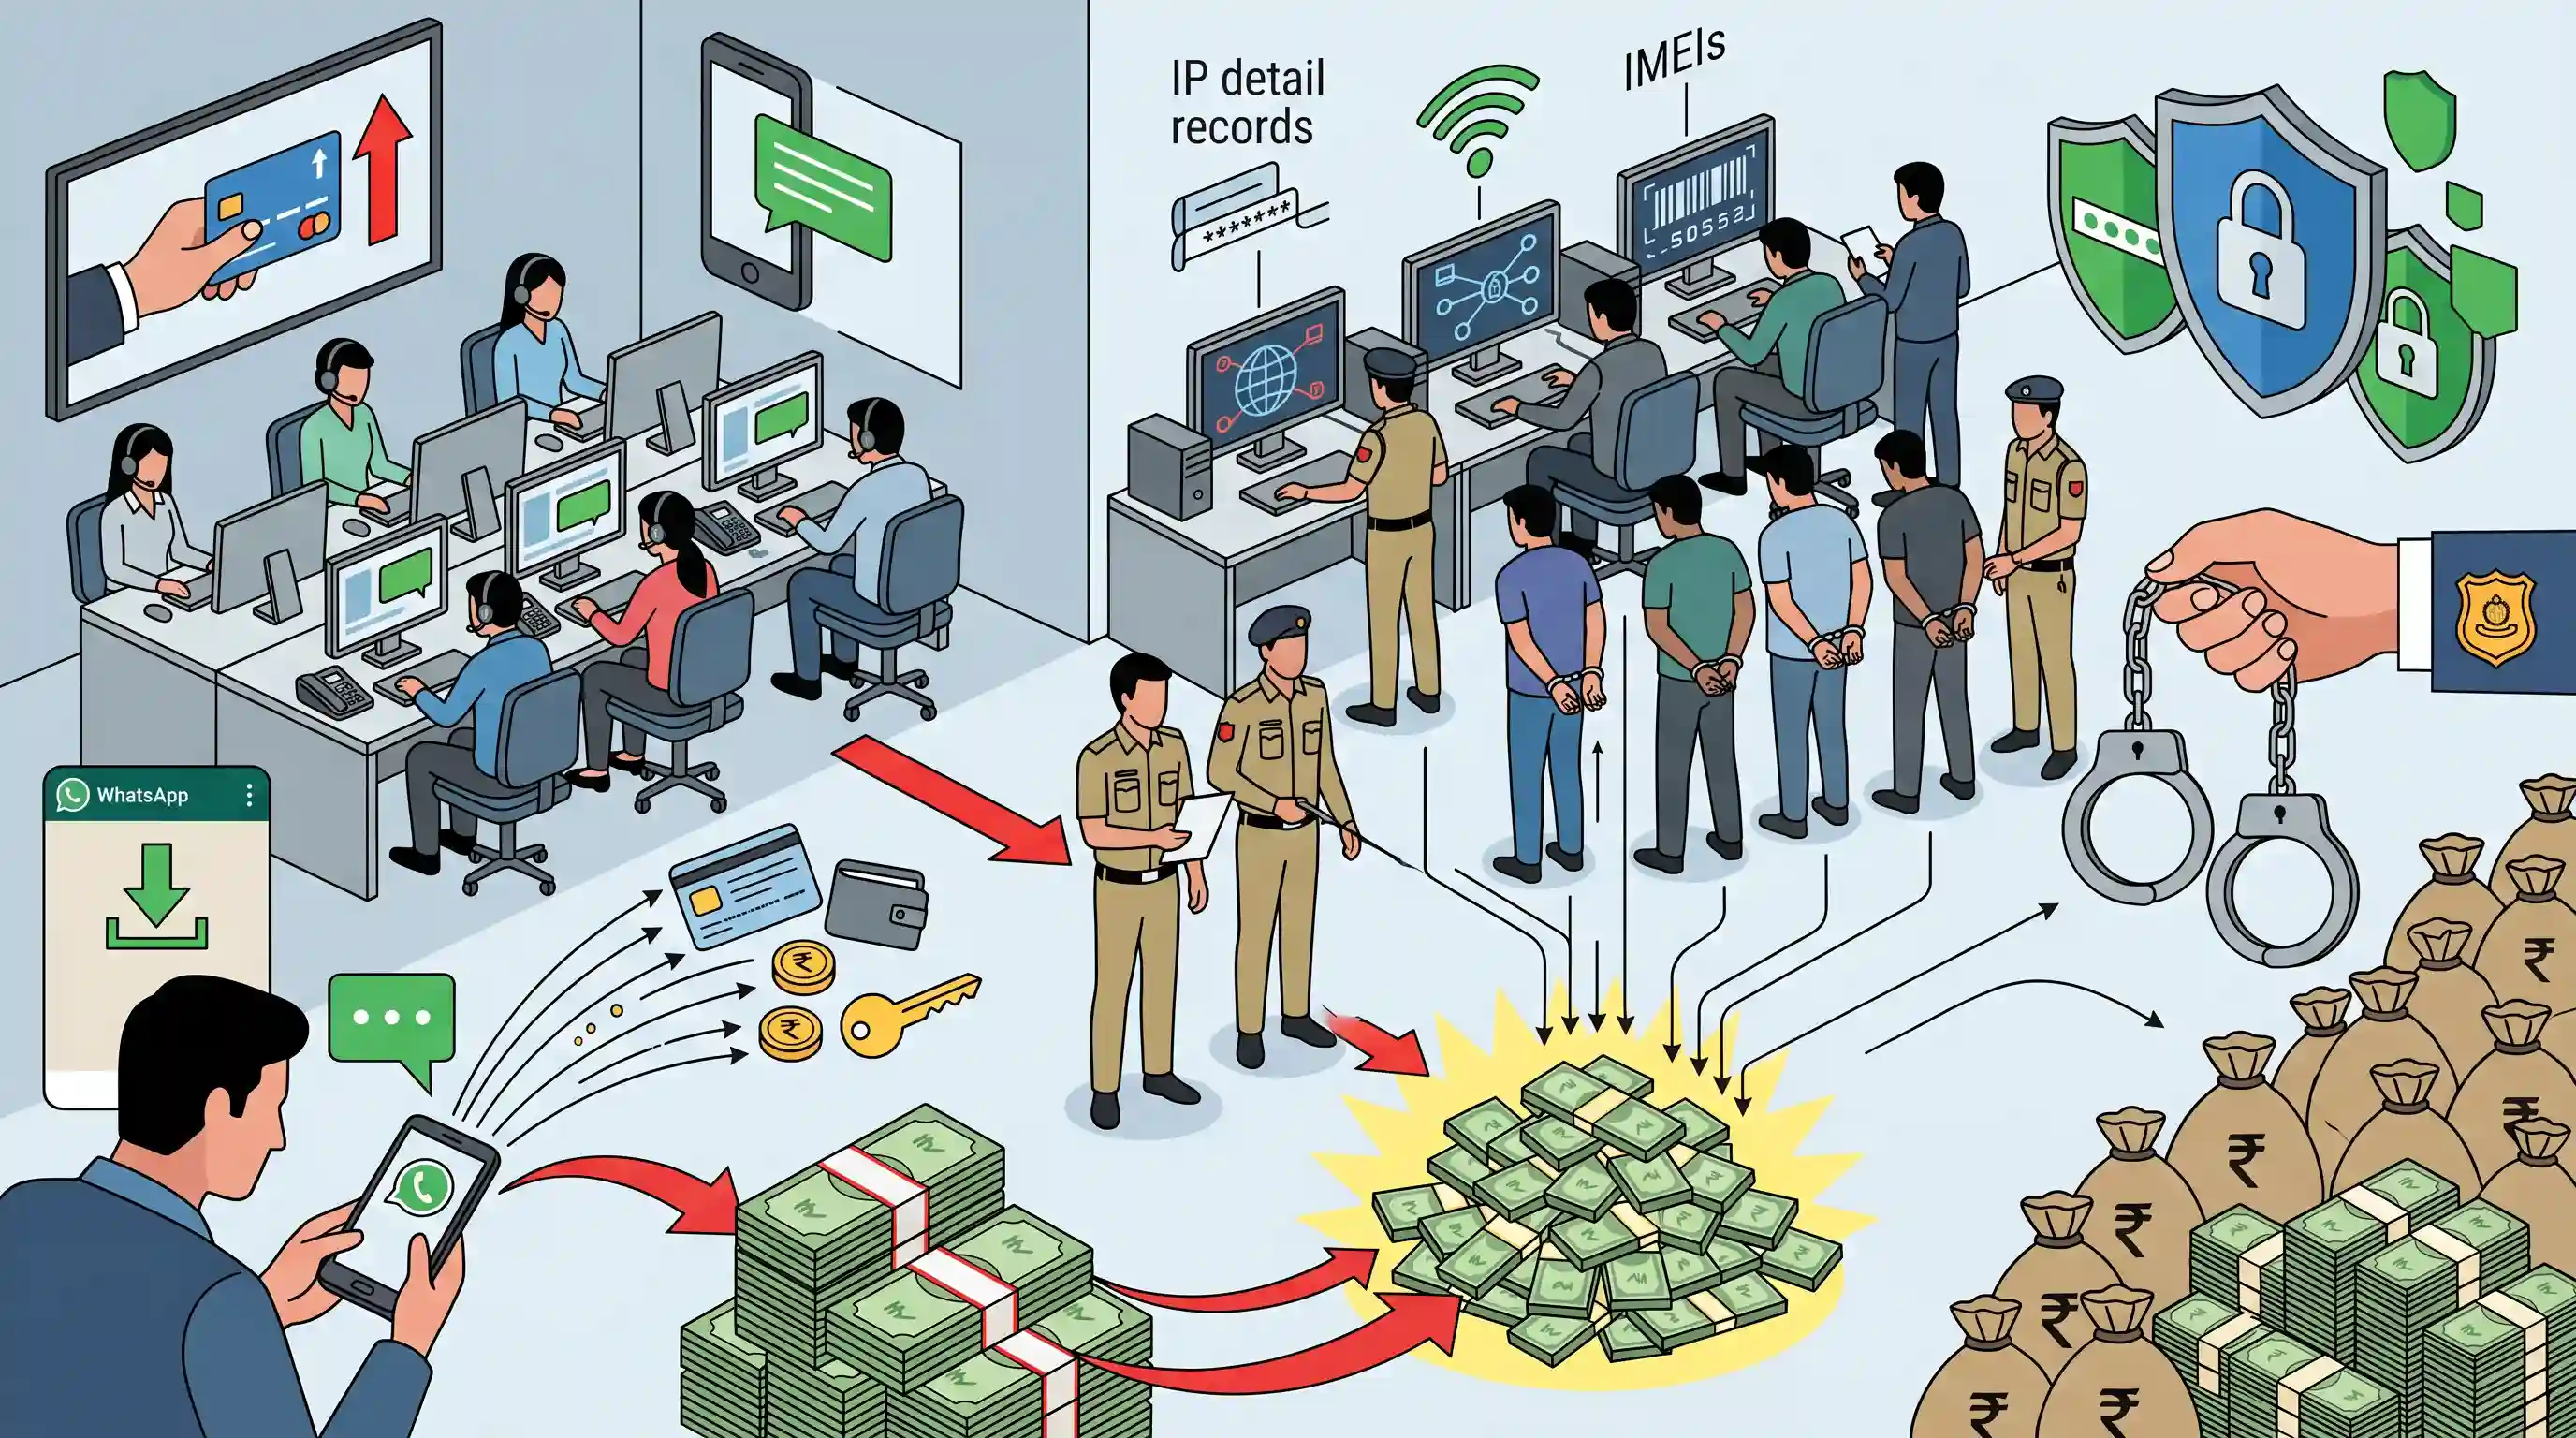
दिल्ली पुलिस ने नोएडा में एक फर्जी कॉल सेंटर का भंडाफोड़ किया है, जो क्रेडिट कार्ड की लिमिट बढ़ाने का झांसा देकर लोगों से ठगी करता था। जालसाज व्हाट्सएप (WhatsApp) के माध्यम से दुर्भावनापूर्ण APK लिंक भेजते थे; जिसे इंस्टॉल करने पर, वे पैसे निकालने के लिए संवेदनशील बैंकिंग विवरण और OTP चुरा लेते थे। इस मामले में आठ व्यक्तियों को गिरफ्तार किया गया है, और IP डिटेल रिकॉर्ड तथा IMEI का उपयोग करके इस धोखाधड़ी से जुड़े 6.5 करोड़ रुपये के लेनदेन का पता लगाया गया है।
मुख्य बिंदु
- दिल्ली पुलिस ने नोएडा से संचालित एक फर्जी कॉल सेंटर का भंडाफोड़ किया और क्रेडिट कार्ड धोखाधड़ी के एक व्यापक सिंडिकेट में शामिल आठ संदिग्धों को गिरफ्तार किया।
- कार्यप्रणाली: जालसाज़ों ने बैंक अधिकारी बनकर क्रेडिट कार्ड की लिमिट बढ़ाने का वादा किया और पीड़ितों को WhatsApp पर दुर्भावनापूर्ण (malicious) APK फाइलें भेजीं ताकि गुप्त रूप से OTP और बैंकिंग डेटा तक पहुंच प्राप्त की जा सके।
- जांच तब शुरू हुई जब एक शिकायतकर्ता ने दो अलग-अलग क्रेडिट कार्ड से 1.15 लाख रुपये गंवा दिए।
- कानून प्रवर्तन ने लेनदेन का पता लगाने और स्कैमर्स का पता लगाने के लिए इंटरनेट प्रोटोकॉल डिटेल रिकॉर्ड्स (IPDR) और IMEI ट्रैकिंग सहित तकनीकी निगरानी का उपयोग किया।
- गिरफ्तार व्यक्तियों के खातों से जुड़े कुल 6.5 करोड़ रुपये से अधिक के धोखाधड़ी वाले लेनदेन का पता चला है।
महत्वपूर्ण शब्द
APK Scam

एक ऐसी धोखाधड़ी जिसमें मैसेजिंग ऐप्स के माध्यम से दुर्भावनापूर्ण Android Package Kit (APK) फाइलें भेजी जाती हैं ताकि मैलवेयर इंस्टॉल किया जा सके, बैंकिंग डेटा चुराया जा सके और OTP को इंटरसेप्ट किया जा सके।
UPSC context
GS पेपर 3 (आंतरिक सुरक्षा); उभरते साइबर खतरों और डिजिटल साक्षरता की चुनौतियों के प्रति जागरूकता का परीक्षण करता है।
IP डिटेल रिकॉर्ड (IPDR)
ISPs द्वारा संधारित एक मेटाडेटा लॉग जो डिजिटल गतिविधियों को ट्रैक करने के लिए सोर्स/डेस्टिनेशन IP एड्रेस और टाइमस्टैम्प जैसे सेशन विवरणों को दर्ज करता है।
UPSC context
GS Paper 3 (साइबर सुरक्षा); जाँच एजेंसियों द्वारा डिजिटल अपराधों के स्रोत का निर्धारण करने के लिए उपयोग किए जाने वाले तकनीकी उपकरणों के ज्ञान का परीक्षण करता है।
IMEI (इंटरनेशनल मोबाइल इक्विपमेंट आइडेंटिटी)
मोबाइल उपकरणों के लिए एक विशिष्ट 15-अंकीय पहचान संख्या जिसका उपयोग सुरक्षा एजेंसियों द्वारा चोरी हुए या धोखाधड़ी वाले हैंडसेट को ट्रैक करने, ब्लॉक करने या ब्लैकलिस्ट करने के लिए किया जाता है।
UPSC context
GS पेपर 3 (S&T/सुरक्षा); सेंट्रल इक्विपमेंट आइडेंटिटी रजिस्टर (CEIR) और मोबाइल अपराधों पर अंकुश लगाने से संबंधित चर्चाओं के लिए प्रासंगिक।
साइबर पुलिस स्टेशन
विशिष्ट जिला-स्तरीय पुलिस इकाइयाँ जिन्हें FIR दर्ज करने और डिजिटल फॉरेंसिक्स का उपयोग करके जटिल साइबर अपराधों की जाँच करने का अधिकार प्राप्त है।
UPSC context
GS पेपर 3 (सुरक्षा बल); तकनीक-आधारित अपराधों से निपटने के लिए पुलिस के संस्थागत विकेंद्रीकरण पर केंद्रित है।
इंटेलिजेंस फ्यूजन एंड स्ट्रेटेजिक ऑपरेशंस (IFSO)
दिल्ली पुलिस की एक विशेष इकाई जो उन्नत साइबर लैब और फॉरेंसिक टूल्स का उपयोग करके संवेदनशील साइबर अपराध के मामलों को संभालती है।
UPSC context
GS पेपर 3 (आंतरिक सुरक्षा); रणनीतिक साइबर-रक्षा के लिए कानून प्रवर्तन के भीतर विशिष्ट विंग्स की समझ का परीक्षण करता है।
प्रारंभिक ट्रैप
IMEI ट्रैकिंग साइबर अपराधों में उपयोग किए गए विशिष्ट सिम कार्ड और सब्सक्राइबर आइडेंटिटी की पहचान करती है।
IMEI सिम की परवाह किए बिना, भौतिक मोबाइल डिवाइस हार्डवेयर की विशिष्ट रूप से पहचान करता है। IMSI (International Mobile Subscriber Identity) वह है जो सिम कार्ड और सब्सक्राइबर की पहचान करता है।
संबंधित अवधारणाएँ
फ़िशिंग हमलों के सामान्य प्रकार क्या हैं?
- विशिंग: गोपनीय डेटा या OTP प्राप्त करने के लिए विश्वसनीय संस्थाओं (जैसे बैंक अधिकारियों) का रूप धारण कर वॉयस कॉल का उपयोग करना।
- स्मि़शिंग: जानकारी चुराने या मैलवेयर फैलाने के लिए दुर्भावनापूर्ण लिंक वाले SMS संदेशों का उपयोग करना।
- फार्मिंग: क्रेडेंशियल प्राप्त करने के लिए वैध वेबसाइट ट्रैफ़िक को एक स्पूफ़्ड, धोखाधड़ी वाली वेबसाइट पर पुनर्निर्देशित करना।
भारतीय साइबर अपराध समन्वय केंद्र (I4C) का अधिदेश क्या है?
- नोडल एजेंसी: यह पूरे भारत में साइबर अपराध के प्रति सभी व्यापक प्रतिक्रियाओं के समन्वय के लिए गृह मंत्रालय के तहत कार्य करता है।
- केंद्रीय पोर्टल: यह नेशनल साइबर क्राइम रिपोर्टिंग पोर्टल और समर्पित '1930' वित्तीय धोखाधड़ी हेल्पलाइन, दोनों का प्रबंधन करता है।
- बहु-राज्यीय समन्वय: यह बहु-क्षेत्राधिकार वाले साइबर अपराध सिंडिकेट से प्रभावी ढंग से निपटने के लिए संयुक्त साइबर अपराध समन्वय दल (JCCTs) का गठन करता है।
अंतर-विषय पैटर्न
साइबर धोखाधड़ी वित्तीय समावेशन को कमजोर कर रही है
जैसे-जैसे JAM ट्रिनिटी के माध्यम से डिजिटल बैंकिंग का विस्तार हो रहा है, निम्न डिजिटल साक्षरता संवेदनशील वर्गों को विशिंग (vishing) का प्रमुख लक्ष्य बना रही है, जो भारत के डिजिटल वित्तीय इन्फ्रास्ट्रक्चर में विश्वास के लिए खतरा है।
IPDR मेटाडेटा बनाम निजता का अधिकार
मेटाडाटा ट्रैकिंग के लिए Internet Protocol Detail Records (IPDR) का नियमित उपयोग अक्सर GS2/GS3 की उन चर्चाओं में सामने आता है जो कानून प्रवर्तन क्षमताओं और पुट्टास्वामी Right to Privacy ढांचे के बीच संतुलन बनाने से संबंधित होती हैं।

2026 के Prelims में साइबर अपराध शब्दावलियों (Vishing, Smishing, Pharming) या I4C के नोडल मंत्रालय (MHA) पर 'match-the-pair' प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2019MainsGS3
What is CyberDome Project? Explain how it can be useful in controlling internet crimes in India.
- 2018PrelimsGS1
The terms 'WannaCry, Petya and EternalBlue' sometimes mentioned in the news recently are related to
