डीपफेक विनियमन और वाक् स्वतंत्रता निहितार्थ
स्रोत:इंडियन एक्सप्रेस ↗
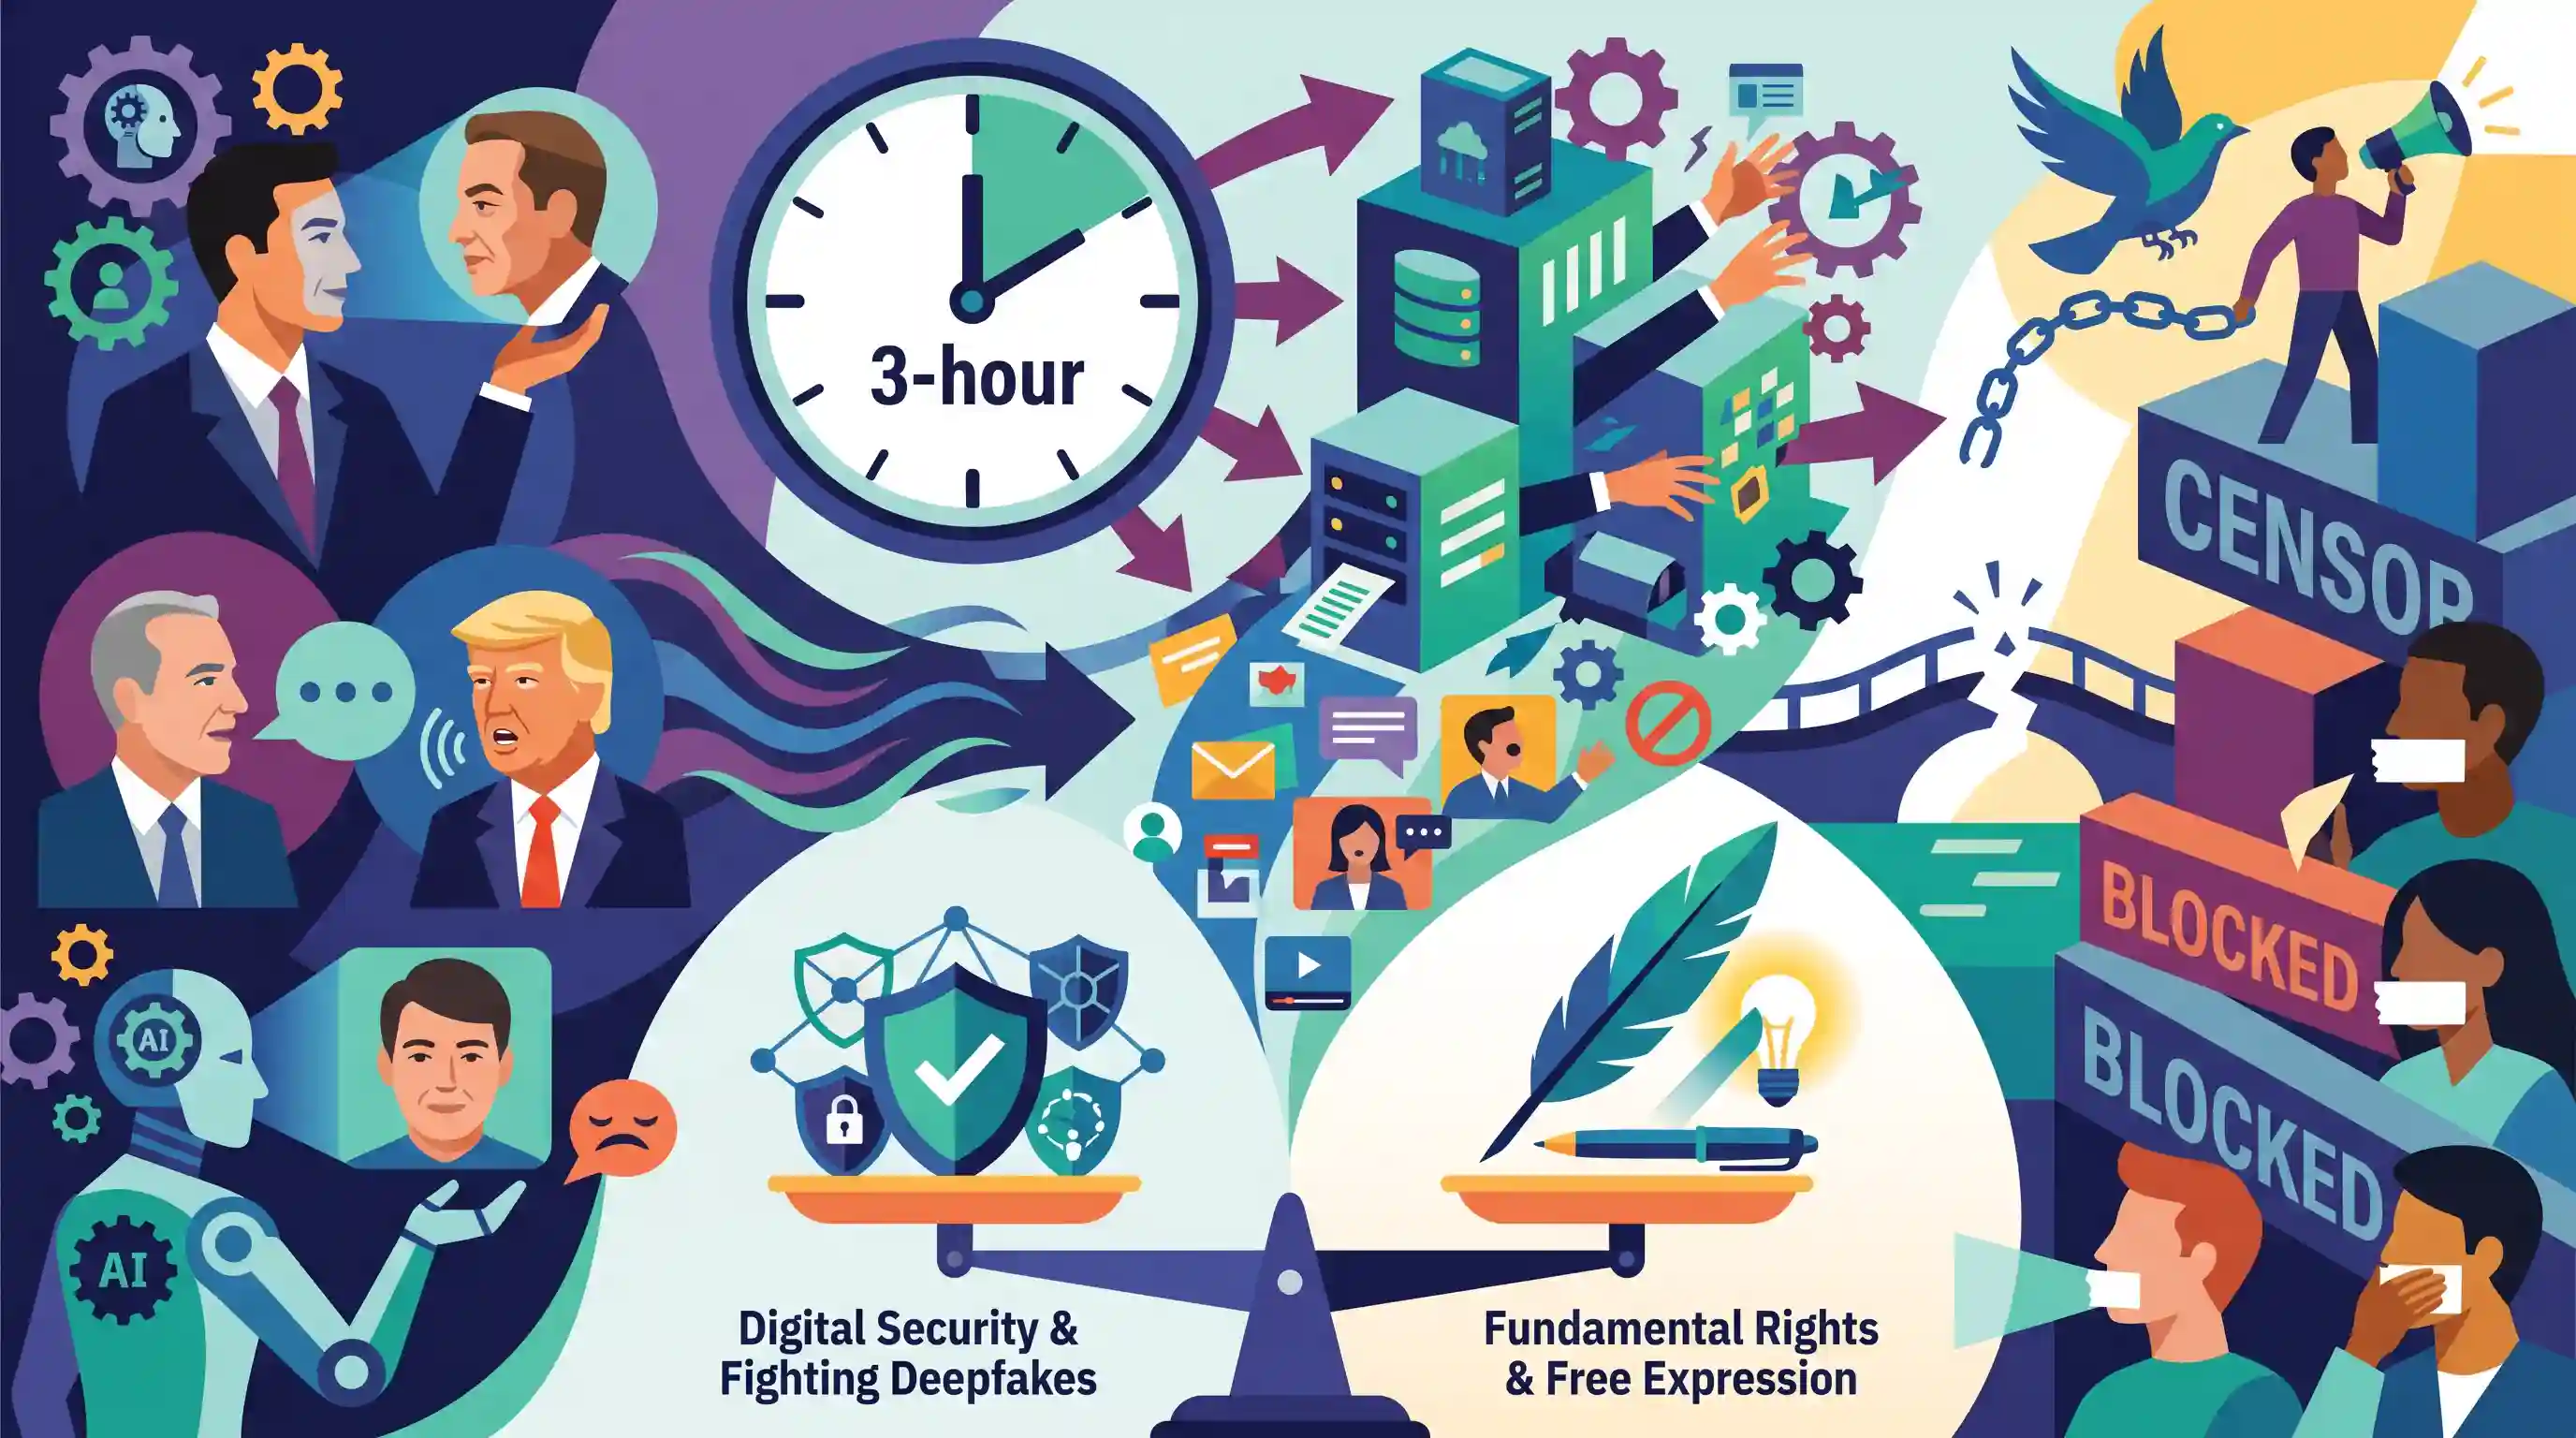
क्यों मायने रखता है
AI और डीपफेक का नियमन एक अत्यंत प्रासंगिक गवर्नेंस मुद्दा है। त्वरित नियामक आदेशों और संवैधानिक अभिव्यक्ति की स्वतंत्रता की गारंटी के बीच के टकराव को समझना मौलिक अधिकारों (GS2) और साइबर सुरक्षा/तकनीकी प्रबंधन (GS3) से संबंधित प्रश्नों के लिए महत्वपूर्ण है।
सारांश
यह लेख भारत के IT नियमों के तहत डीपफेक मीडिया से निपटने के उद्देश्य से लागू किए गए नए 3 घंटे के टेकडाउन आदेश के निहितार्थों का परीक्षण करता है। AI-जनित भ्रामक जानकारी से उत्पन्न गंभीर खतरे को स्वीकार करते हुए, लेखक चेतावनी देते हैं कि इतनी कम समय सीमा मध्यवर्तियों (intermediaries) को अति-अनुपालन (over-compliance) के लिए मजबूर करती है। इससे उचित मानवीय समीक्षा के बिना मनमानी सेंसरशिप का जोखिम बढ़ जाता है, जिससे वैध अभिव्यक्ति की स्वतंत्रता बाधित होती है और संभावित रूप से संवैधानिक अधिकारों का उल्लंघन होता है। यह उस नाजुक संतुलन को रेखांकित करता है जिसे नीति निर्माताओं को डिजिटल स्पेस को दुर्भावनापूर्ण AI से सुरक्षित रखने और मौलिक लोकतांत्रिक स्वतंत्रताओं को बनाए रखने के बीच स्थापित करना चाहिए।
मुख्य बिंदु
- AI-जनित गलत सूचना (misinformation) के प्रसार पर तेजी से अंकुश लगाने के लिए डीपफेक मीडिया हेतु एक नया 3-घंटे का टेकडाउन नियम पेश किया गया है।
- आलोचकों का तर्क है कि यह सख्त समयसीमा सोशल मीडिया प्लेटफॉर्म्स को पर्याप्त मानवीय समीक्षा के बिना स्वचालित निष्कासन (automated removals) पर निर्भर होने के लिए मजबूर कर सकती है, जिससे अत्यधिक सेंसरशिप (over-censorship) की स्थिति पैदा हो सकती है।
- इस प्रकार का अति-अनुपालन संविधान के अनुच्छेद 19(1)(a) के तहत गारंटीकृत वाक् और अभिव्यक्ति की स्वतंत्रता के मौलिक अधिकार का उल्लंघन करने का जोखिम पैदा करता है।
- नीति-निर्माताओं के लिए निरंतर चुनौती उभरती AI तकनीकों के प्रभावी विनियमन और संवैधानिक लोकतांत्रिक अधिकारों के संरक्षण के बीच संतुलन स्थापित करना है।
महत्वपूर्ण शब्द
सूचना प्रौद्योगिकी (IT) नियम

आईटी अधिनियम, 2000 के अंतर्गत मध्यवर्तियों (intermediaries) और डिजिटल मीडिया को विनियमित करने वाले नियम, जिन्हें हाल ही में डीपफेक और AI-जनित गलत सूचनाओं के लिए 3 घंटे की 'टेकडाउन' (takedown) समयसीमा अनिवार्य करने हेतु संशोधित किया गया है।
UPSC context
GS पेपर 2 और 3: गवर्नेंस, सरकारी नीतियां और आंतरिक सुरक्षा/साइबर सुरक्षा। डिजिटल नियामक ढांचे की समझ का परीक्षण करता है।
सोशल मीडिया मध्यवर्ती
प्लेटफॉर्म (जैसे WhatsApp, X, Facebook) जो उपयोगकर्ता संवाद और सामग्री साझा करने की सुविधा प्रदान करते हैं; तीसरे पक्ष की सामग्री (third-party content) के लिए कानूनी उन्मुक्ति बनाए रखने के लिए उन्हें उचित सावधानी (due diligence) बरतनी चाहिए।
UPSC context
GS पेपर 2 और 3: डिजिटल प्लेटफॉर्म, जवाबदेही और राज्य की विनियामक भूमिका से संबंधित मुद्दे।
सेफ हार्बर सुरक्षा
IT एक्ट, 2000 की धारा 79 के तहत मध्यस्थों (intermediaries) को दी गई कानूनी छूट, जो उन्हें उपयोगकर्ता द्वारा जनरेट की गई सामग्री (user-generated content) के लिए उत्तरदायित्व से सुरक्षा प्रदान करती है, बशर्ते वे सरकार द्वारा निर्धारित ड्यू डिलिजेंस (due diligence) का पालन करें।
UPSC context
GS पेपर 2 और 3: डिजिटल अर्थव्यवस्था के लिए कानूनी ढांचा और मध्यस्थ दायित्व; अभिव्यक्ति की स्वतंत्रता पर बहस के लिए महत्वपूर्ण।
डीपफेक (Deepfakes)
AI/Machine Learning का उपयोग करके कृत्रिम रूप से निर्मित मीडिया (ऑडियो, वीडियो या इमेज) जो वास्तविक व्यक्तियों या घटनाओं की यथार्थवादी रूप से नकल करता है, और जिसका उपयोग अक्सर भ्रामक जानकारी (misinformation) या धोखाधड़ी के लिए किया जाता है।
UPSC context
GS पेपर 3: विज्ञान एवं प्रौद्योगिकी और साइबर सुरक्षा। यह उभरते तकनीकी खतरों और नैतिक निहितार्थों के प्रति जागरूकता का परीक्षण करता है।
अनुच्छेद 19(1)(a)
भारतीय संविधान के तहत एक मौलिक अधिकार, जो 'उचित प्रतिबंधों' (अनुच्छेद 19(2)) के अधीन है, जैसे कि राष्ट्रीय सुरक्षा, सार्वजनिक व्यवस्था, और शालीनता या नैतिकता।
UPSC context
GS Paper 2: भारतीय संविधान और राजव्यवस्था। सेंसरशिप, डिजिटल अधिकार और लोकतांत्रिक स्वतंत्रताओं पर चर्चाओं के केंद्र में।
प्रारंभिक ट्रैप
सोशल मीडिया प्लेटफॉर्म्स को धारा 79 के तहत थर्ड-पार्टी कंटेंट के लिए पूर्ण Safe Harbour उन्मुक्ति प्राप्त है।
सेफ हार्बर (Safe Harbour) पूरी तरह से सशर्त है। यदि प्लेटफॉर्म 'उचित सावधानी' (due diligence) बरतने में विफल रहते हैं या सरकार/अदालत की अधिसूचना मिलने पर अनिवार्य टेकडाउन समय-सीमा (जैसे कि 3 घंटे का डीपफेक नियम) का पालन करने में चूक जाते हैं, तो यह सुरक्षा उनसे छीन ली जाती है।
संबंधित अवधारणाएँ
IT एक्ट की धारा 79 के तहत 'सेफ हार्बर' सिद्धांत क्या है?
- कानूनी उन्मुक्ति: मध्यस्थों (जैसे सोशल मीडिया प्लेटफॉर्म) को उनके नेटवर्क पर होस्ट की गई यूजर-जनरेटेड कंटेंट के लिए कानूनी दायित्व से सुरक्षा प्रदान करता है।
- सशर्तता: उन्मुक्ति के लिए विशिष्ट 'ड्यू डिलिजेंस' का पालन करना और सामग्री के प्रेषण को संशोधित या शुरू नहीं करना आवश्यक है।
- श्रेया सिंघल (2015): यह व्यवस्था दी गई कि कंटेंट को हटाने (content takedowns) के लिए सामान्यतः अदालती आदेश या अधिकृत सरकारी अधिसूचना की आवश्यकता होती है, जिससे मनमानी निजी सेंसरशिप को रोका जा सके।
अनुच्छेद 19(2) के तहत वाक् स्वतंत्रता पर 'तर्कसंगत निर्बन्धन' क्या हैं?
- मुख्य आधार: भारत की संप्रभुता और अखंडता, राज्य की सुरक्षा, विदेशी राज्यों के साथ मैत्रीपूर्ण संबंध, सार्वजनिक व्यवस्था, शिष्टाचार या नैतिकता।
- कानूनी अपवाद: अभिव्यक्ति की स्वतंत्रता को न्यायालय की अवमानना, मानहानि या किसी अपराध के लिए उकसाने के संबंध में भी प्रतिबंधित किया जा सकता है।
अंतर-विषय पैटर्न
AI डीपफेक और चुनाव की अखंडता (MCC)
सिंथेटिक मीडिया का तेजी से प्रसार चुनावी शुचिता के लिए खतरा पैदा करता है, जिससे इस बात पर बहस छिड़ गई है कि क्या आदर्श आचार संहिता (Model Code of Conduct) के दौरान AI-जनित राजनीतिक विज्ञापनों को विनियमित करने के लिए निर्वाचन आयोग को वैधानिक शक्ति की आवश्यकता है।
EU AI Act बनाम भारत के प्रतिक्रियात्मक IT नियम
जहाँ EU AI Act, AI प्रणालियों के एक व्यापक और जोखिम-आधारित वर्गीकरण को अपनाता है, वहीं भारत IT Act के तहत मध्यवर्ती उत्तरदायित्व (intermediary liability) में बदलावों के माध्यम से AI से होने वाले नुकसानों को प्रतिक्रियात्मक रूप से संबोधित करता है।
निजता का अधिकार और DPDP अधिनियम के संबंध
गैर-सहमति वाले डीपफेक निजता के अधिकार (अनुच्छेद 21) का उल्लंघन करते हैं, जो मध्यस्थ दायित्व (intermediary liability) को बायोमेट्रिक/व्यक्तिगत डेटा के प्रसंस्करण हेतु डिजिटल व्यक्तिगत डेटा संरक्षण (DPDP) अधिनियम के ढांचे के साथ जोड़ते हैं।

धारा 79 सेफ हार्बर (Safe Harbour), श्रेया सिंघल मामले की सीमाओं और 2026 के आईटी (IT) नियमों के डीपफेक अधिदेशों (deepfake mandates) को मिलाकर प्रीलिम्स में एक बहु-कथनीय (multi-statement) प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
- 2016MainsGS3
Use of Internet and social media by non-state actors for subversive activities is a major security concern. How have these been misused in the recent past? Suggest effective guidelines to curb the above threat.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS2
Examine the scope of Fundamental Rights in the light of the latest judgement of the Supreme Court on Right to Privacy.
