नियामक टेकडाउन समयसीमा और स्वतंत्र अभिव्यक्ति अधिकार
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
जनरेटिव एआई (generative AI) और डीपफेक (deepfakes) जैसी उभरती प्रौद्योगिकियों को विनियमित करना और साथ ही लोकतांत्रिक स्वतंत्रताओं को सुरक्षित रखना शासन की एक गंभीर चुनौती है। यह विषय GS2 (मौलिक अधिकार, सरकारी नीतियां) और GS3 (आंतरिक सुरक्षा, साइबर सुरक्षा, प्रौद्योगिकी) के साथ जुड़ा हुआ है, जो इसे सोशल मीडिया नियमन और राज्य के अत्यधिक हस्तक्षेप (state overreach) पर मुख्य परीक्षा के प्रश्नों के लिए अत्यधिक प्रासंगिक बनाता है।
सारांश
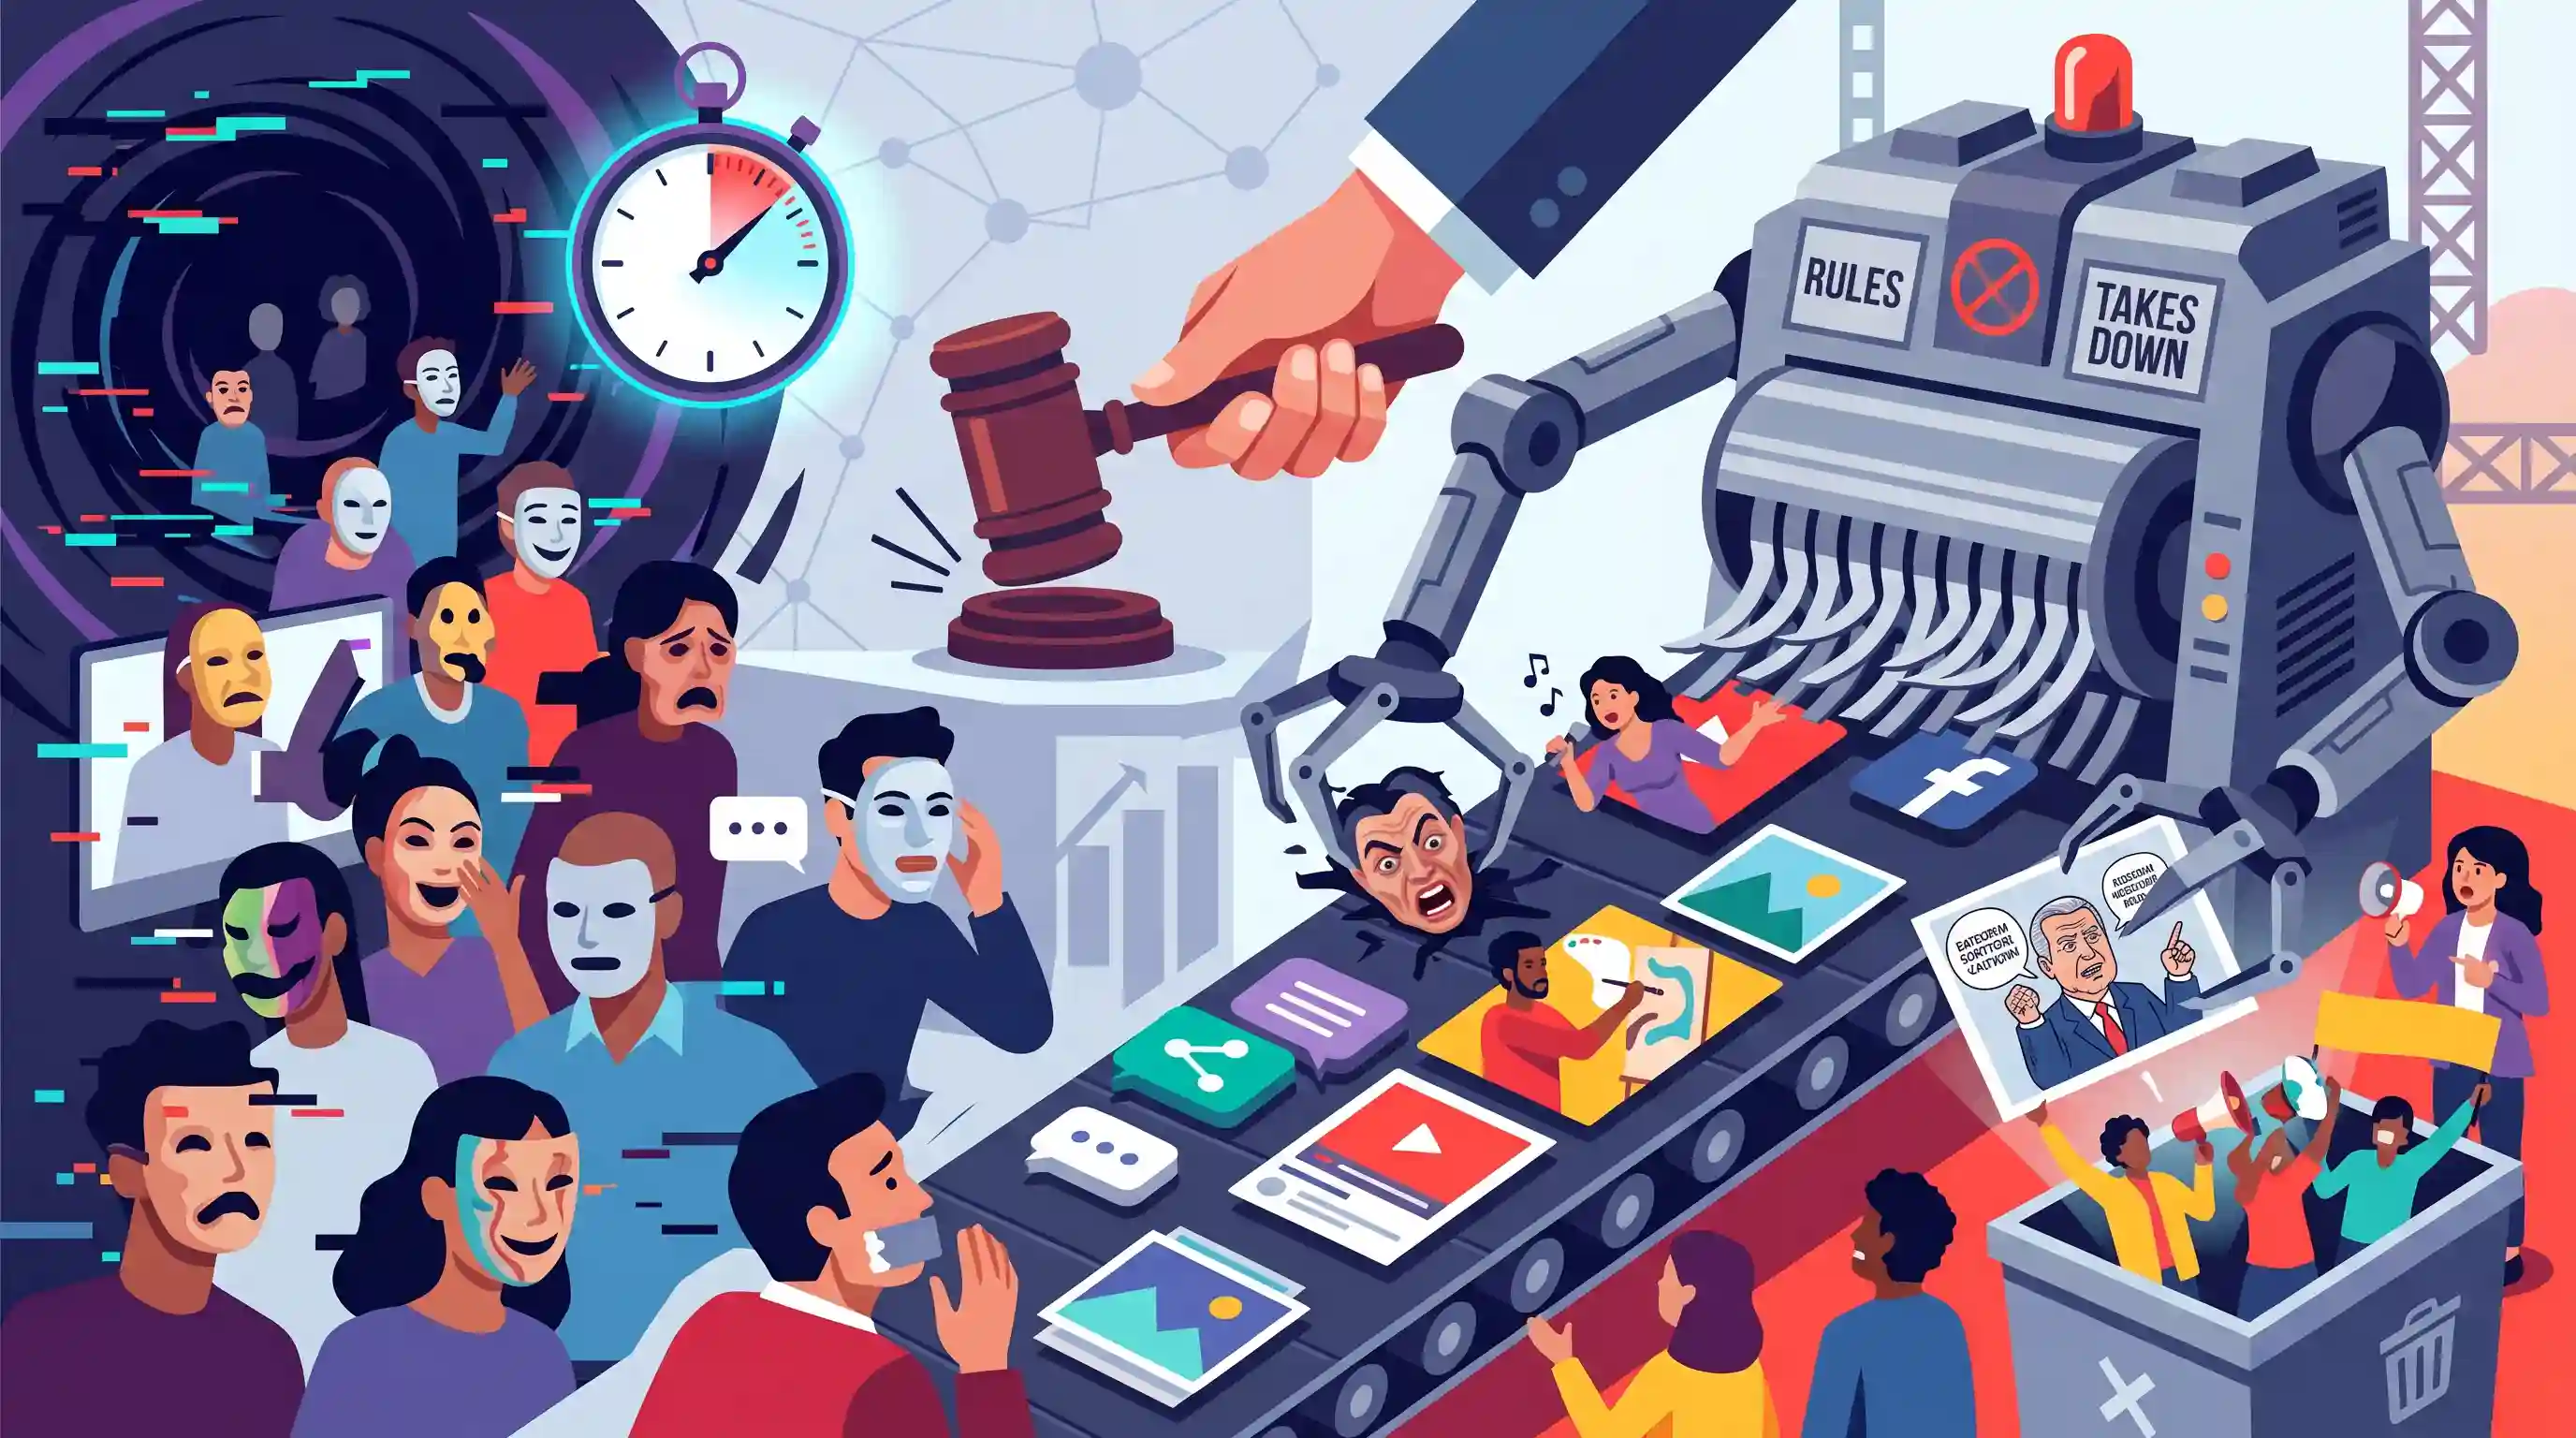
यह लेख भारत में हाल ही में प्रस्तावित IT Rules 2026 का विश्लेषण करता है, जो सोशल मीडिया प्लेटफॉर्म्स द्वारा शिकायत मिलने के तीन घंटे के भीतर डीपफेक (deepfake) मीडिया को हटाने की अनिवार्यता पर केंद्रित है। हालांकि यह निजता (privacy), सुरक्षा और लोकतांत्रिक प्रक्रियाओं के लिए डीपफेक से उत्पन्न वास्तविक खतरे को स्वीकार करता है, लेकिन लेखक चेतावनी देते हैं कि सामग्री हटाने की इतनी संक्षिप्त समयसीमा अभिव्यक्ति की स्वतंत्रता के संवैधानिक अधिकार के लिए खतरा पैदा करती है। यह प्लेटफॉर्म्स को नियामक दंड से बचने के लिए आक्रामक और स्वचालित सेंसरशिप (automated censorship) की ओर मजबूर कर सकता है, जिससे उचित प्रक्रिया के बिना वैध अभिव्यक्ति और व्यंग्य (satire) के हटाए जाने का जोखिम बढ़ जाता है।
मुख्य बिंदु
- प्रस्तावित IT Rules 2026 सोशल मीडिया मध्यस्थों के लिए रिपोर्ट की गई डीपफेक सामग्री को हटाने हेतु 3-घंटे की सख्त 'टेकडाउन मैंडेट' (takedown mandate) का प्रावधान करते हैं।
- हालांकि इसका उद्देश्य दुर्भावनापूर्ण AI-जनित मीडिया के तेजी से प्रसार को कम करना और व्यक्तियों की रक्षा करना है, लेकिन यह नियम वाक् और अभिव्यक्ति की स्वतंत्रता के मौलिक अधिकार के उल्लंघन का जोखिम पैदा करता है।
- समय की यह सीमित अवधि प्लेटफार्मों पर अनुपालन (compliance) का भारी बोझ डालती है, जिससे अत्यधिक सेंसरशिप (over-censorship) की संभावना बढ़ जाती है, जहाँ प्लेटफार्म दंड से बचने के लिए एहतियातन वैध सामग्री (जैसे व्यंग्य या राजनीतिक टिप्पणी) को पहले ही हटा सकते हैं।
- प्रभावी डीपफेक विनियमन के लिए भ्रामक सूचनाओं/साइबर खतरों पर अंकुश लगाने और डिजिटल अधिकारों की सुरक्षा के बीच संतुलन आवश्यक है, जो कठोर कार्यकारी आदेशों के बजाय सूक्ष्म नीतिगत ढांचों (nuanced frameworks) की आवश्यकता को रेखांकित करता है।
महत्वपूर्ण शब्द
IT नियम 2026

2021 के IT Rules में 2026 के संशोधन, कृत्रिम रूप से निर्मित गलत सूचना (synthetically generated misinformation) से निपटने के लिए डीपफेक (deepfakes) को 3 घंटे के भीतर हटाने (takedown), अनिवार्य AI-लेबलिंग और प्रोवेनेंस मेटाडेटा (provenance metadata) को अनिवार्य बनाते हैं।
UPSC context
GS पेपर II (शासन) और III (साइबर सुरक्षा); डिजिटल सामग्री विनियमन और मध्यवर्ती उत्तरदायित्व की समझ का परीक्षण करता है।
सूचना प्रौद्योगिकी अधिनियम, 2000
भारत में इलेक्ट्रॉनिक कॉमर्स और साइबर अपराध के लिए प्राथमिक कानून, जो डिजिटल हस्ताक्षर, डेटा संरक्षण और धारा 79 के तहत मध्यवर्ती जवाबदेही (intermediary accountability) के लिए कानूनी ढांचा प्रदान करता है।
UPSC context
GS पेपर III (आंतरिक सुरक्षा); भारत के डिजिटल इकोसिस्टम के कानूनी आधार को समझने के लिए महत्वपूर्ण।
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY)
भारत सरकार की वह नोडल एजेंसी जो आईटी नीति, इलेक्ट्रॉनिक्स विनिर्माण और इंटरनेट गवर्नेंस के लिए उत्तरदायी है, जिसमें आईटी नियमों का प्रवर्तन भी शामिल है।
UPSC context
GS पेपर II (सांविधिक/नियामक निकाय); डिजिटल इंडिया पहलों के पीछे के कार्यकारी प्राधिकरण की पहचान करने के लिए महत्वपूर्ण।
डीपफेक (कृत्रिम रूप से उत्पन्न सूचना)
कानूनी रूप से "Synthetically Generated Information" (SGI) के रूप में परिभाषित, ये AI-मैनिपुलेटेड मीडिया (ऑडियो/वीडियो) हैं जो वास्तविक व्यक्तियों या घटनाओं की सटीकता से नकल करते हैं, और अब इनके लिए अनिवार्य प्रकटीकरण लेबल (mandatory disclosure labels) की आवश्यकता है।
UPSC context
GS Paper III (S&T/Security); जनरेटिव AI द्वारा उत्पन्न नैतिक और सुरक्षा चुनौतियों का विश्लेषण करता है।
सेफ हार्बर संरक्षण
IT अधिनियम की धारा 79 के तहत इंटरनेट मध्यस्थों को दी गई कानूनी सुरक्षा, जो उन्हें उपयोगकर्ता द्वारा तैयार सामग्री (user-generated content) के लिए उत्तरदायित्व से छूट देती है, बशर्ते वे उचित सावधानी (due diligence) का पालन करें।
UPSC context
GS Paper II (न्याय/अधिकार); प्लेटफॉर्म जवाबदेही बनाम अभिव्यक्ति की स्वतंत्रता पर चर्चा के लिए महत्वपूर्ण।
महत्वपूर्ण सोशल मीडिया मध्यवर्ती (SSMI)
एक सोशल मीडिया प्लेटफॉर्म जिसका उपयोगकर्ता आधार बड़ा है (सरकार द्वारा निर्धारित सीमा से अधिक) और जिसे बढ़ी हुई उचित तत्परता (due diligence) संबंधी बाध्यताओं का पालन करना पड़ता है, जैसे कि शिकायत अधिकारियों (grievance officers) की नियुक्ति करना।
UPSC context
GS पेपर II (गवर्नेंस); प्रमुख वैश्विक टेक प्लेटफार्मों के लिए स्तरीय नियामक दृष्टिकोण (tiered regulatory approach) पर प्रकाश डालता है।
प्रारंभिक ट्रैप
IT नियमों के तहत, यदि उपयोगकर्ता डीपफेक पोस्ट करते हैं तो सोशल मीडिया प्लेटफॉर्म प्रत्यक्ष आपराधिक दायित्व का सामना करते हैं।
प्लेटफॉर्मों को स्वतः ही आपराधिक आरोपों का सामना नहीं करना पड़ता; वे 'Safe Harbour' सुरक्षा (धारा 79) खो देते हैं, जिससे वे थर्ड-पार्टी लायबिलिटी (third-party liability) के दायरे में आ जाते हैं। यह कानूनी संरक्षण की हानि है, न कि कोई प्रत्यक्ष दंडात्मक प्रावधान।
संबंधित अवधारणाएँ
भारत में मध्यस्थों (intermediaries) के लिए "सेफ हार्बर" (Safe Harbour) सुरक्षा क्या है?
- कानूनी उन्मुक्ति: IT अधिनियम, 2000 की धारा 79 प्लेटफॉर्मों (जैसे X या Meta) को उपयोगकर्ताओं द्वारा पोस्ट की गई थर्ड-पार्टी कंटेंट के लिए कानूनी दायित्व से सुरक्षा प्रदान करती है।
- सशर्त संरक्षण: छूट केवल तभी लागू होती है जब प्लेटफॉर्म केवल एक माध्यम (conduit) के रूप में कार्य करता है, प्रेषण (transmission) शुरू नहीं करता है, और आवश्यक 'ड्यू डिलिजेंस' (जैसे चिह्नित सामग्री को हटाना) का पालन करता है।
- श्रेया सिंघल (2015): 2015 में, SC ने व्यवस्था दी थी कि सामग्री हटाने (takedowns) के लिए अदालती आदेश या सरकारी अधिसूचना की आवश्यकता होती है, जिससे प्लेटफॉर्मों द्वारा स्वयं की जाने वाली मनमानी सेंसरशिप को रोका जा सके।
वाक् एवं अभिव्यक्ति की स्वतंत्रता को प्रतिबंधित करने के संवैधानिक आधार क्या हैं?
- अनुच्छेद 19(2): अनुच्छेद 19(2) राज्य को अनुच्छेद 19(1)(a) के तहत अभिव्यक्ति की स्वतंत्रता के प्रयोग पर 'युक्तिसंगत निर्बंधन' लगाने की अनुमति देता है।
- राज्य की सुरक्षा: भारत की संप्रभुता और अखंडता, राज्य की सुरक्षा, और विदेशी राज्यों के साथ मैत्रीपूर्ण संबंध।
- लोक व्यवस्था और नैतिकता: लोक व्यवस्था, शालीनता या नैतिकता, न्यायालय की अवमानना, मानहानि, या किसी अपराध के लिए उकसाना। डीपफेक विनियमन आमतौर पर शालीनता/नैतिकता या लोक व्यवस्था का हवाला देता है।
अंतर-विषय पैटर्न
डीपफेक, चुनाव और आंतरिक सुरक्षा
चुनाव में हेरफेर के लिए AI का हथियारीकरण GS2 (चुनाव/लोकतंत्र) को GS3 (आंतरिक सुरक्षा) से जोड़ता है। UPSC अक्सर यह परीक्षण करता है कि कैसे नए साइबर खतरे IT Act जैसे पारंपरिक विधायी ढांचों से आगे निकल जाते हैं।
पैचवर्क नियम बनाम व्यापक AI कानून
भारत की संसदीय कानून के बजाय कार्यकारी नियम-निर्माण (IT Rules) पर निर्भरता, यूरोपीय संघ (EU) के वैधानिक Artificial Intelligence (AI) Act के साथ एक तीव्र विरोधाभास प्रस्तुत करती है, जो एक महत्वपूर्ण शासन अंतराल (governance gap) को रेखांकित करती है जिसे अक्सर Mains में परखा जाता है।

GS2/GS3 आधारित एक मिश्रित प्रश्न की अपेक्षा करें, जो यह मूल्यांकन करे कि क्या भारत के कार्यकारी IT नियम, यूरोपीय संघ (EU) के वैधानिक AI Act की तुलना में संवैधानिक रूप से सुदृढ़ हैं।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
- 2016MainsGS3
Use of Internet and social media by non-state actors for subversive activities is a major security concern. How have these been misused in the recent past? Suggest effective guidelines to curb the above threat.
- 2017MainsGS2
Examine the scope of Fundamental Rights in the light of the latest judgement of the Supreme Court on Right to Privacy.
