ICAR में डेटा सेंध से कृषि अनुसंधान परियोजनाएं बाधित
स्रोत:इंडियन एक्सप्रेस ↗
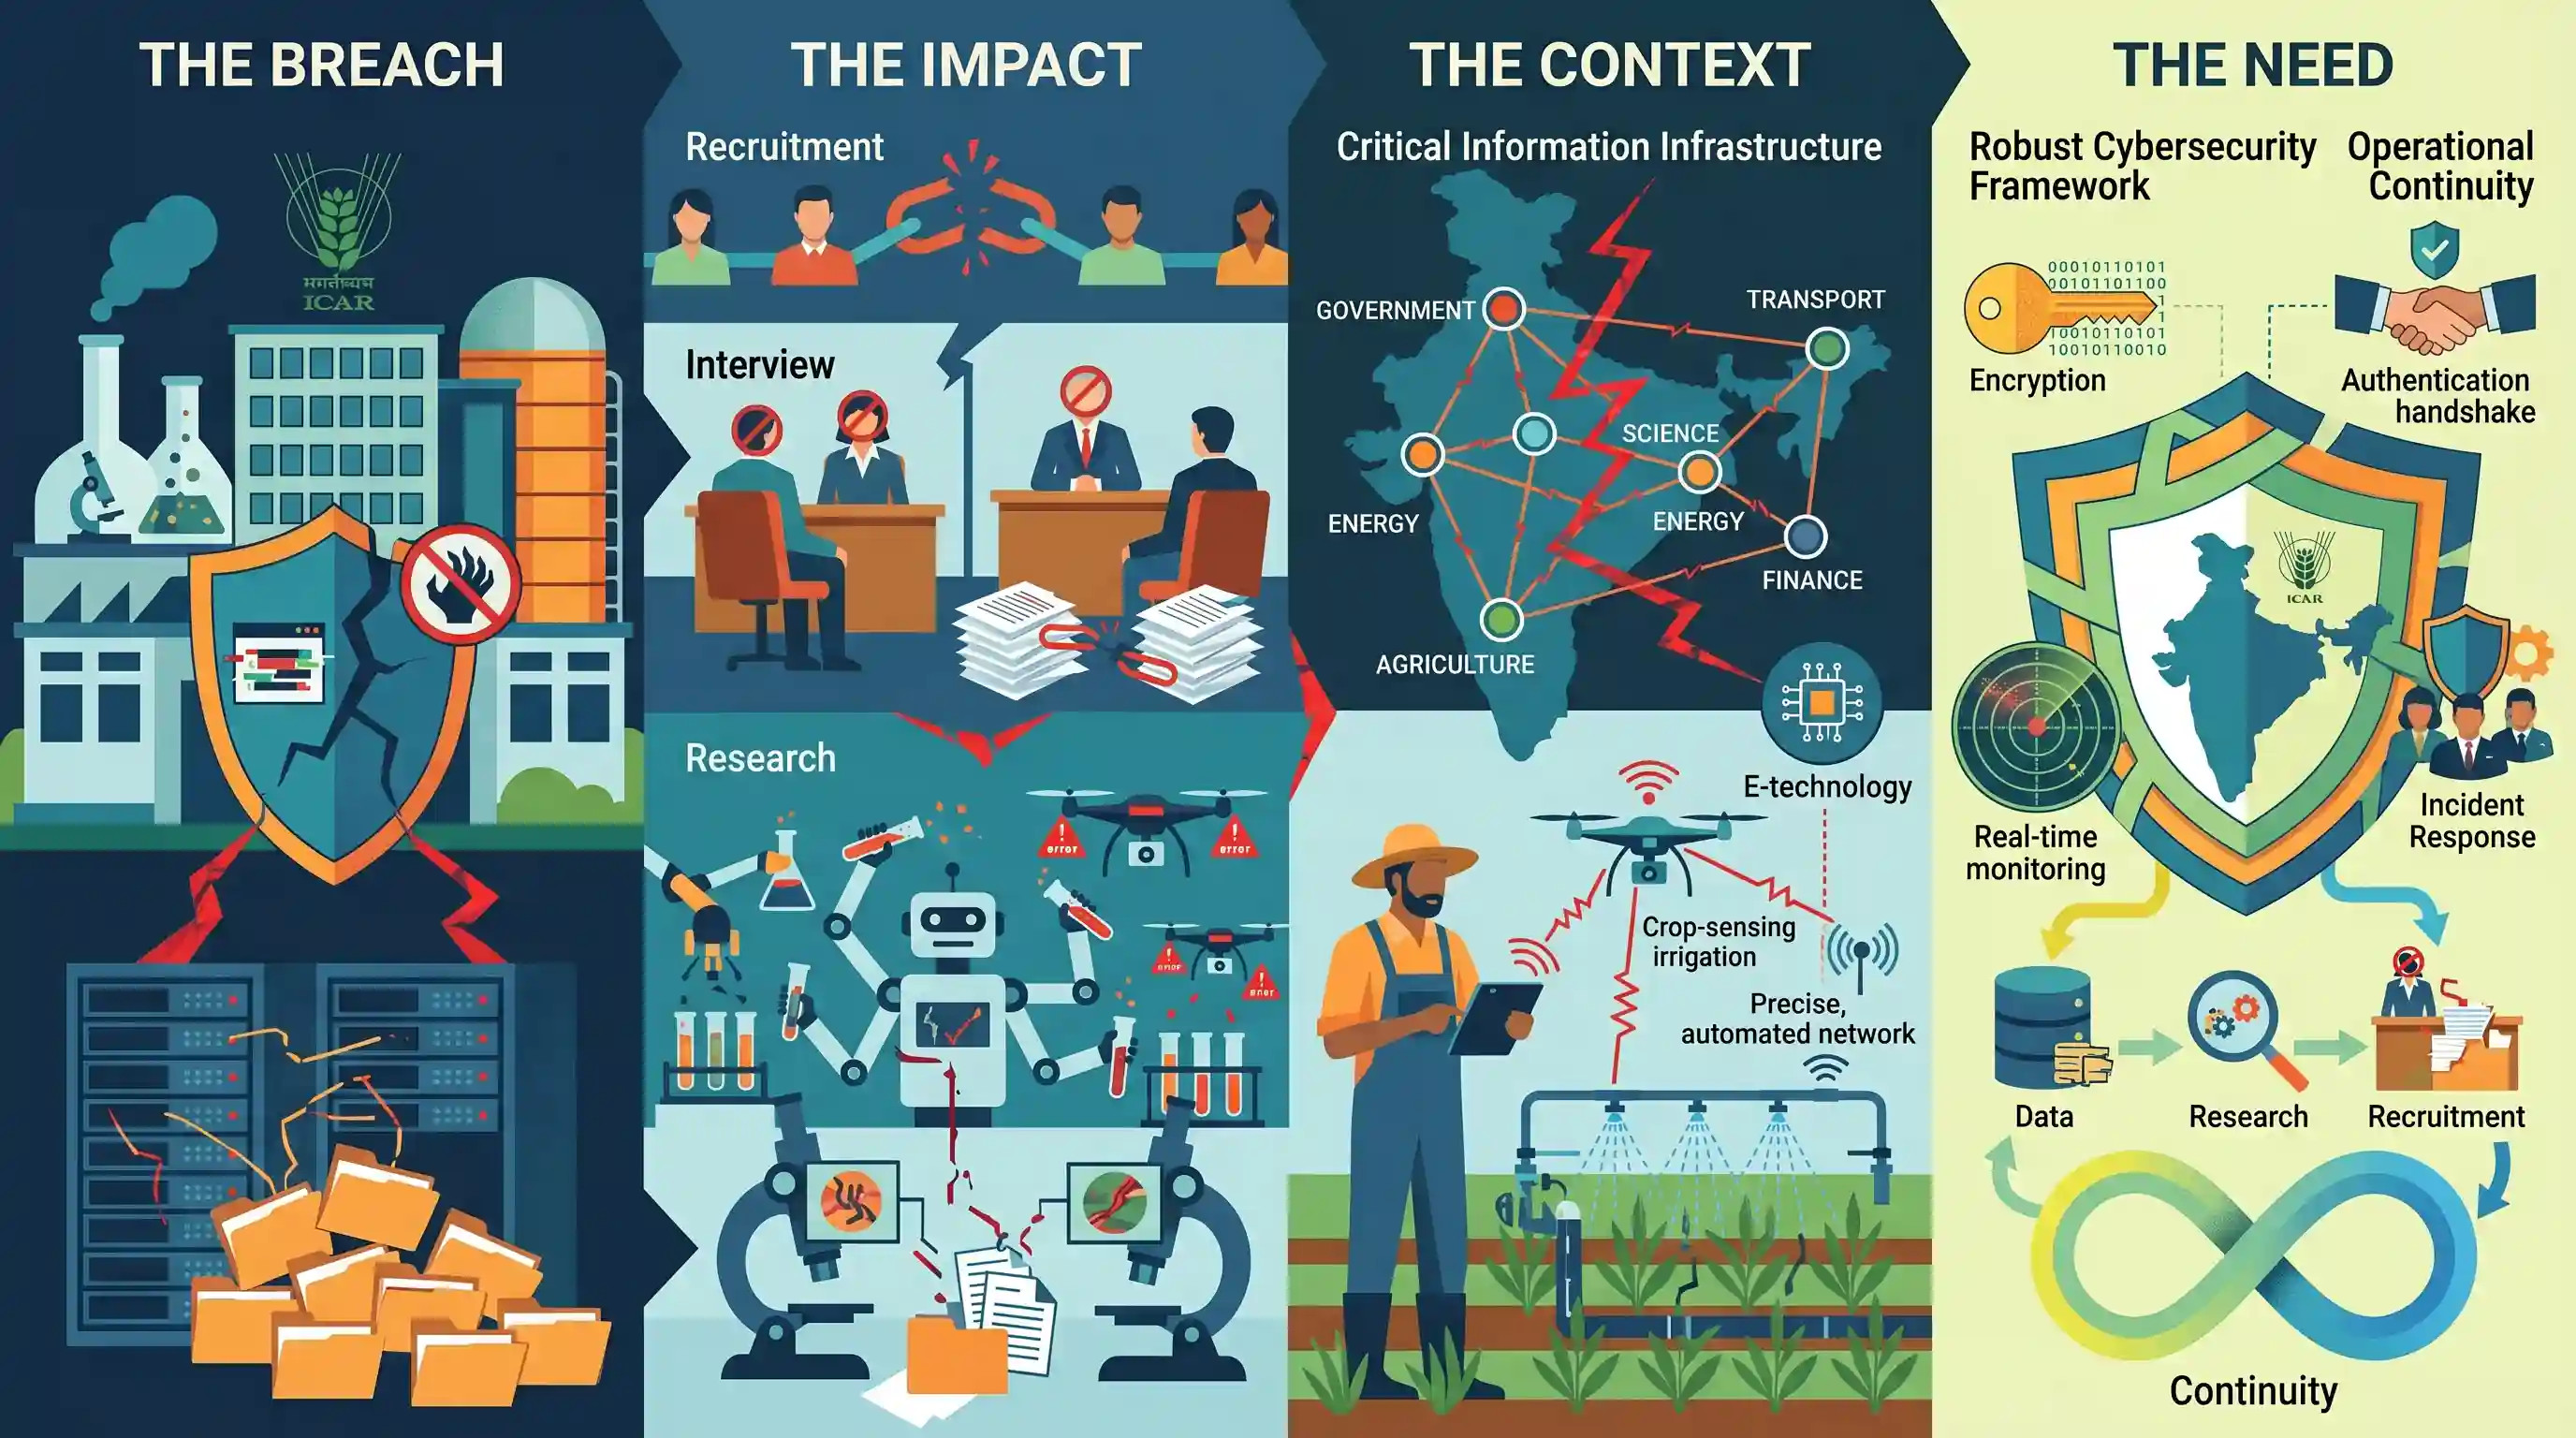
क्यों मायने रखता है
यह कृषि और अनुसंधान प्रशासन जैसे महत्वपूर्ण क्षेत्रों पर साइबर खतरों के प्रत्यक्ष परिणामों को दर्शाता है। यह साइबर सुरक्षा, डिजिटल बुनियादी ढांचे की भेद्यता और सरकारी संस्थानों के लिए मजबूत डेटा सुरक्षा ढांचे की आवश्यकता पर Mains GS3 के प्रश्नों के लिए एक ठोस केस स्टडी प्रदान करता है।
सारांश
भारतीय कृषि अनुसंधान परिषद (ICAR) में एक बड़ा डेटा उल्लंघन (data breach) हुआ है, जिसने इसकी प्रमुख भर्ती प्रक्रियाओं को गंभीर रूप से प्रभावित किया है और महत्वपूर्ण कृषि अनुसंधान परियोजनाओं को बाधित किया है। यह साइबर घटना भारत में आवश्यक सरकारी और वैज्ञानिक संगठनों के डिजिटल बुनियादी ढांचे के भीतर बढ़ती कमजोरियों को उजागर करती है, जो महत्वपूर्ण डेटा की सुरक्षा और परिचालन निरंतरता सुनिश्चित करने के लिए मजबूत साइबर सुरक्षा ढांचे की आवश्यकता पर बल देती है।
मुख्य बिंदु
- भारतीय कृषि अनुसंधान परिषद (ICAR) को एक बड़े साइबर हमले और डेटा ब्रीच का निशाना बनाया गया है।
- इस सेंधमारी ने चल रही महत्वपूर्ण कृषि अनुसंधान परियोजनाओं को बाधित किया और संबंधित डेटा को जोखिम में डाल दिया।
- ICAR द्वारा प्रबंधित मुख्य भर्ती प्रक्रियाएं सिस्टम के प्रभावित होने के कारण विलंबित या बाधित हुई हैं।
- यह घटना महत्वपूर्ण भारतीय वैज्ञानिक और सरकारी संस्थानों की साइबर खतरों के प्रति संवेदनशीलता को रेखांकित करती है, जो महत्वपूर्ण सूचना अवसंरचना (critical information infrastructure) की सुरक्षा को और अधिक मजबूत करने की आवश्यकता को अनिवार्य बनाती है।
महत्वपूर्ण शब्द
भारतीय कृषि अनुसंधान परिषद (ICAR)

कृषि मंत्रालय के तहत एक स्वायत्त शीर्ष निकाय जो पूरे भारत में कृषि अनुसंधान और शिक्षा के समन्वय और प्रबंधन के लिए जिम्मेदार है।
UPSC context
GS पेपर 3: कृषि एवं S&T; खाद्य सुरक्षा और एग्रीटेक अनुसंधान के लिए अनिवार्य।
महत्वपूर्ण सूचना अवसंरचना (CII)
ऐसे कंप्यूटर संसाधन जिनका विनाश या अक्षम होना राष्ट्रीय सुरक्षा, अर्थव्यवस्था या सार्वजनिक सुरक्षा पर दुर्बल करने वाला प्रभाव डाल सकता है।
UPSC context
GS पेपर 3: आंतरिक सुरक्षा; IT अधिनियम के तहत संरक्षित डिजिटल परिसंपत्तियों (protected digital assets) से संबंधित ज्ञान का परीक्षण।
CERT-In (इंडियन कंप्यूटर इमरजेंसी रिस्पांस टीम)
साइबर घटना प्रतिक्रिया के लिए भारत की राष्ट्रीय नोडल एजेंसी, जो इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत कार्यरत है।
UPSC context
GS पेपर 3: साइबर सुरक्षा; आपातकालीन उपायों और खतरे की रिपोर्टिंग संबंधी अधिदेशों पर केंद्रित।
राष्ट्रीय क्रिटिकल सूचना अवसंरचना संरक्षण केंद्र (NCIIPC)
राष्ट्र के महत्वपूर्ण सूचना अवसंरचना (Critical Information Infrastructure) को अनधिकृत पहुँच या व्यवधान से सुरक्षित रखने के लिए विशेष रूप से अधिकृत नोडल एजेंसी।
UPSC context
GS पेपर 3: आंतरिक सुरक्षा; संवेदनशील क्षेत्रों की सुरक्षा के लिए विशिष्ट संस्थागत ढांचों का परीक्षण करता है।
सूचना प्रौद्योगिकी अधिनियम, 2000
भारत में ई-कॉमर्स, डिजिटल हस्ताक्षर और साइबर अपराधों तथा डेटा उल्लंघन (data breaches) के लिए दंड को विनियमित करने वाला प्राथमिक कानूनी ढांचा।
UPSC context
GS पेपर 2 और 3: राजव्यवस्था और सुरक्षा; भारत के डिजिटल इकोसिस्टम के कानूनी आधारों का परीक्षण करता है।
कृषि वैज्ञानिक चयन मंडल (ASRB)
ICAR के अंतर्गत एक स्वतंत्र भर्ती निकाय, जो राष्ट्रीय कृषि अनुसंधान प्रणाली के लिए वैज्ञानिकों और तकनीकी कर्मियों का चयन करता है।
UPSC context
GS पेपर 2: शासन; वैज्ञानिक निकायों में संस्थागत अखंडता और भर्ती पारदर्शिता के लिए प्रासंगिक।
प्रारंभिक ट्रैप
CERT-In भारत में महत्वपूर्ण सूचना बुनियादी ढांचे (CII) की सुरक्षा के लिए नामित राष्ट्रीय नोडल एजेंसी है।
जहाँ CERT-In साइबर घटनाओं पर प्रतिक्रिया देने के लिए राष्ट्रीय नोडल एजेंसी है, वहीं IT Act की धारा 70A के तहत क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर (CII) की सुरक्षा करना विशेष रूप से NCIIPC का शासनादेश है।
संबंधित अवधारणाएँ
IT अधिनियम, 2000 के तहत CERT-In और NCIIPC के विशिष्ट अधिदेश क्या हैं?
- CERT-In: धारा 70B के तहत घटना प्रतिक्रिया (incident response), भेद्यता पूर्वानुमान (vulnerability forecasting) और आपातकालीन साइबर सुरक्षा दिशानिर्देश जारी करने के लिए नोडल एजेंसी के रूप में कार्य करता है।
- NCIIPC: धारा 70A के तहत विशेष रूप से महत्वपूर्ण सूचना बुनियादी ढांचे (CII) को अनधिकृत पहुंच, संशोधन या विनाश से बचाने के लिए स्थापित किया गया।
- CII की परिभाषा: इन्हें ऐसे कंप्यूटर संसाधनों के रूप में परिभाषित किया गया है, जिनके अक्षम होने का राष्ट्रीय सुरक्षा, अर्थव्यवस्था, सार्वजनिक स्वास्थ्य या सुरक्षा पर गहरा प्रभाव पड़ेगा।
ICAR की संगठनात्मक स्थिति और अधिदेश क्या है?
- संगठनात्मक स्थिति: यह एक वैधानिक निकाय नहीं है; यह सोसाइटी पंजीकरण अधिनियम, 1860 के तहत एक सोसाइटी के रूप में पंजीकृत एक स्वायत्त संगठन है।
- नोडल मंत्रालय: कृषि एवं किसान कल्याण मंत्रालय के कृषि अनुसंधान और शिक्षा विभाग (DARE) के तहत कार्य करता है।
- मुख्य अधिदेश: कृषि अनुसंधान, शिक्षा के समन्वय और कृषि विज्ञान केंद्रों (KVKs) के विशाल नेटवर्क के प्रबंधन के लिए शीर्ष निकाय के रूप में कार्य करता है।
अंतर-विषय पैटर्न
ई-कृषि पहलों के लिए साइबर जोखिम
एग्रीटेक प्लेटफॉर्म (जैसे e-NAM और AgriStack) किसानों के विशाल डेटासेट का डिजिटलीकरण करते हैं, जिससे कृषि एक संवेदनशील महत्वपूर्ण बुनियादी ढांचा क्षेत्र बन जाती है, जिसे आर्थिक व्यवधानों को रोकने के लिए लक्षित साइबर-रेजिलिएंस प्रोटोकॉल की आवश्यकता होती है।
कृषि IPR को जोखिम में डालते डेटा उल्लंघन
ICAR जैसे शीर्ष अनुसंधान निकायों में डेटा ब्रीच से महत्वपूर्ण आनुवंशिक डेटा, जलवायु-लचीली फसल अनुसंधान और पेटेंटेड बीज प्रौद्योगिकियों की चोरी का जोखिम उत्पन्न होता है, जो साइबर खतरों को IPR और खाद्य सुरक्षा के साथ जोड़ता है।

2026 की prelims में CERT-In और NCIIPC के सांविधिक शासनादेशों (statutory mandates) के बीच अंतर स्पष्ट करने वाले एक प्रश्न की अपेक्षा करें, जिसमें संभवतः Agristack को संदर्भ के रूप में उपयोग किया जा सकता है।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2018PrelimsGS1
The terms 'WannaCry, Petya and EternalBlue' sometimes mentioned in the news recently are related to
- 2020PrelimsGS1
In India, under cyber insurance for individuals, which of the following benefits are generally covered, in addition to payment for the loss of funds and other benefits? 1. Cost of restoration of the computer system in case of malware disrupting access to one's computer 2. Cost of a new computer if some miscreant wilfully damages it, if proved so 3. Cost of hiring a specialized consultant to minimize the loss in case of cyber extortion 4. Cost of defence in the Court of Law if any third party files a suit Select the correct answer using the code given below:
