कर्नाटक सीआईडी ने साइबर वित्तीय म्यूल अकाउंट रैकेट का भंडाफोड़ किया
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
यह आधुनिक साइबर-वित्तीय अपराधों की कार्यप्रणाली पर एक ठोस केस स्टडी (case study) प्रदान करता है, जो विशेष रूप से यह दर्शाता है कि डिजिटल युग में 'म्यूल अकाउंट्स' (mule accounts) मनी लॉन्ड्रिंग के लिए महत्वपूर्ण बुनियादी ढांचे के रूप में कैसे कार्य करते हैं। यह GS-3 के उन उत्तरों के लिए अत्यधिक प्रासंगिक है जहाँ साइबर खतरों, संगठित अपराध और डिजिटल वित्तीय पारिस्थितिकी तंत्र की पुलिसिंग (policing) की चुनौतियों के अंतर्संबंधों पर चर्चा की जाती है।
सारांश
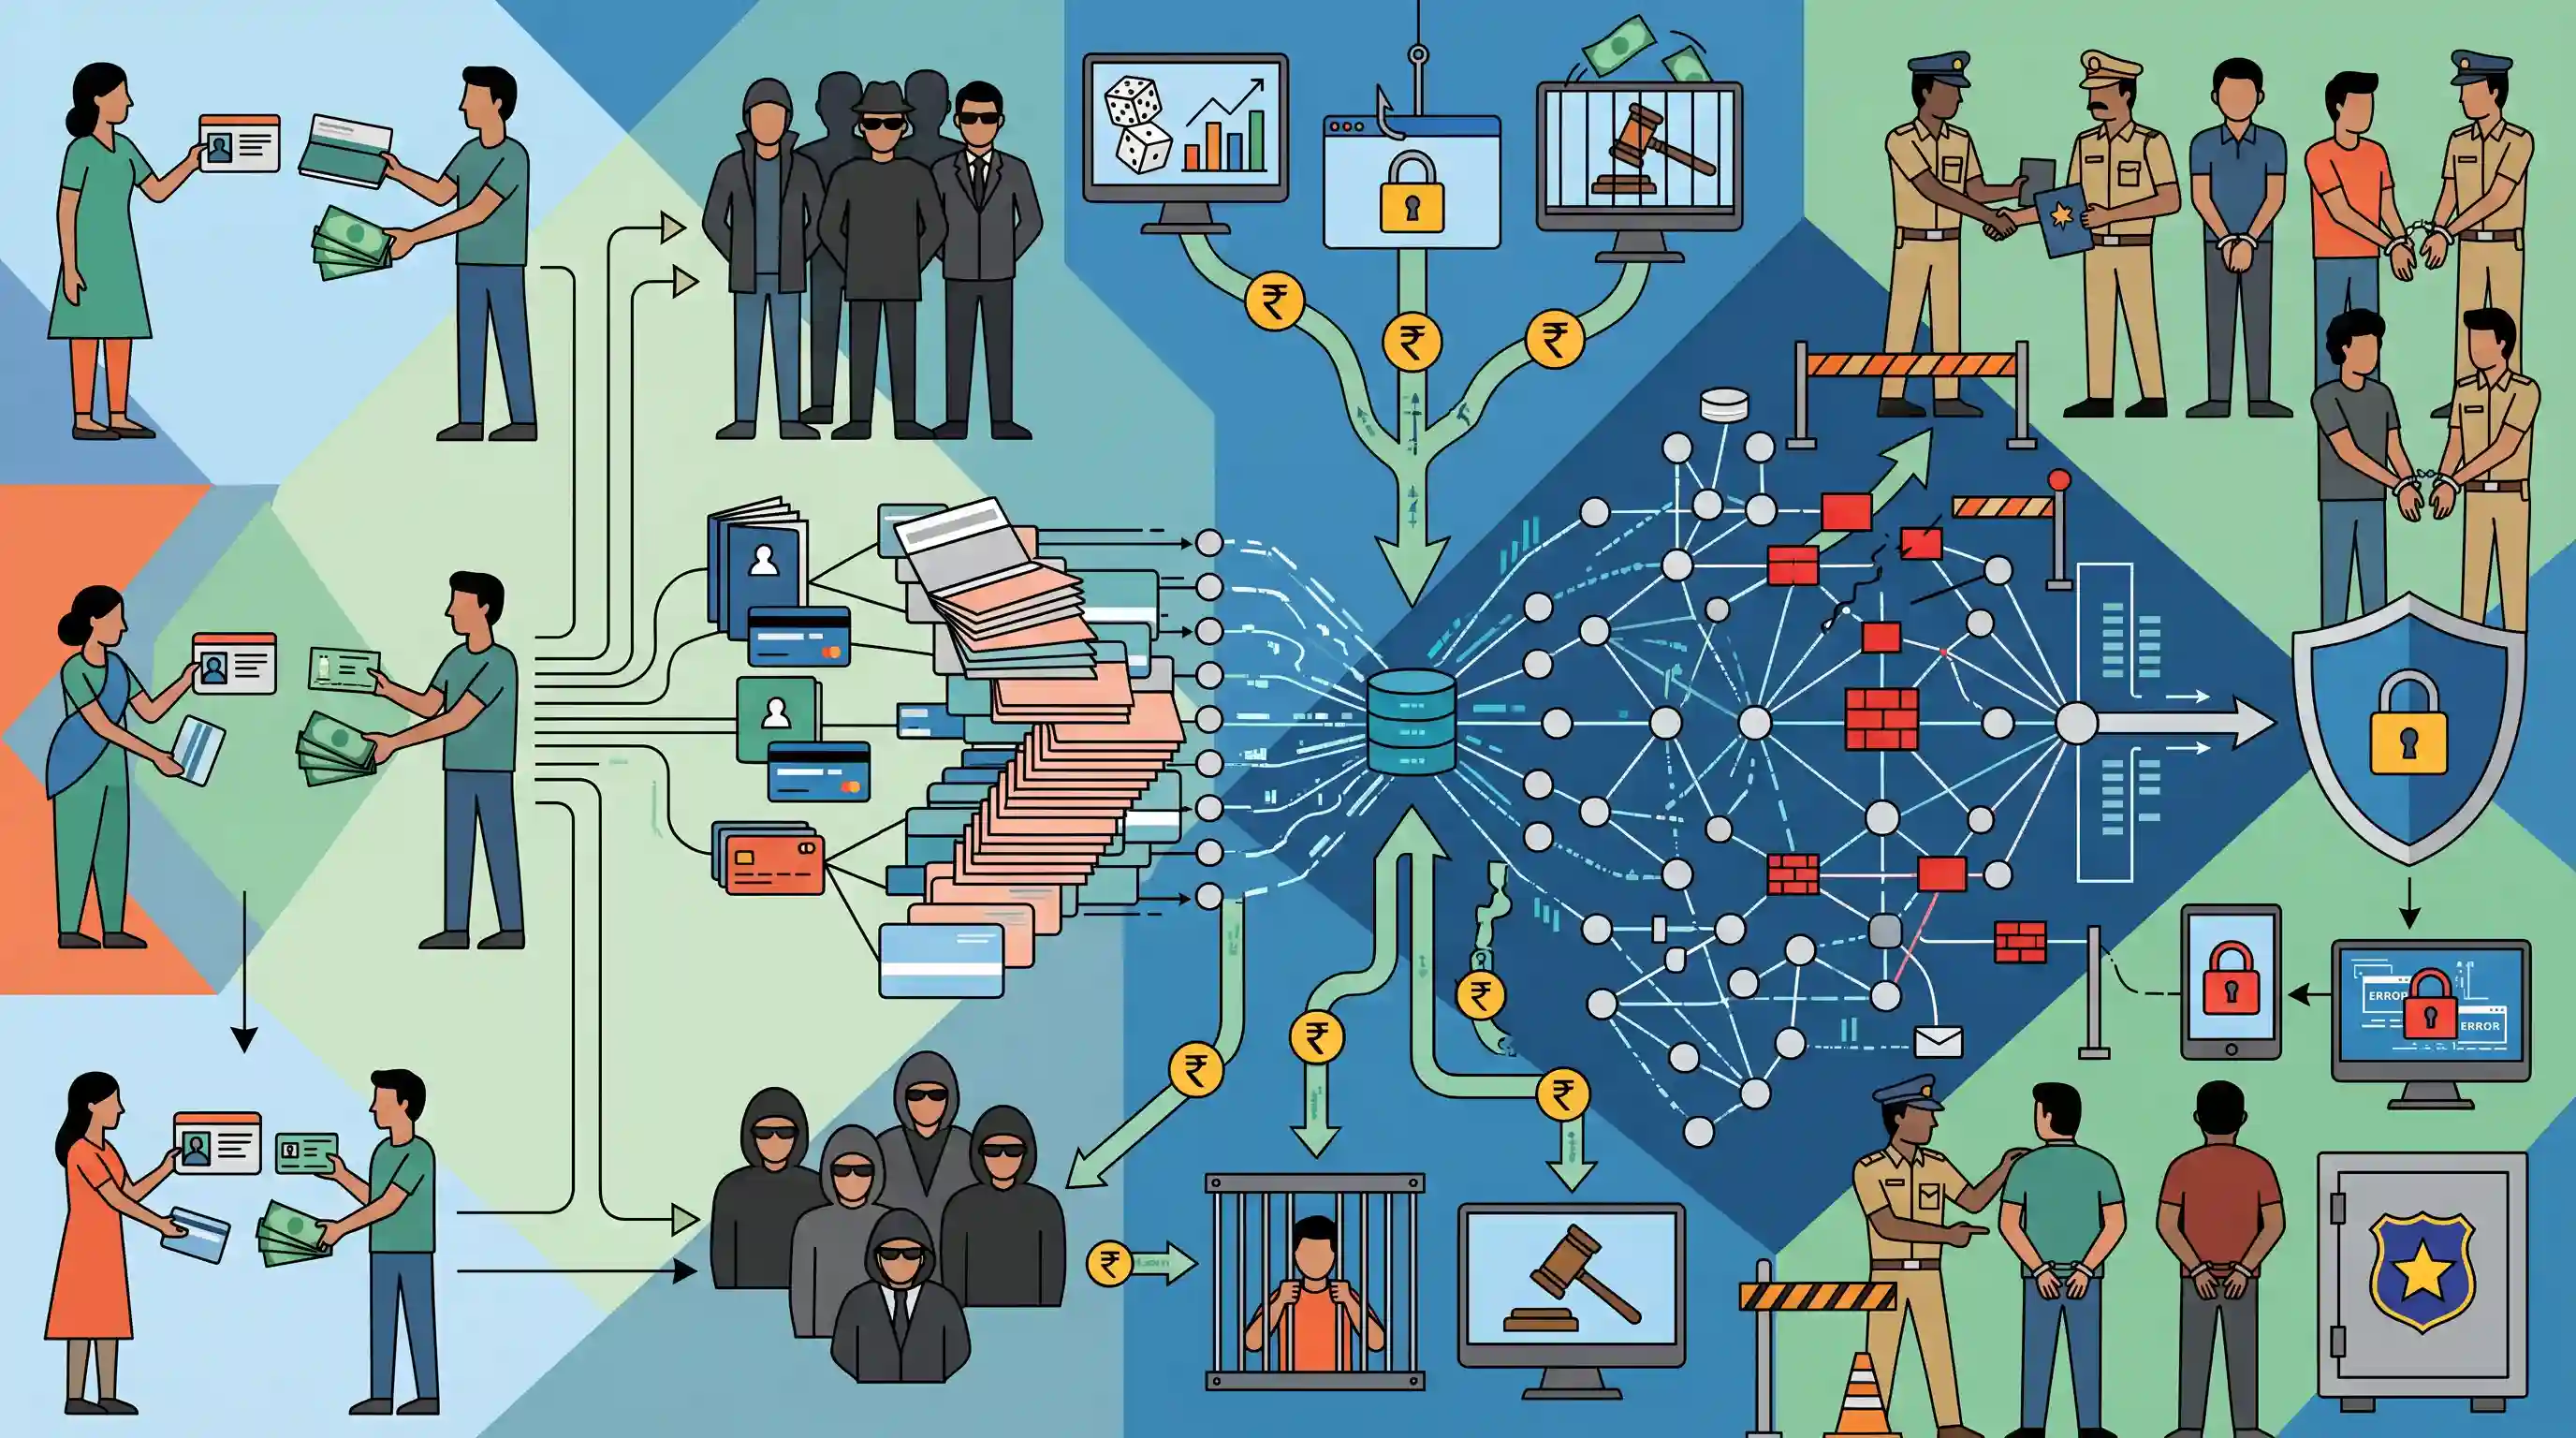
कर्नाटक अपराध जांच विभाग (CID) ने एक बड़े साइबर धोखाधड़ी नेटवर्क का भंडाफोड़ किया है, जिसमें 12 व्यक्तियों को गिरफ्तार किया गया और 42,000 से अधिक 'म्यूल' (mule) बैंक खातों की पहचान की गई। "म्यूल हर्डर्स" (mule herders) के रूप में जाने जाने वाले बिचौलियों द्वारा संचालित इस गिरोह में बैंक खाते खोलने के लिए मामूली नकद भुगतान के बदले सामान्य नागरिकों से KYC दस्तावेज़ प्राप्त करना शामिल था। इन खातों को बाद में संगठित साइबर अपराधियों को बेचा या पट्टे पर दिया जाता था, जो इनका उपयोग ऑनलाइन घोटालों, अवैध सट्टेबाजी और "डिजिटल अरेस्ट" धोखाधड़ी से प्राप्त अवैध धन को स्थानांतरित करने और लॉन्डर करने के लिए करते थे। यह घटना साइबर अपराध और मनी लॉन्ड्रिंग के बीच विकसित होते गठजोड़ को उजागर करती है, और दर्शाती है कि कैसे आपराधिक नेटवर्क वित्तीय पदचिह्नों (financial trails) को छिपाने और कानून प्रवर्तन से बचने के लिए आर्थिक रूप से कमजोर व्यक्तियों का शोषण करते हैं।
मुख्य बिंदु
- कार्यप्रणाली: "म्यूल हर्डर्स" बैंक खाते खोलने के लिए व्यक्तियों को उनके पहचान दस्तावेजों के बदले 10,000–20,000 रुपये का भुगतान करते थे, और एटीएम कार्ड व चेक बुक एकत्र कर उन्हें साइबर अपराधियों को लीज पर देने या बेचने का काम करते थे।
- ऑपरेशन का पैमाना: कर्नाटक के 29 से अधिक जिलों में एक साथ की गई छापेमारी के दौरान 42,000 से अधिक म्यूल (mule) बैंक खातों की पहचान की गई और 12 मास्टरमाइंड्स को गिरफ्तार किया गया।
- अपराध का प्रकार: ये खाते ऑनलाइन घोटालों, अवैध सट्टेबाजी और 'डिजिटल अरेस्ट' धोखाधड़ी से उत्पन्न धन की मनी लॉन्ड्रिंग के लिए महत्वपूर्ण बुनियादी ढांचे के रूप में कार्य करते थे, जिससे अपराधियों को वित्तीय पदचिह्नों (financial trails) को छिपाने में मदद मिली।
- पीड़ितों की सुभेद्यता: वे अनजान नागरिक जिनके दस्तावेजों का उपयोग किया गया, उन्हें गंभीर कानूनी और वित्तीय परिणामों का सामना करना पड़ रहा है, जो डिजिटल वित्तीय साक्षरता की कमी को उजागर करता है।
- कानून प्रवर्तन कार्रवाई: कर्नाटक CID के साइबर कमांड द्वारा चलाया गया राज्यव्यापी अभियान उन वित्तीय आपूर्ति श्रृंखलाओं को सक्रिय रूप से लक्षित करने को दर्शाता है जो संगठित साइबर अपराध नेटवर्क को बनाए रखती हैं।
महत्वपूर्ण शब्द
म्यूल अकाउंट

ऐसे बैंक खाते जिनका उपयोग दूसरों की ओर से अवैध गतिविधियों से प्राप्त धन को स्वीकार करने और स्थानांतरित करने के लिए किया जाता है, जिससे अपराधियों और उनके अपराध की आय (proceeds) के बीच प्रभावी रूप से दूरी बनाई जा सके।
UPSC context
GS पेपर 3: आंतरिक सुरक्षा। यह मनी लॉन्ड्रिंग तंत्र और वित्तीय प्रणाली की कमियों की समझ का परीक्षण करता है।
साइबर कमांड
एक विशिष्ट, एकीकृत पुलिस इकाई (कर्नाटक में शुरू की गई) जो एक ही पुलिस महानिदेशक के तहत साइबर अपराध जांच, साइबर सुरक्षा और भ्रामक सूचना प्रबंधन का समन्वय करती है।
UPSC context
GS पेपर 3: साइबर सुरक्षा/आंतरिक सुरक्षा। तकनीक-प्रेरित अपराधों के विरुद्ध राज्य-स्तरीय संस्थागत सुधारों के ज्ञान का परीक्षण करता है।
डिजिटल अरेस्ट
साइबर-जबरन वसूली की एक रणनीति जहाँ स्कैमर वीडियो या फोन कॉल के माध्यम से कानून प्रवर्तन अधिकारियों का रूप धारण करते हैं, ताकि पीड़ितों को "डिजिटल" रूप से बंधक बनाया जा सके और उन पर कानूनी कार्रवाई की झूठी धमकी देकर पैसे ऐंठे जा सकें।
UPSC context
GS पेपर 3: साइबर सुरक्षा। डिजिटल अर्थव्यवस्था में साइबर अपराध के उभरते रुझानों और सार्वजनिक सुरक्षा चुनौतियों पर केंद्रित है।
CEN पुलिस स्टेशन
साइबर, आर्थिक और नारकोटिक्स अपराधों पर केंद्रित विशेष कानून प्रवर्तन इकाइयां, जिन्हें हाल ही में जटिल डिजिटल जांच को सुव्यवस्थित करने के लिए कर्नाटक के एकीकृत साइबर कमांड में एकीकृत किया गया है।
UPSC context
GS पेपर 3: आंतरिक सुरक्षा। विशिष्ट पुलिस बलों की संरचना और राज्य-स्तरीय आंतरिक सुरक्षा उपायों से संबंधित।
मनी लॉन्ड्रिंग
जटिल वित्तीय लेन-देन के माध्यम से 'अवैध धन' (dirty money) के स्रोत को छिपाने की अवैध प्रक्रिया, ताकि इसे 'साफ' या वैध संपत्ति के रूप में दिखाया जा सके।
UPSC context
GS Paper 3: आंतरिक सुरक्षा/PMLA। संगठित अपराध, वित्तीय अखंडता और आतंकवाद/साइबर अपराध के साथ इसके जुड़ाव से संबंधित मुख्य विषय।
प्रारंभिक ट्रैप
डिजिटल अरेस्ट सूचना प्रौद्योगिकी अधिनियम के तहत एक मान्यता प्राप्त निवारक निरोध प्रावधान है।
"डिजिटल अरेस्ट" वास्तव में एक साइबर-जबरन वसूली (cyber-extortion) घोटाला है जिसमें अपराधी वीडियो कॉल के माध्यम से कानून प्रवर्तन अधिकारियों का रूप धारण करते हैं। किसी भी भारतीय कानून के तहत इसकी कोई कानूनी वैधता नहीं है।
संबंधित अवधारणाएँ
मनी लॉन्ड्रिंग के तीन मानक चरण कौन से हैं?
- प्लेसमेंट: अवैध नकदी को औपचारिक वित्तीय प्रणाली में शामिल करना, अक्सर छोटी रकम जमा करने के लिए 'म्यूल' (mule) बैंक खातों का उपयोग करना।
- लेयरिंग: पकड़े जाने से बचने के लिए जटिल और कई घरेलू या अंतरराष्ट्रीय वायर ट्रांसफर के माध्यम से धन के स्रोत को छिपाना।
- एकीकरण: शोधित धन को वापस अर्थव्यवस्था में इस प्रकार शामिल करना ताकि वे वैध संपत्ति या परिसंपत्ति के रूप में दिखाई दें।
भारतीय साइबर अपराध समन्वय केंद्र (I4C) का अधिदेश (mandate) क्या है?
- नोडल एजेंसी: समन्वित राष्ट्रीय साइबर अपराध प्रतिक्रिया के लिए गृह मंत्रालय (MHA) के तहत स्थापित एक संबद्ध कार्यालय।
- वित्तीय धोखाधड़ी: अवैध डिजिटल ट्रांसफर को तेजी से फ्रीज करने की सुविधा प्रदान करने के लिए '1930' सिटीजन फाइनेंशियल साइबर फ्रॉड रिपोर्टिंग हेल्पलाइन का संचालन करता है।
- आसूचना साझाकरण: Financial Intelligence Unit (FIU-IND) के साथ मिलकर साइबर अपराध रजिस्ट्रियों को Suspicious Transaction Reports (STRs) के साथ एकीकृत करने के लिए कार्य करता है।
अंतर-विषय पैटर्न
PMLA + साइबर धोखाधड़ी साठगांठ
ठगी की राशि की लेयरिंग (layering) के लिए म्यूल अकाउंट्स (mule accounts) का उपयोग स्थानीय साइबर अपराधों को सीधे धन शोधन निवारण अधिनियम (PMLA) के दायरे में लाता है, जो साइबर सुरक्षा और वित्तीय कानून को आपस में जोड़ता है।
कानून प्रवर्तन में AI
RBIH का 'MuleHunter.AI' अवैध वित्तीय लेन-देन की पहचान करने में आर्टिफिशियल इंटेलिजेंस की बढ़ती उपयोगिता को प्रदर्शित करता है, जो GS3 विज्ञान एवं प्रौद्योगिकी को आंतरिक सुरक्षा से जोड़ता है।

Expect a multi-statement Prelims 2026 question linking 'money mules' or 'digital arrest' to PMLA and the mandate of I4C.
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2021MainsGS3
Discuss how emerging technologies and globalisation contribute to money laundering. Elaborate measures to tackle the problem of money laundering both at national and international levels.
- 2022MainsGS3
Discuss the types of organised crimes. Describe the linkages between terrorists and organised crime that exist at the national and transnational levels.
- 2013MainsGS3
Money laundering poses a serious security threat to a country's economic sovereignty. What is its significance for India and what steps are required to be taken to control this menace?
