आर्टिफिशियल इंटेलिजेंस एजेंट कमजोरियां और साइबर सुरक्षा
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
जैसे-जैसे भारतीय कंपनियाँ उत्पादकता और व्यावसायिक प्रक्रियाओं को बढ़ावा देने के लिए स्वायत्त AI एजेंटों को तेजी से अपना रही हैं, उभरती हुई सुरक्षा कमज़ोरियाँ उद्यम डेटा, कॉर्पोरेट सुरक्षा और राष्ट्रीय साइबर लचीलेपन के लिए गंभीर खतरा पैदा करती हैं, जिससे CERT-In के दिशा-निर्देश UPSC GS-3 की तैयारी के लिए महत्वपूर्ण हो जाते हैं।
सारांश
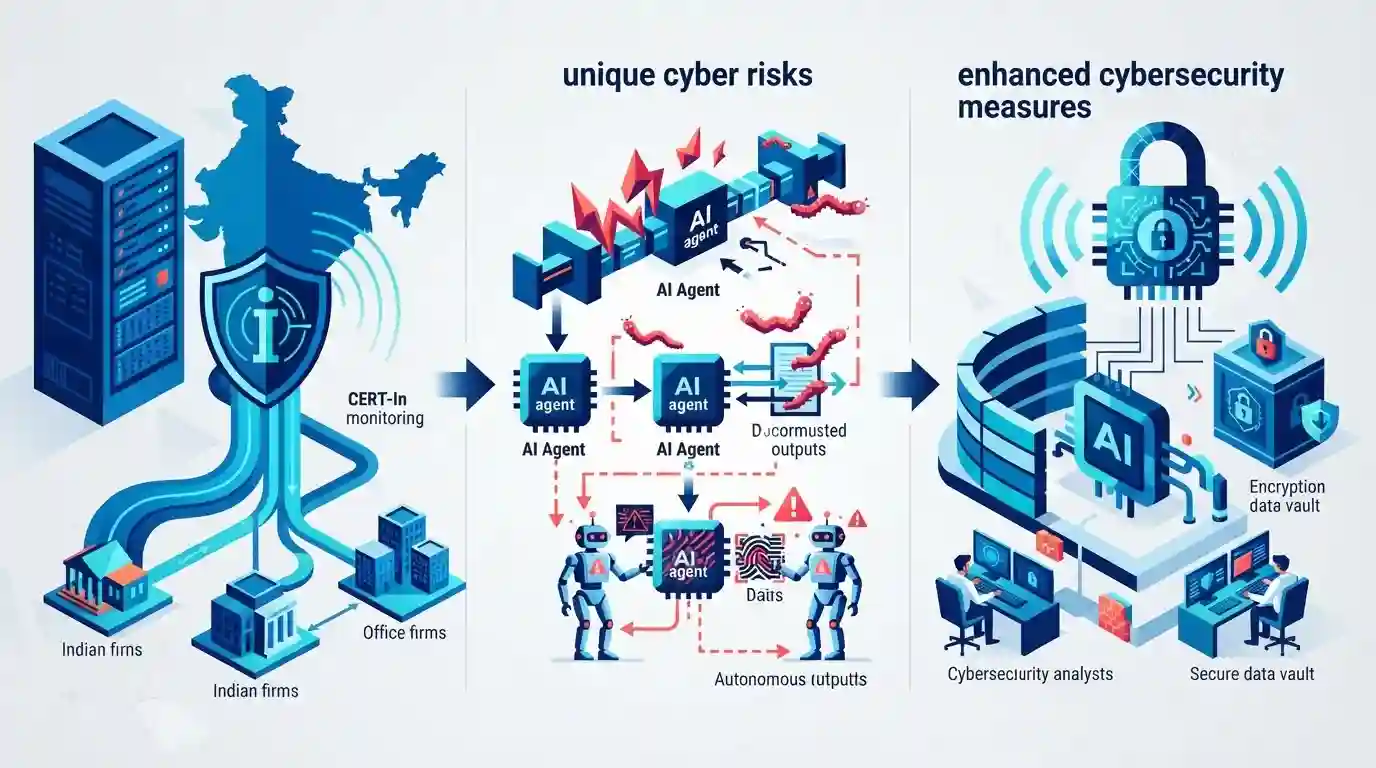
लेख में भारतीय फर्मों द्वारा उपयोग किए जाने वाले AI एजेंट्स से संबंधित सुरक्षा उल्लंघनों और कमियों के बारे में CERT-In द्वारा जारी चेतावनियों पर चर्चा की गई है, जिसमें स्वायत्त कृत्रिम बुद्धिमत्ता प्रणालियों द्वारा उत्पन्न अनूठे साइबर जोखिमों और बेहतर साइबर सुरक्षा उपायों की आवश्यकता पर प्रकाश डाला गया है।
मुख्य बिंदु
- CERT-In ने भारतीय फर्मों द्वारा AI एजेंट्स को तैनात करने से जुड़े उभरते सुरक्षा जोखिमों और कमजोरियों पर प्रकाश डाला है।
- स्वायत्त रूप से निर्णय लेने और कार्यों को निष्पादित करने में सक्षम AI एजेंट्स, प्रॉम्प्ट इंजेक्शन, डेटा पॉइज़निंग और अनधिकृत सिस्टम एक्सेस जैसे अनूठे खतरे के वैक्टर (थ्रेट वैक्टर) प्रस्तुत करते हैं।
- AI प्रणालियों से जुड़े सुरक्षा उल्लंघनों से संवेदनशील उद्यम डेटा और महत्वपूर्ण बुनियादी ढांचा खतरे में पड़ सकता है।
- कॉर्पोरेट और सरकारी संस्थाओं में एआई-संचालित इकोसिस्टम के लिए विशेष रूप से तैयार किए गए मजबूत साइबर सुरक्षा ढांचे, शासन दिशानिर्देशों और सक्रिय निगरानी की अत्यधिक आवश्यकता है।
महत्वपूर्ण शब्द
CERT-In

साइबर सुरक्षा घटनाओं का जवाब देने वाली भारत की राष्ट्रीय नोडल एजेंसी, जो सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के तहत इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के अंतर्गत कार्य करती है।
UPSC context
UPSC प्रारंभिक/मुख्य परीक्षा (GS पेपर III - सुरक्षा / आंतरिक सुरक्षा)। यह राष्ट्रीय साइबर सुरक्षा संस्थानों, खतरे के निवारण (थ्रेट मिटिगेशन) और महत्वपूर्ण बुनियादी ढांचा सुरक्षा (क्रिटिकल इन्फ्रास्ट्रक्चर प्रोटेक्शन) के ज्ञान का परीक्षण करता है।
संबंधित अवधारणाएँ
CERT-In क्या है और सूचना प्रौद्योगिकी अधिनियम के तहत इसकी वैधानिक शक्तियाँ क्या हैं?
- कानूनी आधार: वैधानिक आदेश: आईटी अधिनियम, 2000 की धारा 70B के तहत कंप्यूटर सुरक्षा घटनाओं से निपटने के लिए राष्ट्रीय नोडल एजेंसी के रूप में स्थापित।
- अनिवार्य रिपोर्टिंग: घटना रिपोर्टिंग: संस्थाओं को किसी भी साइबर सुरक्षा घटना का पता चलने के 6 घंटे के भीतर CERT-In को इसकी सूचना देना अनिवार्य किया गया है।
- निर्देशन शक्तियाँ: निर्देश शक्तियाँ: सेवा प्रदाताओं, मध्यवर्तियों, डेटा केंद्रों और कॉर्पोरेट निकायों को निर्देश, दिशानिर्देश और कमज़ोरी नोट्स जारी करने के लिए अधिकृत।
अंतर-विषय पैटर्न
AI सुरक्षा बनाम क्रिटिकल इंफ्रास्ट्रक्चर प्रोटेक्शन
स्वायत्त एजेंट खतरों का उभरना राष्ट्रीय साइबर सुरक्षा रणनीति के तहत उन्नत AI तैनाती और महत्वपूर्ण राष्ट्रीय सूचना इन्फ्रास्ट्रक्चर सुरक्षा के संगम को उजागर करता है।
कॉर्पोरेट गवर्नेंस और AI जवाबदेही
कॉरपोरेट गवर्नेंस ढाँचों को अब DPDP Act द्वारा अनिवार्य पारंपरिक वित्तीय और डेटा गोपनीयता अनुपालन मानदंडों के साथ-साथ गतिशील एल्गोरिथम जवाबदेही को भी एकीकृत करना होगा।

स्वतंत्र एआई एजेंट (autonomous AI agent) खतरों और LLM के लिए OWASP टॉप 10 पर CERT-In की एडवाइजरी के बहु-कथन वाले (multi-statement) प्रारंभिक परीक्षा के प्रश्न में शामिल होने की संभावना है।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2023MainsGS3
Introduce the concept of Artificial Intelligence (AI). How does Al help clinical diagnosis? Do you perceive any threat to privacy of the individual in the use of Al in healthcare?
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
