डिनायल ऑफ सर्विस हमले के खिलाफ सीबीएसई पोर्टल की साइबर सुरक्षा
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
यह घटना UPSC उम्मीदवारों के लिए महत्वपूर्ण डिजिटल बुनियादी ढांचे (critical digital infrastructure) और ई-गवर्नेंस पोर्टल्स की कमजोरियों पर एक महत्वपूर्ण रियल-वर्ल्ड केस स्टडी के रूप में कार्य करती है। यह penetration testing, DDoS mitigation और WAF जैसे विशिष्ट रक्षात्मक उपायों को रेखांकित करती है, जो आधुनिक साइबर खतरों से सार्वजनिक सेवा वितरण प्लेटफार्मों की सुरक्षा के लिए आवश्यक हैं।
सारांश
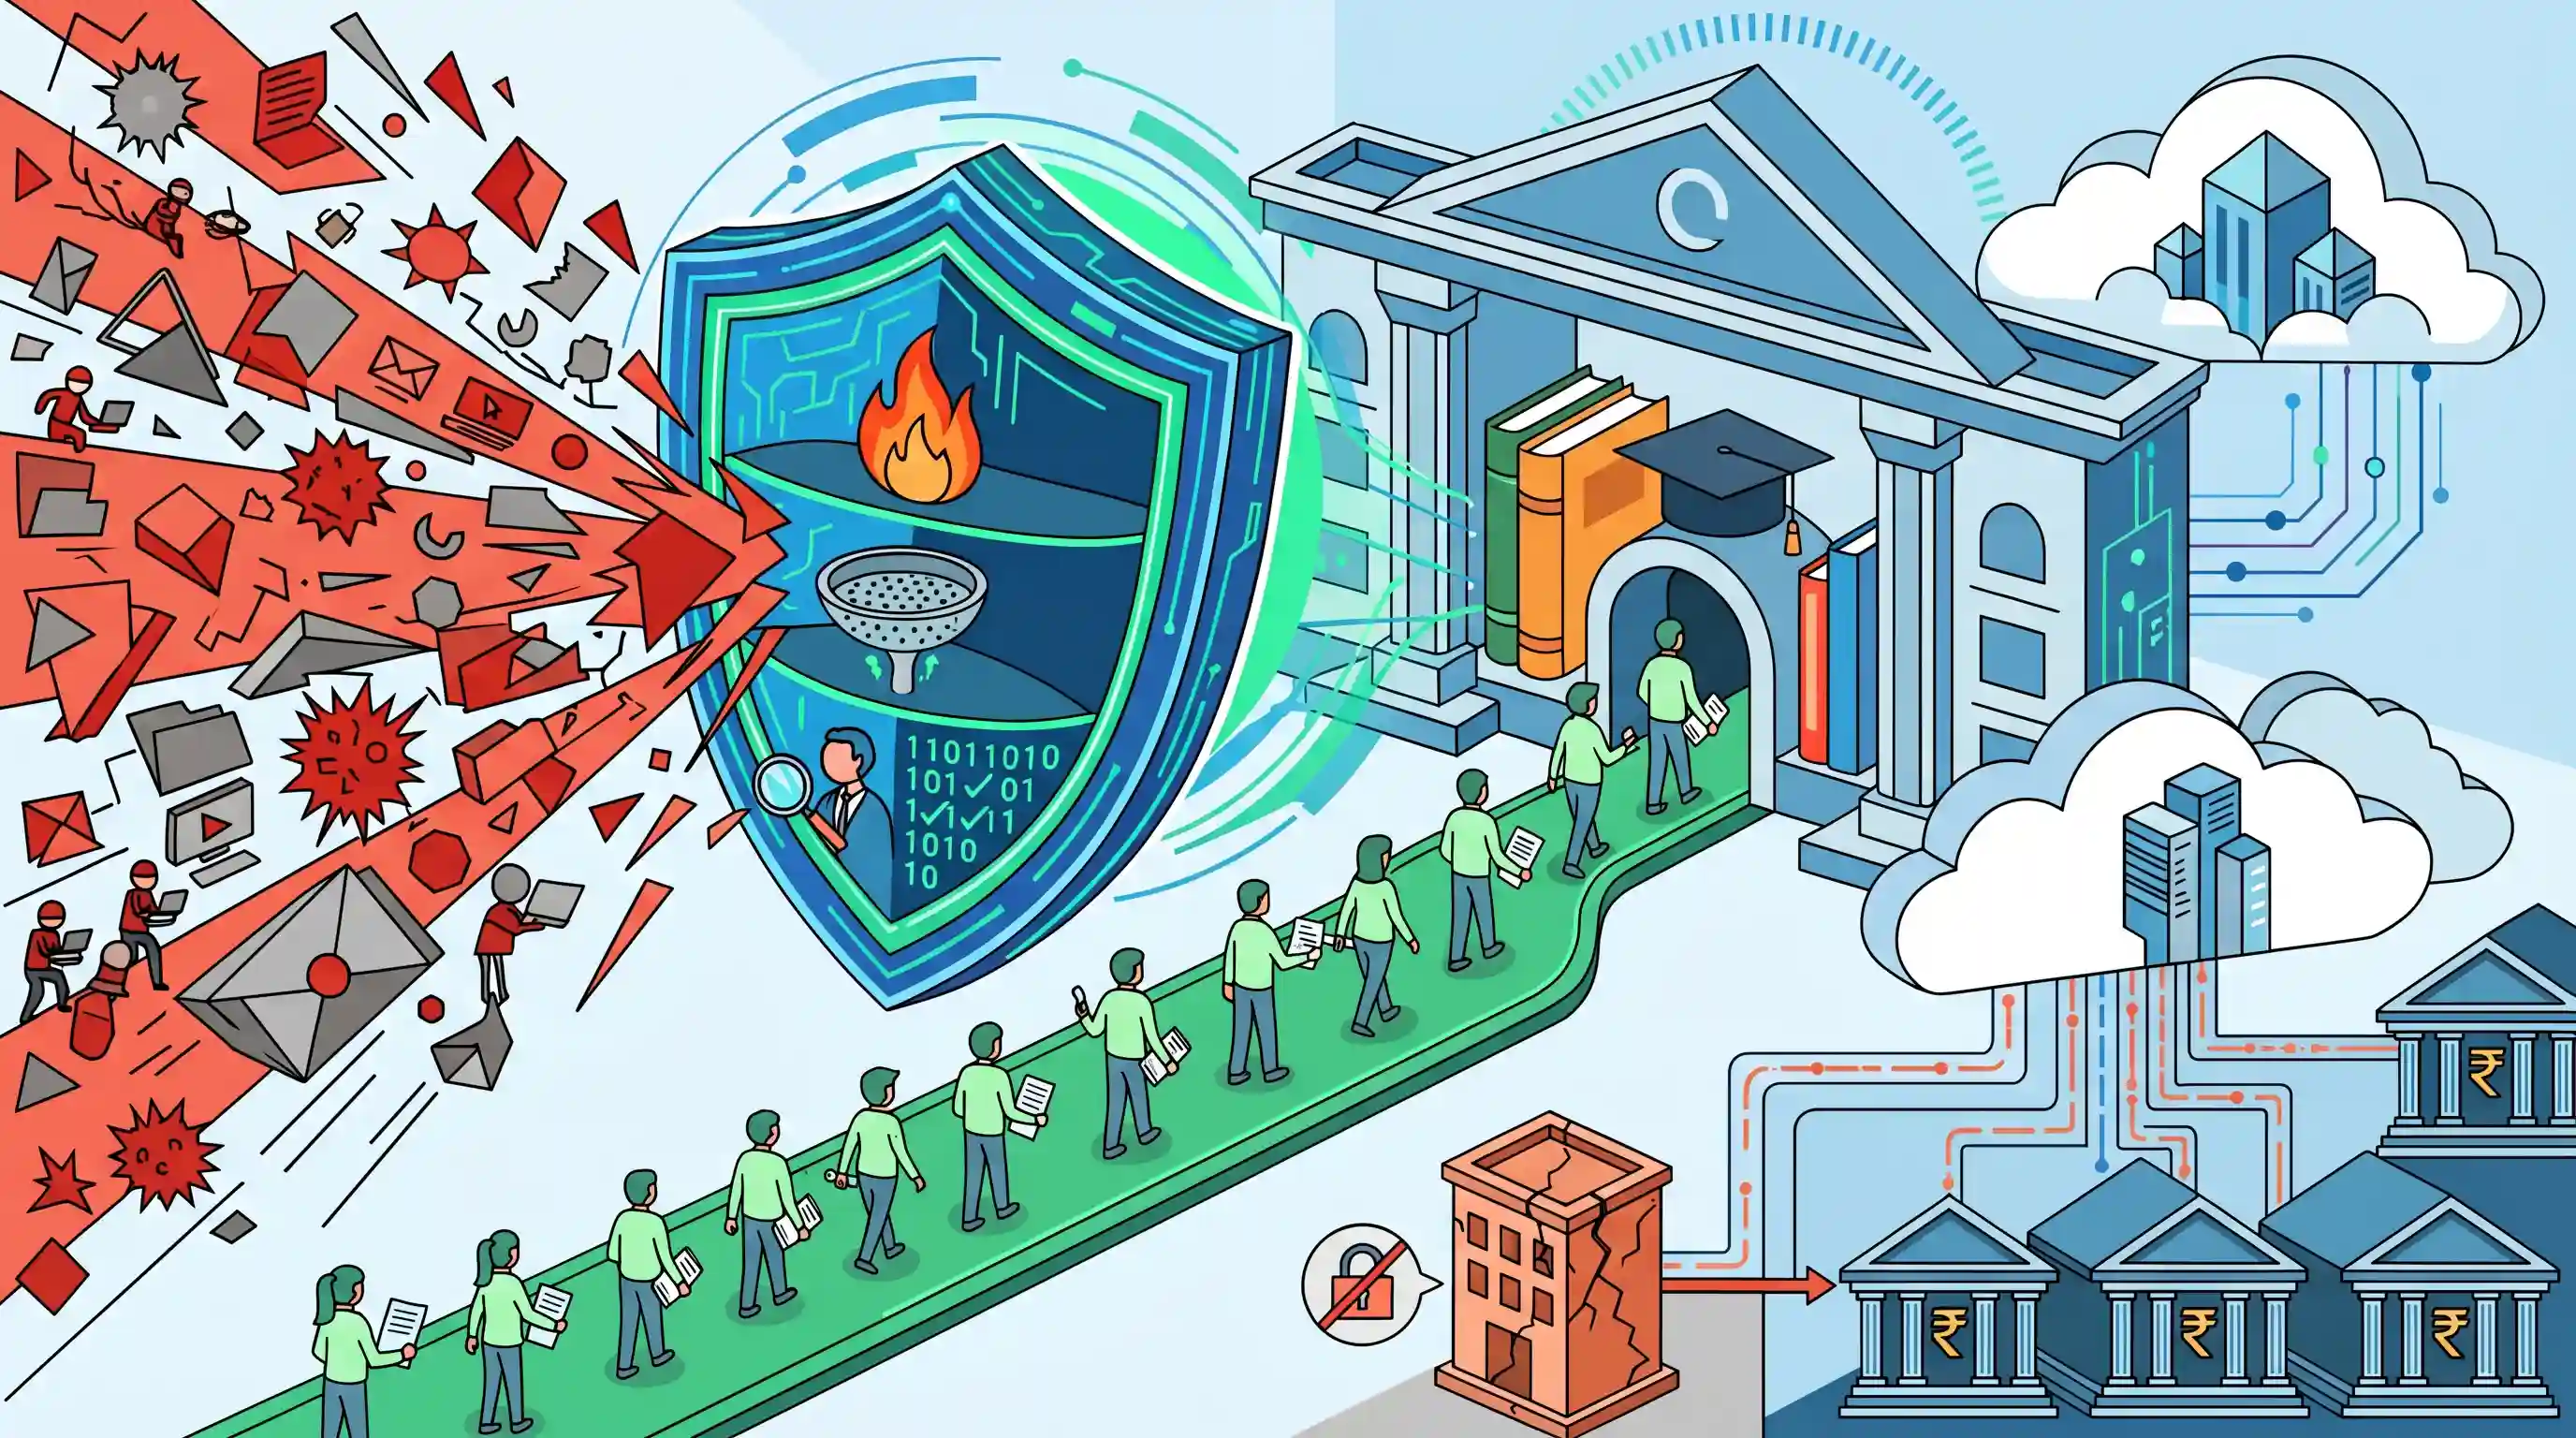
केंद्रीय माध्यमिक शिक्षा बोर्ड (CBSE) ने 3.8 मिलियन पैकेट के एक बड़े 'डिनायल-ऑफ-सर्विस' (DoS) हमले के खिलाफ अपने परिणाम-पश्चात शिकायत निवारण पोर्टल का सफलतापूर्वक बचाव किया। लाइव होने के दो मिनट के भीतर 1 लाख से अधिक अनधिकृत एक्सेस प्रयासों का सामना करने के बावजूद, पोर्टल ने 70,000 से अधिक छात्र आवेदनों को सुरक्षित रूप से प्रोसेस किया। इस लचीलेपन का श्रेय लॉन्च से पहले किए गए कड़े सुरक्षा ऑडिट को दिया गया, जिसमें पेनिट्रेशन टेस्टिंग और 'वेब एप्लीकेशन फायरवॉल' (WAF) तथा DDoS मिटिगेशन टूल की तैनाती शामिल थी। सिस्टम का व्यापक बदलाव—जिसमें अमेज़न वेब सर्विसेज (AWS) पर माइग्रेशन और कई सार्वजनिक क्षेत्र के बैंकों को एकीकृत करना शामिल था—पेमेंट गेटवे की पिछली भेद्यता (vulnerability) के कारण आवश्यक हुआ था, जो राष्ट्रीय ई-गवर्नेंस प्लेटफार्मों में मजबूत साइबर सुरक्षा बुनियादी ढांचे के महत्वपूर्ण महत्व को उजागर करता है।
मुख्य बिंदु
- CBSE के परिणाम-उपरांत शिकायत निवारण पोर्टल ने 3 जून, 2026 को लगभग 3.8 मिलियन द्वेषपूर्ण पैकेटों (malicious packets) वाले एक Denial-of-Service (DoS) हमले को सफलतापूर्वक विफल कर दिया।
- इसके लॉन्च के दो मिनट के भीतर, पोर्टल ने 1.5 मिलियन एक्सेस अनुरोधों को संभाला और DDoS-प्रकार के पैटर्न वाले 1,00,000 से अधिक अनधिकृत एक्सेस प्रयासों को ब्लॉक किया।
- सक्रियण से पहले, पोर्टल साइबर सुरक्षा विशेषज्ञों द्वारा पेनेट्रेशन टेस्टिंग, लोड टेस्टिंग और वल्नरेबिलिटी असेसमेंट (vulnerability assessments) जैसी एक आपातकालीन सुरक्षा सुदृढ़ीकरण (security hardening) प्रक्रिया से गुजरा।
- Web Application Firewalls (WAF), DDoS मिटिगेशन टूल्स, सुरक्षित ऑथेंटिकेशन कंट्रोल्स और निरंतर ऑडिट लॉगिंग का उपयोग करके सुरक्षा संरचना (security architecture) को सुदृढ़ किया गया।
- इससे पहले, सिस्टम को HDFC से जुड़े पेमेंट गेटवे हैक सहित कई कमजोरियों का सामना करना पड़ा था, जिसके कारण सरकार को IIT मद्रास और IIT कानपुर से परामर्श करना पड़ा, चार सार्वजनिक क्षेत्र के बैंकों को एकीकृत किया गया और AWS पर माइग्रेट किया गया।
- 70,000 से अधिक सफल शिकायत आवेदनों (अंकों के पुनर्मूल्यांकन और सत्यापन) को संसाधित किया गया, जो सुरक्षित और लचीले ई-गवर्नेंस सार्वजनिक सेवा वितरण प्लेटफार्मों की महत्वपूर्ण आवश्यकता को रेखांकित करता है।
महत्वपूर्ण शब्द
डिनायल-ऑफ-सर्विस (DoS) हमला

एक साइबर हमला जिसमें दुर्भावनापूर्ण तत्व किसी सर्वर पर अत्यधिक ट्रैफ़िक (जैसे, 3.8 million packets) भेजकर उसे ठप कर देते हैं, जिससे वैध उपयोगकर्ताओं के लिए सेवा अनुपलब्ध हो जाती है।
UPSC context
GS पेपर 3: साइबर सुरक्षा। ई-गवर्नेंस और महत्वपूर्ण डिजिटल सेवाओं के लिए एक बुनियादी खतरे के रूप में परीक्षण किया गया।
ऑन-स्क्रीन मार्किंग (OSM)
एक डिजिटल मूल्यांकन पद्धति जिसमें भौतिक उत्तर पुस्तिकाओं को स्कैन किया जाता है और परीक्षकों द्वारा स्क्रीन पर मूल्यांकन किया जाता है, जिसका उद्देश्य योग संबंधी मानवीय त्रुटियों को समाप्त करना और परिणामों की प्रक्रिया में तेजी लाना है।
UPSC context
GS पेपर 2: शासन और शिक्षा। परीक्षा प्रणाली में ICT-आधारित सुधारों और संबंधित कार्यान्वयन चुनौतियों का प्रतिनिधित्व करता है।
महत्वपूर्ण सूचना अवसंरचना (CII)
वह कंप्यूटर संसाधन जिसका विनाश राष्ट्रीय सुरक्षा, अर्थव्यवस्था या सार्वजनिक सुरक्षा पर दुर्बल करने वाला प्रभाव डालेगा; यह IT अधिनियम, 2000 के तहत संरक्षित है।
UPSC context
GS पेपर 3: आंतरिक सुरक्षा। परिष्कृत साइबर खतरों से महत्वपूर्ण राष्ट्रीय डिजिटल संपत्तियों की सुरक्षा को समझने के लिए महत्वपूर्ण।
CERT-In
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत कार्यरत, कंप्यूटर सुरक्षा घटनाओं पर प्रतिक्रिया देने वाली राष्ट्रीय नोडल एजेंसी।
UPSC context
GS Paper 3: सुरक्षा। भारत की प्राथमिक साइबर सुरक्षा निगरानी संस्था के रूप में प्रीलिम्स और मेन्स में अक्सर पूछा जाता है।
CBSE
भारत में शिक्षा मंत्रालय के तहत एक राष्ट्रीय स्तर का सांविधिक बोर्ड, जो बोर्ड परीक्षाओं के आयोजन और माध्यमिक शिक्षा के विनियमन के लिए उत्तरदायी है।
UPSC context
GS पेपर 2: वैधानिक निकाय। शिक्षा नीति, शासन और संस्थागत जवाबदेही के लिए प्रासंगिक।
सार्वजनिक क्षेत्र के बैंक (PSBs)
वे बैंक जिनमें भारत सरकार की बहुमत हिस्सेदारी है; इस संदर्भ में डिजिटल भुगतान गेटवे के लिए विश्वसनीय, संप्रभु-समर्थित विकल्पों के रूप में उपयोग किए गए हैं।
UPSC context
GS पेपर 3: भारतीय अर्थव्यवस्था। वित्तीय समावेशन और सरकार-से-नागरिक डिजिटल सेवाओं की सुरक्षित पहुँच के लिए महत्वपूर्ण।
प्रारंभिक ट्रैप
CBSE जैसे शिक्षा क्षेत्र के पोर्टलों को महत्वपूर्ण सूचना बुनियादी ढांचे (CII) के रूप में वर्गीकृत किया गया है, जो NCIIPC द्वारा संरक्षित हैं।
IT अधिनियम के तहत, CII उन क्षेत्रों को कवर करता है जहाँ इनके बाधित होने से राष्ट्रीय सुरक्षा या अर्थव्यवस्था (जैसे- बैंकिंग, टेलीकॉम, पावर, ट्रांसपोर्ट) प्रभावित होती है। शिक्षा पोर्टलों को आमतौर पर CII के रूप में अधिसूचित नहीं किया जाता है।
संबंधित अवधारणाएँ
साइबर सुरक्षा (Cybersecurity) में Web Application Firewall (WAF) की क्या भूमिका है?
- OSI लेयर 7: पारंपरिक नेटवर्क फायरवॉल (network firewalls) के विपरीत जो निचले लेयर्स (lower layers) पर कार्य करते हैं, यह विशेष रूप से एप्लिकेशन लेयर (application layer) पर HTTP/HTTPS ट्रैफिक को फ़िल्टर और मॉनिटर करता है।
- विशिष्ट खतरे: इसे एप्लिकेशन-विशिष्ट कमजोरियों (vulnerabilities) जैसे कि SQL इंजेक्शन, क्रॉस-साइट स्क्रिप्टिंग (XSS), और ज़ीरो-डे वेब एक्सप्लॉइट्स को रोकने के लिए डिज़ाइन किया गया है।
डिस्ट्रीब्यूटेड डिनायल-ऑफ-सर्विस (DDoS) हमला कैसे कार्य करता है?
- बोटनेट अवसंरचना: अत्यधिक ट्रैफिक उत्पन्न करने के लिए मैलवेयर-संक्रमित उपकरणों (बॉटनेट) के एक वितरित नेटवर्क, जैसे कि कॉम्प्रोमाइज्ड IoT डिवाइसेस, का उपयोग करता है।
- प्राथमिक उद्देश्य: इसका उद्देश्य सर्वर संसाधनों या नेटवर्क बैंडविड्थ को समाप्त करना है, जिससे लक्षित डिजिटल सेवा या वेबसाइट वैध उपयोगकर्ताओं के लिए अनुपलब्ध हो जाती है।
अंतर-विषय पैटर्न
ई-गवर्नेंस और क्लाउड संप्रभुता
सरकारी पोर्टलों को AWS जैसे निजी क्लाउड आर्किटेक्चर पर स्थानांतरित करना, सिस्टम स्केलेबिलिटी (MeghRaj पहल) और DPDP Act के तहत सख्त डेटा स्थानीयकरण (data localization) अधिदेशों के बीच के तनाव को रेखांकित करता है।
पेमेंट गेटवे में प्रणालीगत जोखिम
गेटवे हैकिंग को रोकने के लिए कई PSBs को एकीकृत करना, पेमेंट एग्रीगेटर्स और UPI इंफ्रास्ट्रक्चर में सिंगल-पॉइंट-ऑफ-फेलियर जोखिमों के खिलाफ RBI के नियामक प्रयासों के समानांतर है।

साइबर खतरों (DDoS, SQL Injection) और उनके सुरक्षा तंत्रों (WAF, Botnet filtering) पर आधारित 'सही सुमेलित करें' (match-the-following) प्रश्न की Prelims में अपेक्षा करें।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2023MainsGS2
e-governance, as a critical tool of governance, has ushered in effectiveness, transparency and accountability in governments. What inadequacies hamper the enhancement of these features ?
