भारत के लिए एआई कमजोरियां और साइबर सुरक्षा तैयारी
स्रोत:इंडियन एक्सप्रेस ↗
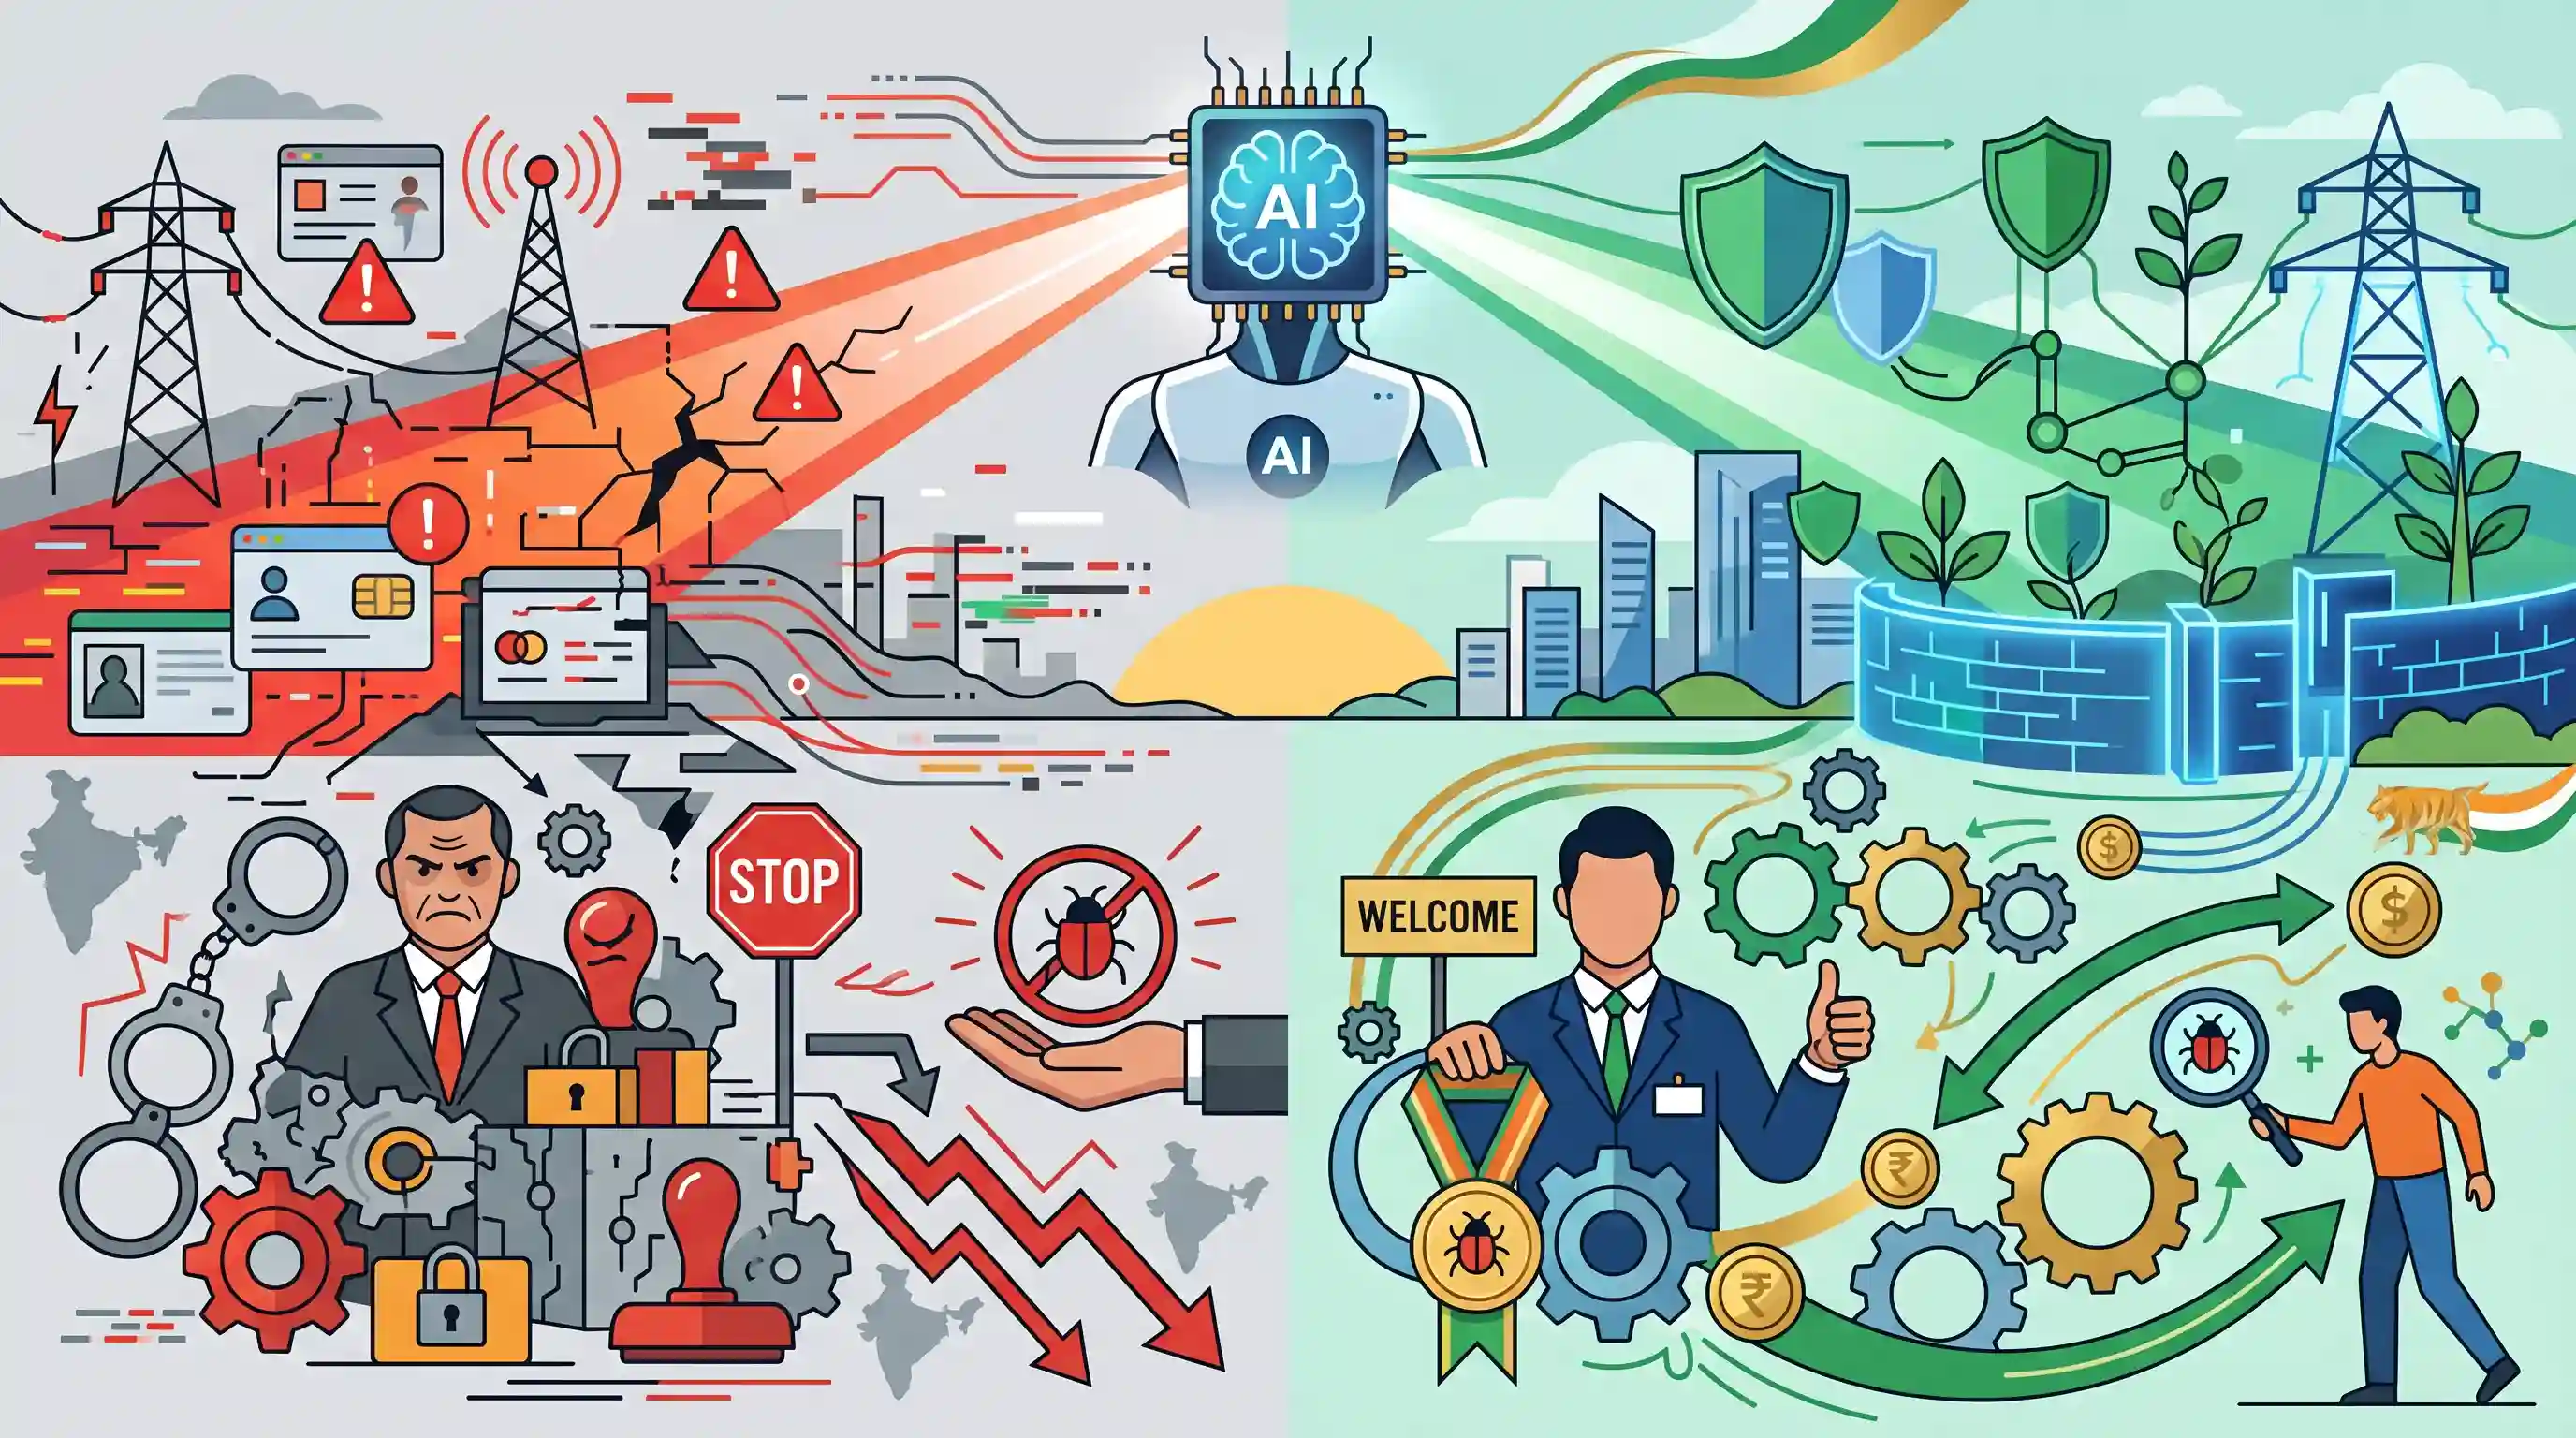
क्यों मायने रखता है
जैसे-जैसे AI औद्योगिक स्तर पर कमियों (vulnerabilities) का फायदा उठाने और उन्हें सुधारने (patching) में सक्षम हो रहा है, राष्ट्रीय सुरक्षा, DPI पर इसके प्रभाव और साइबर कानूनी ढांचे (जैसे CERT-In नियमों) में व्यापक बदलाव की आवश्यकता को समझना GS पेपर 3 (साइबर सुरक्षा और तकनीक) के लिए अत्यधिक प्रासंगिक है।
सारांश
यह लेख Anthropic के नए AI मॉडल, Claude Mythos के साइबर सुरक्षा निहितार्थों का मूल्यांकन करता है, जिसमें सॉफ्टवेयर की कमियों (vulnerabilities) की पहचान करने की अभूतपूर्व क्षमताएं हैं। उन्नत AI की दोहरे उपयोग (dual-use) वाली प्रकृति को स्वीकार करते हुए, लेखक इस बात पर जोर देते हैं कि हालांकि ये क्षमताएं वैश्विक स्तर पर महत्वपूर्ण बुनियादी ढांचे (critical infrastructure) के लिए खतरा पैदा करती हैं, लेकिन वे मजबूत रक्षा के लिए उपकरण भी प्रदान करती हैं। 'Mythos Era' के लिए तैयार होने हेतु, भारत को अपने डिजिटल पब्लिक इंफ्रास्ट्रक्चर (DPI), बिजली और दूरसंचार क्षेत्रों की सुरक्षा का सक्रिय रूप से आकलन करना चाहिए। लेखक भारत के साइबर कानूनी ढांचे में तत्काल सुधार की वकालत करते हैं, और सुझाव देते हैं कि CERT-In की कठोर रिपोर्टिंग अनिवार्यताओं और धारा 79 के Safe Harbour प्रावधानों को अपडेट किया जाना चाहिए ताकि सक्रिय रूप से कमियों की खोज और उनके निवारण (remediation) को दंडित करने के बजाय प्रोत्साहित किया जा सके।
मुख्य बिंदु
- एन्थ्रोपिक (Anthropic) के नए AI मॉडल, 'Claude Mythos', ने प्रमुख प्लेटफार्मों पर सॉफ्टवेयर की खामियों (vulnerabilities) की पहचान करने और उनका फायदा उठाने में अभूतपूर्व क्षमताएं प्रदर्शित की हैं।
- मॉडल तक पहुंच अत्यधिक प्रतिबंधित है और इसे 'Project Glasswing' (एक अमेरिकी रक्षा साइबर-सुरक्षा पहल) के माध्यम से वितरित किया जाता है, जो इसके दोहरे उपयोग (dual-use) और आपूर्ति श्रृंखला (supply chain) जोखिमों को रेखांकित करता है।
- भारत के डिजिटल पब्लिक इंफ्रास्ट्रक्चर (DPI) और महत्वपूर्ण क्षेत्रों (बिजली, दूरसंचार, वित्तीय प्लेटफार्मों) को AI-संचालित साइबर सुरक्षा खतरों के खिलाफ तत्काल मूल्यांकन करने और लचीलापन (resilience) विकसित करने की आवश्यकता है।
- भारतीय कानूनी ढांचे में तत्काल सुधार की आवश्यकता है: CERT-In की 6 घंटे की रिपोर्टिंग की कठोर अनिवार्यता और धारा 79 के सशर्त सेफ हार्बर (Safe Harbour) नियमों को, कमियों का पता लगाने (discovery) पर दंड देने के बजाय AI-आधारित समाधानों (remediation) को प्रोत्साहित करने की दिशा में स्थानांतरित होना चाहिए।
- CERT-In और AI Safety Institute जैसे संस्थानों में क्षमता निर्माण, AI द्वारा उजागर डिजिटल अंतरालों की जटिलताओं को प्रासंगिक रूप से प्रबंधित करने के लिए अत्यंत महत्वपूर्ण है।
महत्वपूर्ण शब्द
सूचना प्रौद्योगिकी अधिनियम की धारा 79

भारत के IT एक्ट, 2000 का एक प्रावधान, जो मध्यवर्तियों (intermediaries) को 'सेफ हार्बर' (safe harbour) सुरक्षा प्रदान करता है और उन्हें उपयोगकर्ता द्वारा उत्पन्न सामग्री (user-generated content) के लिए कानूनी दायित्व से बचाता है, बशर्ते वे सरकार द्वारा निर्धारित 'ड्यू डिलिजेंस' (due diligence) का पालन करें।
UPSC context
GS पेपर 2 और 3; डिजिटल मध्यवर्ती दायित्व (digital intermediary liability), अभिव्यक्ति की स्वतंत्रता और टेक प्लेटफॉर्म्स के लिए नियामक वातावरण को समझने के लिए महत्वपूर्ण।
CERT-In
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत राष्ट्रीय नोडल एजेंसी, जो साइबर सुरक्षा घटनाओं पर प्रतिक्रिया देने, अलर्ट जारी करने और पूरे भारत में आपातकालीन प्रतिक्रिया उपायों के समन्वय के लिए उत्तरदायी है।
UPSC context
GS Paper 3; आंतरिक सुरक्षा, साइबर सुरक्षा बुनियादी ढांचे और महत्वपूर्ण डिजिटल संपत्तियों की सुरक्षा के लिए संस्थागत ढांचे से संबंधित विषयों के लिए मौलिक।
प्रोजेक्ट ग्लास-विंग (Project Glasswing)
Anthropic की एक नियंत्रित-पहुंच पहल जो जांचे-परखे (vetted) महत्वपूर्ण बुनियादी ढांचा भागीदारों और सुरक्षा शोधकर्ताओं को रक्षात्मक साइबर सुरक्षा और भेद्यता सुधार (vulnerability remediation) के लिए Claude Mythos मॉडल तक शुरुआती पहुंच प्रदान करती है।
UPSC context
GS पेपर 3; AI-चालित साइबर सुरक्षा के उभरते रुझानों और फ्रंटियर AI मॉडलों की 'दोहरे उपयोग' (dual-use) की चुनौती के लिए प्रासंगिक।
AI सुरक्षा संस्थान
राज्य-समर्थित संगठन (जैसे यूके, यूएसए और भारत का IndiaAI Safety Institute) जिन्हें उन्नत 'फ्रंटियर' एआई मॉडलों की सुरक्षा, नैतिक जोखिमों और सुरक्षा निहितार्थों का मूल्यांकन करने के लिए स्थापित किया गया है।
UPSC context
GS Paper 2 और 3; वैश्विक AI गवर्नेंस, अंतर्राष्ट्रीय सुरक्षा मानकों और भारत की राष्ट्रीय AI रणनीति के लिए महत्वपूर्ण।
ट्रस्टेड एक्सेस फॉर साइबर कार्यक्रम
OpenAI का पहचान-आधारित ढांचा जो सत्यापित साइबर रक्षकों को विशेष रूप से सुरक्षात्मक सुरक्षा कार्यों (defensive security tasks) के लिए उन्नत AI मॉडल (जैसे GPT-5.4-Cyber) तक श्रेणीबद्ध पहुंच (tiered access) प्रदान करता है, साथ ही इसके दुरुपयोग को कम करता है।
UPSC context
GS पेपर 3; विनियामक ढांचों की तुलना में AI सुरक्षा जोखिमों के प्रबंधन में अंतरराष्ट्रीय निजी क्षेत्र की पहलों के ज्ञान का परीक्षण करता है।
एंथ्रोपिक
एक अमेरिकी AI सुरक्षा और अनुसंधान कंपनी जिसने Claude मॉडल सीरीज़ विकसित की है; जो 'Constitutional AI' को प्राथमिकता देने और उन्नत cybersecurity reasoning क्षमताओं वाले मॉडल विकसित करने के लिए जानी जाती है।
UPSC context
GS पेपर 3; 'फ्रंटियर' AI के विकास और तकनीकी संप्रभुता एवं सुरक्षा पर इसके प्रभाव का संदर्भ।
प्रारंभिक ट्रैप
IT Act की धारा 79 के तहत मध्यस्थों को उपयोगकर्ता द्वारा जनित सामग्री (user-generated content) के लिए पूर्ण कानूनी उन्मुक्ति प्राप्त है।
धारा 79 शर्तिया (conditional), न कि पूर्ण (absolute), 'सेफ हार्बर' (Safe Harbour) प्रदान करती है। यह छूट केवल तभी लागू होती है जब प्लेटफॉर्म एक तटस्थ होस्ट (neutral host) के रूप में कार्य करता है और IT नियमों के तहत 'ड्यू डिलिजेंस' (due diligence) का पालन करता है।
संबंधित अवधारणाएँ
भारत में महत्वपूर्ण सूचना अवसंरचना (CII) के लिए मुख्य वैधानिक प्रावधान क्या हैं?
- धारा 70 (आईटी अधिनियम): CII को एक ऐसे कंप्यूटर संसाधन के रूप में परिभाषित किया गया है, जिसकी अक्षमता राष्ट्रीय सुरक्षा, अर्थव्यवस्था, सार्वजनिक स्वास्थ्य या सुरक्षा को गंभीर रूप से प्रभावित करती है।
- NCIIPC: धारा 70A के तहत विशेष रूप से महत्वपूर्ण सूचना बुनियादी ढांचे (Critical Information Infrastructure) की सुरक्षा के लिए नोडल एजेंसी के रूप में नामित।
- CERT-In: धारा 70B के तहत सामान्य साइबर सुरक्षा घटना प्रतिक्रिया (cyber security incident response) के लिए राष्ट्रीय नोडल एजेंसी के रूप में संचालित (NCIIPC से अलग)।
भारत में डिजिटल मध्यवर्तियों (digital intermediaries) पर सेफ हार्बर (Safe Harbour) सिद्धांत कैसे लागू होता है?
- सशर्त उन्मुक्ति: मध्यवर्तियों को उनके प्लेटफॉर्म पर होस्ट किए गए थर्ड-पार्टी डेटा या संचार के लिए कानूनी देयता से सुरक्षा प्रदान करता है।
- न्यूट्रल होस्ट: संरक्षण पूरी तरह से इस बात पर निर्भर है कि मध्यस्थ संचरण (transmission) को शुरू न करे, प्राप्तकर्ता का चयन न करे, या संचरण में कोई संशोधन न करे।
- निरसन खंड: यदि प्लेटफॉर्म ड्यू डेलिजेंस (उचित सावधानी) का पालन करने में विफल रहता है या सरकार/अदालत के वैध टेकडाउन (takedown) आदेशों की अनदेखी करता है, तो यह उन्मुक्ति (Immunity) वापस ले ली जाती है।
अंतर-विषय पैटर्न
DPI की कमजोरियां + Sovereign AI पर जोर
विदेशी फ्रंटियर AI मॉडल्स के खिलाफ भारत के डिजिटल पब्लिक इंफ्रास्ट्रक्चर (UPI, Aadhaar) को सुरक्षित करने के लिए मजबूत 'Sovereign AI' क्षमता की आवश्यकता है, जो सीधे तौर पर GS-3 तकनीकी सुरक्षा को भारत की डिजिटल डिप्लोमेसी से जोड़ता है।
साइबर कानून बनाम AI की गति
CERT-In की कठोर 6-घंटे की रिपोर्टिंग समयसीमा AI द्वारा की जाने वाली सक्रिय 'रेड-टीमिंग' (एथिकल हैकिंग) को हतोत्साहित करती है, जो स्थिर साइबर कानूनों और गतिशील AI भेद्यता खोज (AI vulnerability discovery) के बीच एक महत्वपूर्ण नियामक अंतराल को उजागर करती है।

दोहरे उपयोग वाली AI वल्नरेबिलिटीज़ + CERT-In रिपोर्टिंग मैंडेट्स + IT एक्ट की धारा 70 संभवतः 2026 Prelims के लिए एक मिश्रित प्रश्न बन सकते हैं।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2023MainsGS3
Introduce the concept of Artificial Intelligence (AI). How does Al help clinical diagnosis? Do you perceive any threat to privacy of the individual in the use of Al in healthcare?
