साइबर धोखाधड़ी रोकथाम और आंतरिक सुरक्षा ढांचे
स्रोत:द हिंदू ↗
क्यों मायने रखता है
भारत की बढ़ती डिजिटल अर्थव्यवस्था (UPI, वित्तीय समावेशन) और आंतरिक सुरक्षा के लिए साइबर धोखाधड़ी के बढ़ते खतरे को दर्शाता है। यह सरकारी हस्तक्षेपों (I4C, Mule Account Hunter, ₹8,189 करोड़ फ्रीज) पर महत्वपूर्ण डेटा बिंदु प्रदान करता है जो साइबर सुरक्षा ढांचे और उभरते तकनीकी खतरों से निपटने पर GS3 के उत्तरों के लिए उपयोगी हैं।
सारांश
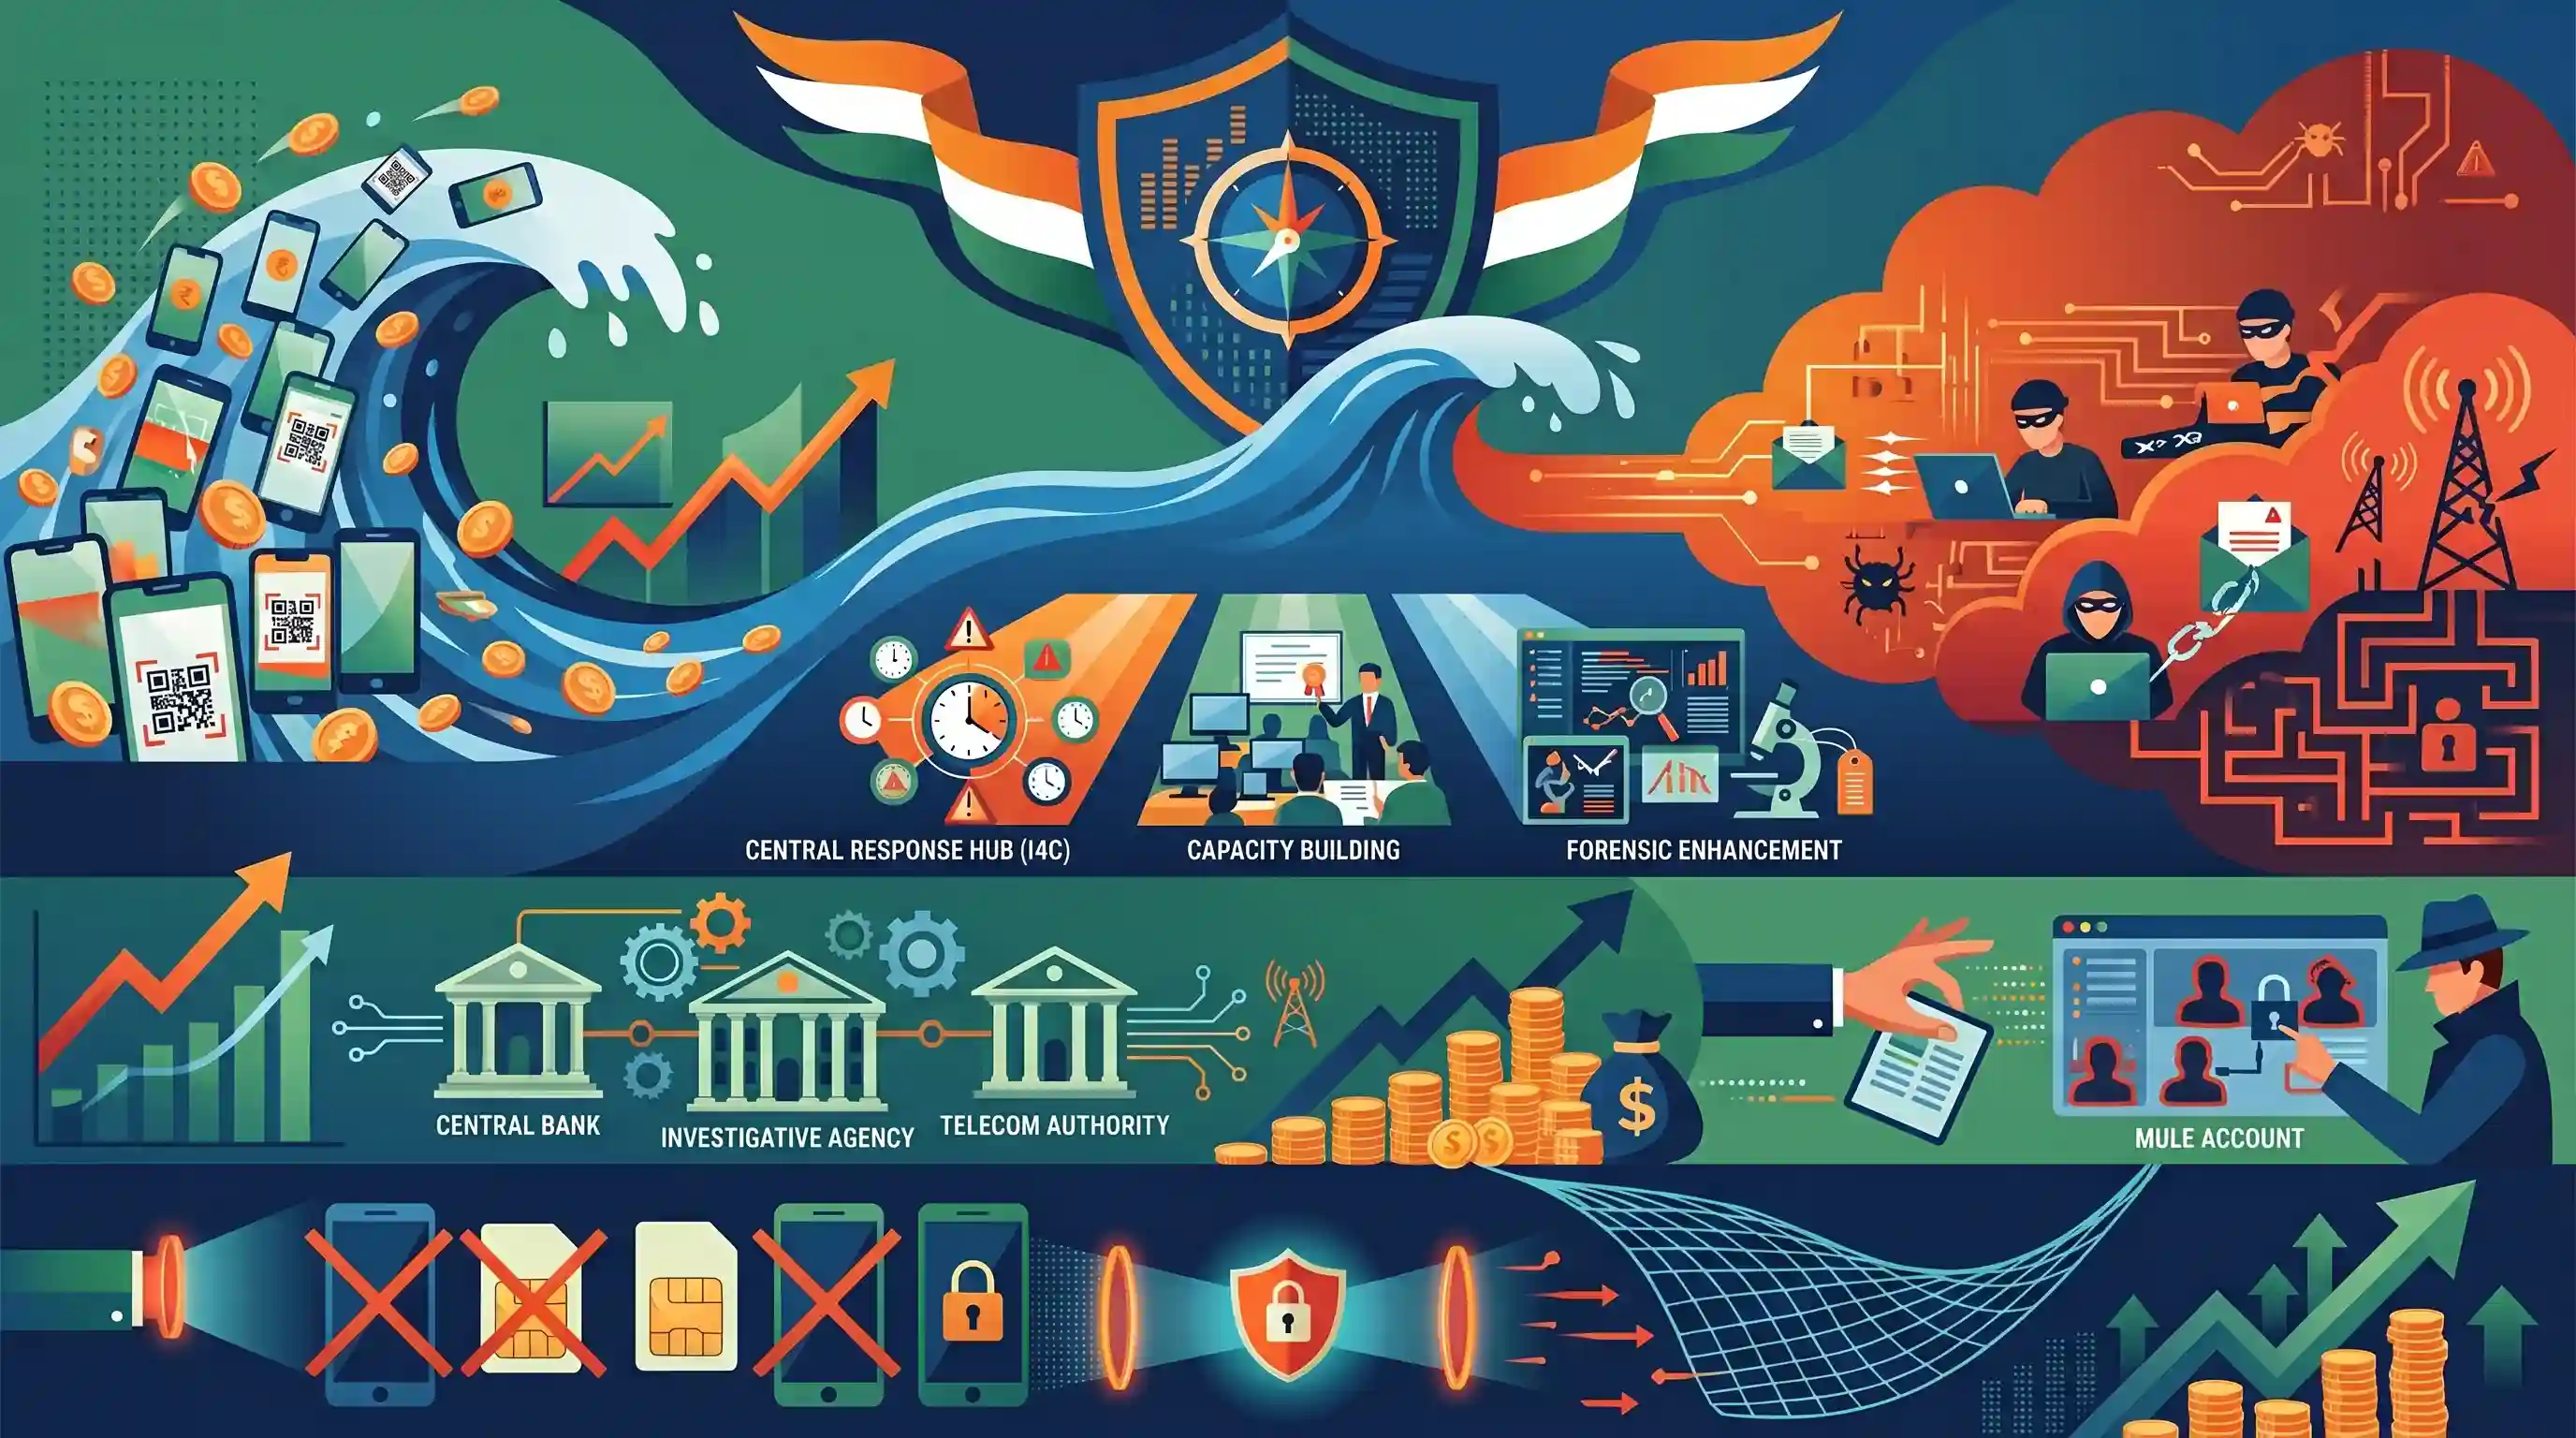
केंद्रीय गृह मंत्री अमित शाह ने इस बात पर जोर दिया कि साइबर सुरक्षा अब केवल एक आर्थिक मुद्दा नहीं रह गई है, बल्कि भारत के राष्ट्रीय सुरक्षा ढांचे का एक मुख्य घटक है। CBI द्वारा साइबर-सक्षम धोखाधड़ी (cyber-enabled frauds) पर आयोजित एक राष्ट्रीय सम्मेलन को संबोधित करते हुए, शाह ने भारत की डिजिटल अर्थव्यवस्था में भारी उछाल—2024 में 181 बिलियन UPI लेनदेन दर्ज करना—और साइबर खतरों में उसके साथ हुई वृद्धि पर प्रकाश डाला। इससे निपटने के लिए, सरकार ने एक बहुआयामी दृष्टिकोण अपनाया है जिसमें भारतीय साइबर अपराध समन्वय केंद्र (I4C) के माध्यम से रीयल-टाइम रिपोर्टिंग, क्षमता निर्माण और फॉरेंसिक संवर्द्धन शामिल है। RBI, CBI, DoT और अन्य एजेंसियों के सहयोगात्मक प्रयासों के परिणामस्वरूप जालसाजों से ₹8,189 करोड़ की वसूली की गई है। संस्थागत प्रतिक्रियाओं में अवैध धन का पता लगाने के लिए 'Mule Account Hunter' सॉफ्टवेयर की तैनाती और साइबर अपराध पारिस्थितिकी तंत्र को ध्वस्त करने के लिए संदिग्ध सिम कार्डों और मोबाइल उपकरणों को बड़े पैमाने पर ब्लॉक करना शामिल है।
मुख्य बिंदु
- साइबर सुरक्षा को अब आर्थिक सुरक्षा में इसकी पारंपरिक भूमिका से आगे बढ़कर, औपचारिक रूप से राष्ट्रीय सुरक्षा के एक अभिन्न अंग के रूप में मान्यता दी गई है।
- भारत के व्यापक डिजिटल परिवर्तन के दौरान 2024 में ₹233 ट्रिलियन से अधिक मूल्य के 181 बिलियन UPI लेनदेन दर्ज किए गए। इसके माध्यम से कुल भुगतानों का 97% डिजिटल रूप से संचालित किया गया, जिसने कड़े साइबर सुरक्षा उपायों की आवश्यकता को अनिवार्य बना दिया है।
- सरकार की एक बहुआयामी रणनीति में रियल-टाइम रिपोर्टिंग, सुदृढ़ फॉरेंसिक नेटवर्क, क्षमता निर्माण, R&D और सार्वजनिक साइबर हाइजीन अभियान शामिल हैं।
- I4C पोर्टल पर दर्ज लाखों शिकायतों के आधार पर, अनुमानित ₹20,000 करोड़ की धोखाधड़ी में से ₹8,189 करोड़ से अधिक की राशि को साइबर अपराधियों से फ्रीज या रेस्क्यू किया गया है।
- प्रवर्तन कार्रवाइयों में 1.2 मिलियन संदिग्ध सिम कार्डों को रद्द करना, 300,000 मोबाइल IMEI को ब्लॉक करना और GoI और RBI द्वारा संयुक्त रूप से विकसित 'Mule Account Hunter' सॉफ्टवेयर को अपनाना शामिल है।
महत्वपूर्ण शब्द
भारतीय साइबर अपराध समन्वय केंद्र (I4C)

गृह मंत्रालय की एक नोडल पहल जो समन्वय, विश्लेषण इकाइयों और रिपोर्टिंग पोर्टल्स के माध्यम से साइबर अपराध से निपटने के लिए कानून प्रवर्तन एजेंसियों को एक व्यापक ढांचा प्रदान करती है।
UPSC context
GS III: आंतरिक सुरक्षा; साइबर सुरक्षा समन्वय के लिए नोडल एजेंसियों और अंतर-एजेंसी ढांचे के ज्ञान का परीक्षण करता है।
म्यूल अकाउंट हंटर
भारत सरकार और भारतीय रिजर्व बैंक (RBI) द्वारा विकसित एक विशेष AI-आधारित सॉफ्टवेयर टूल, जिसका उद्देश्य धोखाधड़ी के माध्यम से प्राप्त धन की लॉन्ड्रिंग के लिए उपयोग किए जाने वाले संदिग्ध बैंक खातों की पहचान करना, उन्हें ट्रैक करना और फ्लैग करना है।
UPSC context
GS III: आंतरिक सुरक्षा/साइबर सुरक्षा; वित्तीय साइबर अपराधों को रोकने के लिए उपयोग किए जाने वाले विशिष्ट तकनीकी उपायों के लिए प्रासंगिक।
मनी म्यूल
एक ऐसा व्यक्ति जो दूसरों की ओर से अवैध रूप से प्राप्त धन को स्थानांतरित करता है, जिसका उद्देश्य अक्सर साइबर-सक्षम धोखाधड़ी (cyber-enabled fraud) से प्राप्त राशि को वैध बनाना (launder) या पहचान से बचने के लिए धन को विभिन्न बैंकिंग स्तरों (bank layers) के माध्यम से घुमाना होता है।
UPSC context
GS III: मनी-लॉन्ड्रिंग और इसकी रोकथाम; वित्तीय अपराधों की कार्यप्रणाली और लेयरिंग प्रक्रिया को समझने के लिए आवश्यक।
यूनिफाइड पेमेंट्स इंटरफेस (UPI)
NPCI द्वारा विकसित एक रियल-टाइम पेमेंट सिस्टम जो मोबाइल फोन के माध्यम से तत्काल इंटर-बैंक लेनदेन की सुविधा प्रदान करता है, और भारत के तीव्र डिजिटल आर्थिक विस्तार की रीढ़ (backbone) का निर्माण करता है।
UPSC context
GS III: भारतीय अर्थव्यवस्था/डिजिटल अवसंरचना; यह डिजिटल भुगतान को अपनाने और उससे जुड़े सुरक्षा जोखिमों की समझ का परीक्षण करता है।
केंद्रीय जांच ब्यूरो (CBI)
भारत की प्रमुख जांच एजेंसी, जो कार्मिक मंत्रालय के तहत कार्य करती है, और प्रमुख भ्रष्टाचार, गंभीर आर्थिक अपराधों की जांच करने तथा Interpol जैसे अंतरराष्ट्रीय निकायों के साथ समन्वय के लिए जिम्मेदार है।
UPSC context
GS II: सांविधिक/नियामक निकाय; शासन और कानून प्रवर्तन में केंद्रीय एजेंसियों की भूमिकाओं के ज्ञान का परीक्षण करता है।
भारतीय रिज़र्व बैंक (RBI)
देश का केंद्रीय बैंक और बैंकिंग प्रणाली के लिए नियामक निकाय, जो वित्तीय स्थिरता की निगरानी करता है और डिजिटल भुगतान चैनलों को सुरक्षित करने के लिए तकनीकी मानक सह-विकसित करता है।
UPSC context
GS III: भारतीय अर्थव्यवस्था; वित्तीय धोखाधड़ी और मनी लॉन्ड्रिंग को रोकने में नियामक की भूमिका के लिए प्रासंगिक।
प्रारंभिक ट्रैप
भारतीय साइबर अपराध समन्वय केंद्र (I4C) MeitY के तहत कार्य करता है।
I4C गृह मंत्रालय (MHA) के तहत कार्य करता है। CERT-In, जो साइबर सुरक्षा घटना प्रतिक्रिया (cybersecurity incident response) को संभालता है, MeitY के अंतर्गत आने वाला निकाय है।
संबंधित अवधारणाएँ
भारत में साइबर सुरक्षा शासन के लिए प्रमुख संस्थागत निकाय क्या हैं?
- CERT-In (MeitY): कंप्यूटर सुरक्षा घटनाओं पर प्रतिक्रिया देने और अलर्ट जारी करने के लिए नोडल एजेंसी।
- I4C (गृह मंत्रालय): कानून प्रवर्तन एजेंसियों के बीच समन्वित तरीके से साइबर अपराध से निपटने के लिए नोडल केंद्र।
- NCIIPC (NTRO): बिजली और बैंकिंग जैसे क्रिटिकल इंफॉर्मेशन इंफ्रास्ट्रक्चर (CII) की सुरक्षा के लिए राष्ट्रीय नोडल एजेंसी।
मनी लॉन्ड्रिंग के संदर्भ में "म्यूल अकाउंट" क्या है?
- परिभाषा: अवैध धन प्राप्त करने और उसे स्थानांतरित करने के लिए तीसरे पक्षों द्वारा उपयोग किए जाने वाले बैंक खाते, जो धन के वास्तविक स्रोत को छिपाते हैं।
- तंत्र: साइबर अपराधी अनजान व्यक्तियों ("मनी म्यूल्स") को छोटे कमीशन के बदले उनके खाते खोलने या किराए पर देने के लिए भर्ती करते हैं।
- प्रवर्तन: RBI और सरकार इन नोड्स की पहचान करने और उन्हें फ्रीज करने के लिए 'Mule Account Hunter' जैसे सॉफ्टवेयर तैनात करते हैं।
अंतर-विषय पैटर्न
वित्तीय समावेशन बनाम डिजिटल साक्षरता
जन धन और UPI के माध्यम से तीव्र डिजिटल ऑनबोर्डिंग ने डिजिटल साक्षरता को पीछे छोड़ दिया है, जिससे पहली बार बैंकिंग सेवाओं का उपयोग करने वाले उपयोगकर्ता सोशल इंजीनियरिंग और वित्तीय धोखाधड़ी के प्रति अत्यधिक संवेदनशील हो गए हैं।
दूरसंचार विनियमन साइबर पुलिसिंग के रूप में
DoT द्वारा लाखों फर्जी सिम/IMEI को ब्लॉक किया जाना दूरसंचार अवसंरचना विनियमन (जैसे, संचार साथी) को वित्तीय साइबर अपराध के खिलाफ रक्षा की महत्वपूर्ण पहली पंक्ति के रूप में रेखांकित करता है।

साइबर सुरक्षा गवर्नेंस (cybersecurity governance) में I4C (MHA), CERT-In (MeitY) और NCIIPC (NTRO) के सटीक जनादेशों (mandates) के बीच अंतर स्पष्ट करने वाले एक प्रीलिम्स प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 5
संबद्ध PYQ · 5
- 2022MainsGS3
What are the different elements of cyber security ? Keeping in view the challenges in cyber security, examine the extent to which India has successfully developed a comprehensive National Cyber Security Strategy.
- 2020MainsGS3
Discuss different types of cyber crimes and measures required to be taken to fight the menace.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2021MainsGS3
Discuss how emerging technologies and globalisation contribute to money laundering. Elaborate measures to tackle the problem of money laundering both at national and international levels.
