भारत के लिए कृत्रिम बुद्धिमत्ता साइबर सुरक्षा खतरे
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
भारत में तेजी से हो रहे डिजिटल परिवर्तन के साथ, अगली पीढ़ी के खतरों के खिलाफ महत्वपूर्ण बुनियादी ढांचा (क्रिटिकल इंफ्रास्ट्रक्चर), डेटा गोपनीयता और राष्ट्रीय सुरक्षा की रक्षा के लिए एआई (AI) और साइबर सुरक्षा के अंतर्संबंध को समझना बहुत महत्वपूर्ण है।
सारांश
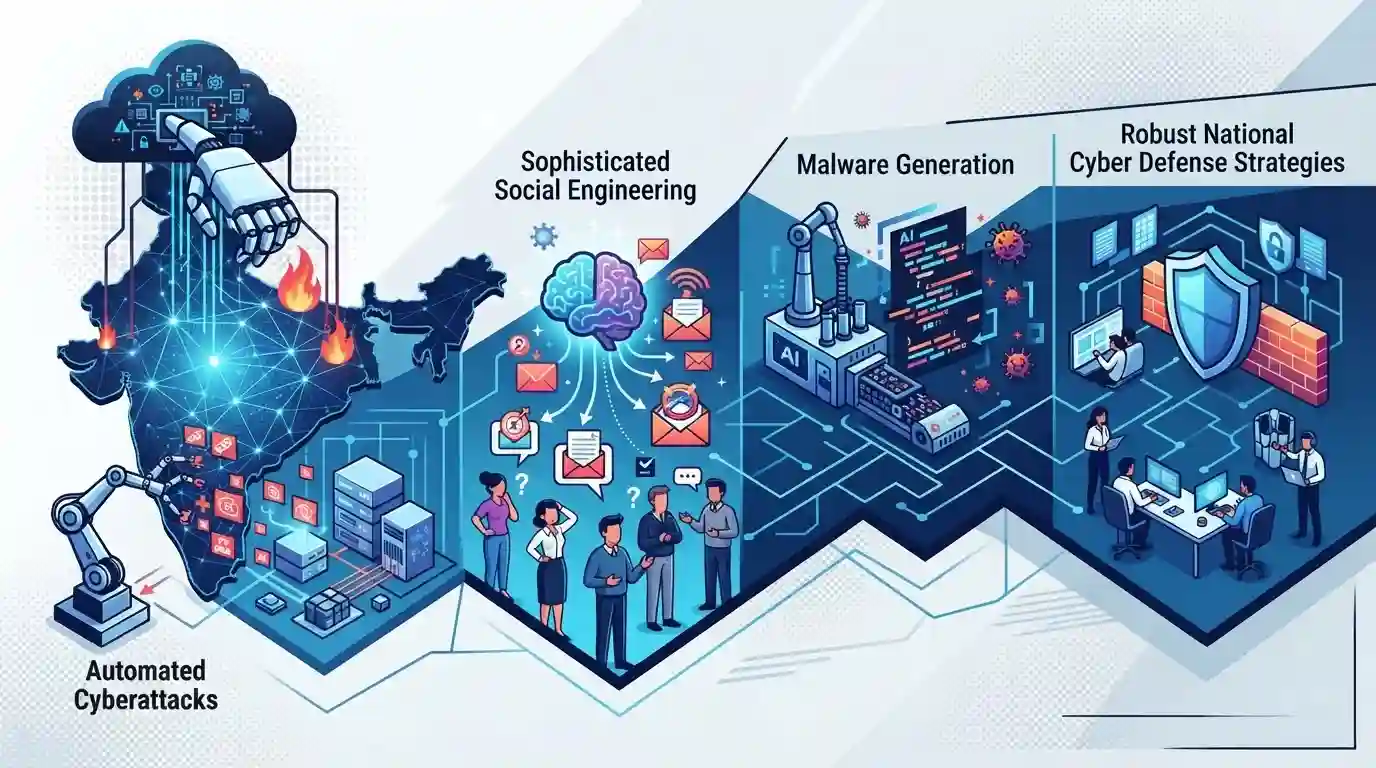
लेख भारत में आर्टिफिशियल इंटेलिजेंस के दुर्भावनापूर्ण उपयोग से उत्पन्न बढ़ते साइबर सुरक्षा खतरों की परीक्षा करता है। यह इस बात पर प्रकाश डालता है कि कैसे एआई टूल का उपयोग स्वचालित साइबर हमलों, परिष्कृत सोशल इंजीनियरिंग और मैलवेयर निर्माण के लिए किया जाता है, जो मजबूत राष्ट्रीय साइबर रक्षा रणनीतियों की आवश्यकता को रेखांकित करता है।
मुख्य बिंदु
- साइबर अपराधियों द्वारा परिष्कृत, स्वचालित और बड़े पैमाने पर हमले करने के लिए AI का उपयोग तेजी से हथियार के रूप में किया जा रहा है।
- खतरों में AI-जनित फ़िशिंग, सोशल इंजीनियरिंग के लिए डीपफ़ेक, स्वचालित कमज़ोरी का फायदा उठाना (ऑटोमेटेड वल्नरेबिलिटी एक्सप्लॉइटेशन) और मैलवेयर म्यूटेशन शामिल हैं।
- भारत को तीव्र डिजिटलीकरण और विस्तारित होते महत्वपूर्ण बुनियादी ढांचे के कारण महत्वपूर्ण साइबर सुरक्षा कमज़ोरियों का सामना करना पड़ता है, जिसके लिए मजबूत रक्षा तंत्र की आवश्यकता है।
- इन उभरते खतरों का मुकाबला करने के लिए AI-संचालित रक्षा प्रणालियों को एकीकृत करने और राष्ट्रीय साइबर सुरक्षा ढांचे को अपडेट करने की तत्काल आवश्यकता है।
महत्वपूर्ण शब्द
CERT-In

इलेक्ट्रॉनिकी और सूचना प्रौद्योगिकी मंत्रालय के अंतर्गत काम करने वाली भारत की राष्ट्रीय नोडल एजेंसी, जिसे साइबर खतरे की जानकारी एकत्र करने, उसका विश्लेषण करने और प्रसारित करने, अलर्ट जारी करने तथा आपातकालीन घटना प्रतिक्रियाओं का समन्वय करने का जिम्मा सौंपा गया है।
UPSC context
GS पेपर III (आंतरिक सुरक्षा - साइबर सुरक्षा)। साइबर खतरों से निपटने और राष्ट्रीय महत्वपूर्ण बुनियादी ढांचे को सुरक्षित करने के लिए संस्थागत ढाँचों के ज्ञान का परीक्षण करता है।
राष्ट्रीय साइबर सुरक्षा रणनीति
भारत के साइबरस्पेस को सुरक्षित करने, नेटवर्क लचीलेपन को बढ़ाने, महत्वपूर्ण सूचना बुनियादी ढाचे की रक्षा करने और बढ़ते डिजिटल और AI-संचालित साइबर खतरों का मुकाबला करने के लिए तैयार किया गया एक व्यापक नीतिगत ढांचा।
UPSC context
GS पेपर III (आंतरिक सुरक्षा - साइबर सुरक्षा)। उभरते हुए राज्य और गैर-राज्य साइबर अभिनेताओं के खिलाफ तैयारियों, रणनीतिक विजन और नीतिगत उपायों का मूल्यांकन करता है।
संबंधित अवधारणाएँ
भारत के साइबर सुरक्षा ढांचे में CERT-In के प्रमुख संस्थागत तंत्र (institutional mechanisms) और अधिकार (mandates) क्या हैं?
- नोडल एजेंसी: नोडल एजेंसी: यह घटना प्रतिक्रिया के लिए राष्ट्रीय एजेंसी के रूप में इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत काम करती है।
- मुख्य अधिदेश: कोर मैंडेट: साइबर घटनाओं पर जानकारी एकत्र करना, उसका विश्लेषण करना और उसे प्रसारित करना, साथ ही आपातकालीन सुरक्षा अलर्ट और एडवाइजरी जारी करना।
- घटना रिपोर्टिंग: घटना रिपोर्टिंग: संगठनों को त्वरित रोकथाम की सुविधा के लिए साइबर घटनाओं का पता चलने के 6 घंटे के भीतर उनकी रिपोर्ट करने का निर्देश देता है।
अंतर-विषय पैटर्न
AI साइबर खतरे + लोकतांत्रिक अखंडता
AI-संचालित दुष्प्रचार और डीपफेक पारंपरिक आंतरिक सुरक्षा खतरों और लोकतांत्रिक अखंडता के बीच की रेखा को धुंधला कर रहे हैं, जिसका चुनावी प्रक्रियाओं पर भारी प्रभाव पड़ रहा है।
क्रिटिकल इंफ्रास्ट्रक्चर + टेक गवर्नेंस
गैर-राज्य अभिनेताओं द्वारा एआई (AI) का शस्त्रास्त्रीकरण करने के लिए गहरे सार्वजनिक-निजी साझीदारियों की आवश्यकता है, जो प्रौद्योगिकी शासन को महत्वपूर्ण बुनियादी ढांचे की सुरक्षा से जोड़ती हैं।

AI-संचालित साइबर खतरे + CERT-In के निर्देश , डिजिटल सुरक्षा ढाँचों पर एक कथन-आधारित प्रश्न के रूप में Prelims में शामिल किए जाने की संभावना है।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2022MainsGS3
What are the different elements of cyber security ? Keeping in view the challenges in cyber security, examine the extent to which India has successfully developed a comprehensive National Cyber Security Strategy.
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
