कृत्रिम बुद्धिमत्ता के हथियारीकरण से साइबर सुरक्षा खतरे बढ़े
स्रोत:इंडियन एक्सप्रेस ↗
क्यों मायने रखता है
यह आर्टिफिशियल इंटेलिजेंस जैसी उभरती हुई तकनीकों और राष्ट्रीय सुरक्षा खतरों के अंतर्संबंध को संबोधित करता है, जो GS पेपर 3 (आंतरिक सुरक्षा और साइबर खतरे) के तहत एक मुख्य और अत्यधिक उच्च-उपज (high-yield) विषय है।
सारांश
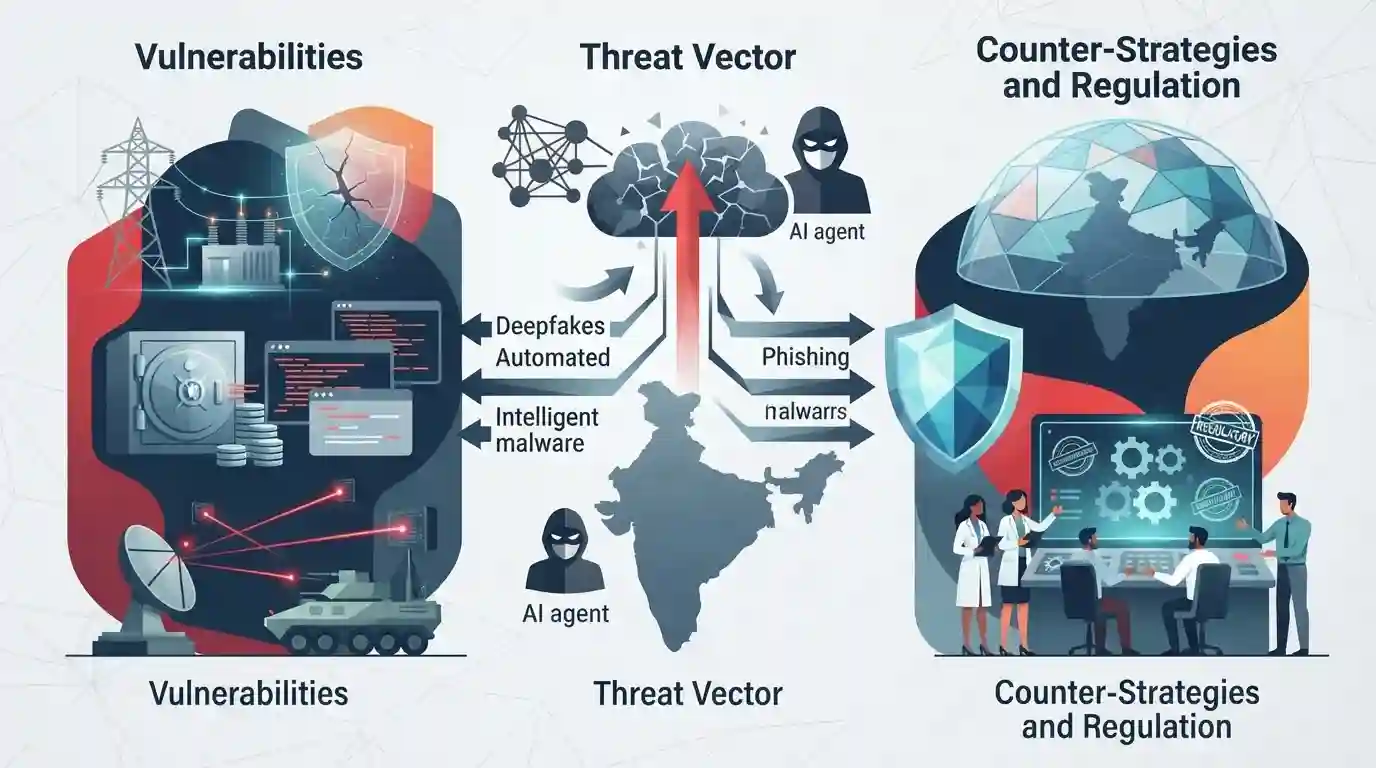
लेख भारत में आर्टिफिशियल इंटेलिजेंस (AI) के शस्त्रीकरण द्वारा उत्पन्न बढ़ते साइबर सुरक्षा खतरों की पड़ताल करता है, जो महत्वपूर्ण बुनियादी ढाँचे, वित्तीय प्रणालियों और रक्षा तंत्र में कमजोरियों को उजागर करता है, साथ ही अनुकूली جوابی-रणनीतियों (counter-strategies) और मजबूत विनियामक ढाँचों की तत्काल आवश्यकता पर जोर देता है।
मुख्य बिंदु
- साइबर अपराधियों द्वारा आर्टिफिशियल इंटेलिजेंस का उपयोग डीपफेक, स्वचालित फ़िशिंग और बड़े पैमाने पर मैलवेयर निर्माण जैसे परिष्कृत हमलों को अंजाम देने के लिए तेजी से हथियार के रूप में किया जा रहा है।
- भारत के महत्वपूर्ण बुनियादी ढांचे (क्रिटिकल इन्फ्रास्ट्रक्चर), वित्तीय संस्थानों और सरकारी पोर्टलों को एआई-संचालित स्वचालित साइबर हमलों के कारण बढ़ते खतरों का सामना करना पड़ रहा है।
- पारंपरिक साइबर सुरक्षा रक्षा प्रणालियाँ अनुकूली AI खतरों के खिलाफ अपर्याप्त साबित हो रही हैं, जिसके लिए सक्रिय AI-सक्षम जवाबी उपायों और मजबूत राष्ट्रीय रणनीतियों की आवश्यकता है।
महत्वपूर्ण शब्द
राष्ट्रीय साइबर सुरक्षा रणनीति

भारत का व्यापक ढांचा और नीतिगत खाका जिसका उद्देश्य देश के साइबर्ट स्पेस को सुरक्षित करना, महत्वपूर्ण बुनियादी ढाचे की रक्षा करना और उभरते साइबर खतरों से निपटने के लिए संस्थागत समन्वय को बढ़ाना है।
UPSC context
GS पेपर 3 (आंतरिक सुरक्षा): भारत में साइबर सुरक्षा वास्तुकला, चुनौतियों और नीतिगत उपायों पर प्रश्नों के लिए महत्वपूर्ण।
CERT-In
MeitY के तहत राष्ट्रीय नोडल एजेंसी जो भारत भर में साइबर घटनाओं के डेटा एकत्र करने, अलर्ट जारी करने और आपातकालीन प्रतिक्रिया उपायों के समन्वय के लिए जिम्मेदार है।
UPSC context
GS पेपर 3 (आंतरिक सुरक्षा): साइबर हमलों से निपटने और महत्वपूर्ण बुनियादी ढांचा सुरक्षा संभालने वाले संस्थागत निकायों और सांविधिक एजेंसियों के ज्ञान का परीक्षण करता है।
प्रारंभिक ट्रैप
CERT-In राष्ट्रीय साइबर सुरक्षा रणनीति अधिनियम के तहत स्थापित एक सांविधिक निकाय है।
अभ्यर्थी अक्सर यह मान लेते हैं कि CERT-In संसद के एक अधिनियम द्वारा बनाया गया एक सांविधिक निकाय है, जबकि वास्तव में यह IT अधिनियम, 2000 के तहत इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के अधीन कार्य करता है।
संबंधित अवधारणाएँ
भारत में CERT-In के मुख्य स्तंभ और परिचालन अधिदेश क्या हैं?
- नोडल एजेंसी: पदोन्नति/पदनाम: सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 70B के तहत कंप्यूटर सुरक्षा से जुड़ी घटनाओं से निपटने के लिए राष्ट्रीय नोडल एजेंसी के रूप में कार्य करता है।
- संबद्ध मंत्रालय: अधिकारक्षेत्र: साइबर घटनाओं पर जानकारी एकत्र करने, उसका विश्लेषण करने और प्रसारित करने के लिए इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत संचालित होता है।
- प्रमुख कार्य: मुख्य कार्य: यह महत्वपूर्ण क्षेत्रों में बड़े पैमाने पर होने वाले साइबर हमलों के दौरान कमज़ोरी से जुड़े नोट (वल्नरेबिलिटी नोट्स), अलर्ट, एडवाइजरी जारी करता है और आपातकालीन प्रतिक्रिया उपायों का समन्वय करता है।
अंतर-विषय पैटर्न
AI वेपनीकरण + महत्वपूर्ण बुनियादी ढांचा सुरक्षा
AI-संचालित साइबर हमले (AI-driven cyberattacks) महत्वपूर्ण बुनियादी ढाँचे (critical infrastructure) की कमज़ोरियों का फायदा उठाते हैं, जो तकनीकी उन्नति को GS पेपर III के तहत सीधे तौर पर राष्ट्रीय सुरक्षा के मुकदमों (paradigms) से जोड़ता है।
जेनेरेटिव AI विनियमन + साइबर युद्ध
LLM के माध्यम से स्वचालित मैलवेयर (automated malware) की तीव्र तैनाती, उभरती हुई तकनीकी शासन व्यवस्था (emerging tech governance) को डेटा संरक्षण कानूनों के विनियामक अंतराल (regulatory gaps) से जोड़ती है।

CERT-In का 12 घंटे का शमन (मिटिगेशन) अधिदेश और LLM-संचालित एक्सप्लॉइट ऑटोमेशन के एक से अधिक कथनों वाले अभिकथन (मल्टी-स्टेटमेंट असर्शन) प्रश्न के माध्यम से परीक्षण किए जाने की संभावना है।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2022MainsGS3
What are the different elements of cyber security ? Keeping in view the challenges in cyber security, examine the extent to which India has successfully developed a comprehensive National Cyber Security Strategy.
