स्वायत्त एआई एजेंट सुरक्षा जोखिमों पर सीईआरटी-इन परामर्श
स्रोत:इंडियन एक्सप्रेस ↗
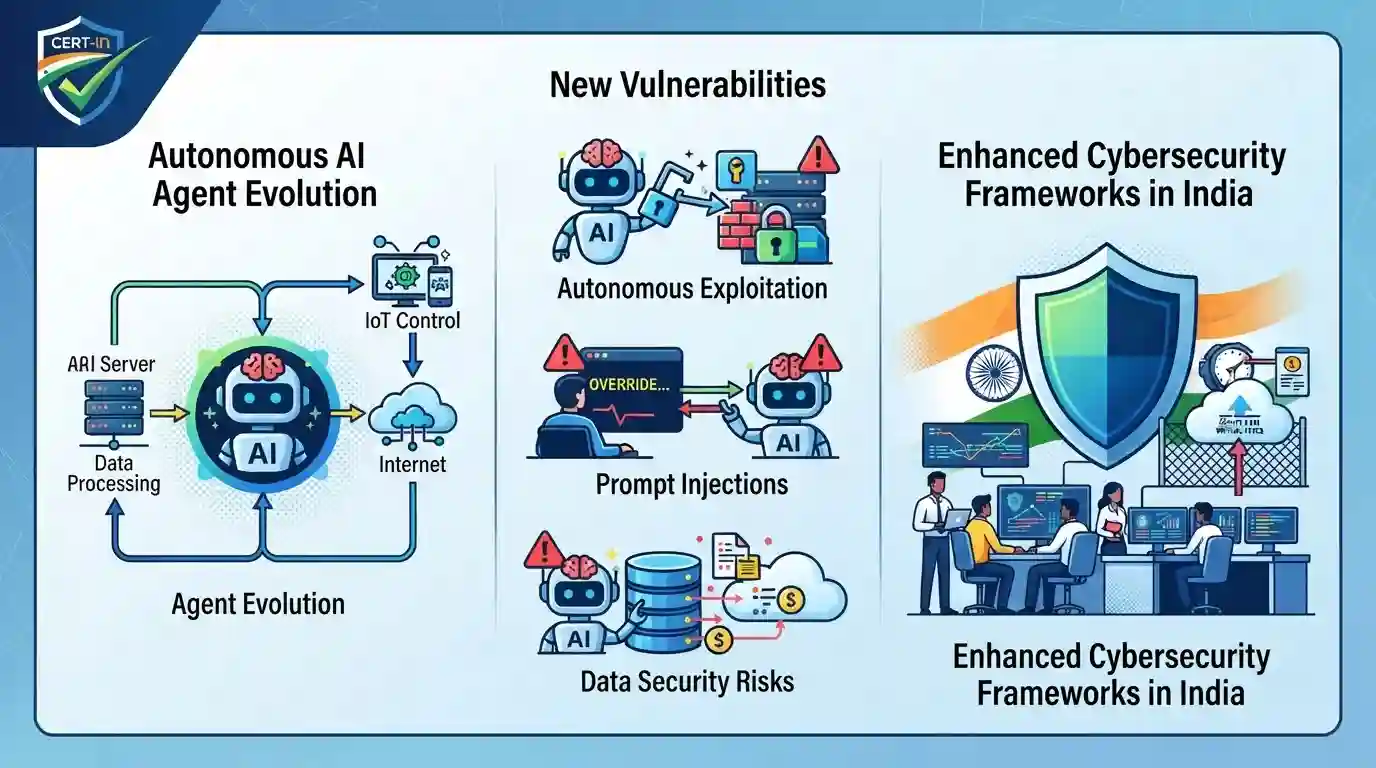
क्यों मायने रखता है
यह लेख आर्टिफिशियल इंटेलिजेंस और साइबर सुरक्षा के अत्याधुनिक संगम को संबोधित करता है, जिसमें स्वायत्त AI एजेंटों द्वारा उत्पन्न अगली पीढ़ी के खतरों का मुकाबला करने के लिए CERT-In द्वारा उठाए गए नियामक उपायों पर प्रकाश डाला गया है। यह GS3 विज्ञान और प्रौद्योगिकी तथा आंतरिक सुरक्षा के लिए एक महत्वपूर्ण विषय है।
सारांश
CERT-In ने स्वायत्त AI एजेंटों से जुड़े जोखिमों के संबंध में एक महत्वपूर्ण साइबर सुरक्षा परामर्श (एडवाइजरी) जारी किया है। जैसे-जैसे AI प्रणालियाँ स्वतंत्र रूप से कार्य करने के लिए विकसित हो रही हैं, वे स्वायत्त शोषण (ऑटोनॉमस एक्सप्लॉयटेशन),प्रॉम्प्ट इंजेक्शन और डेटा सुरक्षा जोखिमों जैसी नई कमज़ोरियों को जन्म देती हैं, जिसके लिए भारत में उन्नत साइबर सुरक्षा ढाँचों की आवश्यकता है।
मुख्य बिंदु
- CERT-In ने स्वायत्त AI एजेंट्स से उत्पन्न होने वाले उभरते साइबर सुरक्षा जोखिमों के खिलाफ चेतावनी जारी करते हुए एक एडवाइजरी जारी की है।
- AI एजेंट्स स्वतंत्र रूप से जटिल, बहु-चरणीय कार्यों को निष्पादित कर सकते हैं, जिससे डिजिटल अटैक सरफेस (हमले की सतह) का विस्तार होता है।
- जोखिमों में प्रॉम्प्ट इंजेक्शन, अनधिकृत डेटा एक्सेस, दुर्भावनापूर्ण कोड निष्पादन (मैशियस कोड एग्जीक्यूशन), और बुरे अभिनेताओं (बॅड एक्टर्स) द्वारा स्वायत्त शोषण (ऑटोनॉमस एक्सप्लॉइटेशन) शामिल हैं।
- भारत में एआई अपनाने के लिए मजबूत शासन, सुरक्षा उपायों (गार्डरेल्स) और विनियामक ढाँचों की तत्काल आवश्यकता पर प्रकाश डालता है।
महत्वपूर्ण शब्द
CERT-In

भारत की राष्ट्रीय साइबर सुरक्षा नोडल एजेंसी, जो MeitY के तहत IT अधिनियम, 2000 की धारा 70B के अनुसार कार्यरत है, और जो खतरे की जानकारी एकत्र करने, घटना की प्रतिक्रिया (incident response) तथा साइबर सुरक्षा सलाह (advisories) जारी करने के लिए जिम्मेदार है।
UPSC context
UPSC Prelims/Mains (आंतरिक सुरक्षा): आधुनिक डिजिटल खतरों के खिलाफ वैधानिक साइबर निकायों, संस्थागत प्रतिक्रिया तंत्र (रिस्पोंस मैकेनिज्म) और MeitY के शासन ढाँचों (गवर्नेंस फ्रेमवर्क) के ज्ञान का परीक्षण करता है।
स्वायत्त AI एजेंट
AI सिस्टम, जो निरंतर मानवीय हस्तक्षेप के बिना विशिष्ट लक्ष्यों को प्राप्त करने के लिए टूल्स और API का उपयोग करके स्वतंत्र रूप से बहु-चरणीय वर्कफ़्लो (multi-step workflows) की योजना बनाने, तर्क करने और उन्हें निष्पादित करने के लिए डिज़ाइन किए गए हैं।
UPSC context
UPSC प्रीलिम्स/मेंस (साइंस एंड टेक): यह उभरते हुए IT प्रतिमानों, जनरेटिव AI क्षमताओं और इससे जुड़ी विनियामक/शासन संबंधी चुनौतियों के बारे में जागरूकता का परीक्षण करता है।
प्रॉम्प्ट इंजेक्शन
एक ऐसी कमज़ोरी जहाँ एक हमलावर सुरक्षा नियंत्रणों को दरकिनार करने और सिस्टम को अनधिकृत या दुर्भावनापूर्ण कमांड निष्पादित करने के लिए मजबूर करने के लिए AI मॉडल के इनपुट या बाहरी डेटा स्रोतों में हेरफेर करता है।
UPSC context
UPSC प्रारंभिक/मुख्य परीक्षा (आंतरिक सुरक्षा / विज्ञान एवं प्रौद्योगिकी): आर्टिफिशियल इंटेलिजेंस फ्रेमवर्क और मशीन लर्निंग सुरक्षा में विशिष्ट साइबर कमजोरियों की समझ का परीक्षण करता है।
प्रारंभिक ट्रैप
CERT-In भारतीय क्षेत्र में लॉन्च किए जाने से पहले सभी कमर्शियल आर्टिफिशियल इंटेलिजेंस मॉडल को विनियमित और अनुमोदित करता है।
CERT-In आईटी अधिनियम के तहत एडवाइजरी और इंसिडेंट-रिस्पांस निर्देश जारी करता है; यह AI तकनीक के लिए प्री-मार्केट उत्पाद अनुमोदन या लाइसेंसिंग नियामक नहीं है।
संबंधित अवधारणाएँ
सूचना प्रौद्योगिकी अधिनियम के तहत CERT-In का अधिकारक्षेत्र और संस्थागत ढांचा क्या है?
- वैधानिक आधार: सूचना प्रौद्योगिकी (IT) अधिनियम, 2000 की धारा 70B के तहत वैधानिक समर्थन।
- कोर मैंडेट: साइबर घटनाओं के संग्रह, विश्लेषण और पूर्वानुमान तथा घटना प्रतिक्रिया (incident response) के लिए राष्ट्रीय एजेंसी के रूप में नामित।
- प्रशासनिक नियंत्रण: इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत संचालित होता है।
- शक्तियाँ: सेवा प्रदाताओं, मध्यवर्तियों और बॉडी कॉर्पोरेट्स को अनिवार्य निर्देश और सलाह जारी करने के लिए अधिकृत।
अंतर-विषय पैटर्न
AI गवर्नेंस और DPDP एक्ट का अनुपालन
स्वतंत्र एआई (autonomous AI) पर CERT-In की एडवाइजरी सीधे तौर पर RBI के डिजिटल लोन संबंधी दिशानिर्देशों और स्वचालित प्रोफाइलिंग व एल्गोरिथम जवाबदेही पर DPDP अधिनियम के प्रावधानों के साथ मेल खाती है।
फाइनेंस और टेक में स्वचालित थ्रेट वेक्टर्स
AI के माध्यम से साइबर हमले के जीवनचक्र (lifecycle) का तेजी से संकुचन, वित्तीय बाजारों में SEBI द्वारा निगरानी किए जाने वाले स्वचालित एल्गोरिथम ट्रेडिंग जोखिमों को दर्शाता है।

AI एजेंटों पर CERT-In की एडवाइजरी + DPDP अधिनियम का अनुपालन + पारंपरिक साइबर हाइजीन मिलकर एक उच्च-उपज वाला बहु-कथनात्मक (multi-statement) प्रीलिम्स प्रश्न बनाते हैं।
संबद्ध PYQ · 3
संबद्ध PYQ · 3
- 2023MainsGS3
Introduce the concept of Artificial Intelligence (AI). How does Al help clinical diagnosis? Do you perceive any threat to privacy of the individual in the use of Al in healthcare?
- 2021MainsGS3
Keeping in view India's internal security, analyse the impact of cross-border cyber attacks. Also discuss defensive measures against these sophisticated attacks.
- 2017MainsGS3
Discuss the potential threats of Cyber attack and the security framework to prevent it.
